Дипломная работа: Автоматизация типовых задач отдела технической поддержки ООО "Леруа Мерлен Восток"
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
55
система. Для их снижения требуется, чтобы виртуальные машины
располагались на кластеризованных системах, осуществлялся
мониторинг оборудования и своевременное его обслуживание, на ПО
регулярно устанавливались обновления. [4]
2.1.3. Организационно-правовые и программно-аппаратные средства
обеспечения информационной безопасности и защиты информации.
Комплекс мер по защите информации в разрабатываемой системе включает
в себя следующие аспекты:
защита информации непосредственно в информационной системе от
внутренних угроз;
защита информации от внешних угроз.
Для защиты от внутренних угроз в системе используется политика
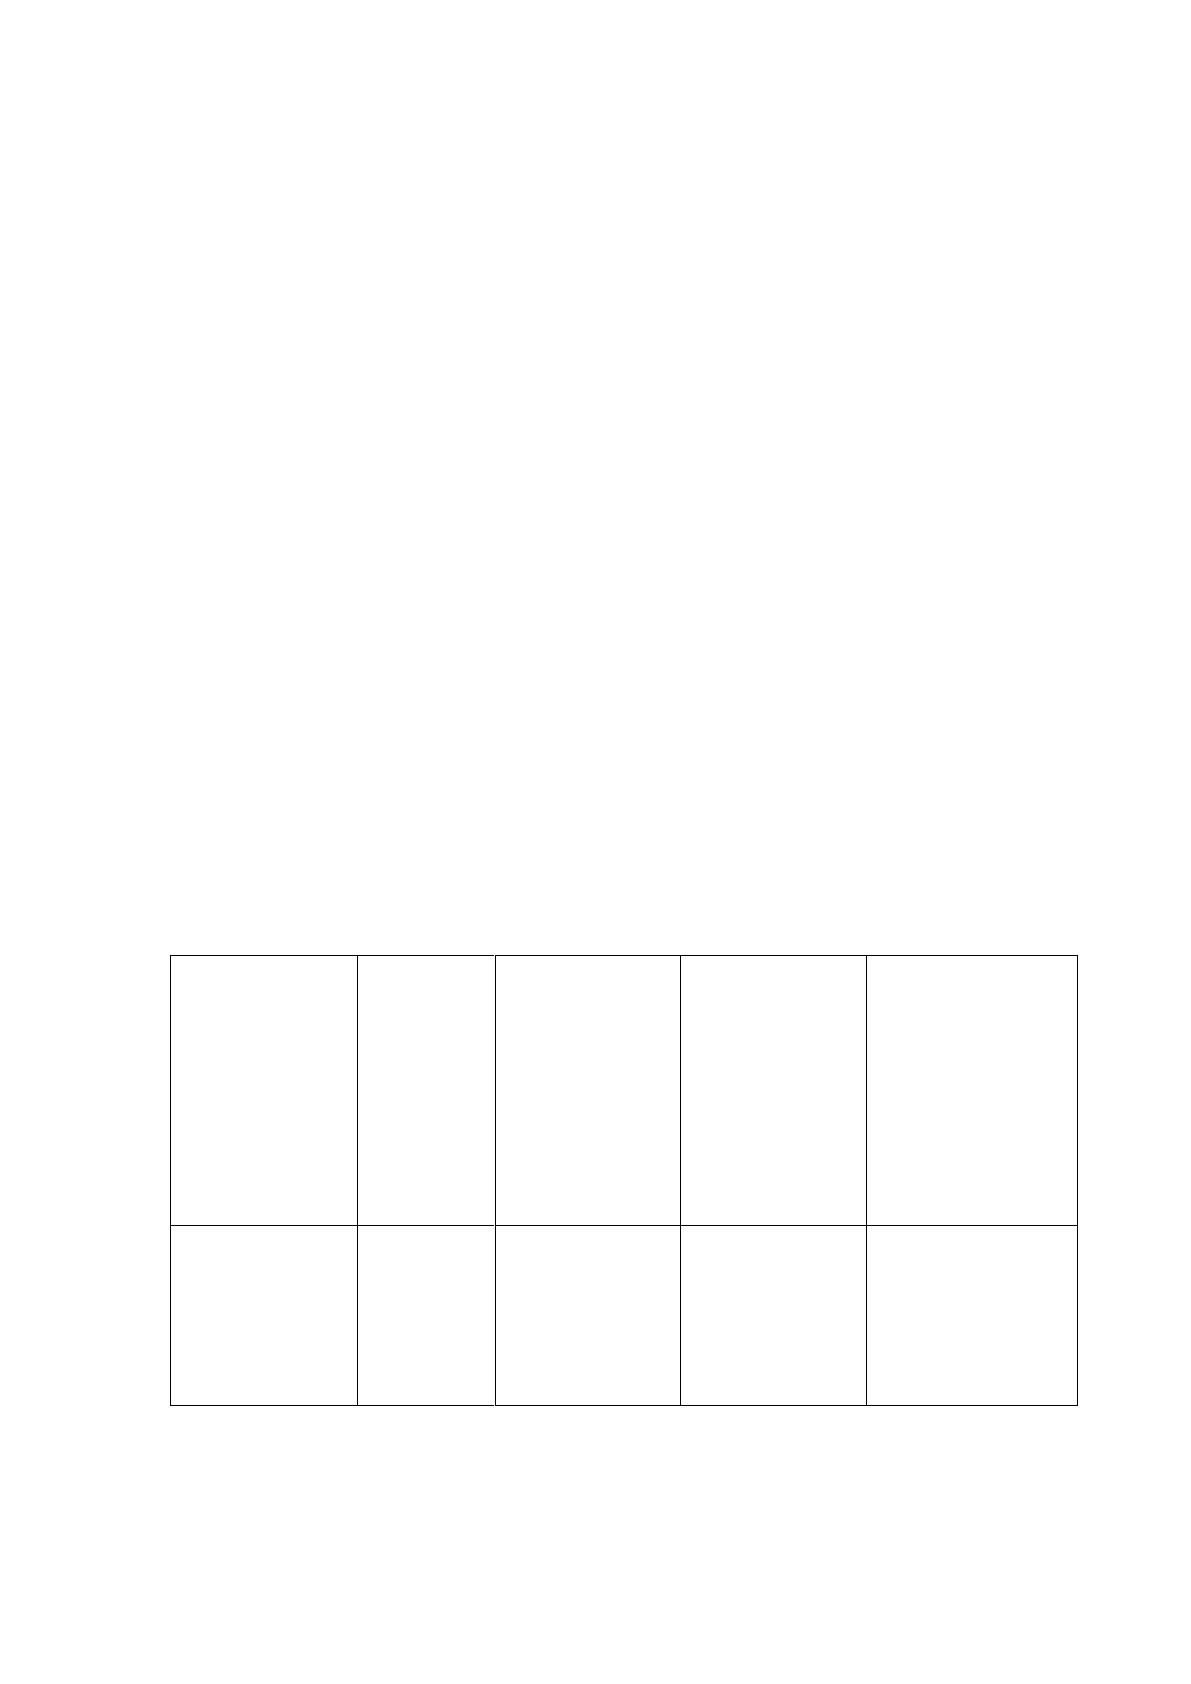
разделения прав доступа. Характеристика политики приведена в Таблице 5.
Таблица 5
Политика разделения прав доступа в систему
Группы
пользователей
Доступ на
серверы
System
Center /
Orchestrat
or
Доступ к
редактирован
ию сценариев
Доступ к
редактирован
ию запросов
на
обслуживание
и изменение
Доступ на запуск
через портал
самообслуживан
ия
Специалист
отдела
инфраструкту
ры
Полный
Полный
Полный
Да
56
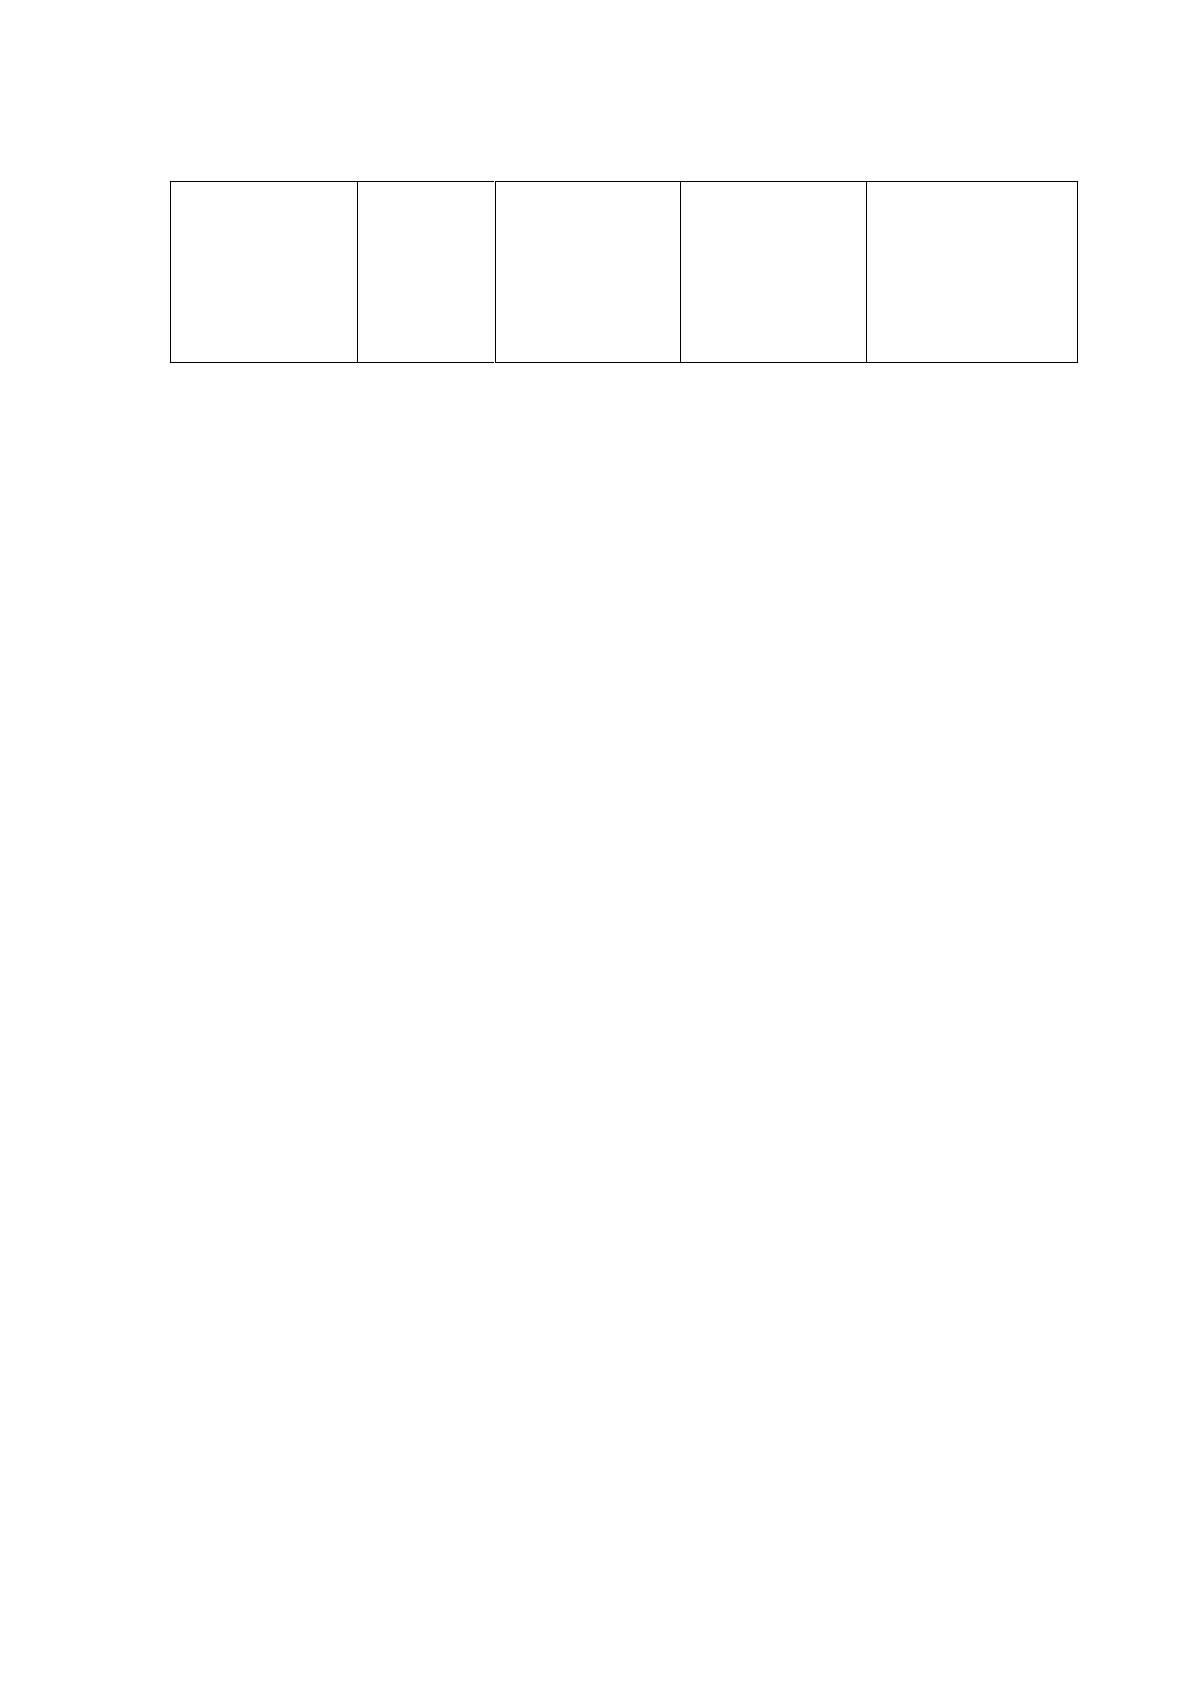
Продолжение Таблицы 5.
Специалист
отдела
технической
поддержки
Нет
Нет
Нет
Да
Работа с базами данных напрямую не предполагается, но, в случае
необходимости, к ней могут получить доступ те, у кого есть полный доступ на
редактирование сценариев и запросов на обслуживание, так как используемыми
базами данных эти доступы наследуются.
Защита от внешних угроз осуществляется путем применения следующих
способов:
использованием программно-аппаратных комплексов;
разработкой и соблюдение политик безопасности;
использованием защищенных каналов связи при передаче
информации;
использованием антивирусных средств;
В целях повышения защиты как данного решения, так и всей
инфраструктуры от вторжений, требуется внедрить инфраструктуру открытых
ключей (PKI, public key infrastructure) на основе Microsoft Active Directory
Certification Services (AD CS). Эта система позволяет при подключении и передаче
данных устанавливать подлинность как клиента, так и сервера. Состоит из
серверов, выпускающих сертификаты и серверов, предоставляющих клиентам
возможность проверки сертификатов на наличие в списке отозванных. [4]
AD CS последних версий позволяет выпускать сертификаты широкого
спектра назначений и степеней защиты. С помощью PKI можно защитить
большинство современных устройств и приложений:
сетевое оборудование – позволяет защитить подключения по Wi-Fi,
VPN, позволяет использовать IPsec;
57
веб-серверы – дает возможность перевести их с HTTP на HTTPS –
защищенный протокол передачи данных;
почтовая система – позволяет начать использование цифровой
подписи, что даст защиту от нарушения целостности писем в
процессе пересылки;
файловые системы – несмотря на наличие встроенной шифрованной
файловой системы (EFS, encrypting file system) в MS Windows /
Windows Server, AD CS позволяет повысить безопасность
использования этой технологии, путем централизации выдаваемых
сертификатов и наличия механизма их отзывов. [5][12]
Применительно к данной работе, после внедрения данной системы, на
серверах MS System Center Service Manager / Orchestrator требуется установить
сертификаты типа Client Authentication / Server Authentication для защиты
передачи данных между собой и при связи с контроллерами домена, а также типа
Web Server для защиты портала самообслуживания.
Немаловажной является защита пользовательских ПК – на контроллерах
домена на уровне групповых политик всей компании должны быть установлены
политики сложности паролей:
длина пароля должна быть не менее 8 символов, а для учетных
записей сотрудников, имеющих административные привилегии в
домене – не менее 12;
для учетных записей сотрудников, имеющих административные
привилегии в домене
из четырех типов имеющихся знаков – строчные буквы, прописные
буквы, цифры и спецсимволы – должны быть задействованы не
менее трех;
новый пароль не может повторять последние 10 паролей;
пароль не может быть сменен чаще одного раза в сутки;
максимальный срок действия пароля – 90 суток;
58
после 10 неуспешных попыток ввода пароля, учетная запись должна
блокироваться на 30 минут с последующей автоматической
разблокировкой, в случае, если после блокировки не было попыток
ввести неправильный пароль еще раз.
Данные меры позволят повысить защиту от неавторизованного доступа к
пользовательским ПК и системам, которые пользователями используются, как
«ручными» способами, так и методом перебора. В то же время, не будучи излишне
жесткими, эти меры не спровоцируют пользователей на запись своих паролей и
хранение их в открытом виде (как правило, на листах бумаги) где-то рядом с ПК,
что резко снижает эффективность всех остальных мер безопасности. [4]
Для защиты от вредоносных программ, на тех серверах, где будет
установлена рассматриваемая в данной работе система, должны быть
установлены агенты антивируса Kaspersky Endpoint Security 10 с включенным
сканированием файловой системы диска C:\.
Для своевременного устранения обнаруженных уязвимостей и повышения
надежности работы системы, на нее должны регулярно устанавливаться
обновления. Помимо обновлений на саму ОС, в Службе обновления Windows
Server (WSUS) в cписок скачиваемых и распространяемых обновлений должны
быть включены обновления для MS System Center Service Manager / Orchestrator.
В данном разделе было показано, что стандарт ГОСТ Р ИСО/МЭК 12207-
2010 (ISO/IEC 12207:1995) является оптимальным стандартом жизненного цикла
программного обеспечения для данного проекта, были описаны основные стадии
жизненного цикла. В качестве стратегии внедрения была выбрана стратегия
«пилотного проекта», были описаны основные ИТ-риски и способы их
минимизации, описаны основные средства обеспечения безопасности в проекте.
2.2. Информационное обеспечение задачи
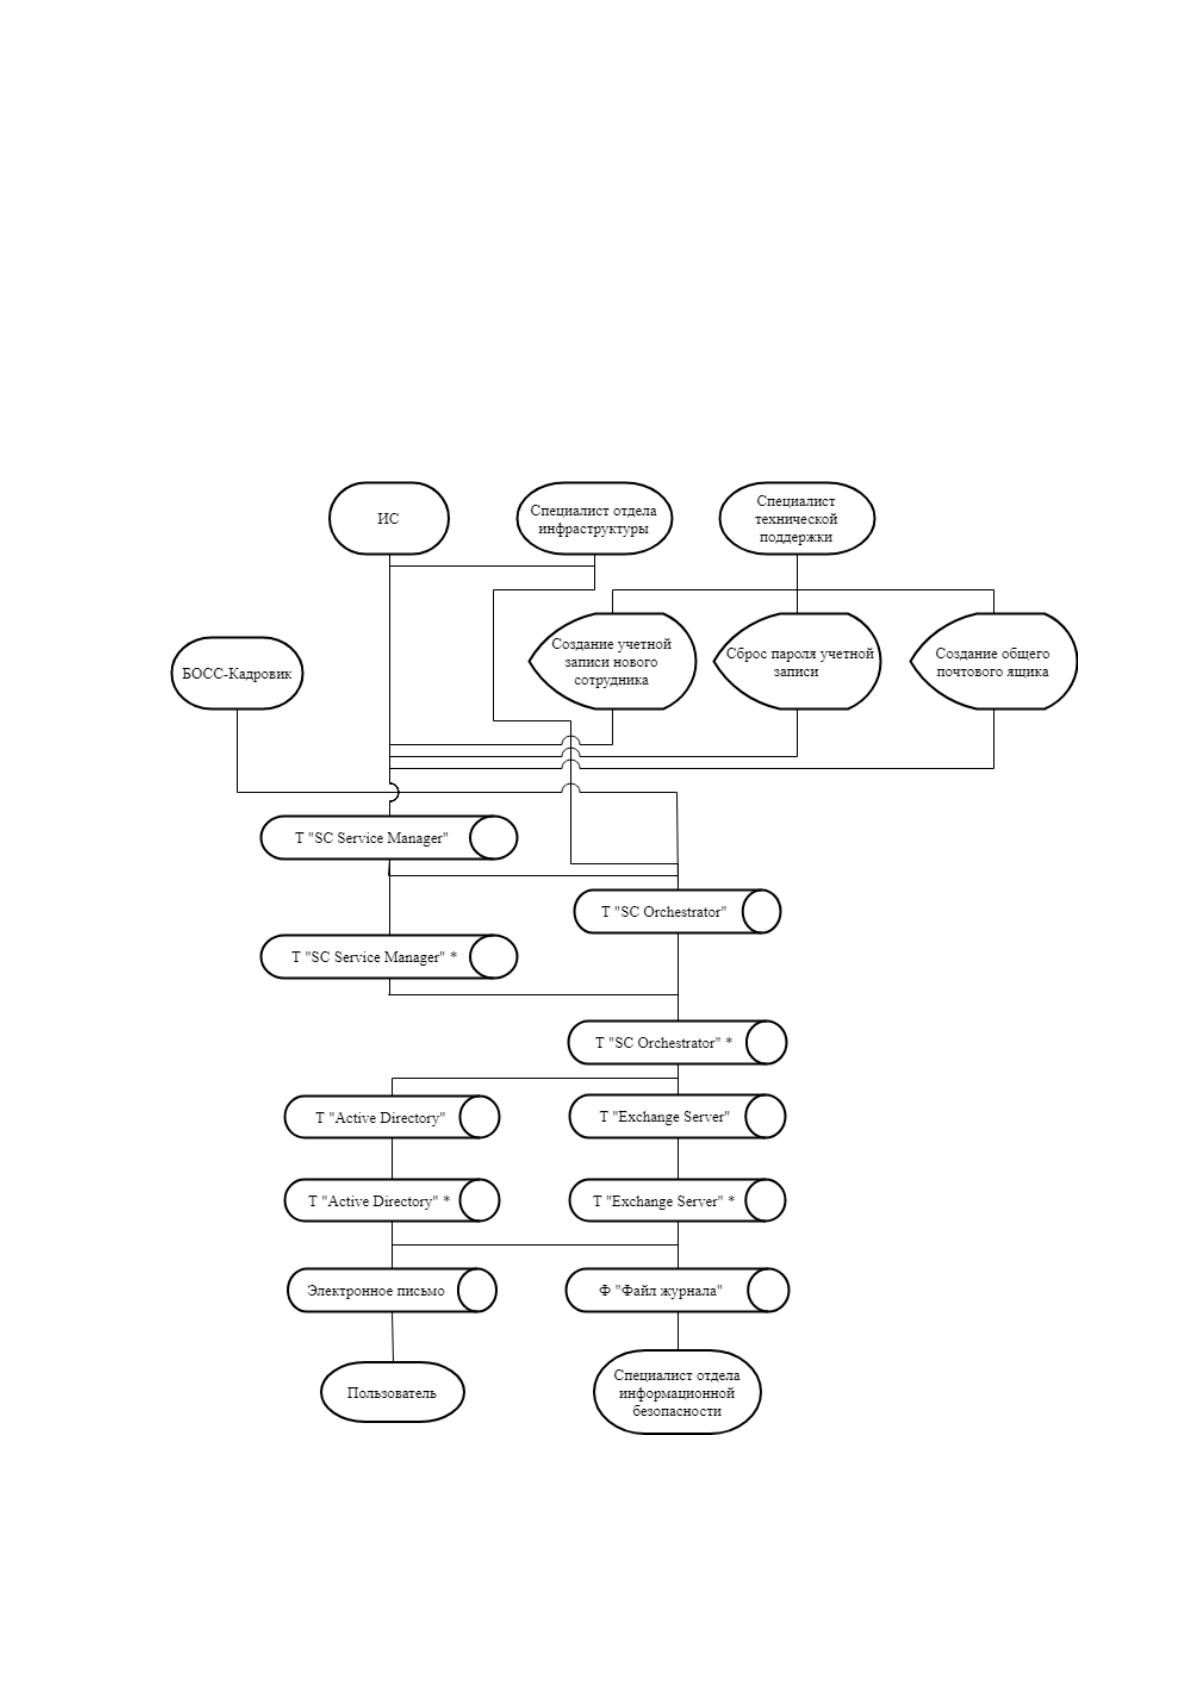
2.2.1. Информационная модель и ее описание.
Информационная модель — модель объекта, представленная в виде
информации, описывающей существенные для данного рассмотрения параметры
59
и переменные величины объекта, связи между ними, входы и выходы объекта и
позволяющая путём подачи на модель информации об изменениях входных
величин моделировать возможные состояния объекта. Информационная модель
— совокупность информации, характеризующая существенные свойства и
состояния объекта, процесса, явления, а также взаимосвязь с внешним миром.
Информационная модель проектируемой системы представлена на Рисунке 17.
Рисунок 17. Информационная модель ИС
Источник: https://baza.diplomsite.ru/previewfile/2235