Дипломная работа: Автоматизация типовых задач отдела технической поддержки ООО "Леруа Мерлен Восток"
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
25
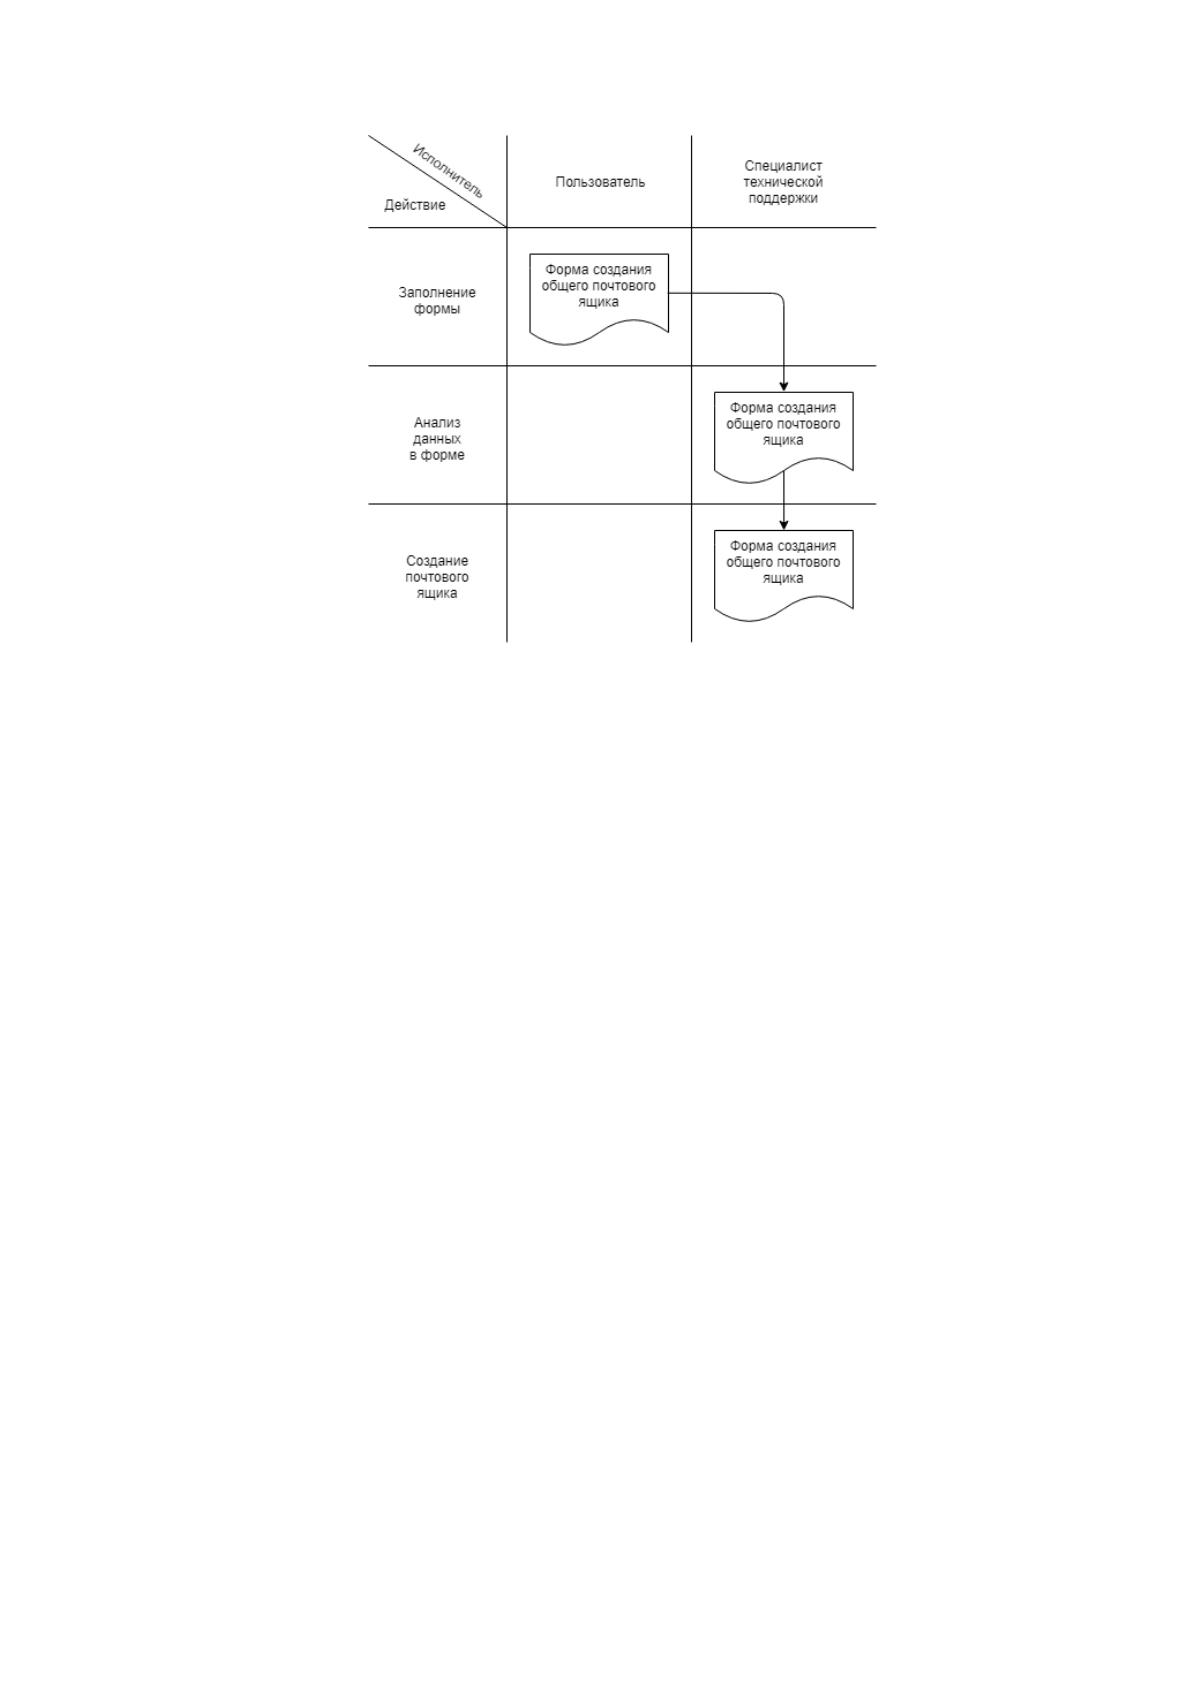
Рисунок 12. Схема документооборота в задаче создания общего почтового
ящика
1.2.4. Анализ системы обеспечения информационной безопасности и защиты
информации
Информационная безопасность в «Леруа Мерлен Восток»
регламентируется, в основном, двумя документами:
Политика информационной безопасности ООО «Леруа Мерлен
Восток»
Регламент использования информационных систем ООО «Леруа
Мерлен Восток»
«Политика информационной безопасности ООО «Леруа Мерлен Восток»
описывает общую структуру управления информационной безопасностью в
компании и основные принципы ее осуществления, устанавливает список
ответственных дирекций, отделов и должностей, определяет профессиональные
цели и задачи, связанные с обеспечением информационной безопасности, роли и
ответственность каждого из участников, фундаментальные принципы, которые
26
следует соблюдать, чтобы обеспечить безопасность и надежность
информационных систем и доверие к ним.
Документ устанавливает иерархическую многоуровневую структуру
управления информационной безопасностью, в которой на уровни
последовательно, начиная с высшего, возлагаются следующие обязательства:
Совет Директоров: утверждение стратегических целей компании в
отношении информационной безопасности, координацию действии по
достижению этих целей.
Комитет Дирекции по организации операций и ИТ: определение
концепции обеспечения информационной безопасности, актуализацию
политики информационной безопасности и ее соответствие
стратегическим целям, утверждение и руководство планами
мероприятий и бюджетом по информационной безопасности, контроль
соответствия уровня безопасности политике информационной
безопасности.
Директор по информационной безопасности: определение и п
приведение в действие политики информационной безопасности,
привлечение внимания сотрудников компании к политике
информационной безопасности, поддержание рабочих условий для
применения политики информационной безопасности, координация
работ по расследованию инцидентов в области информационной
безопасности.
Директора служб центрального офиса: соблюдение требований
информационной безопасности в рамках деятельности дирекции,
информирование о потребностях в области информационной
безопасности в начале каждого проекта на основании анализа рисков,
информирование Директора по информационной безопасности в случае
изменения требований к информационной безопасности, определение и
применение планов аварийных режимов работы в случае сбоя в работе
27
информационных систем, вызвавшего их продолжительную
недоступность.
Дирекция по организации операций и ИТ: контроль соблюдения
политики информационной безопасности в рамках свой деятельности,
выполнение мер безопасности, позволяющих отвечать требованиям
безопасности, предъявляемых Дирекциями служб центрального офиса,
информирование Отдела технической поддержки о предполагаемых или
доказанных инцидентах в области безопасности.
Сотрудники партнеры компании: проверка соблюдения политики
информационной безопасности в рамках своей деятельности, знание
политики информационной безопасности, информирование Отдела
технической поддержки о предполагаемых или доказанных инцидентах
в области безопасности.
Также, документ устанавливает правила внутреннего аудита, принципы
физической безопасности систем, непрерывности их деятельности, постулирует
необходимость обучения и информирования сотрудников о правильности
применения информационных технологий.
«Регламент использования информационных систем ООО «Леруа Мерлен
Восток» содержит в себе конкретные определения и указания для конечных
пользователей по работе с информационными системами компании и
обеспечению их информационной безопасностью.
Основой физической идентификации сотрудника является его пропуск
(бадж, badge), который сотрудник, будучи в офисе компании, должен носить на
виду.
Указывается центральная роль учетной записи, создаваемой для
сотрудника, в обеспечении безопасности и устанавливается запрет на передачу
идентифицирующих данных иным лицам, кроме исключительных случаев,
которые должны фиксироваться документально. До сведения сотрудника
доводится, что учетная запись, в том числе, служит для фиксации действий
сотрудника в той, или иной системе - минимально необходимой меры,
28
позволяющей защитить информационные системы и информацию,
содержащуюся в них.
Документ напоминает об угрозах пересылки электронных писем через
Интернет, предупреждает об имеющихся фильтрах и анти-спам системах, через
которые проходят письма, предостерегает пользователей от использования
корпоративных почтовых адресов для регистрации на посторонних сервисах, так
как это может привести к увеличению приходящих на этот адрес нежелательных
сообщений.
Доступ в Интернет предоставляется всем сотрудникам, но регламентом
устанавливается предостережение о том, что он должен использоваться с мерами
предосторожности, допускается его использование в личных целях, но в
разумных пределах, даются базовые принципы безопасного использования сети
Интернет.
В качестве основных средств защиты сетевого периметра в Центральном
офисе развернуты комплексы межсетевого экранирования, представленные
межсетевыми экранами «Cisco ASA 5585-X with FirePOWER SSP-20»,
«Континент IPC-3000». В качестве основных средств защиты сетевого периметра
в типовом магазине развернуты комплексы межсетевого экранирования,
представленные межсетевыми экранами «Cisco ASA 5585-X with FirePOWER
SSP-20», АПКШ «Континент IPC-100».
Также используются дополнительные межсетевые экраны «StoneGate FW
321», администрирование которых осуществляют специалисты головной
компании ADEO. Данные межсетевые экраны расположены на границе сети
«Леруа Мерлен Восток» и служат для защиты канала связи с головной компанией.
Развернутые экземпляры межсетевых экранов «Cisco ASA 5585-X with
FirePOWER», АПКШ «Континент IPC-3000» и «Континент IPC-100» частично
проходили процедуру оценки соответствия требованиям к межсетевым экранам в
системе сертификации средств защиты информации РФ (процедуру
сертификации ФСБ России).
29
Для защиты передающихся между Центральным офисом и магазинами
данных используется VPN туннели с включенным шифрованием (используется
алгоритм DES, длина ключа 56 бит).
На уровне автоматизированных рабочих мест удаленных пользователей
средства межсетевого экранирования, прошедшие процедуру оценки
соответствия требованиям к межсетевым экранам в системе сертификации
средств защиты информации РФ, не применяются.
Для выявления и предотвращения сетевых атак в Центральном офисе
используется программно-аппаратный комплекс «Cisco ASA 5585-X with
FirePOWER SSP-20», который проходил процедуру оценки соответствия
требованиям в системе сертификации средств защиты информации РФ
(процедуру сертификации).
Управление межсетевыми экранами «StoneGate FW 3205», «StoneGate FW
321» и средствами обнаружения вторжений «StoneGate IPS 3202» осуществляется
из Центрального офиса с помощью «StoneGate Management Console».
Управление межсетевыми экранами «Cisco 5585» осуществляется с
помощью «Cisco ASDM».
Все перечисленные выше устройства работают в отказоустойчивом режиме
по принципу Active-standby.
При передачи данных между Центральным офисом и магазинами данных
используется алгоритм шифрования ГОСТ 28147-89 в режиме с обратной связью.
Длина ключа шифрования 256 бит. [1]
Для защиты данных передающихся между Центральным офисом и
временными объектами применяется VPN туннели с включенным шифрованием
(используется алгоритм DES, длина ключа 56 бит).
Передача данных по выделенному каналу связи между Центральным
офисом и удаленной площадкой в магазине Красногорск, на которой размещено
резервное оборудование для организации связи с Головной компанией ADEO,
Источник: https://baza.diplomsite.ru/previewfile/2235