Дипломная работа: Автоматизация управления персоналом в ОАО "Мосэнергосбыт"
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
56
стремиться к нулю. Как правило, несистематические риски при решении задач
оценки и управления рисками игнорируются [18].
2.1.3. Организационно-правовые и программно-аппаратные средства
обеспечения информационной безопасности и защиты информации
Каждая информационна система является отдельной программой, доступ
к которой происходит посредством ввода логина и пароля. Для защиты от
внутренних угроз определены группы пользователей создаваемой системы и
назначены им соответствующие права доступа к папкам и модулям системы.
Есть большое количество причин, которые могут всерьёз повлиять на
работу глобальных и локальных сетей, привести к потере ценных данных. К ним
относятся следующие.
1. Несанкционированный доступ извне, изменение или копирование
информации, умышленные или случайные действия, которые приводят к
уничтожению или искажению данных; ознакомлению посторонних лиц с
информацией, которая составляет финансовую, банковскую либо
государственную тайну.
2. Некорректная работа программного обеспечения, которая может
привести к порче либо потере данных из-за заражения систем компьютерными
вирусами либо ошибок в сетевом или прикладном программном обеспечении.
3. Технические сбои оборудования, которые могут быть вызваны
отключением электропитания, нарушением работы рабочих станций, серверов,
смодемов, сетевых карт, а также отказом дисковых систем и систем архивации
данных.
4. Ошибки обслуживающего персонала.
Не существует универсального решения, который исключает все
перечисленные причины, но в большинстве компаний разработаны и
используются административные и технические меры, благодаря которым
можно свести к минимуму риск потери данных либо несанкционированного
доступа к ним.
Существует два основных класса средств, служащих для мониторинга
57
сети и обнаружения в её работе «узких мест» - стратегические и тактические.
Назначение стратегических средств заключается в контроле за широким
спектром параметров работы всей сети и решении проблем конфигурирования
локальной сети.
Тактические средства служат для мониторинга и устранения
неисправностей сетевого кабеля и сетевых устройств. К ним относятся:
- встроенные системы диагностики;
- системы управления сетью;
- распределённые системы мониторинга;
- средства диагностики функционирующих на серверах и больших
машинах операционных систем.
В ОАО «Мосэнергосбыт» имеются следующие нормативно-правовые
документы:
1. Регламент информационной безопасности:
доступ сотрудников к служебным данным, которые составляют
коммерческую тайну;
доступ к применению программного обеспечения ОАО
«Мосэнергосбыт».
2. Регламенты использования сети Internet, электронной почты ОАО
«Мосэнергосбыт».
Настройку и поддержку информационной безопасности и защиты
информации выполняет IT специалист. Он является ответственным за контроль
и работоспособность информационной безопасность и защиты данных.
Обеспечение информационной безопасности и защиты данных на
уровнях:
Программный – Microsoft Windows Server 2003, Active Directory:
а) права доступа (к ОС Windows 7, Windows Server);
б) права пользователя системы (разграничены права доступа
пользователей 1с Бухгалтерия, файловый сервер);
в) парольная защита, доступ к базе (установлены пароли на такие
программы, как: Касперский, 1с Бухгалтерия).
Аппаратный – бекапы (резервное копирование) серверов.
58
В ОАО «Мосэнергосбыт» выполняется постоянный мониторинг наиболее
опасных угроз информационной безопасности, таких как халатность служащих,
утечка данных, вирусы, кража оборудования, программные и аппаратные сбои.
Первое место в списке опасностей информационного обеспечения ОАО
«Мосэнергосбыт» занимает утечка данных - нарушается конфиденциальность
следующих информационных блоков: персональная информация, разного рода
отчеты.
В связи с этим руководство предприятия ведет ежедневный мониторинг
своих подчиненных, контролирует права доступа к корпоративным данным на
файловом сервере.
Самым опасным каналом по-прежнему остаются мобильные накопители,
предприятие старается ограничить сотрудников от копирования данных и
передачу их между собой и третьим лицам на мобильных накопителях.
В случае предотвращения утечки данных сотрудник является
ответственным за нарушение внутренней информационной безопасности. К
нарушителю может быть применена одна или несколько следующих санкций:
1) штраф;
2) выговор;
3) строгий выговор;
4) принудительно-«добровольное» увольнение из организации;
5) увольнение из организации согласно статьи и с заведением личного
уголовного дела.
2.2. Информационное обеспечение комплекса задач
2.2.1. Информационная модель и ее описание
Информационную систему можно определить с технической точки зрения
как совокупность связанных между собой компонентов, которые собирают,
обрабатывают, запасают и распределяют информацию для поддержки принятия
решений и управления на предприятии.
Основой деятельности любого предприятия являются его деловые
процессы либо бизнес-процессы, определяемые целями и задачами предприятия.
59
Каждый бизнес-процесс характеризуется четко определенными во времени
началом и концом. Для каждой работы, входящей в бизнес-процесс, определены
временные характеристики, определяющие ее место в общей
последовательности работ. Описание деятельности предприятия посредством
бизнес-процессов дает возможность определить где, когда и кем осуществляется
каждая функция, какие данные, функциональные или информационные
взаимосвязи необходимы для этого и откуда эти данные поступают. Целью этапа
информационного моделирования является идентификация концептуальных
сущностей либо объектов, составляющих подсистему для анализа. Объекты
информационной модели представляются через их имена и имена их атрибутов.
Здесь устанавливаются связи между информационными объектами и
функциональные зависимости. Помимо структурной направленности,
информационное моделирование связано с особенностями реализации связей в
разного рода компьютерных технологиях, в зависимости от количества
связываемых предметов. Для успешной реализации проекта объект
проектирования должен быть в первую очередь адекватно описан, должны быть
построены полные и непротиворечивые информационные и функциональные
модели информационной системы. Как показывает накопленный к
сегодняшнему дню опыт проектирования ИС, это логически сложная,
трудоемкая и продолжительная по времени работа, которая требует высокой
квалификации участвующих в ней специалистов. Помимо этого, в процессе
разработки и функционирования ИС информационные потребности
пользователей могут изменяться или уточняться, что еще более усложняет
разработку и сопровождение таких систем.
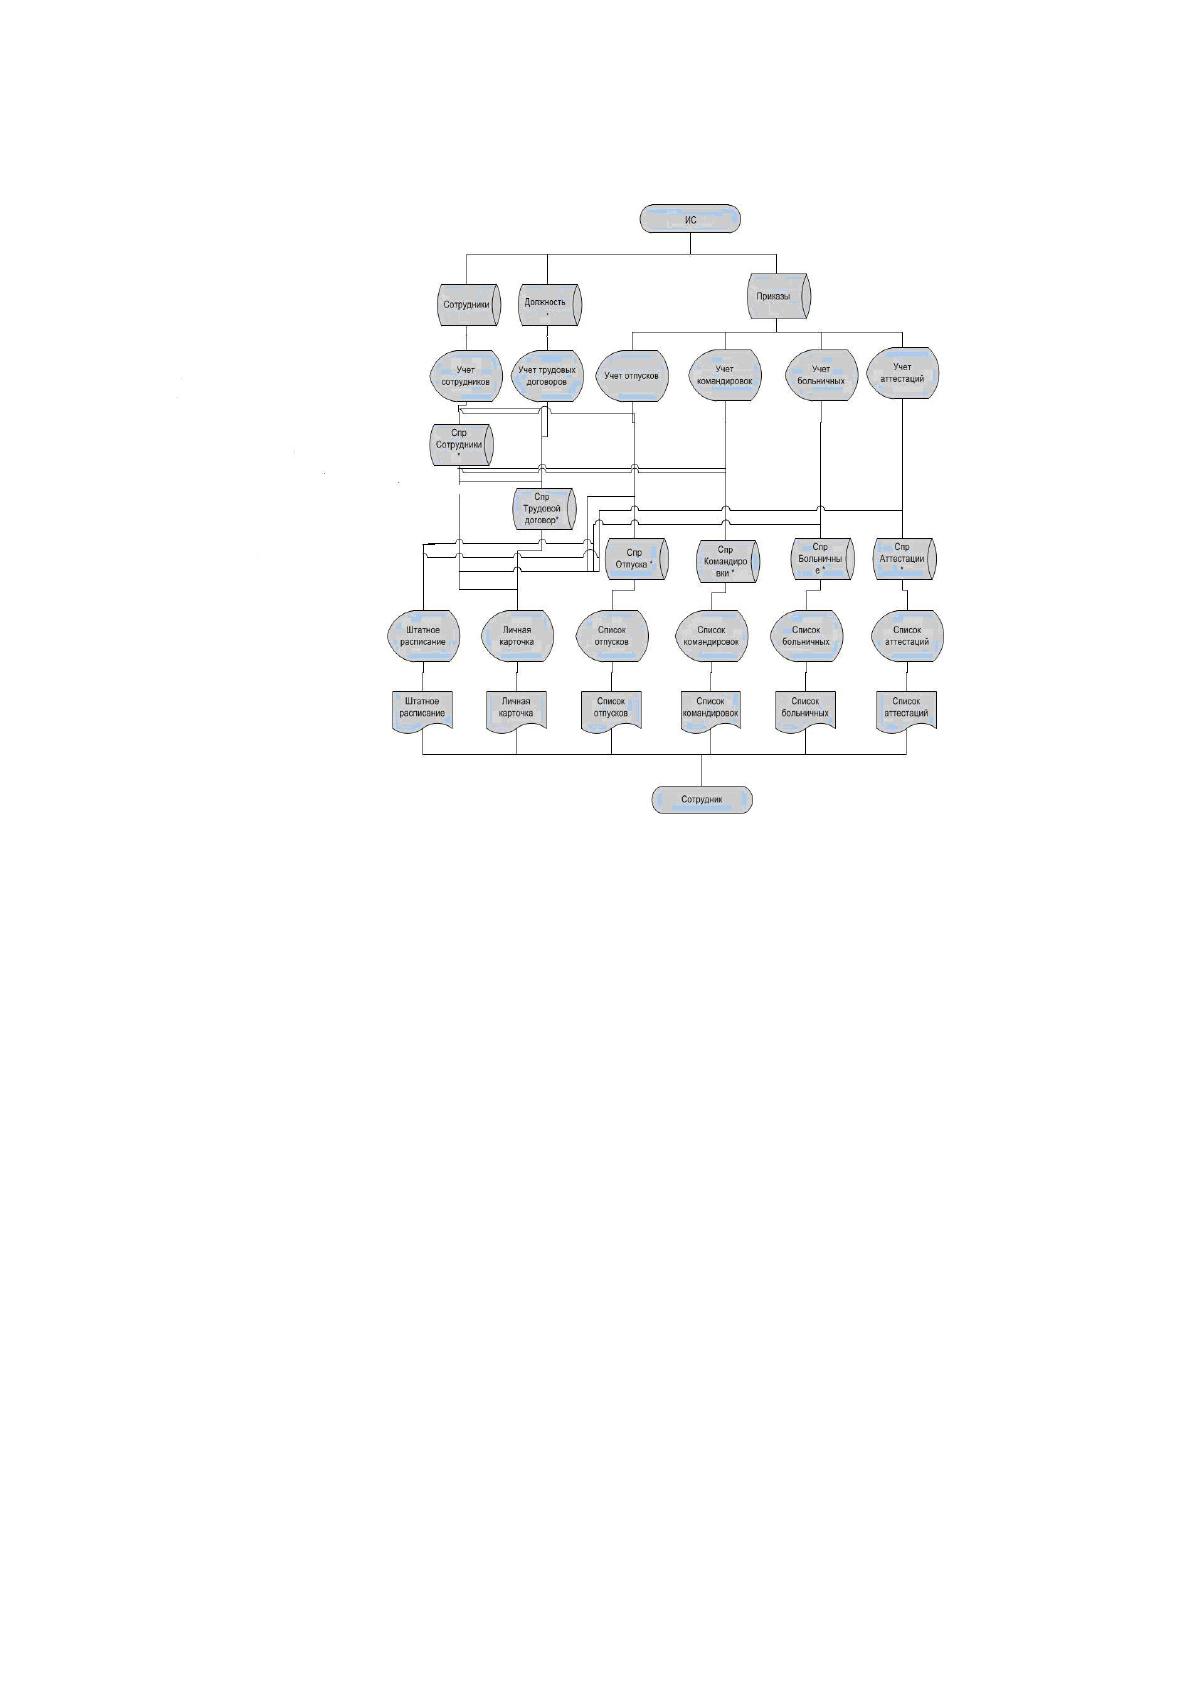
Информационная модель комплекса задач служит для отображения
взаимосвязи входных, промежуточных, а также результатных информационных
потоков, функций предметной области и файлов с условно-постоянной
информацией [19].
Такая модель системы будет состоять из справочников, в которые
заносятся данные о регистрируемых документах:
приказные справочники;
штатные справочники;
60
редкоиспользуемые справочники.
На рисунке 14 представлена информационная модель.
Рис.14. Информационная модель
2.2.2. Характеристика нормативно-справочной, входной и
оперативной информации
Входная информация – это вся информация, которая необходима для
решения задачи. Данная информация находится на различных носителях:
машинных, памяти ПК, первичных документах.
На оперативность и эффективность управления торговыми процессами
влияет то, насколько рационально организована входная информация
организации, а также способы регистрации, хранения, сбора, передачи и
обработки информации.
В создаваемой информационной системе входные данные можно
разделить на группы следующим образом:
информация о сотрудниках;
информация о штатном расписании предприятия;
Источник: https://baza.diplomsite.ru/previewfile/2260