Дипломная работа: Автоматизация взаимоотношений с клиентами спортивного комплекса «Искра»
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
57
проекта», в силу того что при использовании данной стратегии снижается риск
процесса работы с информацией. Необходимо отметить, что выбор так же
связан, с тем, что задача носит локальный характер.
2.1.2. Ожидаемые риски на этапах жизненного цикла и их описание
Разработка любой достаточно сложной и функциональной
информационной системой всегда была, есть и будет связанна с возможность
возникновения рисков на любом из этапов жизненного цикла
информационной системы. Для начала можно выделить 3 основные
особенности для информационных систем в целом:
1. Смена задач в ходе проекта.
Этим могут страдать как мелкие проекты, так и достаточно крупные,
причем для них последствия бывают особенно тяжелыми. Неоднократно
изначальная постановка задачи значительно меняется в ходе проекта. Кроме
того, необходима реорганизация деятельности заказчика при внедрении
проектных решений, так же каждый раз должны уточнять и вносить изменения
в функциональность разрабатываемой системы и отслеживать потребности
заказчика при изменении его бизнес-процессов. Часто, любое случайное
изменение в функциональности создаваемой ИС или работах в рамках
проекта, существенно влияют на качество проектных решений и может
вообще привести к краху проекта. И это необходимо учитывать при
управлении проектом.
2. Параллельное ведение работ разными проектными группами.
Пример: одновременно могут работать над эскизным проектированием
всей ИС, разрабатывать ПО, обеспечивающее ввод существующих ИС
предприятия с разрабатываемой системой, вести внедрение различных
модулей ERP-системы. Это может вызвать огромный рост трудозатрат, в
сочетании с первой особенностью. Параллельность и многоплановость работ,
выполняемых в крупном проекте по созданию и внедрению информационной
системы, в несколько раз увеличивает вероятность неудачного завершения
проекта. Одна из важных задач управления качеством крупного проекта -
58
добиться, чтобы к моменту его завершения все компоненты системы были
отлаженными и интегрированы. А требования заказчика по
функциональности, срокам и стоимости системы были выполнены.
3. Очень большие риски как для заказчика, так и для исполнителя
проекта;
Риск - это величина ущерба (увеличение сроков создания, трудозатрат
и т. п.) умноженное на вероятность его возникновения. Риски заказчика
соотносятся с частичным выполнением целей проекта и не эффективно
использованными средствами, а риски исполнителя - с моментом резкого
увеличения фактической себестоимости работ относительно плановой.
Причинами превышения являются соответственно и первая и вторая
особенности. Потребность ведения параллельных и время от времени
принципиально разных по своему характеру работ приводит к многократному
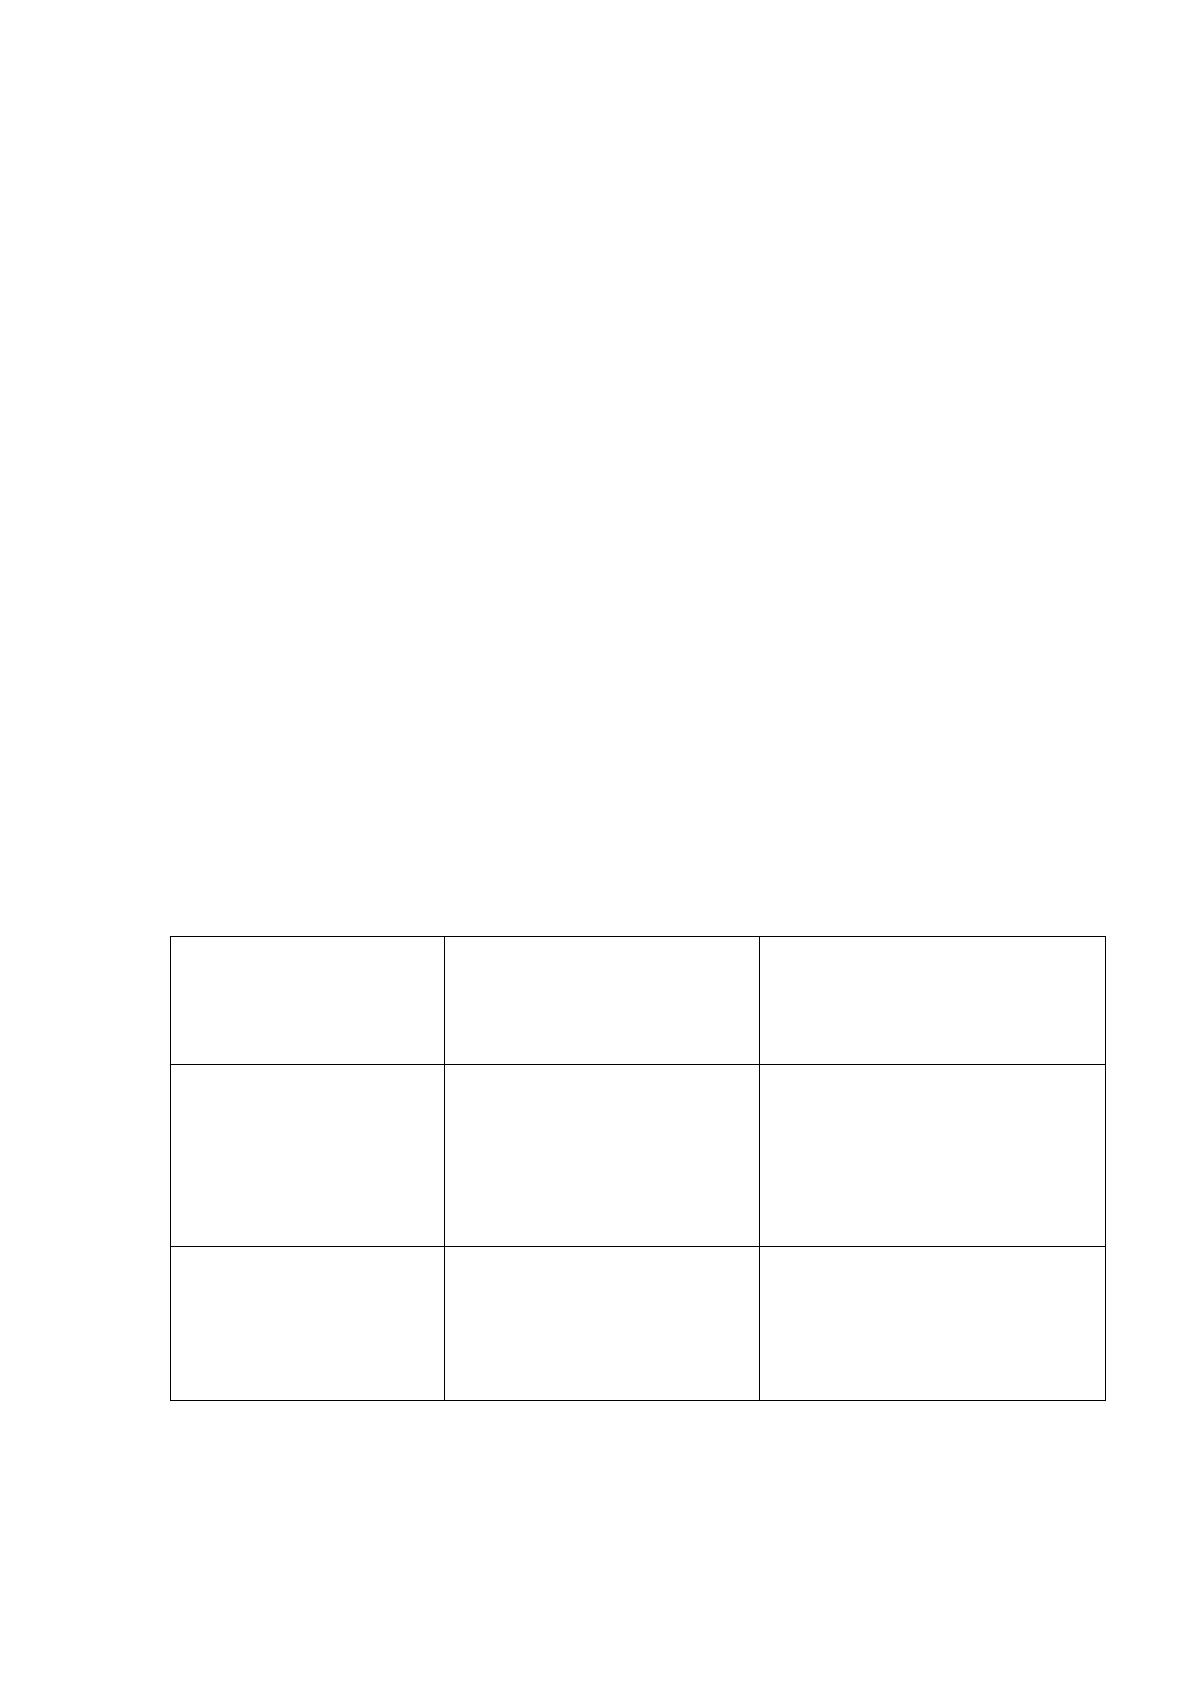
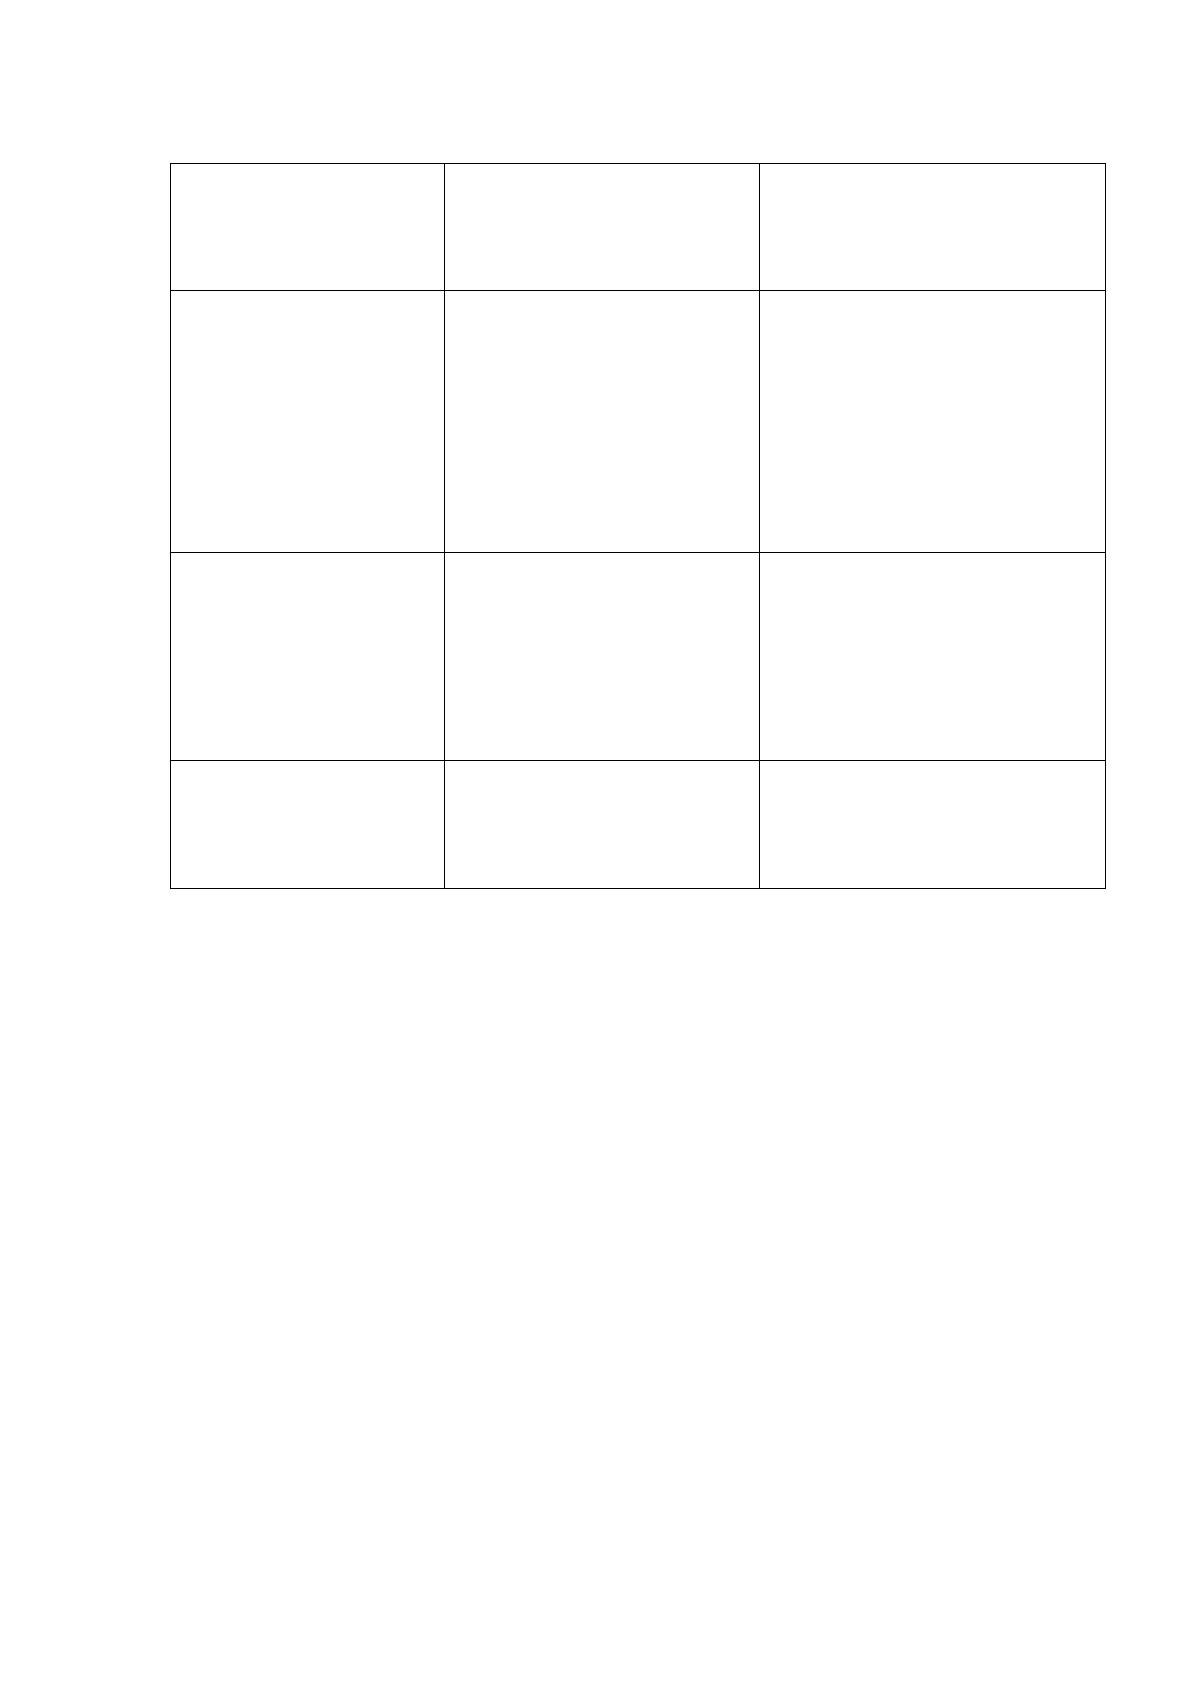
увеличению уровня риска проекта. Возможные характерные риски компании
приведены в таблице 10.
Таблица 10
Характерные риски в компании
Виды
рисков/варианты
менеджмента
рисков
Снижение видов
риска
Снижение вероятности
возникновения риска
Риски, связанные с
масштабом проекта
Детальный анализ
каждого этапа работ,
взаимодействия
участников, организации
работ
Детально проработанная
программа качества,
отработанное управление
конфигурацией проекта,
специальные процедуры
взаимодействия участников
Риски, связанные с
недостаточным
опытом в сфере ИТ
Проведение обучения
пользователей, включая
руководство,
соблюдение технологий
работы
Разработка и утверждение
концепции проекта на
возможно более ранней его
стадии
59
Продолжение таблицы 10
Виды
рисков/варианты
менеджмента
рисков
Снижение видов
риска
Снижение вероятности
возникновения риска
Технические риски
проекта
Строгий отбор проектной
команды по
квалификационным
критериям. Обучение
участников проекта
технологии проектных
работ,
инструментальным
средствам
Использование стандартов
предприятия на проектные
работы, разработка
стандартов проекта
Организационные
риски проекта
Обучение участников
проекта (курс
"управление проектом"),
тренинги команды, как
можно более полная
формализация
деятельности
Ввод в команду
администратора проекта,
детальное распределение
ролей в проекте
Операционные риски
проекта
Многократное
тестирование созданных
продуктов, тщательная
экспертиза документов
Строгое выполнение
процедур программы
качества
В соответствии со стандартом ИСО 10006:1996 управление рисками
включает следующие виды деятельности:
1. Выявление - определение рисков в проекте.
2. Оценка - оценивание вероятности появления рисковых событий и
их воздействия на проект.
3. Развитие реакции - разработка планов реагирования на риски.
4. Контроль над рисками - реализация и обновление рисковых
планов.
2.1.3. Организационно-правовые и программно-аппаратные средства
обеспечения информационной безопасности и защиты информации
Под информационной безопасностью (ИБ) АИС понимается состояние
защищенности информационной среды АИС, обеспечивающее её
формирование, использование и развитие, которое не приводит к искажению,
разрушению или несанкционированному использованию информационных
60
ресурсов, включая хранимую, обрабатываемую и передаваемую информацию,
а также программные средства.
Выделяют следующие основные цели ИБ:
1. конфиденциальность (доступность информации только
определенному кругу лиц);
2. доступность (возможность получения информации
авторизованными пользователями в нужное для них время);
3. целостность (гарантия существования информации в
неискаженном, истинном виде).
При организации правового обеспечения использования любого
программного продукта необходимо придерживаться нескольких основных
правил, а именно:
1. использовать только лицензионное программное обеспечение;
2. следить за выходом обновлений программного обеспечения и
вовремя устанавливать их;
3. устанавливать только проверенное программное обеспечение,
приобретенное у официальных поставщиков.
Рассматривая угрозы с точки зрения информационной безопасности и
защиты информации, можно выделить две категории угроз:
- Внутренние;
- Внешние.
К внутренним угрозам относятся угрозы со стороны пользователей
системы - сотрудников спортивного комплекса. Для минимизации угроз
данной категории целесообразно разработать внутреннюю политику
безопасности и разграничить права доступа к информации.
Для обеспечения информационной безопасности и защиты
информации необходимо разграничить доступ пользователей на нескольких
уровнях
61
1. На уровне операционной системы ограничить доступ
пользователя к разделам, папкам, файлам и сетевым ресурсам, в зависимости
от прав пользователя;
2. Ограничит доступ пользователей к ресурсам сети «Интернет»;
3. Настроить права доступа к БД в зависимости от должностной
инструкции сотрудника.
В нашем дипломном проекте разрабатывается система автоматизации
работы спортивного комплекса, поэтому остановимся подробнее на
разграничении прав групп пользователей этой системы (таблица 11).
Используемые роли и их возможности:
db_datawriter
Члены предопределенной роли базы данных db_datawriter могут
добавлять, удалять или изменять данные во всех пользовательских таблицах.
db_datareader
Элементы предопределенной роли базы данных db_datareader могут
считывать все данные из всех пользовательских таблиц.
db_securityadmin
Элементы предопределенной роли базы данных db_securityadmin могут
изменять членство в роли (только для настраиваемых ролей), создавать
пользователей без имен для входа и управлять разрешениями. Добавление
участников к этой роли может привести к непреднамеренному повышению
прав доступа.
db_backupoperator
Члены предопределенной роли базы данных db_backupoperator могут
создавать резервные копии базы данных.
db_accessadmin
Члены предопределенной роли базы данных db_accessadmin могут
добавлять или удалять права удаленного доступа к базе данных для имен входа
и групп Windows, а также имен входа SQL Server .
Источник: https://baza.diplomsite.ru/previewfile/655