Дипломная работа: Автоматизированная система учета ремонта компьютерного оборудования в МАУ "МФЦ ТОПКИНСКОГО РАЙОНА"
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
73
Исполнение аппаратных криптографических операций в защищённой среде
(внутри микросхемы ключа: подбор ключей шифрования, симметричное и
асимметричное шифрование, просчет хэш-функции, подготовка ЭЦП).
Защищённый метод хранения критически важной информации -
криптографических ключей, пользовательских профилей, настроек ПО, цифровых
сертификатов и пр. осуществляется в энергонезависимой памяти ключа.
eToken совместим с большинством современных ОС, бизнес-программ и
продуктов по защите данных в качестве средства определения и идентификации
пользователя.
eToken может служить альтернативой для замены стандартной парольной
защиты на более надежную двухфакторную аутентификацию (когда пользователь
имеет нечто - eToken, и знает нечто - PIN код).
К плюсам этого решения относятся:
• Мобильность для пользователя и способность работы в "недоверенной
среде" (с чужого ПК) благодаря тому, что ключи шифрования и ЭЦП создаются
аппаратно и не могут быть перехвачены.
• Безопасное применение – использовать его может только тот, кто знает
PIN-код авторизации.
• Простота работы – ключ представляет из себя брелок со светодиодными
индикаторами режимов работы и подключается к USB-портам, которые сейчас
имеются на 100% компьютеров, не требует дополнительного оборудования, внешнего
питания и других проводов.
USB-ключи eToken небольшого размера, легко размещаются на связке с
ключами, производятся в герметичных полупрозрачных пластиковых корпусах,
оснащены световой индикацией режимов работы.
Смарт-карты eToken представляют собой стандартную пластиковую карточку с
контактной площадкой для считывателя. На нее может быть нанесена фотография
владельца и другие данные, которые используются для визуальной идентификации
пользователя при проходе в помещения.
Применение одного ключа для выполнения различных задач – включения ПК,
входа в сеть, защиты канала, шифрования данных, защищенного доступа к сокрытым
разделам веб-сайтов, веб-порталов, вход в помещения и т.п.
74
Способность одновременной работы с двумя и более ключами eToken.
Удобное встраивание. eToken понимает все современные стандарты (PKCS#11,
Microsoft Crypto API) и оснащен собственным API, легко интегрируется как в уже
созданное приложение, так и в новое. Поддержка PC/SC стандарта дает возможность
без проблем переходить на использование eToken.
В eToken поддерживает размещение радиометки (RFID) для допуска в
помещения и объединения с СКУД ("единый носитель").
Система ПО "Соболь" предназначена для предотвращения нелегального
доступа третьих лиц к данным на защищенном ПК.
Комплекс "Соболь" позволяет реализовать основные функции:
• Определение и аутентификацию пользователея ПК при их входе в
систему при помощи персонального идентификатора Rutoken S, iButton, eToken PRO,
Rutoken RF S, iKey 2032;
• Защиту от нежелательного запуска ОС со съемных носителей — дискет,
оптических и внешних дисков, ZIP-устройств, USB-устройств и др.;
• Блокирование ПК в случае, если после его включения управление не
передается расширению BIOS комплекса "Соболь";
• Отслеживание целостности файлов, физических секторов HDD,
элементов реестра ПК до этапа окончательной загрузки ОС;
• Проверка работоспособности базовых компонентов комплекса —
датчика случайных чисел, памяти, персональных электронных идентификаторов;
• Запись событий, имеющих отношение к защите данных;
• Возможность совокупной работы с с АПКШ "Континент", СЗИ Secret
Net, vGate, Security Studio Honeypot Manager, "Континент-АП" и "КриптоПро CSP".
Комплекс "Соболь" применяется на территории РФ в качестве средства защиты
от НСД к защищенной информации, не имеющей сведений, составляющих гос. тайну,
а также к данным, содержащим сведений, составляющим гос. тайну со уровнем
секретности "совершенно секретно" включительно.
Работа комплекса "Соболь" заключается в проверке прав пользователя на
запуск системы. Если необходимые атрибуты — персональный ID и пароль, имеются,
то пользователь может совершить вход. В противном случае вход в систему данного
пользователя запрещается.
75
Пользователь имеет возможность допуска к компьютеру только после
регистрации его в списке пользователей в самом комплексе "Соболь". Процесс
регистрации осуществляется только администратором и включает в себя присвоение
пользователю имени, персонального ID и установке пароля. Администратор
регистрируется при запуске самого комплекса.
Для защиты от первой составляющей используется разделение прав доступа
между категориями пользователей, характеристика которого приведена в таблице 2.2.
Таблица 2.2
Разграничение прав доступа
Группы
пользова-телей
Ввод данных
Настройки
Отчеты
Регистрация
Пользователь
Создание
Нет
Чтение
Чтение
Администратор
Чтение/создание/у
даление
Чтение/создание/
удаление
Чтение/создани
е/удаление
Чтение/созда
ние/удаление
Для защиты от внешних угроз используются следующие меры:
- парольная защита доступа к папкам на сервере;
- защита от доступа к папкам программы от доступа из сети Интернет.
2.2 Информационное обеспечение задачи
2.2.1 Информационная модель и ее описание
Информационная модель позволяет понять процесс движения информации в
информационной системе, с момента поступления в нее информации, до момента
вывода обработанной информации.
Весь цикл обработки информации можно разбить на два этапа:
1. Прием, обработка и ввод первичной входящей информации (перечень
типовых неисправностей, перечень расходных материалов и т.д.).
2. Формирование документов (списков заявок, ремонтов и т.д.).
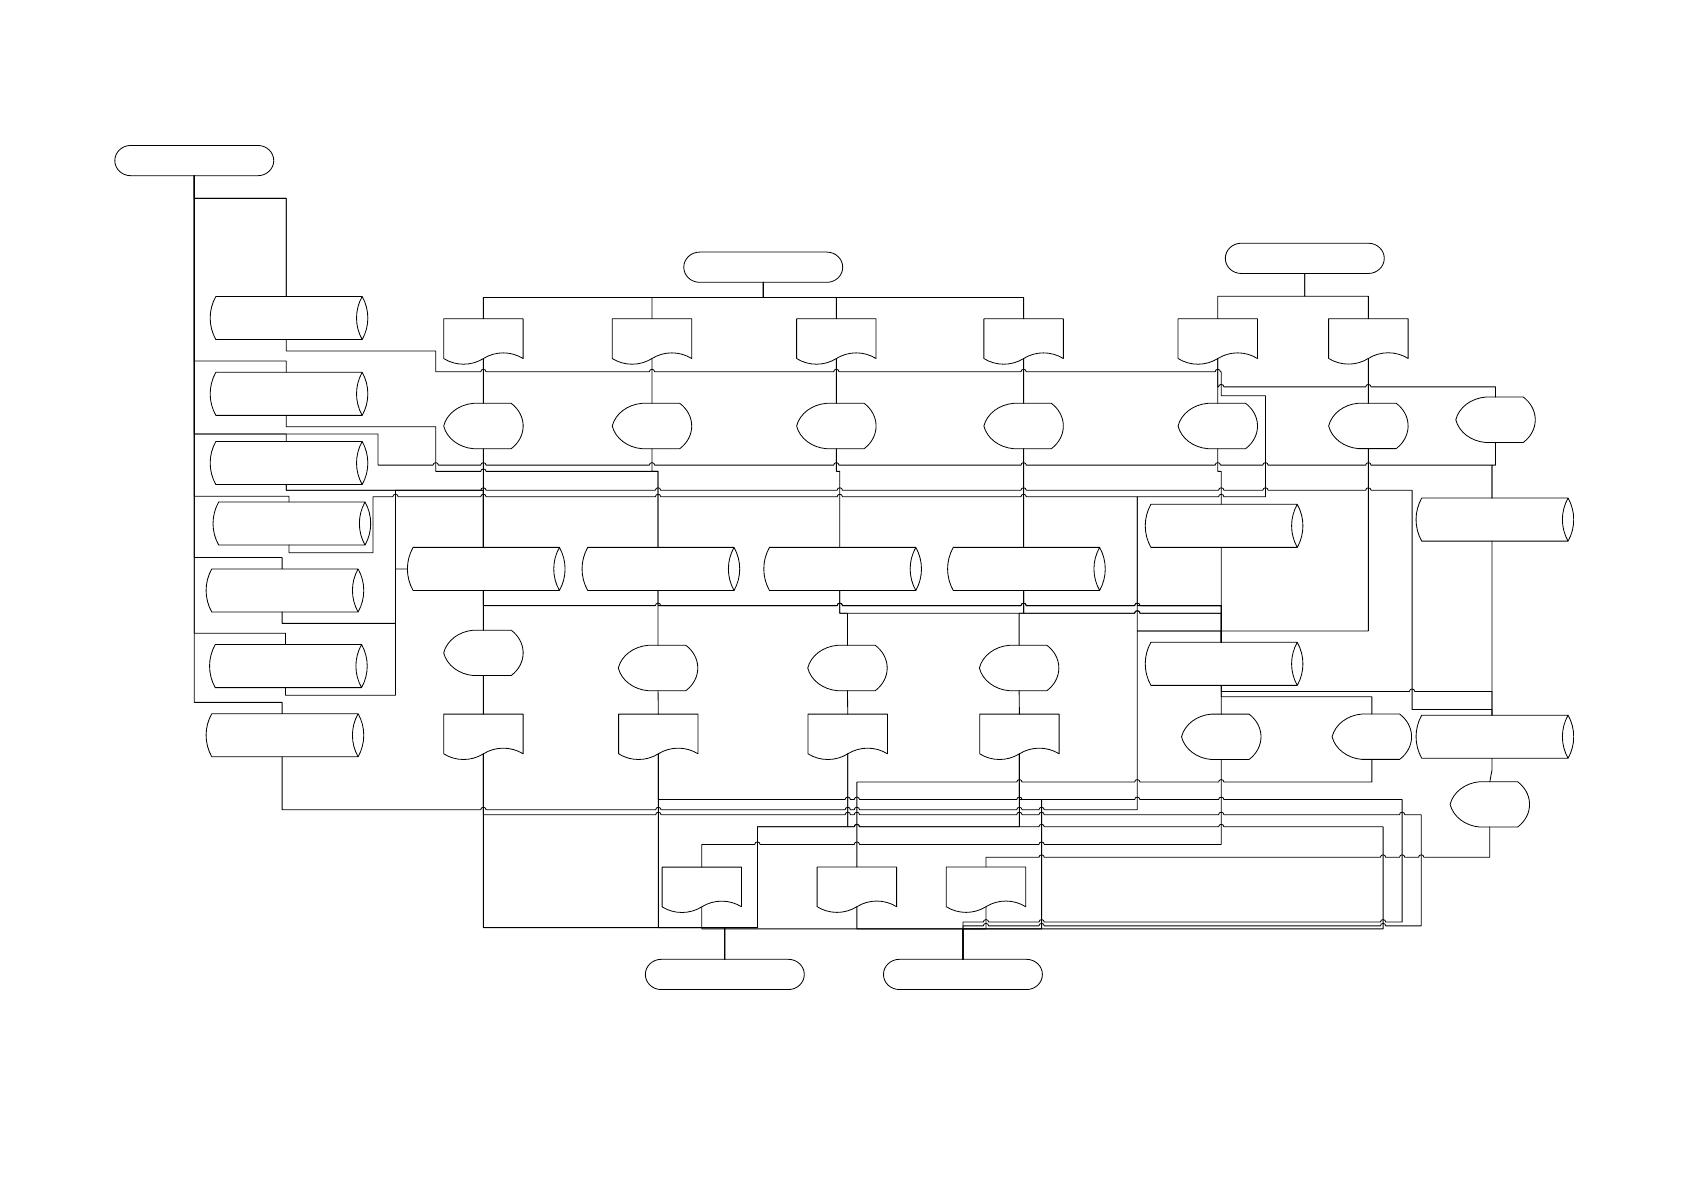
Графическое представление информационной модели отражено на рис. 2.2.
76
Администратор
ИС
Спр неисправности
Спр. Расх. материалы
Спр Комплектующие
Спр Работы
Спр. Сотрудники
Спр. Должности
Спр. Виды ПК
Мастер
Штатное
расписание
Регистрация
сотрудников
Спр. Сотрудники*
Список
сотрудников
Список
сотрудников
Перечень
расходных
материалов
Учет
расходных
материалов
Перечень
комплектующих
Учет
комплектующ
их
Перечень работ
Учет работ
Спр. Расх. материалы* Спр. Комплектующие* Спр. Работы*
Список
расходных
материалов
Список
расходных
материалов
Список
комплектующих
Список
комплектующ
их
Список работ
Список работ
Администратор
Заявка
Регистрация
заявки
Т Заявки
Т Заявки*
Список
поступивших
заявок
Список
поступивших
заявок
Мастер
Сведения о
выполнении
заявки
Закрытие
заявки
Список
закрытых
заявок
Список закрытых
заявок
Формировани
е наряда
Т Наряды
Т Наряды*
Перечень
нарядов
Перечень
нарядов
Рисунок 2.2 Информационная модель
77
В соответствии с приведенной моделью, заполнение справочников в систем
производит ее администратор. Программист, пользуясь данными из этих
справочников, регистрирует заявку (таблица Заявки), формирует наряд на работы
(таблица Наряды), закрывает заявку (таблица Заявки).
Ввод данных и получение отчетных документов осуществляется с
использованием экранных форм.
2.2.2 Характеристика нормативно-справочной, входной и оперативной
информации
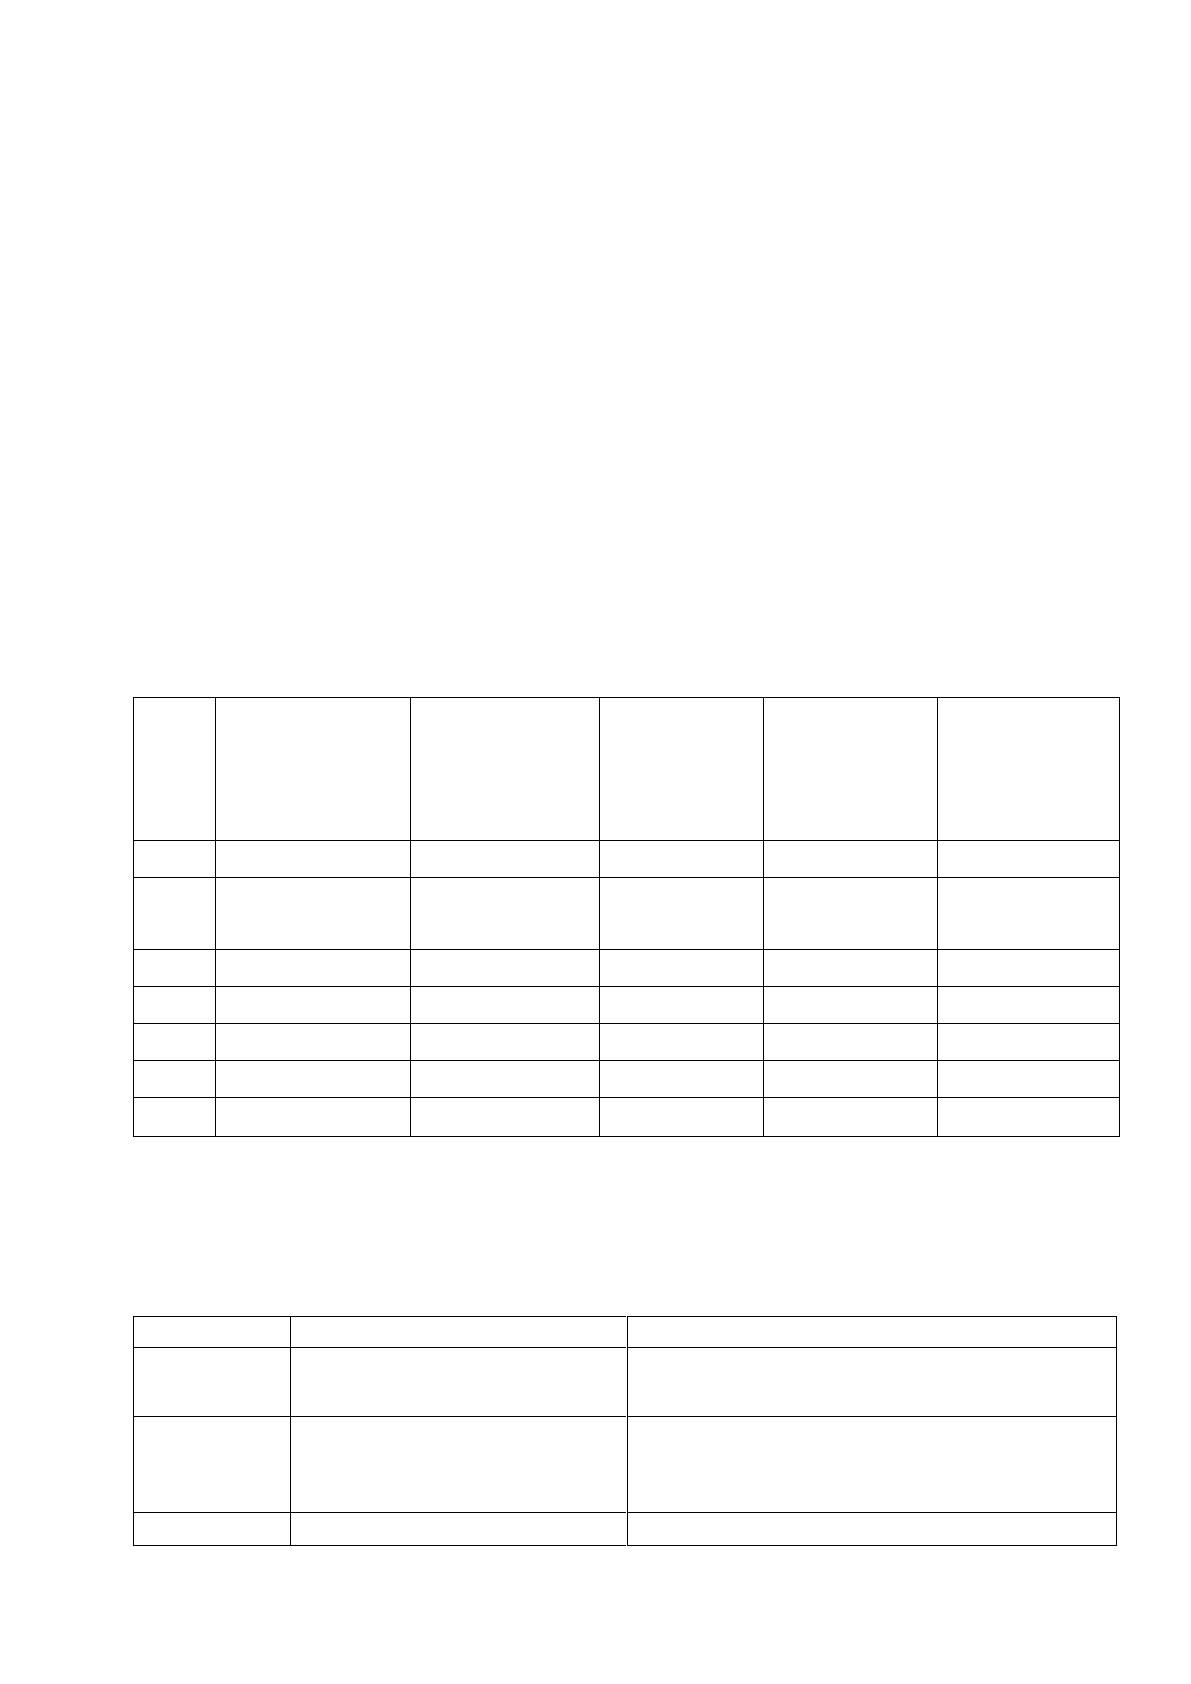
В системе используются справочники, приведенные в таблице 2.3.
Таблица 2.3
Перечень используемых справочников
№ пп
название
справочника
ответственный
за ведение
средний
объём
справочника
в записях
средняя
частота
актуализации
средний объем
актуализации,
%
1
Неисправности
Администратор
100
1 раз в месяц
10
2
Расходные
материалы
Администратор
100
1 раз в год
10
3
Комплектующие
Администратор
500
1 раз в год
10
4
Работы
Администратор
30
1 раз в месяц
25
5
Сотрудники
Администратор
20
1 раз в год
25
6
Должности
Администратор
5
1 раз в год
25
7
Виды ПК
Администратор
10
1 раз в год
25
Реквизитный состав справочников приведен в таблице 2.4.
Таблица 2.4
Реквизитный состав справочников
№ пп
Наименование
Перечень реквизитов
1
Неисправности
Наименование;
Сокращенное наименование
2
Расходные материалы
Наименование
Единица измерения
Стоимость
3
Комплектующие
Наименование
Источник: https://baza.diplomsite.ru/previewfile/2517