Материал: Базы данных и их безопасность. Плотников Д.Г
возможные ключи отношения R1. Для того чтобы привести это отношение к NF/PJ, его надо представить в виде трех отношений:
R2 (Преподаватель. Кафедра)
R3 (Преподаватель. Дисциплина)
R4 (Кафедра. Дисциплина)
Пятая нормальная форма редко используется на практике. В большей степени она является теоретическим исследованием. Очень тяжело определить само наличие зависимостей «проекции-соединения», потому что утверждение о наличии такой зависимости делается для всех возможных состояний БД, а не только для текущего экземпляра отношения R1. Однако знание о возможном наличии подобных зависимостей, даже теоретическое, нам все же необходимо.
111
5.ЗАЩИТА БАЗЫ ДАННЫХ
Вэтом разделе мы познакомимся со всем диапазоном проблем, охватываемых понятием защиты баз данных, и выясним, почему организации должны относиться к потенциальным угрозам их компьютерным системам со всей серьезностью (рис. 5.1). Кроме того, мы уточним все типы опасностей, которые могут угрожать самим компьютерам и различным компьютерным системам.
Под защитой базы данных понимают обеспечение защищенности базы данных против любых предумышленных или непредумышленных угроз с помощью различных компьютерных и некомпьютерных средств.
Понятие защиты применимо не только к сохраняемым в базе данных. Бреши в системе защиты могут возникать и в других частях системы, что, в свою очередь, подвергает опасности и собственно базу данных. Следовательно, защита базы данных должна охватывать используемое оборудование, программное обеспечение, персонал и собственно данные. Для эффективной реализации защиты необходимы соответствующие средства контроля, которые определяются конкретными требованиями, вытекающими из особенностей эксплуатируемой системы. Необходимость защищать данные, которую раньше очень часто отвергали или которой просто пренебрегали, в настоящее время все яснее осознается различными организациями. Повод для такой перемены настроений заключается в участившихся случаях разрушения компьютерных хранилищ корпоративных данных, а также в осознании того, что потеря или просто временная недоступность этих данных может послужить причиной настоящей катастрофы. Более подробное обсуждение проблем защиты компьютерных систем заинтересованный читатель может найти в работах Пфлегера (Pfleger, 1997).
112
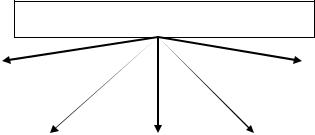
База данных представляет собой важнейший корпоративный ресурс, который должен быть надлежащим образом защищен с помощью соответствующих средств контроля.
проблемы защиты базы данных
похищение и |
|
|
|
|
|
утрата |
||
фальсификац |
|
|
|
|
|
целостности |
||
ия данных |
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
||
|
утрата |
|
потеря |
|
нарушение |
|
||
|
конфиденциальн |
|
доступности |
|
неприкосновенн |
|
||
|
ости (нарушение |
|
|
|
ости личных |
|
||
|
тайны) |
|
|
|
|
данных |
|
|
|
|
|
|
|
||||
|
|
|
|
|
|
|
|
|
Рис. 5.1. Проблемы защиты баз данных
Указанные ситуации отмечают основные направления, в которых руководство должно принимать меры, снимающие степень риска, т. е. потенциальную возможность потери или повреждения данных. В некоторых ситуациях все отмеченные аспекты повреждения данных тесно связаны между собой, так что действия, направленные на нарушение неприкосновенности личных данных или фальсификация информации могут возникнуть вследствие как намеренных, так и непреднамеренных действий и вовсе необязательно сопровождаться какими-либо изменениями в базе данных или системе, которые можно будет обнаружить тем или иным образом.
Похищение и фальсификация данных
Похищение и фальсификация данных могу происходить не только в среде базы данных вся организация так или иначе подвержена этому риску. Однако действия по
113
похищению или фальсификации информации всегда совершаются людьми, поэтому основное внимание должно быть сосредоточено на сокращении общего количества удобных ситуаций для выполнения подобных действий. Например, рекомендуется строго ограничить доступ к данным о выплачиваемой зарплате, точно фиксировать количество отпечатанных платежных поручений, а также организовать четкий учет и автоматическое уничтожение всех файлов, используемых в несанкционированных попытках печати платежных документов. Похищения и фальсификация вовсе не обязательно связаны с изменением каких-либо данных, что справедливо и в отношении потери конфиденциальности или нарушения неприкосновенности личных данных.
Потеря конфиденциальности и нарушение Неприкосновенности личных данных
Понятие конфиденциальности означает необходимости сохранения данных в тайне. Как правило, конфиденциальными считаются те данные, которые являются критичными для всей организации, тогда как понятие неприкосновенности данных касается требования защиты информации об отдельных работниках. Следствием нарушения в системе защиты, вызвавшего потерю конфиденциальности данных, может быть утрата позиций в конкретной борьбе, тогда как следствием нарушения неприкосновенности личных данных будут юридические меры, принятые в отношении организации.
Утрата целостности и потеря доступности данных
Утрата целостности приводит к искажению или разрушению данных, что может иметь самые серьезные последствия для дальнейшей работы организации. В настоящее время множество организаций функционирует в непрерывном режиме, представляя свои услуги клиентам по 24 часа в сутки и по 7 дней в неделю. Потеря доступности данных будет означать, что либо данные, либо система, и другие одновременно окажутся недоступными пользователям, что
114
может подвергнуть опасности само дальнейшее существование организации. В некоторых случаях те события, которые послужили причиной перехода системы в недоступное состояние, могут одновременно вызвать и разрушение данных в базе.
Защита базы данных имеет целью минимизировать потери, вызванные заранее предусмотренными событиями. Принимаемые решения должны обеспечивать эффективное использование понесенных затрат и исключать излишнее ограничение представляемых пользователям возможностей. В последнее время уровень компьютерной преступности существенно возрос, причем прогнозы на будущее неутешительны и предвещают продолжение его роста и в новом столетии. Компьютерные преступления могут угрожать любой части системы, поэтому наличие необходимых мер защиты является жизненно важным.
Типы опасностей
Под опасностью будем понимать любую ситуацию или событие, намеренное или непреднамеренное, которое способно неблагоприятно повлиять на систему, а следовательно, и на всю организацию.
Угроза может быть вызвана ситуацией или событием, способным принести вред организации, причиной которого может служить человек, происшествие или стечение обстоятельств. Вред может быть очевидным (например, потеря оборудования, программного обеспечения или данных) или неочевидным (например, потеря доверия партнеров или клиентов). Перед каждой организацией стоит проблема выяснения всех возможных опасностей, что в некоторых случаях является совсем непростой задачей. Поэтому на выявление хотя бы важнейших угроз может потребоваться достаточно много времени и усилий, что следует учитывать. В
115