Материал: Базы данных и их безопасность. Плотников Д.Г
опасность поиска персоналом всевозможных путей обхода установленных требований.
Защита ПК
В отличии от больших компьютерных систем, защита вычислительных комплексов, состоящих из обычных персональных компьютеров, может представлять собой серьезную проблему, поскольку их перемещение не для кого не составит труда. Общепринятые меры контроля доступа, применяемые для мейнфреймов и миникомпьютеров, мало подходят для систем, состоящих из ПК. Основное затруднение состоит в том, что подобные компьютеры обычно располагаются непосредственно на рабочих местах сотрудников. Поэтому какой-либо специальный контроль за физическим доступом к этим устройствам, как правило, отсутствует за исключением мер, принимаемых для защиты всего здания или отдельных его помещений.
В настоящее время большинство персональных компьютеров оборудуется замками, блокирующих несанкционированный доступ к клавиатуре. Этот способ не обеспечивает высокой степени защиты компьютера, однако вполне подходит для предотвращения случайного доступа к ПК. Более высокую степень защищенности предоставляет организация доступа к системе с использованием индивидуальных идентификаторов пользователей и соответствующих личных паролей. Однако в этом случае необходимо, чтобы пользователи не оставляли компьютер в активном состоянии на сколько-нибудь продолжительный период времени.
Если обрабатываемые данные сохраняются не в самом компьютере, а на дисках, то, используя специальные хранилища, можно обеспечить необходимую степень их защиты. В этом случае каждый пользователь будет лично отвечать за создание любых необходимых копий данных и программного обеспечения, а также за организацию их защищенного хранения. Следовательно, очень важно, чтобы
146
весь работающий с ПК персонал знал методы и процедуры, которые должны использоваться для организации защиты компьютерного оборудования и данных.
Защита от компьютерных вирусов
Важнейшей проблемой, особенно актуальной для среды ПК, является риск занесения в систему нежелательных и зачастую просто опасных программ, называемых компьютерными вирусами. Беспечное и небрежное отношение к методам использования оборудования часто приводит к поражению систем различными вирусами например, в тех случаях, когда персонал приносит на рабочие места и запускает на своих компьютерах различные игровые программы. Распространению вирусов в системе способствует бесконтрольный обмен дисками, хотя некоторые вирусы способны самостоятельно распространяться в сетевой среде.
Установленные требования к защите системы должны содержать четкие указания о процедурах, которые должны применяться к любому программному обеспечению, прежде чем оно будет допущено к установке в системе даже в тех случаях, когда оно поступило непосредственно от разработчика или другого надежного источника. Кроме того, в этих требованиях должно явно указываться, что в системе может использоваться только программное обеспечение, прошедшее необходимый контроль. Надежной защитой от данного типа угрозы могут также служить надлежащие процедуры поверки и тестирования нового и модернизированного программного обеспечения.
СУБД и защита в Web
Меры защиты, связанные с использованием СУБД представлены на рис. 5.7.
147
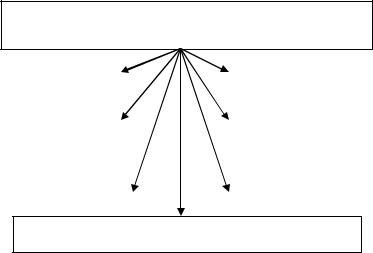
К мерам защиты, связанным с использованием СУБД относятся следующие
бландмауэры |
|
|
прокси-серверы |
|
|
|
|
|
|
|
|
использование |
|
|
цифровые сертификаты |
церберов |
|
|
|
|
|
|
|
|
|
|
|
использование цифровой |
|
|
использование |
подписи |
|
|
технологий SSL и |
|
|
|
SHTTR |
алгоритмы создания дайджеста сообщений и цифровой подписи
Рис. 5.7. Меры защиты, связанные с использованием СУБД
Защита статистических баз данных
Обычно статистические базы данных используются для генерации статистической информации, например, для определения усредненных и сводных показателей различных наборов данных. Однако информация отдельных записей в статистической базе данных должна сохраняться конфиденциально и не должна быть доступна пользователям. Основная проблема при работе с подобными типами баз данных состоит в возможности в возможности использования ответов на допустимые запросы для получения ответов на запрещенные запросы. Для разрешения этой проблемы могут использоваться различные стратегии.
Предотвращение выполнения запросов, работающих с незначительным количеством записей базы данных.
Случайное добавление дополнительных строк к основному набору данных, обрабатываемому запросу. В результате ответ будет содержатьопределенную ошибку и позволит лишь оценить правильное значение.
Использование для ответов на запросы только случайных наборов исходных данных.
148
Сохранение исторических сведений о результатах выполнения запросов и отклонение любых запросов, использующих значительное количество исходных данных, обработанных предыдущим запросом.
Типичными примерами статистических баз данных являются хранилища данных (warehouse) и магазины данных
(data mart).
Оценка риска
В этом разделе содержится краткий обзор основных этапов процедуры оценки риска. Полный перечень этих этапов приведен ниже.
Определение состава группы защиты.
Определение анализируемой области и сбор информации о системе.
Выявление всех существующих средств защиты.
Выявление и оценка всех имеющихся активов.
Выявление и оценка всех существующих опасностей и
угроз.
Подбор необходимых контрмер, проведение сравнительного анализа требуемых затрат и достигаемого эффекта, сравнение с уже существующими средствами защиты.
Подготовка рекомендаций.
Тестирование системы защиты.
Определение состава группы защиты
Любая организация, нуждающаяся в обеспечении защиты своей вычислительной среды, должна выделить группу людей, ответственных за проведение соответствующих мер. Хотя размер и состав группы должны определяться, прежде всего масштабом и сложностью структуры самой организации, весьма вероятными кандидатами на участие в подобной группе являются представители отдела информационных технологий, отдела кадров, юридической службы, ревизионной группы и
149
службы, отвечающих за эксплуатацию строений. Цели, стоящие перед группой защиты:
разработка требований защиты, включая подготовку необходимых стандартов и требуемых процедур;
проведение анализа риска;
подбор, рекомендация и эффективная реализация необходимых мер защиты;
контроль функционирования и сопровождение системы защиты;
поддержание оптимального баланса между защищенностью системы и эффективностью ее использования.
Определение анализируемой области и сбор информации о системе
За исключением совсем небольших организаций, рекомендуется последовательно сосредотачивать внимание на одной определенной области, например, на отдельной компьютерной подсистеме. Все особенности функционирования этой подсистемы должны быть зафиксированы в документации, что позволит ясно представить ее функциональное назначение.
Выявление всех существующих средств защиты
Необходимо выделить все существующие средства противодействия возможным угрозам. Все они последовательно должны сравниваться с любыми предлагаемыми новыми средствами с целью создания оптимального набора необходимых контрмер, отвечающего уровню подверженности системы той или иной опасности.
Выявление и оценка всех имеющихся активов
Каждый связанный с системой актив должен быть выявлен и оценен. Оценке подлежит все оборудование системы, все используемое в ней программное обеспечение (как прикладное, так и системное), все необходимые и используемые данные, задействованный персонал, строения и другие
150