Материал: Формализация управления рисками при деструктивных воздействиях на информационно-технологическую инфраструктуру критически важных объектов. Ермилов Е.В., Калашников А.О
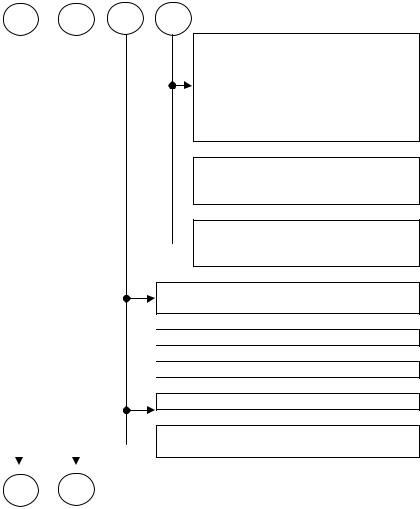
А Д О П
проверка полноты и детальности описания в организационнораспорядительных документах по ЗИ действий пользователей и администраторов ИТИ по реализации организационных мероприятий ЗИ
отработка действий должностных  лиц и подразделений, ответственных
за реализацию мер ЗИ
обеспечение готовности  пользователей и администраторов к
эксплуатации СЗИ ИТИ
проведение предварительных испытания СЗИ
 опытная эксплуатация СЗИ
 анализ уязвимостей КВО
проведение приемочные испытания СЗИ
внедрение механизма противодействия  атакам на КВО
АД
Рис. 3.12. Структурная схема процесса реализации мероприятий по управлению рисками в информационнотехнологической инфраструктуре критически важного объекта (продолжение)
106
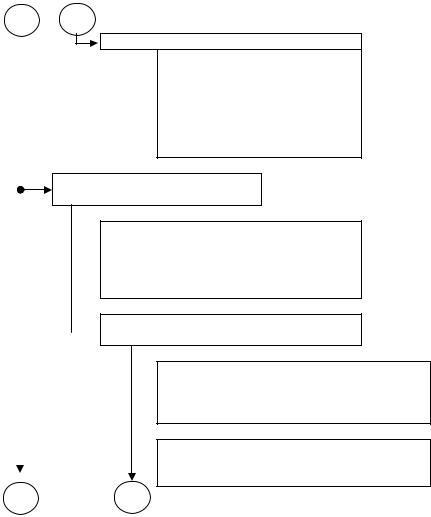
АД
аттестация СЗИ
Аттестация проводится в соответствии с положениями нормативных правовых актов и методических документов уполномоченных федеральных органов исполнительной власти и национальных стандартов
оценка соответствия ИТИ требованиям кибербезопасности
проведение комплекса организационных и технических мероприятий (испытаний), в  результате которых подтверждается соответствие СЗИ ИТИ соответствующим
требованиям
реализация обобщенного алгоритма  управления рисками (см. п.3.1)
мониторинг КПС, включая регистрацию приближения и превышения их значений в  отношении пороговых значений
безопасности (см. п.2.1)
оценка рисков возникновения нештатных  ситуаций по данным мониторинга КПС (см.
п.2.2, п.2.3)
АР
Рис. 3.12. Структурная схема процесса реализации мероприятий по управлению рисками в информационнотехнологической инфраструктуре критически важного объекта (продолжение)
107
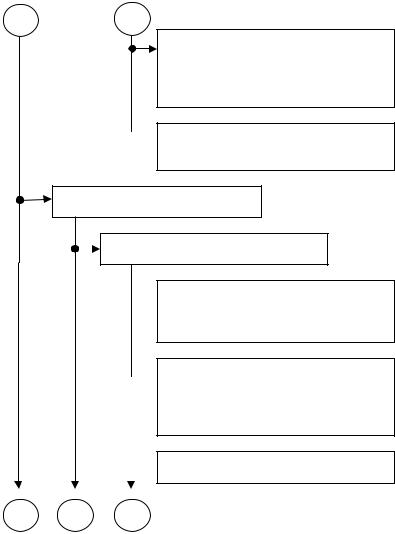
АР
коррекция вероятностных характеристик процесса для КПС (через коэффициенты чувствительности, параметры формы и положения) (см. Прил. 2)
оценка защищенности ИТИ (с  использованием оценки
эффективности) (см. п.3.2)
обеспечение ЗИ в ходе эксплуатации ИТИ
управление (администрирование) СЗИ ИТИ
управление учетными записями и полномочиями пользователей и  поддержание правил разграничения
доступа в ИТИ
управление средствами ЗИ в ИТИ, восстановление работоспособности  средств ЗИ; централизованное управление СЗИ ИТИ (при
необходимости)
регистрация и анализ событий в ИТИ,  связанных с ЗИ
А С Т
Рис. 3.12. Структурная схема процесса реализации мероприятий по управлению рисками в информационнотехнологической инфраструктуре критически важного объекта (продолжение)
108
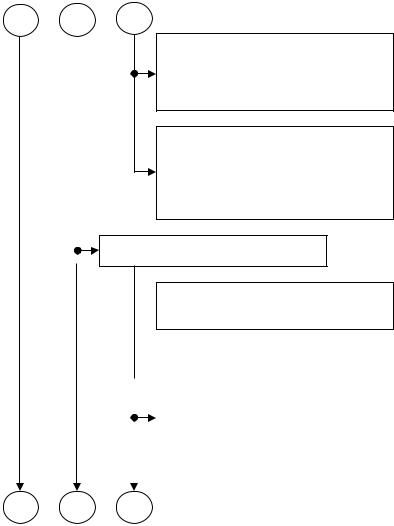
А С Т
информирование пользователей об угрозах нарушения БИ, о правилах эксплуатации СЗИ ИТИ и отдельных средств ЗИ, а также обучение пользователей
сопровождение функционирования СЗИ ИТИ в ходе ее эксплуатации, включая корректировку эксплуатационной документации на нее и организационнораспорядительных документов по ЗИ
выявление инцидентов и реагирование на них
определение лиц, ответственных за  выявление инцидентов и реагирование
на них
|
|
|
обнаружение |
|
и |
идентификация |
||||
|
|
|
инцидентов, в том числе отказов, |
|||||||
|
|
|
сбоев |
(перезагрузок) |
в |
|
работе |
|||
|
|
|
технических |
средств, |
программного |
|||||
|
|
|
обеспечения и средств ЗИ, нарушений |
|||||||
|
|
|
правил |
разграничения |
|
доступа, |
||||
|
|
|
неправомерных |
действий |
по |
сбору |
||||
|
|
|
информации, |
внедрений вредоносных |
||||||
|
|
|
компьютерных |
программ |
|
и |
иных |
|||
А |
С |
У |
событий, |
|
|
приводящих |
|
к |
||
возникновению инцидентов |
|
|
||||||||
Рис. 3.12. Структурная схема процесса реализации мероприятий по управлению рисками в информационнотехнологической инфраструктуре критически важного объекта (продолжение)
109
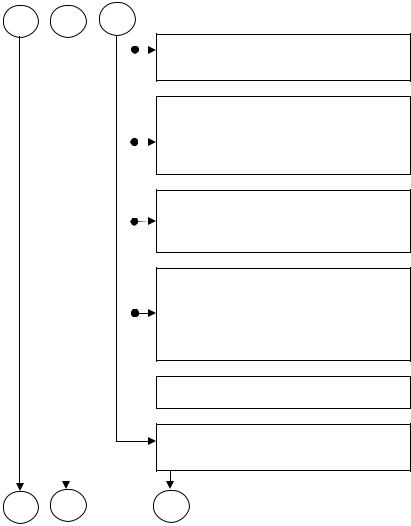
А С У
локализация пораженного информационного пространства (см.
п.1.3)
своевременное информирование лиц, ответственных за выявление инцидентов и реагирование на них, о возникновении инцидентов в ИТИ пользователями и администраторами
анализ инцидентов, в том числе определение источников и причин возникновения инцидентов, а также оценка их последствий
планирование и принятие мер по устранению инцидентов, в том числе по восстановлению функционирования ИТИ и ее систем в случае отказа, устранение последствий нарушения ИБ - ликвидация последствий атаки (см. п.1.3)
занесение инцидента в соответствующую  базу данных инцидентов (см. п.1.3)
планирование и принятие мер по предотвращению повторного возникновения инцидентов
А |
С |
У |
Рис. 3.12. Структурная схема процесса реализации мероприятий по управлению рисками в информационнотехнологической инфраструктуре критически важного объекта (продолжение)
110