Материал: Методические указания к практическим занятиям по дисциплине «Управление информационной безопасностью» для студентов специальности 090303. Разинкин К.А
ФГБОУ ВПО «Воронежский государственный технический университет»
Кафедра систем информационной безопасности
МЕТОДИЧЕСКИЕ УКАЗАНИЯ
к практическим занятиям № 5–6 по дисциплине «Управление информационной безопасностью» для студентов специальности
090303 «Информационная безопасность автоматизированных систем»
очной формы обучения
Воронеж 2014
Составитель д-р техн. наук К. А. Разинкин
УДК 004.056.5
Методические указания к практическим занятиям № 5–6 по дисциплине «Управление информационной безопасностью» для студентов специальности 090303 «Информационная безопасность автоматизированных систем» очной формы обучения» / ФГБОУ ВПО «Воронежский государственный технический университет»; сост. К. А. Разинкин. – Воронеж,
2014. 50 с.
Методические указания нацелены на привитие практических навыков управления информационной безопасностью на основе моделей дискреционного, мандатного и ролевого управления доступом, безопасности информационных потоков. В указаниях приведены основные теоретические положения и примеры решения типовых задач.
Методические указания подготовлены в электронном виде в текстовом редакторе и содержатся в файле Разинкин_ПЗ_УИБ_№5-6.pdf.
Табл. 1. Ил. 5. Библиогр.: 13 назв.
Рецензент д-р техн. наук, проф. А. Г. Остапенко
Ответственный за выпуск зав. кафедрой д-р техн. наук, проф. А. Г. Остапенко
Издается по решению редакционно-издательского совета Воронежского государственного технического университета
© ФГБОУ ВПО «Воронежский государственный технический университет», 2014
ВВЕДЕНИЕ
Управление информационной безопасностью (ИБ) – неотъемлемая часть управления любой современной организацией в целом, независимо от ее размера и сферы деятельности.
Управление ИБ - сложный непрерывный процесс, перед которым стоит множество целей и задач, являющихся обеспечивающими, вспомогательными по отношению к основным бизнес-целям и задачам организации. Они формулируются в различных документах организации: концепциях, стратегиях, политиках, стандартах, инструкциях и т. д.
Процесс управления ИБ распадается на тесно взаимосвязанные подпроцессы, каждый из которых вносит существенный вклад в достижение общих целей управления ИБ. Объектами управления в рамках этих подпроцессов являются активы, риски ИБ, инциденты ИБ, непрерывность бизнеса, изменения, усовершенствования и многое другое. От эффективности и результативности каждого из этих подпроцессов зависят общая эффективность и результативность всей деятельности по управлению ИБ в организации [5].
В методических указаниях рассмотрены формальные модели управления доступом и информационными потоками и их практические реализации в компьютерных системах (КС), создающие предпосылки для развития теории компьютерной безопасности и разработки новых эффективных методов анализа защищенности современных или перспективных КС, таких как операционных систем, СУБД, систем электронного документооборота и т.д. [2].
Практическое занятие № 5 Модель Белла-ЛаПадулы. Мандатное
управление доступом
Теоретические положения
Классическая модель Белла-ЛаПадулы {Bell-LaPadula) описана в 1975 году [8] и в настоящее время является основной моделью, предназначенной для анализа систем защиты, реализующих мандатное управление доступом.
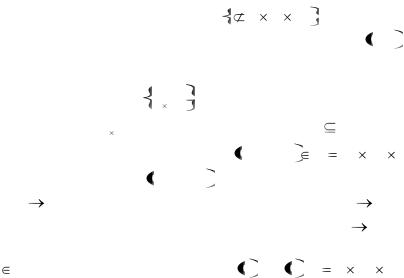
В классической модели Белла-ЛаПадулы рассматриваются условия, при выполнении которых в КС невозможно возникновение информационных потоков от объектов с большим уровнем конфиденциальности к объектам с меньшим уровнем конфиденциальности. Основными элементами классической модели БеллаЛаПадулы являются: S - множество субъектов; О — множество объектов; R = {read, write, append (доступ на запись в конец объекта), execute} — множество видов доступа и видов прав доступа; B  b S O R — множество
возможных множеств текущих доступов в системе; L,  —
решетка уровней конфиденциальности, например L = {U (unclussifted), С {confidential), S {secret), TS {top secret)}, где U
< С < S < TS; |
|
|
|
M m |
|
S |
|
|
|
O |
|
|
множество возможных матриц |
|||||||||
|
|
|
|
|||||||||||||||||||
доступов, где m |
|
S |
|
|
|
O |
|
— матрица доступов, m[s,o] R — права |
||||||||||||||
|
|
|
|
|||||||||||||||||||
доступа субъекта s к объекту о; |
fs , fo , fc |
F LS |
LO |
LS |
||||||||||||||||||
— тройка |
функций fs , fo , fc |
, |
задающих |
соответственно: |
||||||||||||||||||
fs : S L |
— уровень доступа |
субъектов; |
fo : S |
L |
— |
|||||||||||||||||
уровень |
конфиденциальности |
объектов; |
fc : S |
L |
— |
|||||||||||||||||
текущий уровень доступа субъектов, при этом для любого s S выполняется неравенство fc s  fs s ; V B M F — множество состояний системы; Q — множество запросов системе; D — множество ответов по запросам, например D =
2
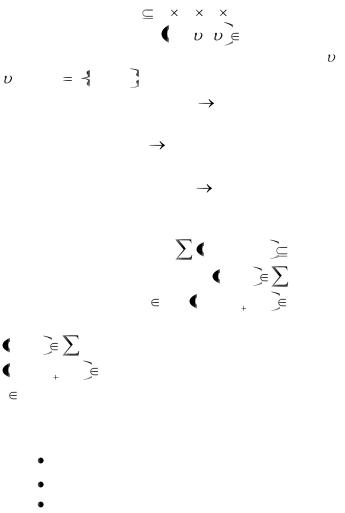
{yes, по, error}; |
W |
Q D V |
V |
— множество действий |
||||||||||
системы, где четверка |
q, d, |
* , |
W означает, что система по |
|||||||||||
запросу q с ответом d перешла из состояния |
в состояние |
|||||||||||||
* ; |
N |
0 |
0,1,2,... — |
множество |
значений времени; |
X |
- |
|||||||
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
множество функций х: N0 |
|
Q , задающих все возможные |
||||||||||||
последовательности запросов к системе; Y - множество |
||||||||||||||
функций |
у: |
N0 |
|
D |
задающих |
|
все |
возможные |
||||||
последовательности ответов системы по запросам; Z — |
||||||||||||||
множество функций z : N0 |
V , задающих все возможные |
|||||||||||||
последовательности состояний системы. |
|
|
|
|
|
|||||||||
|
Определение |
1. |
|
Q, D,W , z0 |
X ,Y , Z |
называется |
||||||||
системой, когда для каждого x, y, z |
(Q, D,W , z0 ) выпол- |
|||||||||||||
няется условие: для t |
N0 , |
xt , yt , zt 1, zt |
W , где z0 — началь- |
|||||||||||
ное |
состояние |
системы. |
При |
этом |
каждый |
набор |
||||||||
x, y, z |
|
|
(Q, D,W , z0 ) |
называется реализацией системы, |
a |
|||||||||
xt , yt , zt 1, zt |
W |
- |
действием |
системы |
в |
момент времени |
||||||||
tN0 .
Вклассической модели Белла-ЛаПадулы рассматриваются следующие запросы, входящие во множество Q:
запросы изменения множества текущих доступов b;
запросы изменения функций f ;
запросы изменения прав доступа в матрице т.
Следующий список описывает изменения каждого элемента состояния системы. Конкретное решение по запросу включает возможность производить следующие изменения в состоянии системы.
1. Изменение текущих доступов:
•получить доступ (добавить тройку (субъект, объект, вид доступа) в текущее множество доступов b);
3