Материал: Методические указания к практическим занятиям по дисциплине «Управление информационной безопасностью» для студентов специальности 090303. Разинкин К.А
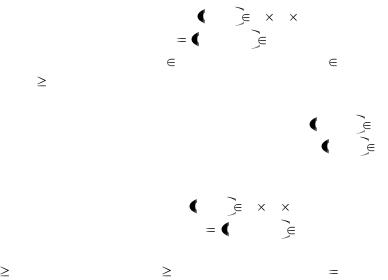
•отменить доступ (удалить тройку (субъект, объект, вид доступа) из текущего множества доступов b).
2.Изменение значений функций уровней конфиденциальности и доступа:
• изменить уровень конфиденциальности объекта;
• изменить уровень доступа субъекта.
3.Изменение прав доступа:
•дать разрешение на доступ (добавить право доступа
всоответствующий элемент матрицы доступов т);
•отменить разрешение на доступ (удалить право доступа из соответствующего элемента матрицы доступов т). Безопасность системы определяется с
помощью трех свойств:
ss  свойства простой безопасности (simple security);
* — свойства «звезда»;
ds — свойства дискреционной безопасности
(discretionary security).
Определение 2. Доступ |
s, o, r |
S O R |
обладает |
|
ss-свойством относительно |
f |
fs , fo , fc |
F , когда выпол- |
|
няется одно из условий: |
r |
{execute, |
append}; r |
{read, |
write} и fs |
f0 (o) |
|
|
|
|
|
|
Определение 3. |
Состояние |
системы |
b, m, f V |
||||
обладает ss-свойством, когда каждый элемент |
s, o, r |
b |
|||||
обладает ss-свойством относительно. |
|
|
|
|
|||
Определение 4. Доступ |
s, o, r |
S O |
R обладает |
*- |
|||
свойством |
относительно |
f |
fs , fo , fc |
F , |
когда |
||
выполняется |
одно из |
условий: r= |
execute; |
r= |
append |
и |
|
f0 (o) fc (s) ; r= read и |
fc (s) |
fo (o) ; r= write и fc (s) fo (o) . |
|||||
4
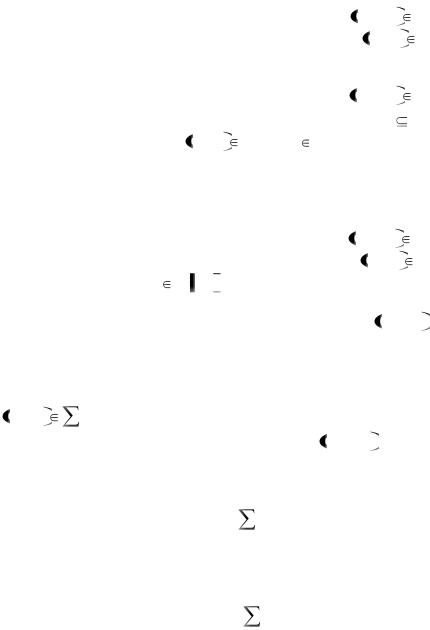
Определение 5. Состояние системы b, m, f V обладает *-свойством, когда каждый элемент s, o, r b обладает *-свойством относительно.
Определение 6. |
Состояние |
системы |
b, m, f |
V |
||
обладает *-свойством |
относительно подмножества S ' |
S , |
||||
когда каждый элемент |
s, o, r b , |
где s |
S ' , |
обладает |
*- |
|
свойством относительно |
f. При |
этом |
S / S ' |
называется |
||
множеством доверенных субъектов, т. е. субъектов, имеющих право нарушать требования *-свойства.
Определение 7. |
Состояние |
системы |
b, m, f |
V |
|
обладает ds-свойством, когда для каждого доступа |
s, o, r |
b |
|||
выполняется условие r |
m s, o . . |
|
|
|
|
Определение 8. |
Состояние |
системы |
|
b, m, f |
|
называется безопасным, когда оно обладает *-свойством относительно S', ss-свойством и ds-свойством.
|
Определение 9. |
Реализация |
системы |
x, y, z |
(Q, D,W , z0 ) |
обладает ss-свойством (*-свойством, |
|
ds-свойством), когда в последовательности |
z0 , z1,... каждое |
||
состояние обладает ss-свойством (*-свойством, ds- свойством).
Определение 10. Система (Q, D,W , z0 ) обладает ss-
свойством (*- свойством, ds-свойством), когда каждая ее реализация обладает ss-свойством (*-свойством, ds- свойством).
Определение 11. Система |
(Q, D,W , z0 ) называется |
безопасной, когда она обладает ss-свойством, *-свойством, ds- свойством одновременно.
5
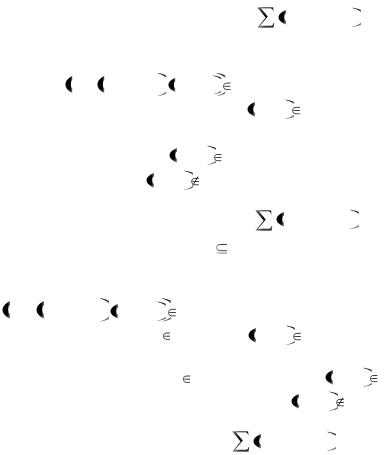
Проверка безопасности системы по определению в большинстве случаев не может быть реализована на практике в связи с тем, что при этом требуется проверка безопасности всех реализаций системы, а их бесконечно много. Следовательно, необходимо определить и обосновать иные условия безопасности системы, которые можно проверять на практике. В классической модели Белла-ЛаПадулы эти условия задаются для множества действий системы W.
Теорема 1. (А1). |
Система |
Q, D,W , z0 |
обладает |
ss-свойством для любого |
начального состояния z0 , |
обладаю- |
|
щего ss-свойством, тогда и только тогда, когда для каждого
действия q, d, b*, m*, f * , |
b, m, f |
W выполняются условия 1, 2. |
||||||
Условие 1. |
Каждый доступ |
s, o, r |
b* \ b обладает ss- |
|||||
свойством относительно |
f *. |
|
|
|
|
|
||
Условие 2. |
Если |
s, o, r |
b и не обладает ss-свойством |
|||||
относительно f * , то s, o, r |
b*. |
|
|
|
||||
Теорема 2. (А2). Система |
Q, D,W , z0 |
обладает |
||||||
*-свойством относительно S ' |
S |
для |
любого |
начального |
||||
состояния |
z0 , обладающего |
*-свойством относительно S', |
||||||
тогда и |
только |
тогда, |
когда |
для |
каждого |
действия |
||
q, d, b*, m* , f * , b, m, f |
W выполняются условия 1 и 2. |
|||
Условие 1. Для s |
S ' доступ |
s, o, r |
b* \ b *-свойством |
|
относительно f*. |
|
|
|
|
Условие 2. Для |
s S ' , если доступ |
s, o, r b и не |
||
обладает *-свойством относительно f*, то |
s, o, r |
b*. |
||
Теорема 3. (A3). Система |
Q, D,W , z0 |
обладает ds- |
||
свойством для любого начального состояния z0, обладающего ds-свойством, тогда и только тогда, когда для каждого дейст-
6
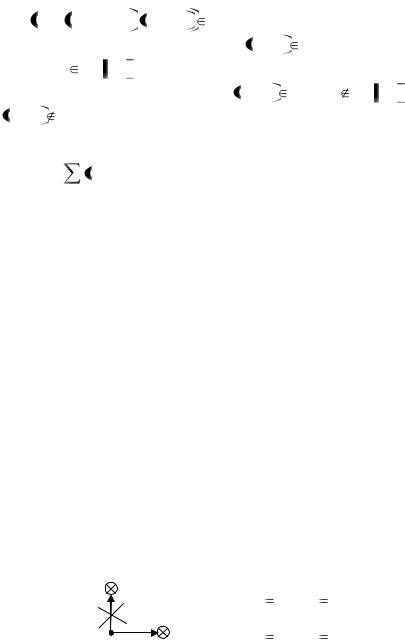
вия q, d, |
b*, m* , f * , b, m, f |
W выполняются условия 1 и 2. |
||||
Условие |
1. Для |
каждого |
s, o, r |
b* \ b, выполняется |
||
условие r |
m* s, o ; |
|
|
|
|
|
Условие |
2. Если |
доступ |
s, o, r |
b и r m* s, o ; , то |
||
s, o, r b . |
|
|
|
|
|
|
Теорема 4. (базовая теорема безопасности — БТБ). Система Q, D,W , z0  безопасна для безопасного z0 тогда и
только тогда, когда множество действий системы W удовлетворяет условиям теорем 1-3.
Доказательство. Данная теорема следует из теорем 1-4. Описанная классическая модель Белла-ЛаПадулы предоставляет общий подход к построению систем, реализующих мандатную политику безопасности. В модели определяется, какими свойствам должны обладать состояния и действия системы, что бы система была безопасной согласно данным определениям. В то же время в модели не задается точный порядок действий системы управления доступом по запросам на доступ субъектов к объектам.
Пример 1. Пусть субъект s запрашивает доступ read к объекту о' (см. рис. 1). В данной ситуации система может выбрать один из двух возможных ответов по запросу:
1)запретить субъекту s запрашиваемый им доступ read
кобъекту о';
2)закрыть доступ write субъекта s к объекту о.
Повысить текущий уровень конфиденциальности fc (s) надо
High. Разрешить субъекту s запрашиваемый им доступ read к объекту о'.
o' |
fs (s) |
fo (o' ) |
High |
|
read |
||||
|
|
|
||
s write |
fc (s) |
fo (o' ) |
Low |
Рис. 1. Иллюстрация *-свойства
7
Каждый из описанных путей соответствует требованиям безопасности модели Белла-ЛаПадулы.
В реальных системах возможны более сложные ситуации, чем ситуация, описанная в примере 1. Кроме того, возможно использование в системе каких-то других видов доступа субъектов к объектам, которые потребуют дополнительного определения свойств безопасности, что не всегда легко сделать. В связи с этим большое значение имеет корректное определение свойств безопасности.
Мандатная ДП-модель. Правила преобразования состояний мандатной модели
С использованием модели Белла-ЛаПадулы и способов реализации информационных потоков определим запрещенные информационные потоки из множества N f ,
условия возникновения которых, как правило, анализируются в КС с мандатным управлением доступом.
Определение 12. Определим как запрещенные в КС с мандатным управлением доступом следующие четыре вида информационных потоков (запрещенные информационные потоки из множества N f ).
1. Информационные потоки по памяти и по времени между сущностями одного уровня конфиденциальности (определяются в соответствии с априорно заданной политикой управления доступом и информационными потоками).
2.Информационные потоки по памяти от сущностей с большим уровнем конфиденциальности к сущностям с меньшим уровнем конфиденциальности информации.
3.Информационные потоки по времени от сущностей
сбольшим уровнем конфиденциальности к сущностям с меньшим уровнем конфиденциальности информации.
4.Информационные потоки по памяти от субъектов с низким уровнем доступа к субъектам с высоким уровнем
8