Материал: Методические указания к практическим занятиям по дисциплине «Управление информационной безопасностью» для студентов специальности 090303. Разинкин К.А
доступа или к сущностям, функционально ассоциированным с субъектами с высоким уровнем доступа.
Информационные потоки по памяти первого вида не нарушают требований мандатного управления доступом, так как возникают между сущностями одного уровня конфиденциальности.
Модель Белла-ЛаПадулы в основном ориентированы на обеспечение в КС условий защиты от возникновения запрещенных информационных потоков по памяти второго вида.
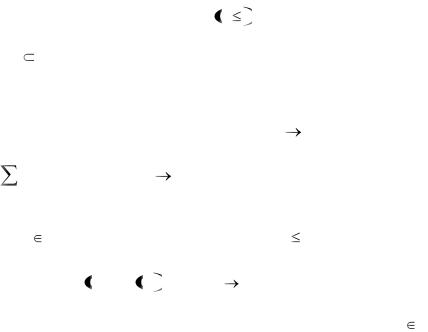
Для анализа информационных потоков по памяти, позволяющих субъекту повысить свой уровень доступа (запрещенных информационных потоков четвертого вида), рассмотрим ДП-модель КС с мандатным управлением доступом (далее будем называть мандатной ДП-моделью), в основе которой использованы базовая ДП-модель, БК ДПмодель и ФАС ДП-модель. При этом дополнительно
используем обозначения: |
L, |
- решетка линейно |
упорядоченных уровней доступа и |
конфиденциальности ; |
|
ES E \ S — множество сущностей, которые могут быть применены для создания новых субъектов (в отличие от дискреционных ДП-моделей, в мандатной ДП-модели субъект может создать субъекта из сущности, когда сущность
принадлежит |
|
множеству |
ES); fs : S |
L — |
функция, |
||
задающая уровень |
доступа каждого |
субъекта |
системы |
||||
(G* ,OP) ; |
f |
e |
: E \ S |
L |
— функция, |
задающая |
уровень |
|
|
|
|
|
|
|
|
конфиденциальности каждой сущности системы, не являющейся субъектом, при этом, если для двух сущностей E выполняется неравенство e1 e2 (сущность e1
содержится в контейнере e2 ), то по определению выполняется условие fe e1  fe e2 ; OCR:E\S {true, false} — функция,
задающая способ доступа к сущностям, не являющимся субъектами, внутри контейнеров. Если сущность e E является контейнером и доступ к сущностям, содержащимся
9
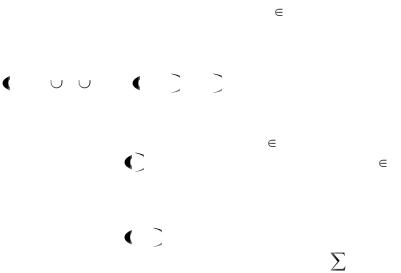
внутри контейнера e , разрешен без учета уровня кон-
фиденциальности контейнера е, то по определению выполняется равенство CCR(e)=false, в противном случае выполняется равенство ССR(е)=true. При этом по определению для каждой сущности e E , являющейся объектом, выполняется условие CCR(e) — false.
Определение 13. Пусть
G  S, E, R A F, H, fs , fe ,CCR — конечный помеченный
ориентированный граф, без петель, где назначение элементов графа S, Е, R, A, F, Н соответствует определению 7 занятия № 4. При этом для каждой сущности e E \ S определены значения функций fe e ,CCR(e) , для каждого субъекта s S
определено значение функции fs(s).
Предположение 1. Значение решетки уровней доступа и конфиденциальности L,  множества сущностей ES не изменяются на траекториях функционирования системы (G* ,OP) .
При создании сущности для нее определяются значения функций fe ,CCR , которые не изменяются в дальнейшем на траекториях функционирования системы. При создании субъекта для него определяется значение функции fs , которое может
быть изменено на траекториях функционирования системы только в случае, когда данный субъект либо является функционально ассоциированной сущностью другого субъекта, либо он реализовал информационный поток по памяти к сущности, функционально ассоциированной с другим субъектом.
Правила дискреционного управления доступом могут быть использованы в КС с мандатным управлением доступом. В то же время условия передачи прав доступа на основе правил дискреционного управления доступом с использованием преобразований множества прав доступов не используются в мандатной ДП-модели. Таким образом, в дальнейшем используется следующее предположение.
10
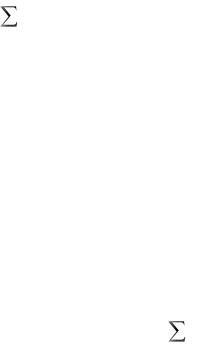
Предположение 2. На траекториях функционирования системы (G* ,OP) не используются правила преобразования
состояний, позволяющие субъектам брать, передавать и удалять права доступа к сущностям, удалять субъектов или сущности. При проверке возможности предоставления субъекту права доступа к сущности не учитывается содержимое множества прав доступа R.
В ДП-моделях КС с дискреционным управлением доступом рассматривалась возможность реализации субъектами доступов друг к другу на основе имеющихся у них прав доступа. В мандатной ДП-модели рассматриваются условия реализации запрещенных информационных потоков, при этом доступы субъектов к сущностям реализуются в зависимости от уровней доступа субъектов и уровней конфиденциальности сущностей. Таким образом, в дальнейшем используется следующее предположение.
Предположение 3. |
На |
любых |
траекториях |
функционирования системы |
|
(G* ,OP) не |
реализуются |
доступы субъектов к субъектам системы.
Таким образом, в рамках предположений 2 и 3 в мандатной ДП-модели не рассматривается дискреционное управление доступом.
В соответствии с предположением 2 при проверке возможности предоставления субъекту доступа к сущности не учитывается содержимое множества прав доступа R, а используется проверка соотношения уровня доступа субъекта и уровня конфиденциальности сущности. Кроме того, доверенными могут являться субъекты системы, имеющие низкий уровень доступа, например субъекты, являющиеся системными процессами, функциональность которых не требует предоставления им возможности доступа к сущностям с высоким уровнем конфиденциальности. Недоверенные субъекты системы могут иметь различные уровни доступа. Например, процессы, запущенные от имени недоверенного
11
пользователя с высоким уровнем доступа, в общем случае могут иметь различные уровни доступа, не превышающие уровень доступа пользователя. Таким образом, в дальнейшем используется следующее предположение.
Предположение 4. Каждый субъект системы (G* ,OP) вне зависимости от его уровня доступа может
являться либо доверенным, либо недоверенным. Доверенные субъекты не участвуют в реализации информационных потоков по времени.
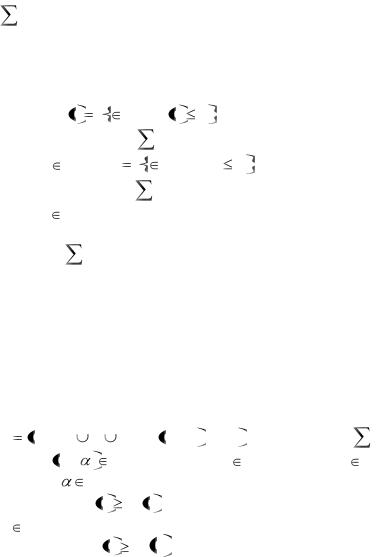
Используем обозначения:
Ns |
l |
s |
Ns : fs s |
l — |
множество недоверенных |
субъектов системы (G* ,OP) с уровнем доступа не большим |
|||||
l , где l |
L; |
Ls (l) |
s LS |
: fs (s) |
l — множество доверенных |
субъектов системы (G* ,OP) с уровнем доступа не большим
l , где l L.
Определим ss-свойство и *-свойство безопасности системы (G* ,OP) . При этом в отличие от классической
модели Белла-ЛаПадулы используем следующее предположение.
Предположение 5. В мандатной ДП-модели не рассматриваются субъекты, которые могут нарушать *- свойство безопасности (доверенные субъекты модели БеллаЛаПадулы).
|
Определение 14. |
|
|
|
|
В |
|
состоянии |
|||
G |
S, E, R |
A |
F, H, f |
s |
, f |
e |
,CCR |
системы |
(G* ,OP) |
||
|
|
|
|
|
|
|
|
|
|
||
|
|
|
|
|
|
||||||
доступ s, e, |
|
A , где субъект s |
S , |
сущность e |
E \ S , вид |
||||||
|
|
|
|||||||||
доступа |
Ra , |
обладает ss-свойством, когда выполняются |
|||||||||
условия: |
fs s |
fe e ; для |
|
каждой |
сущности-контейнера |
||||||
e' |
E \ S такой, |
что |
е < |
е' и |
CCR(e')= true, выполняется |
||||||
неравенство |
fs s |
fe |
e' . |
|
|
|
|
|
|
|
|
12
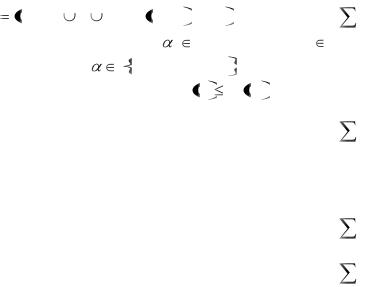
|
Определение 15. |
|
|
|
|
|
|
В |
состоянии |
|
G |
S, E, R A |
F, H, f |
s |
, f |
e |
,CCR |
|
системы |
(G* ,OP) |
|
|
|
|
|
|
|
|
|
|||
доступы (s, e1, reada ), (s, e2 |
) |
|
A , где субъект s |
S , сущности |
||||||
вид |
доступа |
writea , appenda |
, |
обладают |
*-свойством, |
|||||
когда выполняется условие |
|
fe e1 |
fe |
e2 . |
|
|||||
|
Определение 16. |
|
Состояние |
системы |
(G* ,OP) |
|||||
обладает ss-свойством или *-свойством, когда в состоянии все доступы обладают ss-свойством или *-свойством соответственно.
Определение 17. Состояние системы |
(G* ,OP) |
называется безопасным в смысле Белла-ЛаПадулы, когда оно
обладает ss-свойством и *-свойством. Система |
(G* ,OP) |
называется безопасной в смысле Белла-ЛаПадулы, когда все состояния системы на всех конечных траекториях ее функционирования безопасны в смысле Белла-ЛаПадулы.
В мандатной ДП-модели определены следующие правила преобразования состояний (см. таблицу), в которых использованы определения ss-свойства и *-свойства безопасности. Таким образом, устранен недостаток классической модели Белла-ЛаПадула, заключающийся в отсутствии в ней описания правил перехода системы из состояния в состояние.
13