Материал: Методические указания к практическим занятиям по дисциплине «Управление информационной безопасностью» для студентов специальности 090303. Разинкин К.А
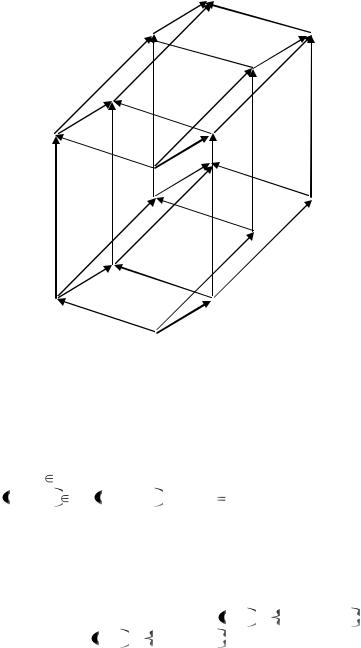
u_c_(1,11)_(i_high)
u_c_(1,01)_(i_high) |
u_c_(1,01)_(i_high) |
u_c_(0,11)_(i_high)
u_c_(0,10)_(i_high) u_c_(0,00)_(i_high)
u_c_(1,10)_(i_low)
u_c_(0,11)_(i_low)
u_c_(0,10)_(i_low) u_c_(0,00)_(i_low)
u_c_(1,00)_(i_high)
u_c_(0,01)_(i_high) u_c_(1,11)_(i_low)
 u_c_(1,01)_(i_low) u_c_(1,00)_(i_low)
u_c_(0,01)_(i_low)
Рис. 5. Илюстрация решения задания 2
Задачи для самостоятельного решения
1. Докажите, что при соответствии модели ролевого управления доступом требованиям либерального или строгого мандатного управления доступом для каждого доступа (о,
write) |
P существует единственная роль x _ write такая, что |
o, write |
PA x _ write здесь x c(o). |
2. Каким образом в определениях либерального или строгого мандатного управления доступом модели ролевого управления доступом реализованы ss-свойство и *-свойство, определенные в классической модели Белла-ЛаПадулы?
3. Постройте графы иерархии ролей для модели мандатного ролевого управления доступом для решеток
уровней конфиденциальности L, 
 LS, MS, HS и уровней целостности L,

 LI, MI, HI .
44
КОНТРОЛЬНЫЕ ВОПРОСЫ
1.Каковы основные недостатки классической модели Белла-ЛаПадулы?
2.Какой вид политики управления доступом используется в качестве основы автоматной модели безопасности информационных потоков?
3.Какие основные проблемы определения правил изменения иерархии ролей рассматриваются в модели администрирования ролевого управления доступом?
4.Какие основные угрозы безопасности информации рассматриваются в теории компьютерной безопасности?
5.Приведите примеры наиболее распространенных в современных ОС и СУБД запрещенных информационных потоков по памяти и по времени.
6.Какие основные виды политик безопасности рассматриваются в теории компьютерной безопасности?
7.В чем отличие структуры ядра безопасности в классических моделях безопасности КС от структуры ядра безопасности в субъектно-ориентированной модели ИПС?
8.Сформулируйте основные отличия политик безопасного администрирования и абсолютного разделения административных и пользовательских полномочий.
9.Сформулируйте задачи реализации и контроля выполнения правил политики безопасности.
10.Приведите классификацию основных формальных моделей политик безопасности.
11.В чём заключаются базовые принципы построения формальных моделей управления разграничения и контроля доступа к информации?
12.Каковы условия применимости классической модели Белла-ЛаПадулы в зависимости от уровня конфиденциальности объекта?
13.Перечислите базовые элементы классической модели мандатного управления доступом (Белла-ЛаПадулы).
45
14.Какие изменения в состояние системы разрешается вносить по запросу в модели мандатного управления доступом?
15.Какие информационные потоки, условия возникновения которых анализируются в КС с мандатным управлением доступом, являются запрещенными?
16.Могут ли и каким образом правила дискреционного управления доступом быть использованы в КС с мандатным управлением? Справедливо ли обратное утверждение?
17.Охарактеризуйте ролевое управление доступом с точки зрения связи с дискреционным управлением.
18.Перечислите и дайте краткую характеристику элементам базовой модели ролевого управления доступом
(Role-Based Access Control).
19.Что подразумевается под либеральным и строгим видами мандатного ролевого управления доступом?
20.Как организован либеральный и строгий виды контроля целостности при мандатном доступе?
46
ЗАКЛЮЧЕНИЕ
Основное внимание в методических указаниях уделено формальному описанию основных политик управления доступом. Рассмотрены так же технические аспекты управления ИБ к которым отнесены управление логическим доступом пользователей к активам организации, управление защищенной передачей данных и операционной деятельностью, разработкой и обслуживанием информационных систем с учетом требований к их ИБ, управление конфигурациями, изменениями и обновлениями в активах организации.
47
БИБЛИОГРАФИЧЕСКИЙ СПИСОК
1.Девянин, П. Н. Анализ безопасности управления доступом и информационными потоками в компьютерных системах [Текст] / П. Н. Девянин. — М.: Радио и связь, 2006.
—176 с. .
2.Девянин, П. Н. Модели безопасности компьютерных систем. Управление доступом и информационными потоками [Текст]: учеб. пособие для вузов; 2-е изд., испр. и доп. / П. Н. Девянин. – М.: Горячая линия – Телеком, 2013. – 338 с.
3.Девянин, П. Н. Теоретические основы компьютерной безопасности [Текст]: учеб. пособие для вузов / П. Н. Девянин, О. О. Михальский, Д. И. Правиков, А. Ю. Щербаков. – М.: Радио и связь, 2000. – 192 с. .
4.Зегжда, Д. П. Основы безопасности информационных систем [Текст] / Д. П. Зегжда, А. М. Ивашко.
– М.: Горячая линия – Телеком, 2000. – 452 с.
5.Милославская, Н. Г. Технические, организационные и кадровые аспекты управления информационной безопасностью [Текст]: учеб. пособие для ВУЗов; 2-е изд., испр. / Н. Г. Милославская, М. Ю. Сенаторов, А. И. Толстой. – М.: Горячая линия – Телеком, 2014. – 214 с.
6.Носов, В. А. Основы теории алгоритмов и анализа их сложности. Курс лекций [Текст] / В. А. Носов. – М: МГУ,
1992. – 140 с.
7.Фороузан, Б. А. Криптография и безопасность сетей [Текст] / Б. А. Фороузан. – М.: БИНОМ. Лаборатория знаний, 2010. – 784 с.
8.Bell, D. E. Secure Computer Systems: Unified Exposition and Multics Interpretation [Тext] / D. E. Bell, L. J. LaPadula. – Bedford, Mass.: MITRE Corp., 1976. – MTR-2997 Rev. 1.
9.Frank, J. Extending The Take-Grant Protection System [Тext] / J. Frank, M. Bishop // Department of Computer Science.
—University of California at Davis, 1984.
10.McLean, J. The Specification and Modeling of
48