Материал: Методические указания к практическим занятиям по дисциплине «Управление информационной безопасностью» для студентов специальности 090303. Разинкин К.А
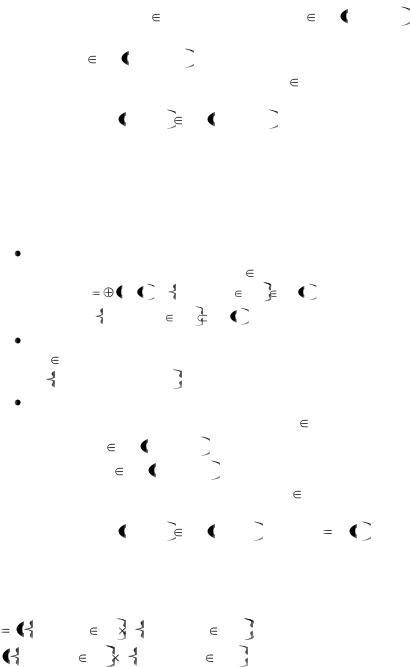
- для каждого |
xi LI |
доступ (о, read) |
PA xi _ read |
|
тогда |
и |
только |
тогда, когда |
доступ (о, |
write) |
PA xi _ write ; |
|
||
- для каждого доступа (о, read) P |
существует |
|||
единственная |
|
роль |
||
xi _ read : o, read |
PA xi _ read (здесь xi = ci(o)). |
|||
Определение 23. Модель ролевого управления доступом соответствует требованиям строгого мандатного контроля целостности, когда иерархия на множестве ролей RI соответствует требованиям определения 28 и выполняются ограничения:
ограничение функции UA — для каждого
пользователя |
|
u |
U |
роль |
||
|
|
|
|
(здесь xi = |
||
xi _ read |
UA u yi _ read |
yi |
LI UA u |
|||
ci(u)) и |
|
|
|
|||
yi _ write |
yi LI |
UA u ; |
|
|||
ограничение функции roles — для каждой сессии
s |
S справедливо |
равенство |
roles(s) |
= |
||
xi |
_ read, xi |
_ write ;; |
|
|
|
|
ограничение функции РА — должно выполняться: |
||||||
- |
тогда, |
для |
каждого |
xi LI |
|
доступ |
(о, read) |
PA xi _ read тогда и только когда доступ |
|||||
{о, write) |
PA xi _ write ; |
|
|
|
||
- для каждого доступа (о, read) |
P |
существует |
||||
единственная |
|
|
|
роль |
||
xi |
_ read : o, read |
PA xi read (здесь xi |
ci o ). |
|||
Построим систему мандатного ролевого управления доступом, ориентированную на защиту от угроз конфиденциальности и целостности информации. Пусть
R |
x _ read |
x |
L |
xi _ read |
xi |
LI |
||
|
|
|
|
|
|
|
|
— множество ролей. |
x _ write |
x |
L |
xi _ write |
xi |
LI |
|||
39
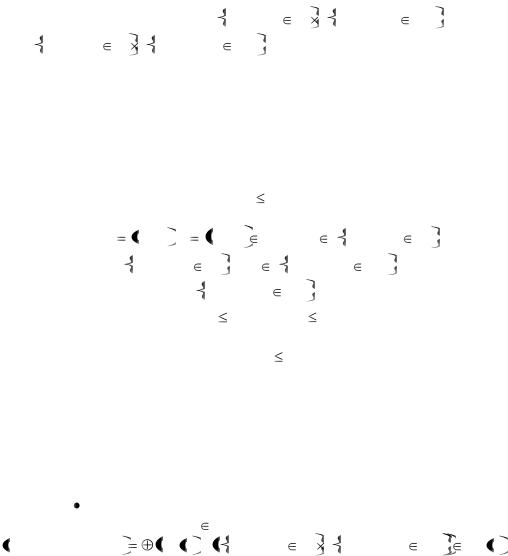
Зададим на множестве ролей R иерархию, при этом возможно произвольное сочетание иерархий ролей либерального или строгого мандатного управления доступом с либеральным или строгим контролем целостности. Иерархии
ролей на |
множествах x _ read |
x L xi _ read |
xi LI и |
||
|
|
|
|||
x _ write |
x |
L xi _ write |
xi LI независимы. |
||
В качестве примера рассмотрим требования либерального мандатного управления доступом и контроля целостности.
Определение 24. Иерархией на множестве ролей R в |
|
||||||||||||||
соответствии с требованиями либерального мандатного |
|
||||||||||||||
управления доступом и контроля целостности называется |
|
||||||||||||||
отношение частичного порядка « |
», где для |
|
|
|
|
|
|||||||||
|
rc, ri , r ' |
rc' , ri |
R, rc, rc' |
|
|
|
|
|
|
||||||
r |
|
x _ read |
x |
L |
|
||||||||||
|
L , ri, ri ' |
|
|
|
|
|
|
|
|
||||||
x _ write |
x |
|
x _ read |
x |
LI |
|
|
||||||||
|
|
|
|
|
|
|
|
i |
|
i |
|
|
|
|
|
|
xi |
|
|
|
|
|
|
|
|
|
|
||||
|
_ write |
xi |
LI , |
|
|
|
|
|
|
|
|||||
справедливо неравенство r |
r' , когда rс |
rс' в иерархии ролей |
|
||||||||||||
либерального мандатного управления доступом (в соответст- |
|
||||||||||||||
вии с определением 20) и ri ri' |
в иерархии |
ролей |
|
||||||||||||
либерального контроля целостности (в соответствии с |
|
||||||||||||||
определением 27). |
|
|
|
|
|
|
|
|
|
|
|
|
|
||
Определение 25. Модель ролевого управления доступом |
|
||||||||||||||
соответствует |
требованиям |
либерального |
мандатного |
|
|||||||||||
управления доступом и контроля целостности, когда иерархия |
|
||||||||||||||
на множестве ролей R соответствует требованиям определения |
|
||||||||||||||
31 и выполняются ограничения: |
|
|
|
|
|
|
|
|
|
|
|||||
ограничение функции UA — для каждого |
|
||||||||||||||
пользователя u |
U роль |
|
|
|
|
|
|
|
|
|
|
||||
|
UA u |
|
|
|
|
|
|
|
|||||||
x _ read, xi _ read |
y _ read |
y |
L |
yi _ read |
|
yi |
LI |
UA u |
|||||||
40
|
|
(здесь x |
c u , xi |
ci (u)) и |
|
|||||
|
|
|
|
|
|
|
|
|
||
|
y _ write |
y |
L |
yi write |
yi |
LI |
UA u ; |
|
||
ограничение |
функции roles |
— для каждой |
сессии |
|||||||
s |
S справедливо равенство |
|
|
|
||||||
|
|
|
|
|
roles(s)= |
|
|
|
|
|
|
|
xi |
|
|||||||
y _ read, yi _ read |
y L, yi |
LI, y x, yi |
x _ write, xi write ; |
|||||||
ограничение функции PA — должно выполняться: |
||||||||||
- |
для |
каждых |
x |
L, xi |
LI , |
доступ |
||||
|
(о, read) |
PA |
x _ read, xi |
_ read |
тогда и только тогда, |
|||||
когда доступ (о,write) PA x _ write, xi _ write ;
|
- для |
каждого доступа |
o, read P |
существует |
|||
|
единственная |
|
|
|
роль |
||
|
x _ read, xi _ read |
: o, read |
PA |
x _ read, xi |
_ read |
||
|
(здесь x |
c o , xi |
ci (0)). |
|
|
|
|
|
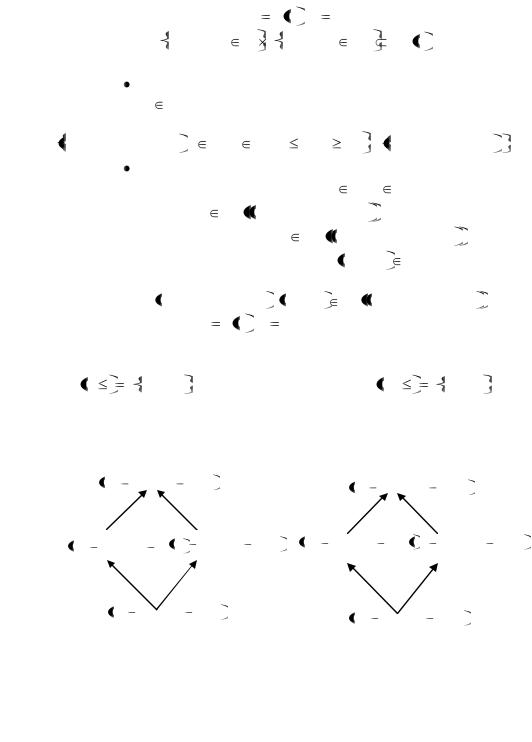
Для |
решеток |
уровней |
|
конфиденциальности |
||
L, |
LS, HS |
и |
уровней |
целостности |
LI, |
LI, HI на |
|
рис. 3 представлены иерархии ролей для четырех возможных сочетаний иерархий ролей либерального мандатного управления доступом с либеральным мандатным контролем целостности
HS read, LI read |
LS write, HI write |
||
|
|||
HS read , HI re LS read , LI read |
HS read , HI |
re LS |
write, LI write |
LS read , HI read |
HS |
read , LI |
write |
|
|||
Рис. 3. Либеральное мандатное управление доступом и мандатный контроль целостности
41
Типовые задачи
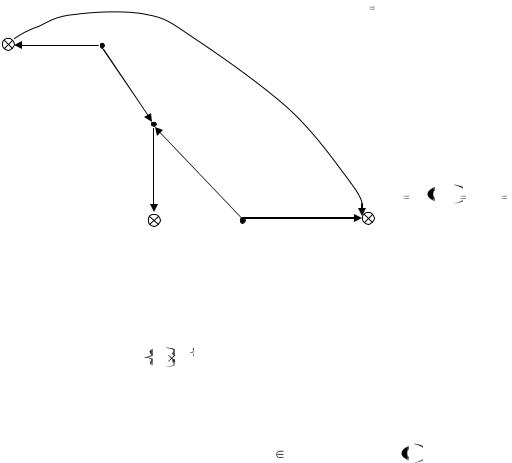
Задание 1. Пусть в некоторой системе, построенной на основе модели мандатного ролевого управления доступом, субъект с высоким текущим уровнем доступа может назначать любые права доступа к сущности некоторой роли, доступной в качестве текущей субъекту с низким уровнем доступа. Постройте пример реализации информационного потока по времени от сущности с высоким уровнем конфиденциальности к сущности с низким уровнем конфиденциальности с использованием прав доступа такой роли.
Решение. Пусть субъекту-процессу Shigh ( c высоким текущим уровнем доступа) необходимо передать один бит данных субъекту-процессу slow (с низким текущим уровнем доступа). Пусть существует роль r , на которую могут авторизоваться сессии Shigh и Slow может администрировать
права доступа роли r к сущности-файлу flow . Тогда в согласованный момент времени субъектами-процессами Shigh и Slow может быть реализована следующая после-
довательность действий (рис. 4).
Шаг 1. Если субъекту-процессу Shigh необходимо
передать 0, он ничего не предпринимает, когда надо передать 1, он дает роли r право доступа read к flow
Шаг 2. Субъект-процесс slow запрашивает доступ на чтение read к сущности-файлу flow . Если он запрещен, то передан 0, иначе — передана 1.
42
fc (Shigh)  f0 ( x) High
x |
Shigh |
read |
|
|
write |
|
roles |
roles
PA
fc (Slow) f0 flow |
f0 ( y) Low |
write |
|
f |
|
S |
low |
y |
low |
|
|||
|
|
|
||
|
|
|
|
Рис. 4. Илюстрация решения задания 1
Задание 2. Постройте пример иерархии индивидуальных ролей учетных записей пользователей для случая,
когда LC  0,1 2 a,b
 (решетка уровней конфиденциальности
из двух элементов линейной шкалы и двух неиерархических категорий, задаваемых маской из двух битов).
Решение. Построим иерархию индивидуальных ролей учетной записи пользователя u U такой, что fu u = (1,11) и
iu (u) = i_high (рис. 5).
43