Материал: Методические указания к практическим занятиям по дисциплине «Управление информационной безопасностью» для студентов специальности 090303. Разинкин К.А
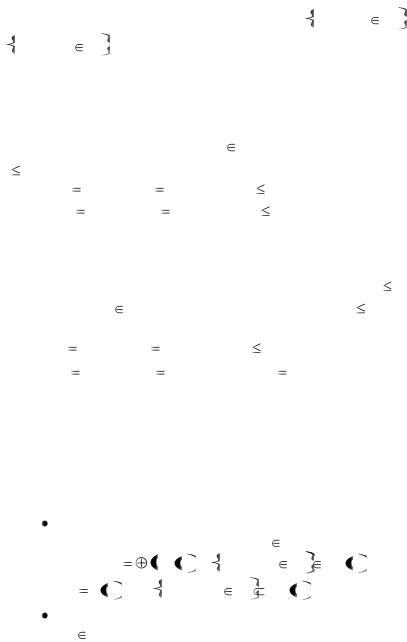
Зададим на множестве ролей R иерархию, при этом
иерархии |
ролей на множествах |
x _ read |
x L |
и |
|
|
|
|
|
|
|
x _ write |
x |
L будут независимы. |
|
|
|
|
|
|
|
|
|
Определение 13. Иерархией на множестве ролей R в соответствии с требованиями либерального мандатного управления доступом называется отношение частичного
порядка «<», где для ролей r, r' |
R справедливо неравенство |
||||
r r' , когда выполняется одно из условий: |
|||||
• |
r |
x _ read , r' |
x' _ read |
и x |
x' |
• |
r |
x _ write, r' |
x' _ write и x' |
x . |
|
Определение 14. Иерархией на множестве ролей R в соответствии с требованиями строгого мандатного управления
доступом называется отношение частичного порядка « |
», где |
|||||||
для ролей |
r, r' |
R справедливо неравенство |
r r' , |
когда |
||||
выполняется одно из условий: |
|
|
|
|
||||
• |
r |
x _ read , r' |
x' _ read |
и x |
x' ; |
|
|
|
• |
r |
x _ write, r' |
x' _ write |
и |
x x' (каждая роль вида |
|||
x_write сравнима только сама с собой). |
|
|
|
|||||
Определение 15. Модель ролевого управления доступом |
||||||||
соответствует |
требованиям |
либерального |
мандатного |
|||||
управления доступом, |
когда иерархия на множестве ролей R |
|||||||
соответствует требованиям определения 20, и выполняются ограничения:
ограничение функции UA — для каждого
пользователя |
u |
U |
роль |
|||
|
|
|
|
|
||
x _ read |
UA u y _ read |
y |
L UA u |
(здесь |
||
|
|
|
|
|
||
x c u ) и |
y _ write |
y L |
|
UA u ; |
|
|
|
|
|
|
|
|
|
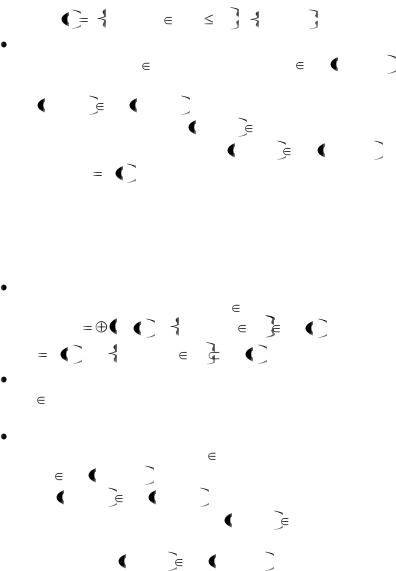
ограничение функции roles — для каждой сессии s S справедливо равенство
34
|
roles s |
y _ read |
y |
L, y |
x x _ write ; |
|
|||
ограничение функции РА — должно выполняться: |
|||||||||
- |
для каждого |
x L |
доступ (о, |
read) |
PA x _ read |
||||
|
тогда |
и |
только |
тогда, |
когда |
доступ |
|||
|
o, write |
PA x, write ; |
|
|
|
|
|||
- |
для каждого доступа o, read |
P существует |
|||||||
|
единственная роль x _ read : o, read |
PA x _ read |
|||||||
|
(здесь x |
c o ). |
|
|
|
|
|
||
Определение 16. Модель ролевого управления доступом соответствует требованиям строгого мандатного управления доступом, когда иерархия на множестве ролей R соответствует требованиям определения 21, и выполняются ограничения:
ограничение функции UA — для каждого
пользователя |
u |
U |
роль |
|||
|
|
|
|
|
||
x _ read |
UA u y _ read |
y |
L UA u |
(здесь |
||
|
|
|
|
|||
x c u ) и |
y _ write |
y L |
UA u ; |
|
||
|
|
|
|
|
|
|
ограничение функции roles — для каждой сессии
s S справедливо |
равенство |
roles(s) |
={x_read, |
|||||
x_write}; |
|
|
|
|
|
|
|
|
ограничение функции РА — должно выполняться: |
||||||||
- |
для |
каждого |
x |
L |
доступ |
(о, read) |
||
|
PA x _ read |
тогда и только тогда, когда доступ |
||||||
|
o, write |
PA x, write ; |
|
|
|
|
||
- |
для каждого |
доступа |
o, read |
P |
существует |
|||
|
единственная |
|
|
|
|
|
роль |
|
|
x _ read : o, read |
PA x _ read |
(здесь х = с(о)). |
|||||
Таким образом, требования соответствия либеральному и строгому мандатному управлению доступом для моделей ролевого управления доступом совпадают во всем, кроме
35
требований к соответствующей иерархии ролей и ограничениям на функцию roles.
В рамках модели мандатного ролевого управления
доступом дадим определение информационного потока. |
|
|
|||||
|
Определение 17. Будем считать, что существует |
||||||
информационный поток от объекта |
o O к объекту |
o' |
O |
||||
тогда и только тогда, когда существуют роли r, r' |
R , |
сессия |
|||||
s S |
такие, |
что |
o, read |
PA r , o' , write |
PA r' |
и |
|
r, r' |
roles s . |
|
|
|
|
|
|
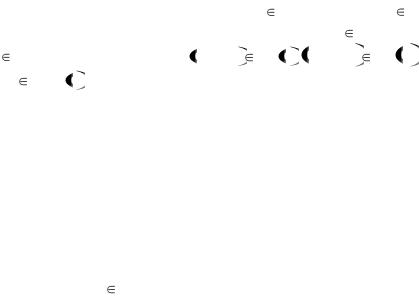
Обоснуем, что в модели ролевого управления доступом, соответствующей требованиям либерального или строгого мандатного управления доступом, невозможна реализация запрещенных информационных потоков от объектов с высоким уровнем конфиденциальности к объектам с низким уровнем конфиденциальности.
Теорема 1. Если модель ролевого управления доступом соответствует требованиям либерального или строгого мандатного управления доступом, то в ней для любых
объектов |
o, o' O таких, что с(о)>с(о'), невозможно |
возникновение информационного потока от о к о'.
Защита от угроз конфиденциальности и целостности информации
Модель мандатного ролевого управления доступом в первую очередь ориентирована на обеспечение защиты от угрозы конфиденциальности информации. В то же время возможно доопределение свойств модели с целью анализа систем защиты от двух угроз: целостности информации и конфиденциальности информации.
36
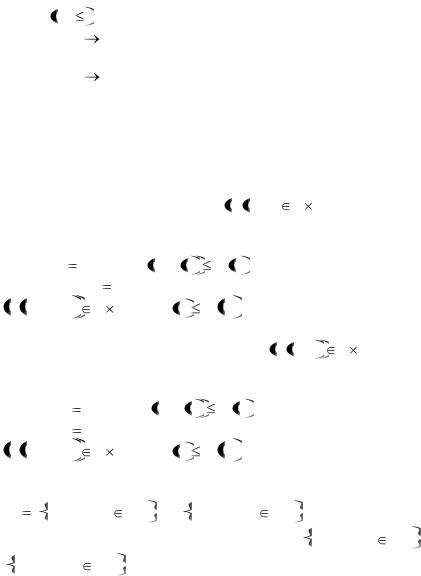
Используем обозначения модели ролевого управления доступом защиты от угрозы конфиденциальности информации. Также используем обозначения:
— решетка уровней целостности информации; LI — функция уровней целостности
LI — функция уровней целостности объектов.
По аналогии с моделью ролевого управления доступом защиты от угрозы конфиденциальности информации, будем различать два вида мандатного контроля целостности информации: либеральный и строгий.
Определение 18. Доступ s, o, p S P является безо-
пасным для либерального мандатного контроля целостности, когда выполняется одно из условий:
• r |
read |
и ci user s |
ci o ; |
|
|
|
• |
r |
write и, |
если |
существует |
доступ |
|
s, o' , read |
S |
P , то ci o |
ci o' . |
|
|
|
Определение 19. |
Доступ |
s, o, p |
S |
P является |
||
безопасным для строгого мандатного контроля целостности, когда выполняется одно из условий:
• |
r |
read |
и ci user s |
ci o ; |
|
|
• |
r |
write |
и, |
если |
существует |
доступ |
s, o' , read |
S P , то ci o |
ci o' . |
|
|
||
|
• |
|
|
|
|
|
|
||
|
Рассмотрим |
иерархию |
ролей |
на |
множестве |
||||
|
|
|
|
xi |
|
|
|
|
|
RI |
xi _ read |
xi |
LI |
_ write |
xi LI . |
|
|
||
|
|
|
|
|
|
||||
|
Иерархии |
ролей на |
множествах |
xi _ read |
xi LI и |
||||
|
|
|
|
|
|
||||
xi |
_ write |
xi LI |
независимы. |
|
|
|
|||
37
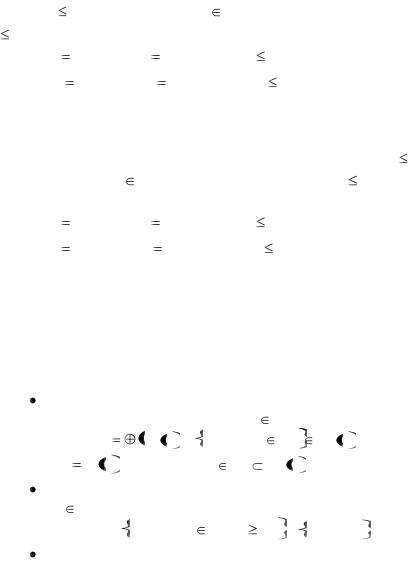
Определение 20. Иерархией на множестве ролей RI в соответствии с требованиями либерального мандатного контроля целостности называется отношение частичного
порядка « |
», где для ролей r, r' R |
справедливо неравенство |
|||
r r' , когда выполняется одно из условий: |
|||||
• |
r |
x _ read , r' |
x ' _ read и |
x' |
x ; |
|
|
i |
i |
i |
i |
• |
r |
x _ write, r' |
x ' _ write |
и x |
x'i . |
|
|
i |
i |
i |
|
Определение 21. Иерархией на множестве ролей RI в соответствии с требованиями строгого мандатного контроля целостности называется отношение частичного порядка « »,
где для ролей r, r' R |
справедливо неравенство r r' , когда |
||||
выполняется одно из условий: |
|
|
|||
• |
r |
x _ read , r' |
x ' _ read и |
x' |
x ; |
|
|
i |
i |
i |
i |
• |
r |
x _ write, r' |
x ' _ write и |
x |
x'i (каждая роль вида |
|
|
i |
i |
i |
|
xi_write сравнима только сама с собой). |
|
||||
Определение 22. Модель ролевого управления доступом соответствует требованиям либерального мандатного контроля целостности, когда иерархия на множестве ролей RI соответствует требованиям определения 27 и выполняются ограничения:
ограничение функции UA — для каждого
пользователя |
u |
U |
роль |
||||
|
|
|
|
|
|
||
xi |
_ read |
UA u yi _ read |
yi |
LI |
UA u (здесь |
||
|
|
|
|
|
|||
xi |
ci u ) и {yi _ write |
yi |
LI} |
UA u ; |
|
||
ограничение функции roles — для каждой сессии
s S справедливо |
равенство |
|
|
xi xi _ write ; |
|
roles(s)= yi _ read |
yi LI, yi |
|
ограничение функции РА — должно выполняться:
38