Материал: Нейронные модели обнаружения вторжений и атак на компьютерные сети. Остапенко Г.А., Радько Н.М
2. Подходы к выявлению вторжений и атак
2.1. Системы обнаружения вторжений и атак
Защита систем и рабочих сетей с наиболее важной информацией является довольно сложной задачей со многими компромиссами. Эффективность любого стратегического решения зависит от правильного выбора продуктов с правильной комбинацией характеристик для той среды, которую вы хотите защитить [84].
Системы обнаружения атак помогают КС подготовиться к атакам и противостоять им. Они собирают информацию с целого ряда точек внутри информационных систем и сетей, и анализируют эту информацию на наличие проблем с защитой. Системы поиска уязвимостей проверяют системы и сети на наличие системных проблем и ошибок конфигурации, которые представляют уязвимости защиты. Как технология анализа уязвимостей, так и технология обнаружения атак позволяют организациям защищать свои ресурсы от потерь, связанных с проблемами сетевой защиты [15].
Функции систем обнаружения
Системы обнаружения атак выполняют целый ряд функций, которые представлены на рис. 2.1.
Комбинация этих характеристик позволяет системным администраторам более эффективно осуществлять мониторинг, аудит и анализ систем и сетей. Эта непрерывная деятельность по анализу и аудиту является необходимой частью стандартной практики по управлению защитой [86].
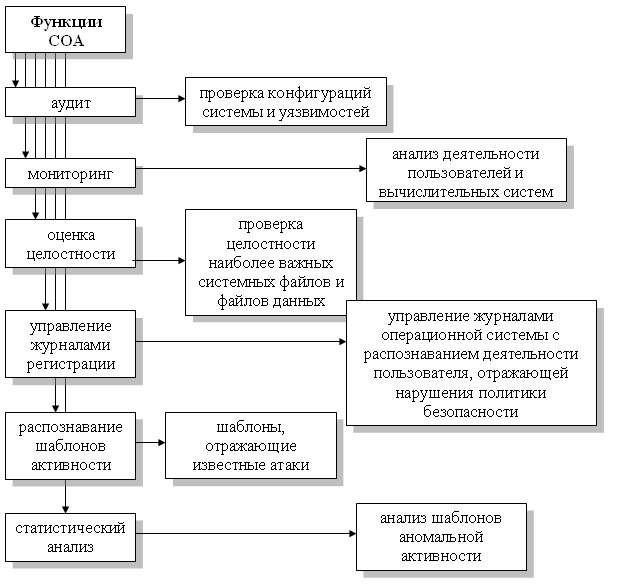
Рис. 2.1. Функции систем обнаружения атак
2.2. Области применения систем обнаружения атак
Управление сетевой защитой - процесс, при котором определяется и поддерживается политика безопасности, процедуры и методы, необходимые для защиты сетевых ресурсов. Системы обнаружения атак и поиска уязвимостей предоставляют возможности, необходимые, как часть стандартной практики по управлению сетевой защитой.
Наиболее распространенный вопрос, - каким образом система обнаружения атак дополняет МСЭ. Один способ охарактеризовать разницу заключается в том, чтобы предоставить классификацию нарушений защиты по ИСТОЧНИКУ атаки, независимо от того, исходят они с внешней или с внутренней стороны сети организации. МСЭ действуют в качестве барьера между корпоративными (внутренними) сетями и внешним миром (сетью Internet) и фильтруют входящий трафик согласно установленной политики безопасности [89].
Это очень важная характеристика и, вероятно, можно было бы обеспечить достаточный уровень защищенности, если бы не следующие факты:
Через МСЭ не обеспечивается полноценного доступа к сети Internet. Пользователи, по целому ряду причин, иногда по наивности, иногда из-за нетерпения, реализуют несанкционированные модемные соединения между своими системами, подключенными к внутренней сети и внешнему ISP или другими путями подключаются к сети Internet. МСЭ не может устранить риск, связанный с такими соединениями, поскольку он их никогда "не видит".
Не всегда угрозы идут только с внешней стороны МСЭ. Большое количество потерь связано как раз с инцидентами защиты со стороны внутренних пользователей. Еще раз необходимо повторить, что МСЭ только просматривает трафик на границах между внутренней сетью и сетью Internet. Если трафик, использующий "бреши" в защите, никогда не проходит через МСЭ, то МСЭ не находит никаких проблем [84].
Поскольку большинство организаций используют шифрование для защиты файлов и внешних сетевых соединений (VPN), фокус противника будет сдвигаться к тем местам в сети, где информация, представляющая для него интерес, вероятно, не является защищенной, т.е. к внутренней сети. Таким образом, системы обнаружения атак станут еще более важными при развертывании инфраструктур защиты [94].
МСЭ часто сами являются объектами атаки. Атаки и стратегии обхода МСЭ широко известны с тех пор, как появились первые МСЭ. Наиболее распространенная стратегия атаки заключается в том, чтобы использовать ТУННЕЛИРОВАНИЕ для обхода МСЭ. Туннелирование является методом инкапсуляции сообщения одного протокола (который может быть блокирован фильтрами МСЭ) внутри второго (другого) протокола
Есть еще один аспект для обсуждения, когда рассматривается важность систем обнаружения атак, это - необходимость мониторинга остальной инфраструктуры защиты. МСЭ, системы идентификации и аутентификации, системы разграничения доступа, виртуальные частные сети, СКЗИ и антивирусные системы - все они выполняют существенно важные функции по защите системы. Однако, играя такие жизненно важные роли, они являются главными целями хакерских атак. Не менее зловещим является и то, что эти системы управляются простыми смертными и, следовательно, также подвержены человеческим ошибкам. Вследствие нарушения конфигурации, полного выхода из строя или атаки, отказ любого из этих компонентов инфраструктуры защиты подвергает опасности защиту всех систем, которые они охраняют. Путем мониторинга журналов регистрации, генерируемых этими системами, а также при помощи мониторинга активности системы на предмет наличия атак, системы обнаружения атак предоставляют дополнительную возможность оценки целостности остальной части инфраструктуры защиты. Системы анализа защищенности также допускают проверку новых конфигураций инфраструктуры защиты на предмет "брешей" и упущений, которые могут привести к нарушениям политики безопасности [95].
2.3. Возможности систем обнаружения
Каждая новая технология страдает от преувеличений и неправильного понимания. Некоторые из утверждений имеют под собой основу, некоторые - нет. Поэтому главная задача - научиться правильно оценивать возможности систем обнаружения атак (СОА) [85]. Возможности СОА представлены на рис. 2.2.
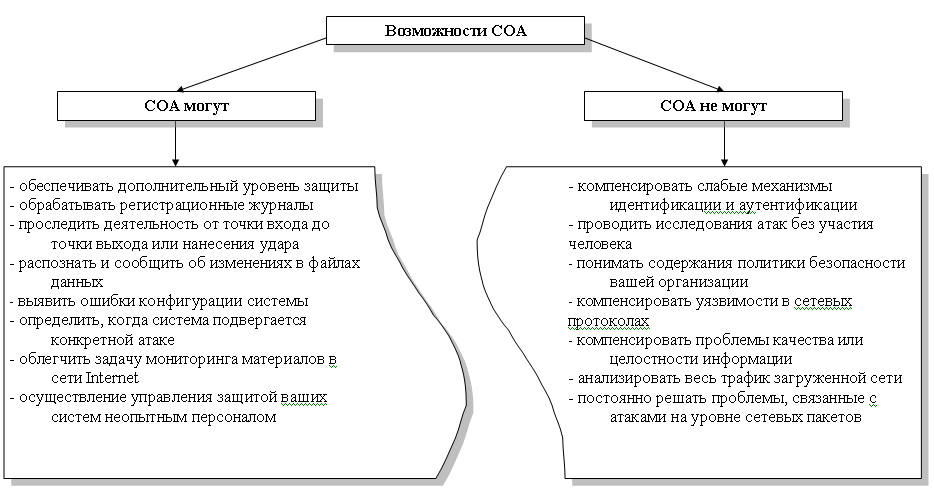 Рис.
2.2. Возможности систем обнаружения атак
СОА могут придать высокую степень целостности остальной части вашей инфраструктуры защиты. Системы обнаружения атак обеспечивают дополнительные уровни защиты для защищаемой системы, потому что они контролируют работу МСЭ, шифрующих маршрутизаторов, основных серверов и файлов, которые являются наиболее важными для других механизмов защиты. Стратегия действий злоумышленника часто будет включать проведение атак или вывод из строя устройств защиты, обеспечивающих безопасность конкретной цели. Системы обнаружения атак смогут распознать эти первые признаки атаки и, в принципе, отреагировать на них, сведя к минимуму возможные повреждения. Кроме того, когда эти устройства откажут либо из-за ошибок конфигурации, либо из-за атаки или ошибок со стороны пользователя, системы обнаружения атак могут распознать эту проблему, и осуществить уведомление нужного персонала [92].
СОА могут придать смысл часто непонятной информации о системах, поступающей от систем, и сказать вам, что действительно происходит в них. Журналы регистрации являются особенно ценными источниками информации о том, что происходит внутри ваших систем. Также они часто являются непонятными, даже для опытных системных администраторов и лиц, отвечающих за безопасность. Системы обнаружения атак позволяют администраторам приспособиться, организоваться и понять, что "говорят" им эти информационные источники, часто позволяя найти проблемы до того, как будет нанесен ущерб.
СОА могут проследить деятельность пользователя от точки входа до точки выхода или нанесения удара. По сравнению с устройствами защиты периметра, такими как МСЭ, системы обнаружения атак предлагают еще больше возможностей. Опытные хакеры часто могут проникать через МСЭ; таким образом, способность сравнивать текущую деятельность, соответствующую конкретному пользователю, является крайне важной для улучшения защиты [85].
СОА могут распознать и сообщить об изменениях в файлах данных. Установка "троянских коней" в наиболее важных системных файлах является стандартным сценарием атаки. Аналогично наиболее распространенными методами являются изменение файлов с наиболее важной информацией с целью маскировки несанкционированной деятельности, мошенничества и т.п. Системы контроля целостности файлов используют криптографические контрольные суммы с целью сравнения текущих файлов с эталонными копиями и, в случае какого-либо несоответствия, позволяют быстро идентифицировать проблему [19].
СОА могут выявить ошибки конфигурации вашей системы, которые имеют отношение к защите. Системы анализа защищенности позволяют осуществлять последовательный аудит и диагностику параметров конфигурации системы, которые могут привести к проблемам в защите. Вместе с этими продуктами предлагается обширная поддержка со стороны продавца и, как правило, они поставляются "под ключ", так что даже неопытный персонал, отвечающий за защиту, может найти сотни проблем, просто нажав на одну кнопку.
СОА могут определить, когда ваша система подвергается конкретной атаке. Системы поиска уязвимостей также позволяют пользователю системы быстро определить, какие типы атаки могут быть направлены на эту систему. Опять же, сильная поддержка со стороны продавца позволяет неподготовленному персоналу, отвечающему за защиту, противодействовать хакерским атакам, направленным против их системы, и автоматически фиксировать результаты этих попыток атак. Эти продукты также предоставляют механизм осуществления контроля целостности механизмов, обеспечивающих инфраструктуру защиты. Для системного администратора гораздо лучше сразу же определить, что его МСЭ сконфигурирован неправильно, чем обнаружить это после того, как хакер успешно проникнет через него в вашу сеть [25].
СОА могут облегчить вашему персоналу, отвечающему за управление системой, задачу мониторинга материалов сети Internet с целью поиска самых последних хакерских атак. Многие инструменты поиска уязвимостей и обнаружения атак поставляются с обширными базами сигнатур атак, при помощи которых они анализируют информацию, поступающую из вашей системы. Фирмы, разрабатывающие эти продукты, имеют в своем штате квалифицированный персонал, который следит за публикациями в сети Internet и других источниках с целью поиска сообщений и другой информации о новых хакерских инструментах для реализации атаки и новых методах атак. Затем они используют эту информацию для разработки новых сигнатур, которые поставляются клиентом для загрузки с Web-серверов или посылаются им посредством зашифрованных сообщений по электронной почте, или оба варианта сразу.
СОА могут сделать возможным осуществление управления защитой ваших систем неопытным персоналом. Некоторые инструменты обнаружения атак и поиска уязвимостей предоставляют возможность персоналу, не имеющему достаточного опыта в области защиты информации, осуществлять управление характеристиками, связанными с защитой вашей системы. Обычно это реализуется при помощи графического интерфейса с множеством всевозможных подсказок, которые ведут пользователей через установку и конфигурацию логическим и легко понятным путем [85].
СОА могут предоставить руководство, которое поможет вам на крайне важном этапе разработки собственной политики безопасности для ваших компьютерных активов. Многие продукты обнаружения атак и анализа уязвимостей представляют собой часть более исчерпывающего семейства средств анализа защищенности и обнаружения атак, которые включают инструменты для разработки политики безопасности. Они предоставят вам легко понятное руководство для разработки вашей политики безопасности, предлагающее вам информацию и ответы, которые позволят вам определить цели и разработать руководства по использованию ваших компьютерных систем.
Защита - сложнейшая область с мириадой возможностей и трудностей. Существует принцип "слабого звена", согласно которому достаточно одной уязвимости на машине, которая позволит противнику получить доступ и в перспективе устроить хаос во всей сети. Время в данном случае также играет против вас. Не существует волшебных решений для устранения проблем, связанных с защитой сети, и продукты обнаружения атак не являются исключением из этого правила. Однако, как часть всестороннего управления защитой, они могут играть существенно важную роль в защите КС [85].
СОА не могут компенсировать слабые механизмы идентификации и аутентификации. Хотя и есть утверждения, сделанные на основе исследований систем обнаружения атак, что сложнейший статистический анализ поведения (режима работы) пользователя может помочь в идентификации конкретного человека посредством наблюдения за его деятельностью в системе, этот факт довольно далек оттого, что демонстрируется сейчас на практике. Поэтому приходиться опираться на средства аутентификации и идентификации пользователей. Лучше всего это осуществляется усиленными механизмами аутентификации (включая токенные или биометрические схемы и одноразовые пароли). Инфраструктура защиты, которая включает сильные механизмы аутентификации и идентификации, а также системы обнаружения атак, является более надежной, чем инфраструктура только с одной (той или другой) составляющей.
СОА не могут проводить исследования атак без участия человека. Инциденты случаются и в самых защищенных сетевых средах. Для того чтобы свести к минимуму количество инцидентов (и вероятность каких-либо повреждений) необходимо проводить обработку инцидента. Необходимо исследовать атаки, определить, там, где это возможно, с какой стороны она осуществлялась, затем провести диагностику и устранить уязвимость, которая позволила возникнуть данной проблеме, подготовить отчет об атаке и ее подробностях для уполномоченных лиц, когда это необходимо. В некоторых случаях, особенно, когда в деле принимает участие квалифицированный злоумышленник, необходимо найти атакующего, затем организовать против него судебное преследование. Это единственный путь прекратить атаки. Однако система обнаружения атак не способна идентифицировать личность на другом конце соединения без участия человека. Самое лучшее, что она может сделать, это - идентифицировать IP-адрес системы, которая служила точкой входа хакера. Остальное - это обработка инцидента человеком [95].
СОА не могут понимать содержания политики безопасности вашей организации. Экспертные системы обнаружения атак возрастают в цене, когда они могут работать как системы предупреждения об опасности, идущей со стороны хакера (взломщика), так и в качестве модулей слежения за нарушениями политики безопасности. Эти функции позволяют не только выявить высококлассного хакера, запускающего атаку "teardrop" против вашего файлового сервера, но также позволяют определить программиста, пытающегося получить доступ к системе платежных ведомостей в нерабочее время. Однако эта проверка на соответствие принятой политики безопасности может существовать, если существует политика безопасности, которая служит в качестве шаблона для разработки методов обнаружения сигнатур.
СОА не могут компенсировать уязвимости в сетевых протоколах. TCP/IP и многие другие сетевые протоколы не осуществляют усиленной аутентификации исходного/конечного адресов хостов. Это означает, что исходный адрес, который отражается в пакетах, несущих атаку, не обязательно должен соответствовать реальному источнику атаки. Трудно идентифицировать, с какой системы осуществляется атака; трудно доказать идентичность хакера в уголовном суде, например, в случае гражданского или уголовного судебного разбирательства.
СОА не могут компенсировать проблемы качества или целостности информации, предоставляемой системой. Другими словами принцип "garbage in garbage out" по-прежнему применим. Данные, как таковые, представляют собой объект, который пытаются видоизменить хакеры. Многие хакерские инструменты нацелены на системные журналы регистрации и выборочно стирают записи, соответствующие времени атаки и скрывающие маршруты движения хакеров. Это доказывает ценность интегрированных, временами избыточных, информационных ресурсов, когда каждый дополнительный ресурс увеличивает возможность получения информации, не измененной хакером [93].
СОА не могут анализировать весь трафик загруженной сети. Обнаружение атак на сетевом уровне способно контролировать трафик сети, но только в одной точке. Во-первых, задав наблюдательный пункт источников обнаружения атак сетевого уровня, которые опираются на сетевые карты, установленные в "беспорядочном" режиме, не все пакеты являются видимыми для систем. Во-вторых, по мере того, как объемы трафика возрастают, поддержание требуемого уровня соответствующей обработки загруженных сегментов сети становится невозможным, и анализ, осуществляемый модулем слежения, либо отстает, либо вообще происходит отказ данного сенсора. Действительно, максимальная пропускная способность, при которой продук работает без потерь со 100% анализом всего трафика, в среднем на уровне 65 Мбит/сек [93].
СОА не могут постоянно решать проблемы, связанные с атаками на уровне сетевых пакетов. Существуют уязвимости в сетевых системах обнаружения атак, основанные на захвате пакетов. Основа обнаружения уязвимостей заключается в интерпретации сетевой транзакции (обработкой запроса) системой обнаружения атак (на основе собственной реконструкции сетевой сессии) между узлом источника и узлом назначения, который действительно обрабатывает запрос (транзакцию) этой сетевой сессии. Таким образом, хорошо подготовленный противник может послать серию фрагментированных пакетов, которые будут ускользать от обнаружения, но запускать атаки на нужный узел. Что еще хуже, противник может использовать этот способ манипуляции пакетов для осуществления атаки типа "отказ в обслуживании" на саму систему обнаружения атак путем переполнения памяти, отводимой на очередь входящих пакетов [92].
СОА не могут работать с современными сетевыми аппаратными средствами и их возможностями. Работа с фрагментированными пакетами также может быть довольно проблематичной. Эта проблема имеет серьезные последствия, когда рассматриваются современные высокоскоростные АТМ-сети, которые используют фрагментацию пакетов в качестве средства оптимизации полосы пропускания. Другие проблемы, связанные с новшествами в сетевых технологиях, включают влияние коммутируемых сетей на системы обнаружения атак, основанные на перехвате пакетов. Влияние коммутируемых сетей заключается в образовании собственного "сетевого сегмента" для каждого хоста, таким образом, диапазон охвата для системы обнаружения атак сводится к одному хосту. Эта проблема может быть частично решена в тех коммутируемых сетях, которые предлагают возможности мониторинга портов или направлений передачи данных через мосты, соединяющие локальные сети; однако эти характеристики не являются универсальными в современном оборудовании.