Материал: Нейронные модели обнаружения вторжений и атак на компьютерные сети. Остапенко Г.А., Радько Н.М
2.4. Технические аспекты выявления атак
2.4.1. Обнаружение атак на различных уровнях
Основной метод функционирования СОА представлен на рис. 2.3. При этом сбор информации осуществляется в режиме постоянного мониторинга заданных системных параметров, при помощи сенсоров, которые могут быть расположены как на отдельных хостах, так и на ключевых узловых элементах сети. Далее полученная информация обрабатывается собственно в СОА, которая за частую расположена на выделенном сервере. Для функционировании СОА используется постоянный мониторинг на различных уровнях взаимодействия объектов и субъектов информационных процессов (рис. 2.4).
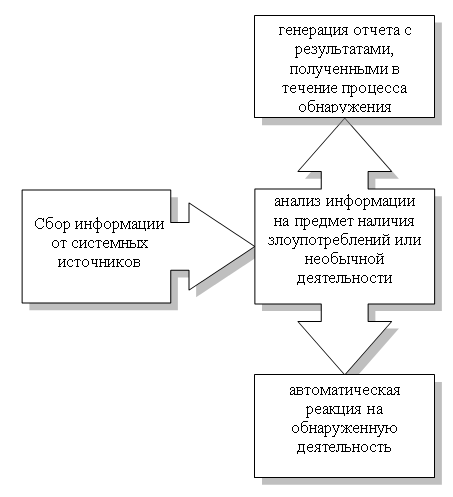
Рис. 2.3. Функционирование СОА
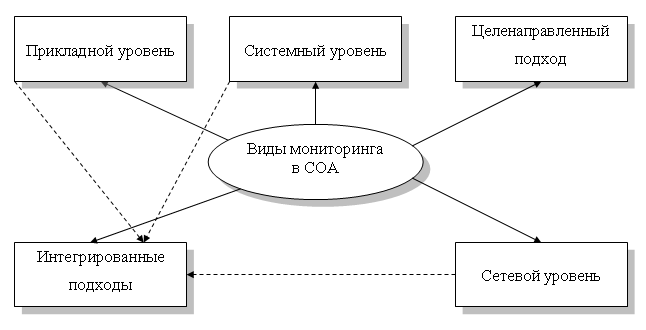
Рис. 2.4. Варианты мониторинга
1. Прикладной уровень
Датчики обнаружения атак прикладного уровня собирают информацию на уровне приложения. Примеры прикладного уровня включают журналы регистрации, генерируемые ПО для управления базами данных, Web-серверами или МСЭ. Вместе с развитием электронной коммерции, защита будет в большей степени фокусироваться на процессах взаимодействия между пользователями и прикладными программами и данными. Этот подход позволяет нацелиться на точно структурированные действия в системе (например, можно контролировать пользователя, использующего определенную возможность приложения). Уязвимости прикладного уровня могут подорвать целостность и эффективность подходов к обнаружению и мониторингу на прикладном уровне [84].
2. Системный уровень
Агенты обнаружения атак системного уровня (также называемые сенсорами) собирают информацию, отражающую деятельность, которая происходит в отдельной операционной системе. Эта информация представляется иногда в форме журналов регистрации операционной системы. Она может также включать журналы регистрации, генерируемые процессами ОС и т.п. Мониторинг на системном уровне представлен на рис. 2.5.
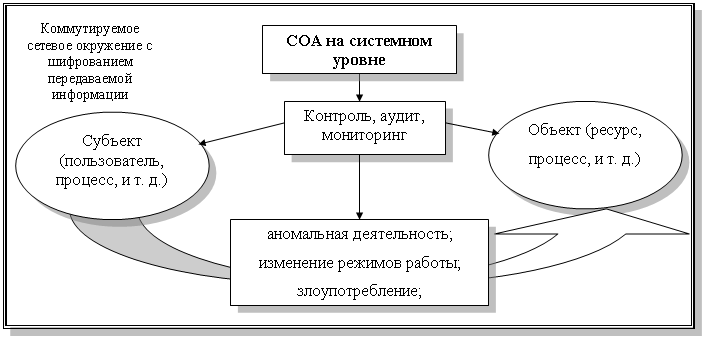
Рис. 2.5. Мониторинг на системном уровне
Однако, сетевая деятельность не видна для детекторов системного уровня; запуск механизмов аудита может потребовать использования дополнительных ресурсов. Когда контрольные журналы используются в качестве источников данных, они могут потребовать довольно большого дискового пространства для хранения. Также уязвимости ОС могут нарушить целостность агентов и анализаторов системного уровня. Агенты системного уровня должны использоваться только на специальной платформе, которая увеличивает стоимость эксплуатации. Расходы на стоимость эксплуатации и управление, связанные со средствами системного уровня, как правило, значительно выше, чем в других подходах [85].
3. Целенаправленный подход (Target-Based Approach)
Контроль целостности позволяет реализовать стратегию эффективного мониторинга, сфокусированную на системах, в которых целостность данных и целостность процессов играет наиболее важную роль. Этот подход позволяет контролировать конкретные файлы, системные объекты и атрибуты системных объектов на происходящие изменения, обращая особое внимание скорее на конечный результат атаки, а не на подробности развития атаки. Некоторые системы используют проверки контрольных сумм (подсчитывая то значение, которое зависит от оригинального состава системного объекта) для обнаружения нарушений целостности.
Поскольку нет зависимости от старых записей режимов работы, контроль целостности может обнаруживать атаки, которые другие методологии определить не могут. Этот подход допускает надежное обнаружение, как местоположения, так и наличия атак, которые видоизменяют систему (например, "троянских коней"). Из-за того, что собственные воздействия и влияния данного механизма являются незначительными, этот подход может быть полезным для мониторинга систем с умеренной полосой пропускания для обработки данных. Этот подход является эффективным для определения того, какие файлы необходимо заменить для того, чтобы восстановить систему, а не переинсталлировать все с оригинального источника или с резервной копии, как это часто делается [84].
2.4.2. Время сбора и анализа информации
Как только определены места установки агентов системы обнаружения атак, наибольший интерес представляет время сбора и анализ информации.
Пакетно-ориентированные или интервальные методы (Batch or Interval Oriented)
В пакетно-ориентированных (также называемых интервально-ориентированными) подходах, механизмы аудита ОС или другие агенты системного уровня регистрируют информацию о каждом событии в файлах, и система обнаружения атак периодически анализирует эти файлы на предмет атак или злоупотреблений. Эти подходы хорошо подходят для сетевых сред, в которых уровни риска атак являются низкими и потери от одной атаки являются существенными (например, финансовые институты). В таких средах пользователи часто более заинтересованы в объяснении этих проблем, чем в немедленном реагировании на подозрительные инциденты. В такой ситуации пакетно-ориентированный анализ, вероятно, объединен с другим исследовательским процессом для того, чтобы идентифицировать человека, ответственного за инцидент и начать судебное разбирательство инцидента в суде [95].
Схемы анализа в пакетном режиме оказывают меньшую нагрузку на системы, чем анализ в реальном масштабе времени, особенно, когда интервалы сбора являются короткими и объемы собираемых данных соответственно небольшими.
Анализ и сбор информации в пакетно-ориентированном подходе особенно хорошо подходит для организаций, в которых людские и системные ресурсы ограничены. Организации, у которых нет постоянного персонала, отвечающего за безопасность, возможно, найдут, что сигналы тревоги в реальном масштабе времени, генерируемые системами обнаружения атак, не нужны. При таких обстоятельствах нет смысла терпеть нагрузку от обработки данных, связанную с сигналами тревоги и анализом в реальном масштабе времени [100].
Атаки на компьютерные системы часто включают повторяющиеся атаки на те же самые цели. Например, хакер может войти в систему благодаря атаке, связанной с подбором пароля, затем инсталлировать троянского коня для того, чтобы возвратиться позже и продолжить атаку. Анализ в пакетном режиме может, как правило, распознавать такие атаки.
Многие современные легальные методы, связанные со сбором информации о компьютерном преступлении, были разработаны на основе ручного анализа и сбора информации в пакетном режиме.
Таким образом, возможно, гораздо легче рассмотреть в качестве доказательств системные журналы регистрации, собранные и обработанные в пакетном режиме.
Пользователи будут редко наблюдать инциденты до того, как они завершатся. Таким образом, фактически нет возможности активного учета инцидентов по мере того, как они происходят, в попытке свести повреждения к минимуму.
Сбор информации при анализе в пакетном режиме требует наличия большого дискового пространства у системы, производящей анализ. В результате в случае промышленных сетей это может привести к громадному количеству данных [84].
Реальный масштаб времени
Системы, работающие в реальном масштабе времени, обеспечивают сбор и анализ информации, а также генерацию отчетов (с возможными вариантами реагирования) на постоянной основе. Термин "реальный масштаб времени" используется здесь также как и в системах управления процессами; т.е. процесс обнаружения происходит достаточно быстро и можно успеть предотвратить атаку. Заметим, что, несмотря на то, что это определение применимо к системам, которые затрачивают миллисекунды на проведение анализа, оно также может описывать более медлительные системы. Системы, работающие в реальном масштабе времени, предоставляют широкий диапазон сигналов тревоги в реальном масштабе времени (многие поддерживают внесистемные механизмы генерации сигналов тревоги, такие как e-mail, пейджеры и посылка сообщений на телефон), а также автоматически реагируют на атаки. Типовые варианты реагирования изменяются от самого простого уведомления до высокочувствительного мониторинга, отключения сетевого соединения от источника атаки или изменения настроек системы с целью минимизации повреждения [91].
В зависимости от количества файлов, системных объектов и атрибутов объектов, для которых вычисляются контрольные суммы, этот подход может все же оказать заметное влияние на производительные системы. Этот подход не очень хорошо подходит для осуществления обнаружения в реальном масштабе времени, поскольку он контролирует результаты атак, а не сами атаки, когда они находятся в развитии.
4. Сетевой уровень
Датчики обнаружения атак на сетевом уровне собирают информацию из самой сети. Эта информация, как правило, собирается посредством захвата и анализа пакетов, используя набор сетевых интерфейсов в беспорядочном (promiscuous) режиме; однако, некоторые агенты интегрируются в сетевые аппаратные средства. При этом данные поступают без каких-либо специальных требований для механизмов аудита; внесение агента сетевого уровня не оказывает влияния на существующие источники данных. Агенты сетевого уровня могут контролировать и обнаруживать сетевые атаки (например, атаки типа SYN flood или packet storm).
Несмотря на то, что некоторые системы сетевого уровня могут делать заключения из сетевого трафика, о том, что происходит на хостах, они не могут дать результирующих команд для запуска их на хосте. Это представляет проблему в обнаружении, когда осуществляется различение между ошибкой пользователя и враждебной деятельностью. Агенты сетевого уровня не могут сканировать протоколы или содержание, если сетевой трафик зашифрован. Обнаружение атак и мониторинг на сетевом уровне становятся более затрудненными в современных коммутируемых сетях. Коммутируемые сети образуют сетевой сегмент для каждого хоста. Таким образом, работа мониторов (устройств контроля) сетевого уровня сводится к контролю одного хоста. Сетевые коммутаторы, которые поддерживают порт мониторинга или порт сканирования, могут, по крайней мере, частично решить эту проблему. Современные подходы к мониторингу на сетевом уровне не могут работать с высокоскоростными сетями [85].
5. Интегрированные подходы
Некоторые продукты обнаружения атак объединяют датчики прикладного, системного и сетевого уровней. Когда используются агенты на прикладном, системном и сетевом уровнях, система может нацелиться на какую-либо деятельность на любом или на всех уровнях. Довольно легко просмотреть шаблоны атак с течением времени и через сетевое пространство; это является очень важным при анализе повреждений и восстановлении системы; это также помогает в исследовании инцидента и организации судебных разбирательств (например, возбуждение уголовного дела).
Но на данный момент отсутствуют промышленные стандарты, касающиеся возможности взаимодействия отдельных компонентов обнаружения атак; таким образом, трудно или невозможно объединить компоненты от разных продавцов.
В зависимости от скорости анализа атаки могут обнаруживаться достаточно быстро, что позволяет системным администраторам своевременно прервать их.
В зависимости от скорости и точности анализа системные администраторы могут довольно быстро провести обработку инцидента (с целью восстановления нарушенных характеристик системы).
В случаях, которые имеют место на системах, которые допускают возможность уголовного преследования, системные администраторы могут собрать информацию, которая позволит им осуществить эффективную идентификацию и преследование нарушителей.
Данные анализа в отличие от post facto-систем стремятся потреблять как можно больше памяти и вычислительных ресурсов.
Имеются серьезные проблемы, связанные с автоматическими реакциями, которые пытаются нанести вред атакующим системам; эта черта присуща некоторым системам, работающим в реальном масштабе времени.
Наиболее важной является конфигурация систем, работающих в реальном масштабе времени; плохо сформированная система может сгенерировать так много ложных сигналов тревоги, что реальная атака пройдет незамеченной.
Типы анализа:
Сигнатуры - это шаблоны, соответствующие известным атакам или злоупотреблениям в системах. Они могут быть простыми (строка знаков, соответствующая поиску отдельного условия или команды) или сложными (изменение состояния защиты, записанное как формальное математическое выражение).
1) Анализ сигнатуры, представляет собой проверку соответствия настроек системы и активности пользователя с базой данных известных атак и уязвимостей. Большинство коммерческих продуктов обнаружения атак проводят анализ сигнатур в сравнении с базой данных известных атак, поставляемой продавцом. Дополнительные сигнатуры, установленные клиентом, также могут быть добавлены как часть процесса конфигурации системы обнаружения атак. Большинство продавцов также проводят периодические обновления базы данных сигнатур, как часть соглашений по проведению технического обслуживанию программного обеспечения [100].
Достоинства:
- сенсоры собирают компактный (узкий) набор системных данных, снижая, таким образом, загруженность системы. Если база данных сигнатур атак не является чрезвычайно большой (скажем, сотни тысяч или миллионы сложных сигнатур), анализ сигнатур является более эффективным, чем статистический анализ из-за отсутствия плавающей точки вычислений.
2) Статистический анализ, находит отклонения от обычных шаблонов, характерных для нормального режима работы. Эту характеристику, наиболее распространенную в исследовательских настройках, можно найти во многих коммерческих продуктах обнаружения атак. Статистические профили создаются для системных объектов (например, пользователи, файлы, директории, устройства и т.д.) путем измерения различных атрибутов нормального использования (например, количество входов в систему, количество отказов в доступе, время суток и т.д.). Средние частоты и величины переменных вычисляются для каждого типа обычного использования. О возможных атаках сообщается, когда наблюдаемые значения выпадают из нормального диапазона. Например, статистический анализ должен сигнализировать о необычном событии, если зарегистрированный пользователь, который никогда ранее не входил в сеть в нерабочее время (от 8 часов утра до 6 часов вечера), вдруг вошел в систему в 2 часа ночи [100].
Достоинства:
- Система может обнаруживать, таким образом, неизвестные атаки.
- Статистические методы могут позволять обнаруживать более сложные атаки, такие, которые имеют место в течение довольно протяженных периодов времени.
Недостатки:
- Противнику сравнительно легко обмануть детектор и он воспримет деятельность, соответствующую атаке, в качестве нормальной из-за последовательного изменения режима работы с течением времени.
- В статистических детекторах вероятность получения ложных сообщений об атаке является гораздо более высокой, чем в сигнатурных системах.
- Статистические детекторы не очень хорошо обрабатывают изменения в деятельности пользователя (например, когда менеджер исполняет обязанности подчиненного в критической ситуации). Этот недостаток может представлять большую проблему в организациях, где изменения являются частыми. В результате это может привести как к ложным сообщениям об опасности, так и к ложным отрицательным сообщениям (пропущенным атакам) [85].