Дипломная работа: Построение мультисервисной сети в ООО «Активные Технологии»
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
22
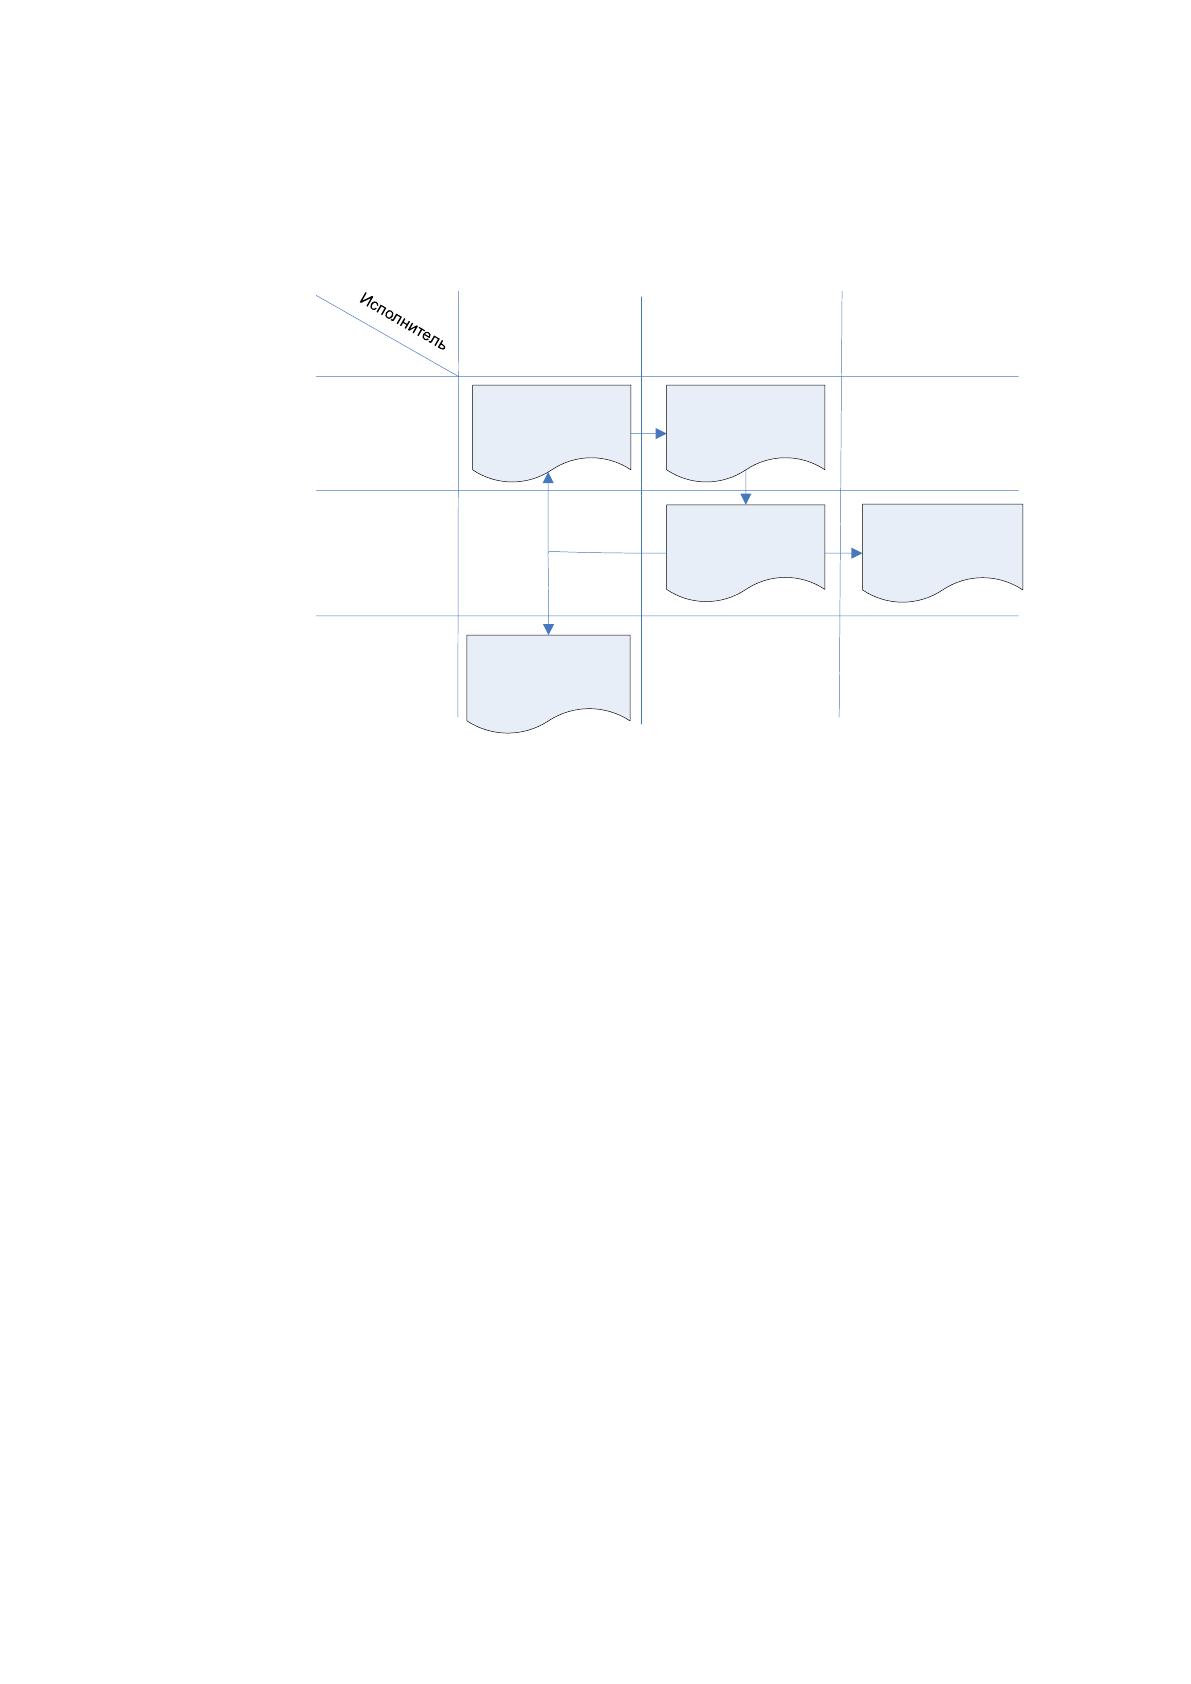
организации. Если в договоре есть не точности, или одна из сторон хочет его
дополнить, то документ отправляется на переоформление и вся цепочка
повторяется заново пока не достигнет конечной цели.
Подписанный
Договор на
предоставление
услуг (Копия)
Действие
Директор
организации
1. Заполнение
договора на
предоставление
услуг
2. Проверка
правильности
заполнения
Договора и его
подписание
Договор на
предоставление
услуг
Подписанный
договор на
предоставление
услуг (оригинал)
Договор на
предоставление
услуг
Клиент
3. Получение
копии подписанного
договора
Договор на
предоставление
услуг
Архив
Рисунок 6. Движение договора при заключении
После выполнения работ по договору, клиенту предоставляется акт о
выполненных работах. Данный акт подтверждает тот факт, что организация и
клиент полностью выполнили свои обязательства друг перед другом по
условию составленного между ними договора. После подписания, акт со
стороны организации так же направляется в архив к заключенному ранее
договору, и в БД организации ставится соответствующая отметка о том, что
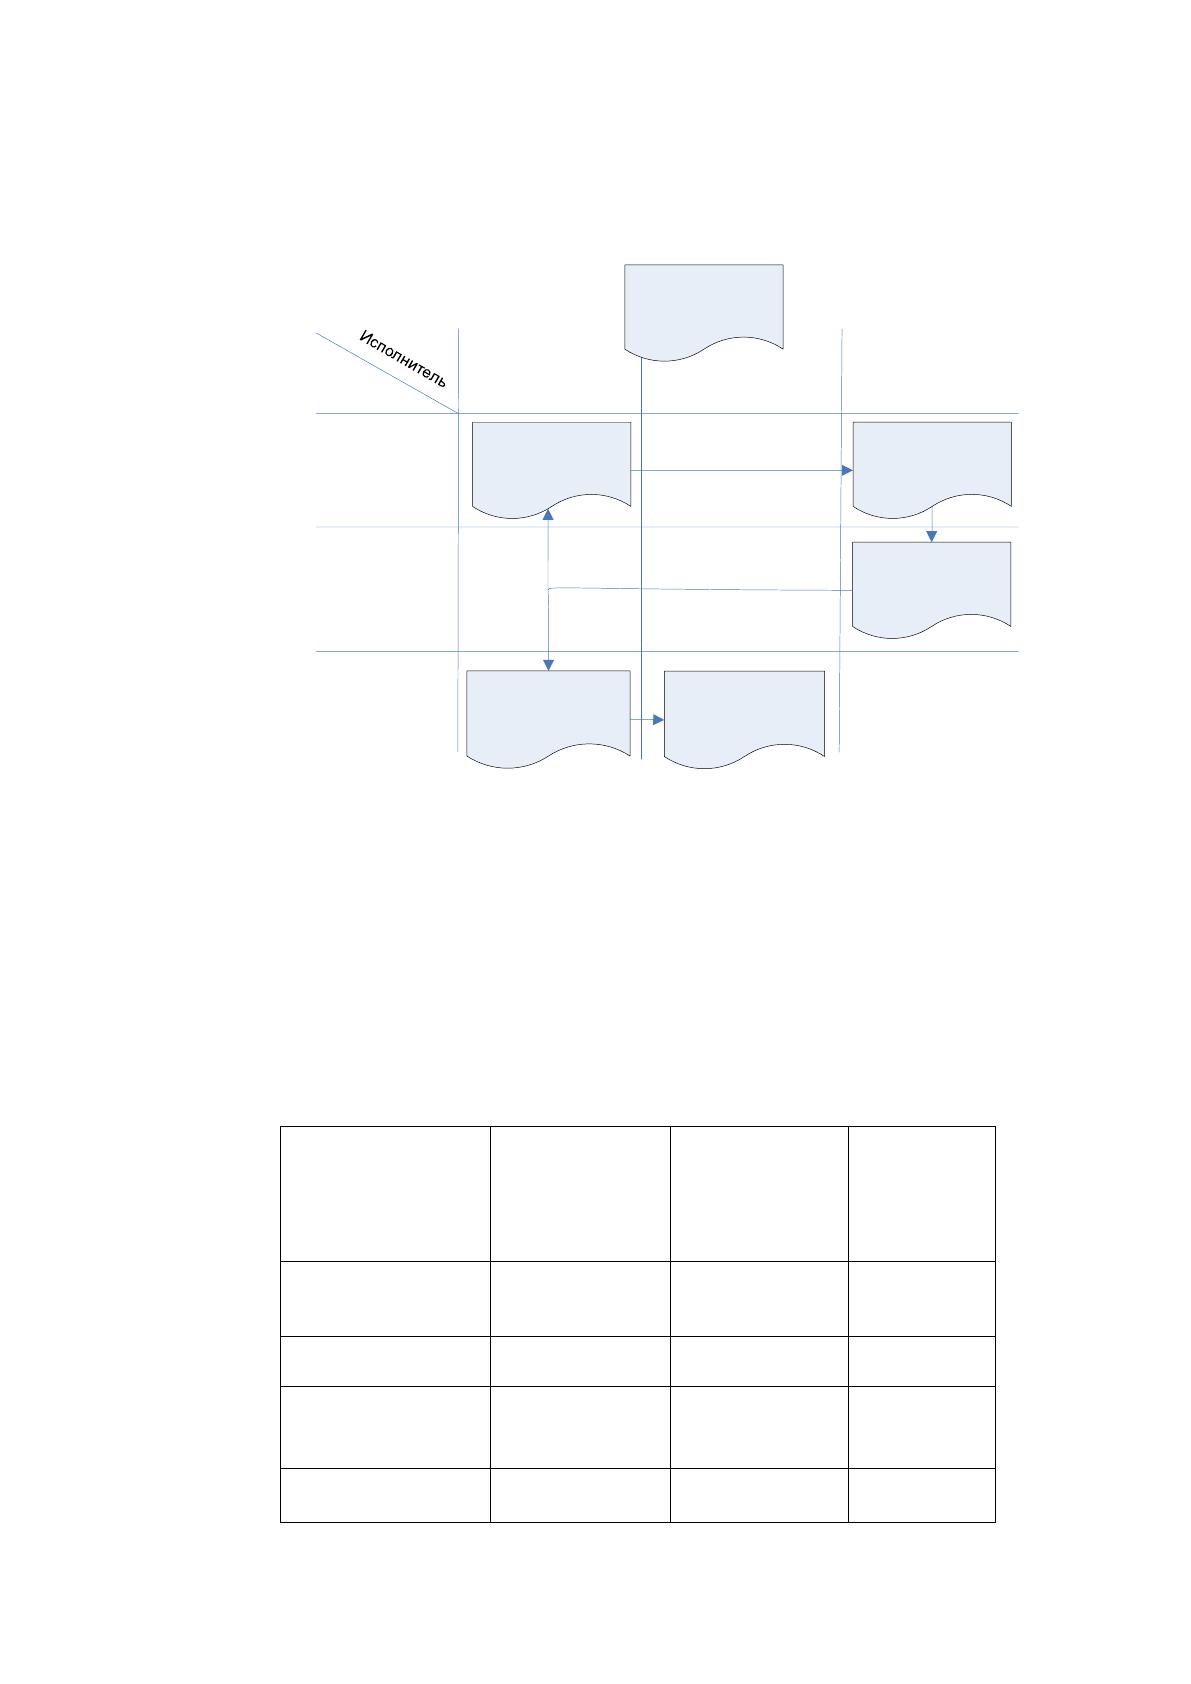
заказ выполнен. Движение акта о выполненных работах отображено на
рисунке 7. Дальнейшее движение всех документов внутри организации
происходит примерно схожим образом, поэтому расписывание каждого из них
не целесообразно.
Помимо движения документов, так же присутствуют и другие виды
информационных поток, такие как:
• Пересылка почтовых сообщений внутри организации, и за её
пределами;
• Обращение клиентской части ПО к серверу и получение от него
соответствующих ответов;
23
• Видео и аудио потоки, которые используются во время
конференций между сотрудниками;
• Трафик сети Internet
Акт об оказанных
услугах (оригинал)
Действие
Архив
1. Выполнение всех
обязательств по
договору
2. Проверка
правильности
заполнения
акта, проверка
выполненных условий и
подписание самого акта
Акт об оказанных
услугах
Акт об оказанных
услугах (оригинал)
Акт об оказанных
услугах
Директор
фирмы разработчика
3. Получение
подписанного
акта сторонами
Акт об оказанных
услугах
Клиент
Акт об оказанных
услугах
Рисунок 7. Движение акта о выполненных работах
Изучив наглядно пример движения документов в организации на
примере рисунков 6 и 7, можно составить таблицу с оценкой потока
информации. В таблице 2 отображены все информационные потоки, которые
проходят в организация, их количество за год, а также трудозатраты на них
человекочасах.
Таблица 2
Оценка трудозатрат в организации за 2019г.
Вид
документа
(информации)
Количество
Документов
(элементов)
за 2019 год
Трудовые
затраты на
1 документ
(элемент),
чел/ч
Трудовые
затраты
за год,
чел/час
Договоры об
оказании услуг
315
0,3
94,5
Счета на оплату
495
0,5
247,5
Акты о
выполненных
работах
218
0,6
130,8
Товарные
накладные
613
0,5
306,5
24
Продолжение таблицы 13
Вид
документа
(информации)
Количество
Документов
(элементов)
за 2019 год
Трудовые
затраты на
1 документ
(элемент),
чел/ч
Трудовые
затраты
за год,
чел/час
Отчеты перед
посредниками
795
0,7
556,5
Бухгалтерские
документы
1863
1,5
2794,5
Конференции
150
1
150
Электронная
почта
5500
0,1
550
Сеть Internet
7500
0,3
2250
Синхронизация
ПО
9000
0,1
900
Итого:
26449
5,6
7980,3
Реализуя новую мультисервисную сеть, организация получит
возможность увеличить количество информации проходящей информации в
единицу времени, уменьшим тем самым время обработки этой информации.
Снижение трудовых затрат и увеличение потока информации благоприятно
скажется на организации в целом, и позволит выйти ей на новый уровень.
1.2.4 Анализ системы обеспечения информационной безопасности и
защиты информации
В организации ООО «Активные Технологии» имеются нормативно-
правовые и организационно-распорядительные документы такие как:
1. Регламент информационной безопасности:
• Предоставляет доступ сотрудников к служебной информации,
которая им необходима для работы, а также к документам, которые могут
содержать коммерческую тайну;
• доступ к использованию необходимого для работы сотрудника
ПО. Конфигурация происходит персонального под каждого сотрудника в
зависимости от его обязанностей и занимаемой должности
2. Организация использует следующие средства защиты от внешних
угроз:
- ежеквартальная смена паролей на доступ к личным рабочим станциям
сотрудников
25
- ежеквартальная смена паролей на доступ к базам данных SQL
- ежеквартальная смена паролей на доступ к удаленному серверу
- производится резервное копирование базы SQL каждое воскресенье с
последующим хранением в течении 6 месяцев.
Так же организация выполняет постоянный мониторинг наиболее
вероятных угроз, которые могут случиться:
1) Утечка данных с сервера;
2) Халатность служащих или их недобросовестная работа;
3) Вирусные атаки из вне;
4) Вмешательство сторонних организаций или конкурентов;
5) Кража имеющегося оборудования;
6) Аппаратные и возможные программные сбои.
Из составленного списка угроз видно, что первое место по мнению
сотрудников отдела безопасности является утечка данных. Данная проблема
оказывает влияние на конфиденциальность следующих информационных
блоков:
- персональные данные;
-финансовые отчеты, детали конкретных сделок, интеллектуальная
собственность компании;
-бизнес-планы и дальнейшее развитие организации.
Руководители отдела безопасности ведут ежедневный мониторинг своих
сотрудников, которые непосредственно работают в офисе, а также особое
внимание уделяют сотрудникам, которые работают удаленно. IT-отдел
проводит постоянный контроль права доступа к корпоративной информации
находящей внутри организации, и особенно на сервер. Ведет мониторинг
электронной почты сотрудников, контролируется интернет-канал путем
закрытия доступа к ресурсам, которые не нужны для работы сотрудников.
К сожалению, наиболее опасным местом в организации остается
информационная безопасность [5]. Хоть сотрудники и производят постоянный
контроль за каналами связи, этого явно недостаточно так как не используется
26
ПО, которое могло бы минимизировать человеческий фактор в данной работе.
Так же такое ПО могло бы позволить вести шифрование данных на рабочих
станциях сотрудников и внутри сети организации. Такое решение могло бы
значительно повысить информационную безопасность организации и
минимизировать риски кражи информации.
1.3 Анализ существующих разработок и выбор стратегии автоматизации
«КАК ДОЛЖНО БЫТЬ»
1.3.1 Анализ существующих разработок для автоматизации задачи
Для построения мультисервисной сети можно выбрать одну из
следующих существующих технологий:
• вычислительная сеть по технологии Ethernet;
• защищенный обмен данными по технологии VPN;
• разделение сети на логические подсети при помощи VLAN.
Ethernet это технология позволяющая выполнить подключение
устройств в локальную сеть (LAN) или подключить их к глобальной сети
(WAN). В этих сетях устройства могут взаимодействовать друг с другом по
определенным правилам (протоколам).
В стандарте описывается, как сетевые устройства могут
взаимодействовать с данными и передавать их так, чтобы другие устройства в
том же сегменте сети могли распознать, получить и обработать передаваемую
информацию.
Для построения Ethernet сети используются кабели, т.н. физические
линии связи. По этим линиям связи осуществляется вся передача данных
между устройствами. Различают несколько типов кабелей, их сравнение
отображено в таблице 3.
Таблица 3
Типы кабелей Ethernet
Cat3
Cat5
Cat5e
Cat6
Cat6a
Cat7
Тип кабеля
UTP
UTP
UTP
UTP или STP
STP
S/FTP
Макс.
скорость
10
Мбит/с
10/100/1000
Мбит/с
10/100/1000
Мбит/с
10/100/1000
Мбит/с
10000
Мбит/с
10000
Мбит/с
Макс.
полоса
16 МГц
100 МГц
100 МГц
250 МГц
500 МГц
600 МГц
Основным преимуществом сетей, построенных на базе Ethernet,
Источник: https://baza.diplomsite.ru/previewfile/494