Материал: Проблемы обеспечения надежности и качества приборов, устройств и систем
Система удовлетворяет требованиям по ИБ, если для каждого основного показателя уровня ИБ выполняется условие:
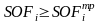 ;
(1)
где
— действительное значение показателя
уровня ИБ АС;
 —
требуемое значение этого же показателя.
Неравенство (1) может быть выполнено при различных комбинациях уровня ИБ основных элементов, которые достигаются при различных затратах средств и времени. Задача нормирования требований к уровням ИБ состоит в том, чтобы выбрать такую комбинацию уровней ИБ основных элементов, при которых выполняется неравенство (1) и достигается минимум экономических затрат на обеспечение требуемого уровня ИБ проектируемой АС.
Для
решения рассматриваемой задачи введем
в рассмотрение функцию экономических
затрат для каждого основного элемента
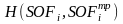 .
В отношении функции
могут быть выдвинуты следующие допущения.
При фиксированном начальном значении уровня ИБ i-го элемента функция является неубывающей дифференцируемой функцией, удовлетворяющей условию:
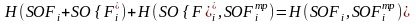 ,
при
всех
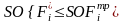 .
Численные значения функции удовлетворяют
условиям:
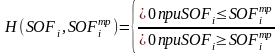 .
Суммарные экономические затраты на разработку системы удовлетворяют равенству:
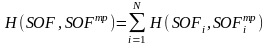 .
(2)
При
сделанных выше допущениях задача
определения оптимальных требований по
ИБ к элементам системы сводится к
минимизации функции (2) при дополнительном
ограничении: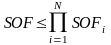 .
Для решения поставленной задачи может быть использован метод неопределенных множителей Лагранжа, применение которого приводит к следующей системе уравнений:
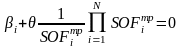 ,
 ,
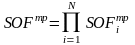 ,
где
 - неопределенный множитель Лагранжа;
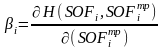 .
Аппроксимировав
функцию
на отрезке
 прямой
линией, получаем:
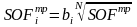 ,
где
 — коэффициент, определяемый по формуле:
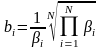 .
Коэффициенты
 линейной аппроксимации
могут быть определены на основе опыта
разработки аналогичных элементов
существующих систем.
Литература
1. Основы информационной безопасности: Учебник для высших учебных заведений МВД России / Под ред. В.А. Минаева и С.В. Скрыля. - Воронеж: Воронежский институт МВД России, 2001. – 464 c.
Воронежский институт МВД России
Военная академия ВКО имени Г.К. Жукова
Воронежский государственный технический университет
УДК 681.3
С.В. Белокуров, А.А. Змеев, В.А. Хвостов, Р.А. Родин
Алгоритм нормирования требований к информационной безопасности автоматизированной системы
В статье приведен алгоритм нормирования требований к информационной безопасности автоматизированной системы при заданной эффективности по прямому назначению.
Представим алгоритм нормирования требований к информационной безопасности автоматизированной системы при заданной эффективности по прямому назначению (рис. 1).
Алгоритм
реализует методику задания требований
к показателю
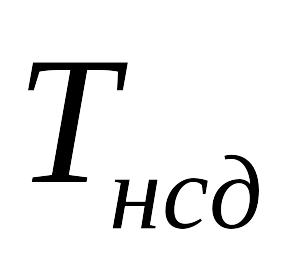 - параметр потока событий связанный с
реализаций угроз нарушения информационной
безопасности (ИБ), а именно оперативное
время работы автоматизированной системы
(АС) в условиях отсутствия реализаций
угроз от несанкционированного доступа
(НСД), основанную на методе графического
решения трансцендентного уравнения,
разработанного в [1-3].
Вычисления,
реализуемые при выборе требуемого
уровня надежности ПСЗИ, реализуются в
блоках 1-4 алгоритма. Исходными данными
алгоритма являются заданная вероятность
решения функциональной задачи ( )
и среднее время решения (длительность
рабочей смены) (
 ).
Блок 1 является подготовительным. В блоке формируются исходные данные для проведения расчетов. На основе анализ технической документации конкретной АС выявляются основные функциональные задачи системы и их временная сложность. Также анализируются принятые в организации политика безопасности и данные об устраненных ранее попытках нарушения информационной безопасности. Выходными данными первого блока являются значения идеальной эффективности и среднее время восстановления после реализации угроз НСД.
В блоке 3 осуществляется решение трансцендентного уравнения.
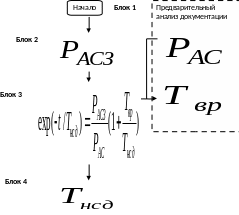
Рис. 1. Алгоритм нормирования требований к информационной безопасности автоматизированной системы при заданной эффективности по прямому назначению
Выходным
значением алгоритма является значение
требований к параметру потока событий
связанный с реализаций угроз нарушения
ИБ (оперативного времени работы АС в
условиях отсутствия реализаций угроз
НСД) (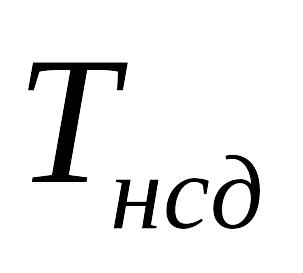 ).
Литература
1. Основы информационной безопасности: Учебник для высших учебных заведений МВД России / Под ред. В.А. Минаева и С.В. Скрыля. - Воронеж: Воронежский институт МВД России, 2001. – 464 c.
2. Рогозин Е.А. Методы и средства анализа эффективности при проектировании программных средств защиты информации / Е.А. Рогозин, О.Ю. Макаров, А.В. Муратов и др. // Монография. – Воронеж: Воронеж. гос. техн. ун-т, 2002. – 125 с.
3. Рогозин Е.А. Методы и средства автоматизированного управления подсистемой контроля целостности в системах защиты информации / Е.А. Рогозин, О.Ю. Макаров, В.И. Сумин и др. // Монография. – Воронеж: Воронеж. гос. техн. ун-т, 2003. – 165 с.
Воронежский институт МВД России
Военная академия ВКО имени Г.К. Жукова
Воронежский государственный технический университет
УДК 681.3
С.В. Белокуров, А.А. Змеев, В.А. Хвостов, Р.А. Родин
МЕТОДИКА ТЕСТИРОВАНИЯ РАБОЧЕЙ СРЕДЫ аВТОМАТИЗИРОВАННЫХ СИСТЕМ УПРАВЛЕНИЯ КРИТИЧЕСКОГО ПРИМЕНЕНИЯ
В статье предлагается методика оперативного управления тестированием в автоматизированных системах управления критического применения.
Для защиты информации (ЗИ) от несанкционированного доступа в автоматизированных системах управления критического применения (АСК) широко применяются программные системы защиты информации (ПСЗИ). Входящие в них средства тестирования позволяют администратору ЗИ проводить запуском главной тестовой программы периодическое тестирование рабочей среды АСК на предмет сравнения текущего состояния с эталонным. Традиционно управление тестированием имеет организационный характер. Стремление сократить частоту контрольных проверок и связанные с ними временные затраты, с одной стороны, и требование обеспечить своевременное обнаружение нарушения целостности, с другой, вызывает необходимость оптимизации тестирования [1-3].
Предлагается способ оперативного управления тестированием на базе автоматизации запуска главной тестовой программы. Он основывается на комплексной оценке качества функционирования ПСЗИ как объекта управления посредством системы показателей. Для оценки исходов альтернатив управленческого решения используется векторный критерий. Его компонентами являются частные показатели: статические (функциональность, ресурсная агрессивность функционирования, функциональная агрессивность функционирования, удобство использования) и динамические (адекватность функционирования, временная агрессивность функционирования). Последние характеризуются тем, что для их анализа используется математическая модель динамики функционирования ПСЗИ в АСК. Статические показатели считаются булевозначными, где 1 – допустимое качество функционирования ПСЗИ, а 0 – недопустимое. Динамические показатели считаются неотрицательными, их возрастание интерпретируется как улучшение качества функционирования ПСЗИ.
Задача принятия решения при управлении тестированием формализуется как задача математического программирования: требуется выбрать такую альтернативу, чтобы максимизировать показатель адекватности функционирования ПСЗИ при обеспечении значения показателя временной агрессивности функционирования ПСЗИ не ниже заданного и единичного значения всех статических показателей. Ограничение по показателю функциональности накладывается только на параметры, задающие эталонное состояние рабочей среды (контролируемые параметры). Оно удовлетворяется тогда и только тогда, когда объем контролируемых параметров обеспечивает достаточную полноту контроля целостности рабочей среды. А именно, периодическому контролю на целостность должна подвергаться вся конфиденциальная и системная информация. Ограничение по другим статическим показателям накладывается на параметры, задающие временную последовательность проведения контрольных проверок. Оно удовлетворяется тогда и только тогда, когда расписание проведения контрольных проверок удовлетворяет порядку, установленному эксплуатационной документацией на АСК (контрольные проверки могут начинаться только в ситуациях, предполагающих такую возможность).
При выполнении ограничений по статическим показателям исходная задача решается относительно единственного управляемого параметра, задающего временную последовательность контрольных проверок, – вероятности проведения проверки в ситуации, предполагающей такую возможность. Решение о проведении проверки в такой ситуации принимается по данной вероятности вбрасыванием датчика случайных чисел. Это обеспечивает неизвестность для злоумышленника времени начала очередной проверки. Динамические показатели оцениваются методом [1]: адекватность функционирования ПСЗИ, характеризующая своевременность проведения контрольных проверок, и временная агрессивность функционирования ПСЗИ, характеризующая своевременность реализации ПСЗИ защитных функций.
Литература
1. Основы информационной безопасности: Учебник для высших учебных заведений МВД России / Под ред. В.А. Минаева и С.В. Скрыля. - Воронеж: Воронежский институт МВД России, 2001. – 464 c.
2. Рогозин Е.А. Методы и средства анализа эффективности при проектировании программных средств защиты информации / Е.А. Рогозин, О.Ю. Макаров, А.В. Муратов и др. // Монография. – Воронеж: Воронеж. гос. техн. ун-т, 2002. – 125 с.
3. Рогозин Е.А. Методы и средства автоматизированного управления подсистемой контроля целостности в системах защиты информации / Е.А. Рогозин, О.Ю. Макаров, В.И. Сумин и др. // Монография. – Воронеж: Воронеж. гос. техн. ун-т, 2003. – 165 с.
Воронежский институт МВД России
Военная академия ВКО имени Г.К. Жукова
Воронежский государственный технический университет
УДК 681.3
А.А. Змеев
АЛГОРИТМ АУТЕНТИФИКАЦИИ ПОЛЬЗОВАТЕЛЕЙ АВТОМАТИЗИРОВАННЫХ СИСТЕМ ЗАЩИТЫ ИНФОРМАЦИИ
В статье предлагается алгоритм идентификации и аутентификации пользователей автоматизированных систем, реализуемой модифицированной системой зашиты информации.
В многопользовательских автоматизированных системах (АС), с широкой номенклатурой пользователей и различными полномочиями по доступу к информации АС, целесообразно использовать многоуровневый алгоритм идентификации и аутентификации пользователей, основу которого составит типовой алгоритм [1].
Предлагается дополнить вышеуказанный типовой алгоритм процедурой подтверждения подлинности пользователя, которую целесообразно проводить в случайно выбранные дискретные моменты времени, во время его работы в системе и без его ведома. Данная процедура осуществляет мониторинговый контроль (МК) уже после предоставления пользователю доступа в систему и блокирует АС, если за терминалом начал работать не тот человек, которому доступ был предоставлен первоначально (см. рисунок). МК пользователя возможен при использовании встроенных оптических сканеров отпечатков пальцев, систем распознавания клавиатурного почерка и др. [2,3]. Актуальна задача МК физического состояния пользователя, т.к. под воздействием психотропных средств и в других случаях, он может оказать управляющее воздействие на АС приводящее к потерям (иногда невосполнимым). Эти состояния человека могут характеризоваться изменениями его биометрических параметров (пульс, баллистокардиограмма и др.), которые могут фиксироваться и использоваться для аутентификации пользователя [2].
При наличии в АС особо важного информационного ресурса (ресурса 0), целесообразно процедуры идентификации и аутентификации дополнить процедурой дополнительной аутентификации пользователей. Для этого предлагается использовать метод разделенных привилегий [1].
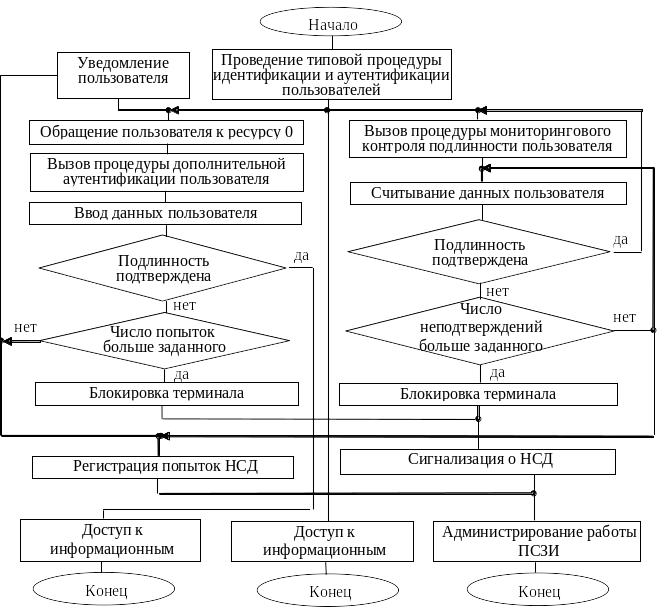
Рис. 1. Алгоритм идентификации и аутентификации пользователей АС, реализуемой модифицированной СЗИ
Таким образом разработан многоуровневый алгоритм идентификации и аутентификации пользователей, реализуемый модифицированной системой защиты информации (СЗИ) при их доступе к конфиденциальной информации АС (рис. 1).
Литература
1. Основы информационной безопасности: Учебник для высших учебных заведений МВД России / Под ред. В.А. Минаева и С.В. Скрыля. - Воронеж: Воронежский институт МВД России, 2001. – 464 c.
2. Рогозин Е.А. Методы и средства анализа эффективности при проектировании программных средств защиты информации / Е.А. Рогозин, О.Ю. Макаров, А.В. Муратов и др. // Монография. – Воронеж: Воронеж. гос. техн. ун-т, 2002. – 125 с.
3. Рогозин Е.А. Методы и средства автоматизированного управления подсистемой контроля целостности в системах защиты информации / Е.А. Рогозин, О.Ю. Макаров, В.И. Сумин и др. // Монография. – Воронеж: Воронеж. гос. техн. ун-т, 2003. – 165 с.
Военная академия ВКО имени Г.К. Жукова
УДК 681.3
А.А. Змеев
ФОРМАЛИЗАЦИЯ КРИТЕРИЕВ ДЛЯ ПОСТРОЕНИЯ СИСТЕМ ЗАЩИТЫ ИНФОРМАЦИИ ОТ НЕСАНКЦИОНИРОВАННОГО ДОСТУПА
Рассматривается методический подход построения системы автоматизированного проектирования программных систем защиты информации с использованием структуры требований ГОСТ Р ИСО/МЭК 15408-2002
В многопользовательских автоматизированных системах (АС), с широкой номенклатурой пользователей и различными полномочиями по доступу к информации АС, целесообразно использовать многоуровневый алгоритм идентификации и аутентификации пользователей, основу которого составит типовой алгоритм [1]. В современном мире процессы автоматизации управления, компьютеризации, расширения использования Internet предъявляют всё новые требования к системам защиты информации от несанкционированного доступа (СЗИ НСД). Для автоматизации процесса разработки СЗИ НСД, то есть для построения соответствующей системы автоматизированного проектирования (САПР) желательно иметь набор программных и программно-технических блоков (либо достаточно подробное их описание), каталог формализованных требований, а также методики и критерии оценки качества СЗИ НСД.
Для формализации требований к проектируемой системе может быть использован ГОСТ Р ИСО/МЭК 15408 «Информационная технология. Методы и средства обеспечения безопасности. Критерии оценки безопасности информационных технологий»[1], который содержит полный аутентичный текст международного стандарта ISO/IEC 15408 [2], называемого также «Общие критерии» (Common Criteria). Авторы этого, разработанного в 1999 году, документа — специалисты из шести стран (США, Канады, Великобритании, Германии, Нидерландов и Франции) и рабочей группы WG 3 «Критерии оценки безопасности» объединенного технического комитета JTC1 «Информационные технологии» ISO/IEC. Принятый в России стандарт является частью предполагаемой к принятию совокупности документов, призванной заменить разработанный в начале 90-х комплекс руководящих документов Гостехкомиссии в сфере защиты информации.
Стандарт содержит каталог функциональных требований и требований доверия, которые могут быть предъявлены к объекту информационных технологий, но не регламентирует их обязательное применение. Требования безопасности объекта оценки (ОО), в частности к СЗИ НСД, определяются исходя из целей безопасности, на основе анализа назначения и условий использования ОО и излагаются в профиле защиты (ПЗ) или в задании по безопасности (ЗБ).
Идеология «Общих критериев» предполагает принятие и использование ряда нормативных документов, содержащих сформулированные на основе данного стандарта ПЗ, которые собственно и задавали бы требования безопасности к объектам ИТ. Требования в стандарте объединены в классы, семейства и компоненты. Каждый класс имеет несколько семейств. Семейства содержат один или несколько компонентов. Компоненты содержат отдельные элементы. При этом в ПЗ, ЗБ или ОУД (для требований доверия) включаются только компоненты целиком со всеми элементами.
В стандарте используется уникальная система краткого наименования. Например, имя FDP_IFF.4.2 читается следующим образом: функциональный класс (F) «Защита данных пользователя» (DP), семейство «Функции управления информационными потоками» (IFF), четвёртый компонент «Частичное устранение неразрешённых информационных потоков» (4), второй элемент компонента (2).
Компоненты могут зависеть от других компонентов. Для требований доверия компоненты внутри семейств имеют строгую иерархическую зависимость, как на рис. 1 Здесь AVA_CCA это анализ скрытых каналов класса требований доверия, AVA оценка уязвимостей. То есть внутри семейства компонент с большим номером предъявляет более жёсткие требования, чем компонент с меньшим номером.
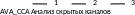
Рис. 1. Иерархия компонентов семейства.
Для компонентов функциональных требований иерархия внутри семейств имеет более сложную «древовидную» структуру, которая в стандарте указана для каждого семейства, как, например, на рис. 2. Здесь FAU_SAA это анализ аудита безопасности функционального класса, а FAU аудит безопасности.