Материал: Проникновения в операционную среду компьютера. модели злоумышленного удаленного доступа. Радько Н.М., Язов Ю.К
Pc(u)
u
Pc1(u)
Pc2(u)
Рис. 5.10. Распределение вероятностей нанесения ИТКС ущерба, связанного с нарушением конфиденциальности информации
Ps(u)
u
Ps1(u)
Ps2(u)
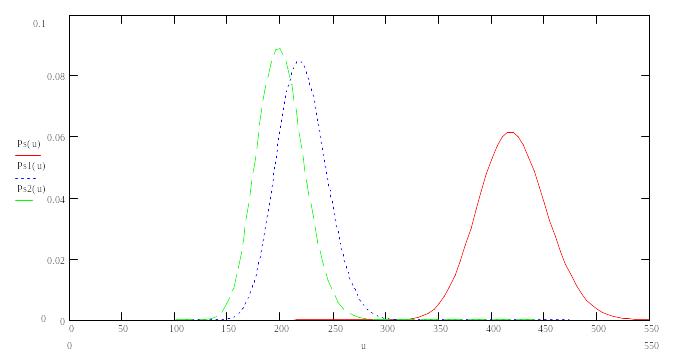
Рис. 5.11. Распределение вероятностей нанесения ИТКС ущерба, связанного с нарушением доступности информации
Pa(u)
u
Pa1(u)
Pa2(u)
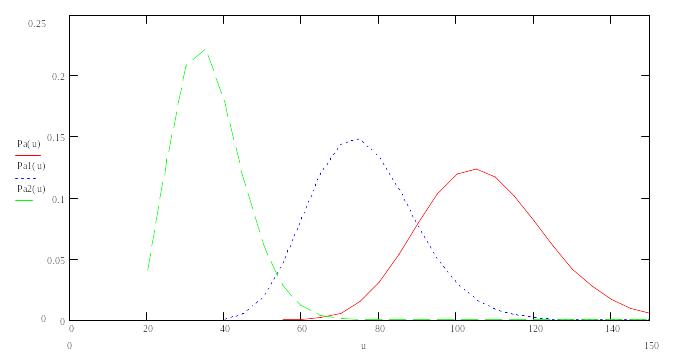
Рис. 5.12. Распределение вероятностей нанесения ИТКС ущерба, связанного с несанкционированным входом в систему с правами легального пользователя
Rc(u)
u
Rc1(u)
Rc2(u)
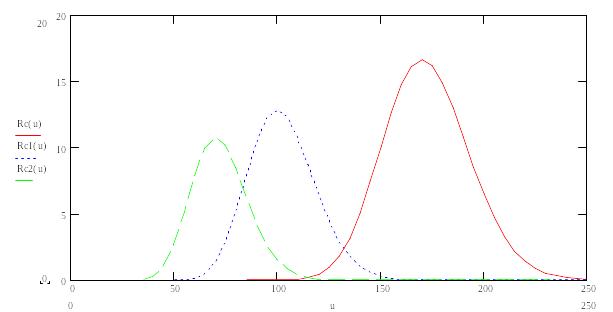
Рис. 5.13. Распределение рисков нарушения конфиденциальности информации в ИТКС
Rs(u)
Rs1(u)
Rs2(u)
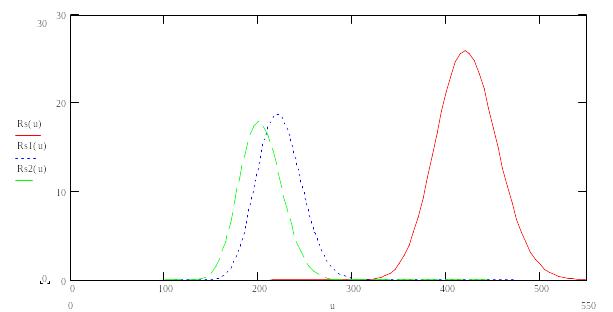
Рис. 5.14. Распределение рисков нарушения доступности информации в ИТКС
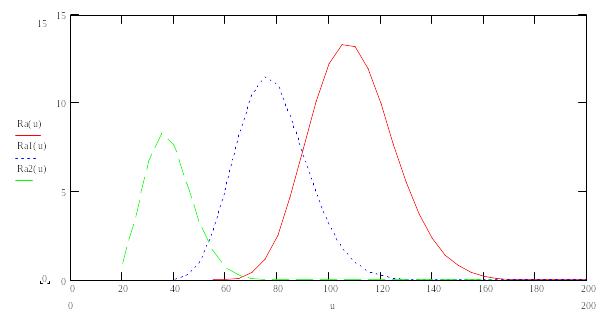
Ra(u)
u
Ra1(u)
Ra2(u)
Рис. 5.15. Распределение рисков несанкционированного входа в систему с правами легального пользователя информации в ИТКС
Глава 6. Оценка эффективности применения комплексов мер противодействия угрозам удаленного доступа к элементам иткс
6.1. Понятие эффективности защиты информации
Под эффективностью какой-либо деятельности или действий понимается степень соответствия результатов такой деятельности поставленной цели. Применительно к защите информации в компьютерной системе эффективность защиты понимается как степень соответствия результатов защиты информации, поставленной цели защиты или степень решения поставленной совокупности задач защиты информации [2]. Оценка эффективности представляет собой процедуру определения меры приближения к поставленной цели защиты. Однако, во-первых, цели могут формулироваться на существенно разных уровнях обобщения, например, на уровне выполнения совокупности функций, реализуемых теми или иными мерами или средствами защиты [26], или на уровне функционирования всей компьютерной системы или даже на уровне интересов пользователей, например, предприятия, организации или совокупности предприятий и организаций, эксплуатирующих компьютерную систему. Во-вторых, сами цели и задачи могут формулироваться самым различным образом. Например, цель может состоять в парировании всех выявленных угроз безопасности информации, в исключении возможности неприемлемого ущерба от реализации угроз безопасности информации, в достижении максимально возможной защищенности информации имеющимися средствами [5] и т.д.
Если необходимо оценивать эффективность применения того или иного средства или меры защиты информации, то также имеет место двойственность подхода. Во-первых, эффективность может оцениваться относительно заранее определенных и декларированных для данного средства (меры) задач защиты, которые должны выполняться этим средством (или мерой). Во-вторых, оценка может проводиться относительно всех задач защиты, которые сформулированы для данной компьютерной системы, это особенно важно, когда оценивается вклад каждого средства защиты, применяемого в системе, в результирующую эффективность защиты информации в ней.
Применительно к оценке эффективности защиты информации в компьютерной системе для частичного парирования такой условности могут быть выбраны несколько путей, основанных на унификации целей и задач защиты информации. При этом следует подчеркнуть, что полностью парировать указанную условность невозможно, что обусловлено относительностью, присущей самому понятию эффективности.
Первый путь заключается в формировании требований по защите, выполнение которых будет свидетельствовать о достаточности принятых мер. Тогда целью защиты станет достижение условий, при которых указанные требования выполняются. Эффективность защиты в этом случае является мерой приближения к заданным условиям.
Второй путь заключается в том, что факту достижения цели защиты ставится в соответствие ряд экспертных суждений по некоторой качественной шкале, которая затем переводится в шкалу баллов. Далее баллы, как правило, суммируются (или перемножаются) и при превышении этой суммой (произведением) определенного порога принимается решение о достаточности принятых мер защиты. В этом случае сумма (или произведение) баллов может выступать в качестве меры эффективности. Часто каждому значению суммы (произведения) ставится в соответствие определенное суждение об эффективности защиты.
Третий путь сводится к формированию некоторой общей («универсальной») цели защиты, заключающейся, например, в парировании всех выявленных актуальных угроз безопасности информации в компьютерной системе, и к формулированию задач защиты, направленных на достижение поставленной цели. В этом случае эффективность защиты является мерой достижения указанной цели, то есть, парирования всех выявленных угроз безопасности информации.
Следует отметить, что сегодня на практике применяются, в основном, первые два из указанных путей. Первый из них реализуется в нескольких вариантах, но, как правило, с применением так называемого «функционального подхода», суть которого состоит в следующем. Требования по защите информации в компьютерной системе задаются в виде перечня функций, которые необходимо выполнить для того, чтобы достичь определенного уровня защищенности информации в компьютерной системе. Уровень защищенности (в качестве таких уровней могут выступать классы защищенности компьютерной системы) чаще всего устанавливается декларативно, исходя из опыта экспертов. При этом защита считается эффективной, если все функции, соответствующие заданному уровню защищенности информации, выполняются. Эти функции часто называют функциями безопасности [2,7].
Характерно, что при «функциональном подходе» не оценивается эффективность выполнения самих функций, при этом предполагается, что они реализуются сертифицированными средствами «абсолютно эффективно». Для парирования этого недостатка в методологии введены так называемые «требования доверия», определяющие уровни доверия пользователя к выполняемым функциям безопасности. Одним из путей формирования уровней доверия предусмотрена оценка (возможно и на количественной основе) эффективности принимаемых мер и средств защиты. Однако сегодня из-за отсутствия развитой методологии такой оценки, фактически уровни доверия определяются экспертно по некоторым заранее введенным правилам.
Следует подчеркнуть, что при функциональном подходе реализуется, по сути, «бинарная» оценка. При этом понятие эффективности подменяется понятием достаточности принятых мер защиты, а такая «эффективность» не является мерой приближения к поставленной цели защиты. Вместе с тем, «функциональный подход» не исключает возможности формирования показателей, позволяющих проводить оценку эффективности в смысле меры достижения цели защиты.
Балльный метод оценки эффективности защиты информации реализует второй из указанных выше путей парирования условности оценки эффективности и основывается на экспертном опросе специалистов, обработке их результатов и выдаче в виде баллов, а затем интерпретации полученной балльной оценки в виде суждений об эффективности принятых мер защиты. Этот метод реализован в целом ряде международных стандартов и программных продуктов, таких как стандарт ISO 17799 и его инструментарий, например, программный продукт COBRA или программный продукт, реализующий метод СRAMM, программный продукт RiskWatch и др. Наиболее широко в настоящее время используется метод СRAMM, поэтому на его примере ниже характеризуется балльный метод оценки.
6.2. Алгоритм оценки эффективности применения комплексов мер
6.2.1. Введение функции соответствия исследуемого показателя требованиям
Для корректного расчета эффективности применения комплексов мер защиты, помимо защищенности системы, необходимо учитывать упущенную выгоду от принятия этих мер, вызванную расходом времени, ресурсов, ограничением функциональности, а также общими расходами на внедрение и обслуживание средств защиты и мероприятия. В таком случае идеальным условием было бы приведение всех величин ущербов, затрат и упущенной выгоды к единой шкале. В этом случае стало бы возможным осуществление простых арифметических операций с этими величинами, и для оценки общей эффективности вычислять некоторую разность величин, характеризующих позитивные и негативные явления. Однако на практике привести эти показатели к одной размерности не представляется возможным, поэтому описанный способ справедлив лишь теоретически.
Чтобы сделать возможной оценку общей эффективности, не приводя величины к одной размерности, следует выделить критерии эффективности на каждом из этапов оценки и воспользоваться результатами, соответствующими каждому из этапов. Поскольку по определению эффективность — это степень соответствия результата некоторым требованиям, представляется необходимым ввести функцию эффективности как зависимость от некоторой величины, характеризующей требования к системе.
Предположим, что параметр x, на основе которого оценивается эффективность по некоторому критерию, характеризует некоторое негативное явление (например, затраты, средний ущерб и т.д.). Обозначим нижнюю и верхнюю границы требований tL и tU соответственно. Размерность этих величин может быть любой в зависимости от критерия, по которому производится оценка. Приведенные величины характеризуют диапазон, в котором функционирование системы приемлемо. Для расчета эффективности следует некоторым образом сопоставить полученное при расчетах для конкретной системы исследуемое значение RI и эти величины.
При задании функции, определяющей соответствие таким требованиям, необходимо принять следующие условия нормировки:
1) при величине фактического (расчетного) параметра меньшей или равной нижней заданной границе эффективность равна единице:
E 1 при ttL, т.е. E(tL) 1;
2) при величине фактического (расчетного) параметра большей или равной величине неприемлемого риска эффективность равна нулю:
E 0 при ttU, т.е. E(tU) 0.
В простейшем случае таким условиям может соответствовать линейная зависимость
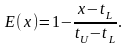 (6.1)
Действительно,
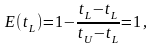 (6.2)
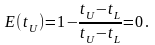 (6.3)
Однако, для того, чтобы иметь возможность учесть приоритет конкретного критерия эффективности, целесообразно найти степенную функцию. Такая функция может быть получена на основе обратной зависимости y(x)1/x, смещенной на соответствующие величины для выполнения условий нормировки:
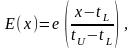 (6.4)
где e(x) — смещенная функция y(x) с постоянными коэффициентами a и b:


 (6.5)
Также на E(x) необходимо наложить ограничения при выходе x из заданных пределов: E(tL)1 при xtL и E(tU) 0 при xtU.
Любые положительные степени функции E(x) соответствуют условиям нормировки и могут быть выбраны в качестве искомой функции. Таким образом справедливо ввести коэффициент kp приоритета для конкретного критерия эффективности, который будет являться степенью функции E(x). Формула искомой функции имеет вид:
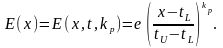 (6.6)
Зависимости показателя эффективности мер защиты, рассчитанные данным методом, приведены на рис. 6.1.
Из графика видно, что для критерия с высоким коэффициентом приоритета значение эффективности с ростом величины расчетного параметра будет уменьшаться быстрее.
Таким образом, при наличии нескольких различных критериев эффективности проекта защиты общую эффективность можно определить как некоторую зависимость от величин эффективности по частным критериям. А поскольку эти величины нормированы и приоритет критериев учтен при их расчете, этой зависимостью будет произведение:
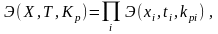 (6.7)
г
t
E2(x)
RU
RL
E(x)
y(x)
де X{xi} — множество расчетных значений по критериям эффективности, T{ti} — множество требований по критериям эффективности (ti{tLi,tUi} требования представляют собой пару, характеризующую нижнюю и верхнюю границу требований), Kp{kpi} — множество коэффициентов приоритета по критериям эффективности.
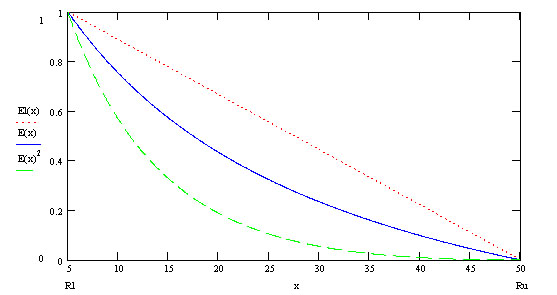
Рис. 6.1. Рассчитанная зависимость эффективности защиты от интегрального риска ИТКС при заданных начальных значениях незначительного RL и неприемлемого RU рисков
Таким образом выделяются такие критерии эффективности применения комплекса мер защиты, как:
1) величина единовременных и постоянных на применение комплекса мер защиты;
2) величина упущенной выгоды от ограничений возможностей функционирования ИТКС по целевому назначению, связанных с применением комплекса мер защиты;
3) величина интегрального риска для ИТКС при условии применения комплекса мер защиты.
Далее под эффективностью защиты ИТКС будем понимать эффективность по третьему критерию. Однако результатом расчетов должна стать величина общей эффективности применения комплекса мер защиты с учетом всех критериев.