Дипломная работа: Разработка автоматизированной системы учёта товаров на складе в ООО "РесурсМетПром"
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
52
При всей формальности и изученности процесса проектирования и
разработки информационных систем, в нем всегда находятся внезапные и
неожиданные ситуации. Какой угодно проект по созданию информационной
системы предприятия постоянно содержит множество задач, связанных с
общим управлением проектом, разработкой программного обеспечения,
проектированием компонентов и модулей информационной системы,
внедрением программного продукта в информационное пространство
предприятия. Любая задача сама по себе значится проектом с присущими ему
уникальностями. Следовательно в ходе разработки есть всевозможные риски
невыполнения задач или выполнения с получение не ожидаемого результата.
Возможны следующие виды рисков, которые необходимо свести к
минимуму на каждом этапе жизненного цикла проектирования
информационной системы для ООО «РесурсМетПром» [9, с.102].
Риск образования разногласий информационной системы на этапе
внедрения может предпринять за счет тестирования системы как в виде
отдельных модулей, готовой программы и программы работающей на
оборудовании потребителя.
Риск уязвимости информационной защищённости предприятия из-за
допустимых недоработок и трудности работы программы в режиме клиент-
сервер. Вероятно исключен за счет предоставления авторизованного доступа
к системе и аутентификации на уровне ОС и СУБД.
Риск устаревания системы, когда программный продукт может устареть
еще на этапе разработки или внедрения. Вывести данный риск или свести к
нулю возможно за счет использования современных средств разработки и
сохранения данных, а так же за счет внедрения в систему в случае прогресса и
модернизации, без трансформации логики работы программы и
трансформации ее кода.
Риск персонала происходит в каждом проекте, не обусловлено от его
масштаба или бюджета. Данный риск связан со многими поправками в штате,
либо кадровых резервах в отделах предприятия, уходом важнейшего
53
персонала, зависимостью от отдельных специалистов, недостаточной
компетентностью коллег, а также прецедентами несанкционированного
действия коллег (мошенничество, дискриминация, несанкционированная
деятельность).
Средством управления данным типом риска может предназначаться
подготовление квалитативной документации по отдельную этапу проекта,
комментариев в исходном коде, разбиением ответственности за работу на
этапах проекта и взаимозаменяемость персонала [9, с.103].
Для исключения возможности нанесения вреда, а так же получения
несанкционированного доступа к данным проекта необходимо обеспечить их
защиту, резервное копирование и обеспечить работу с версиями программных
модулей при коллективной разработке. Для этого применяются современные
средства разработки, где каждая версия разработчика хранится в едином
хранилище. На организационном уровне такого рода вопросы решаются
обеспечением защиты информации путём подписания каждым пользователем
обязательства о неразглашении коммерческой тайны, которое налагает
ответственность за передачу конфиденциальной информации третьим лицам.
2.1.3. Организационно-правовые и программно-аппаратные средства
обеспечения информационной безопасности и защиты информации
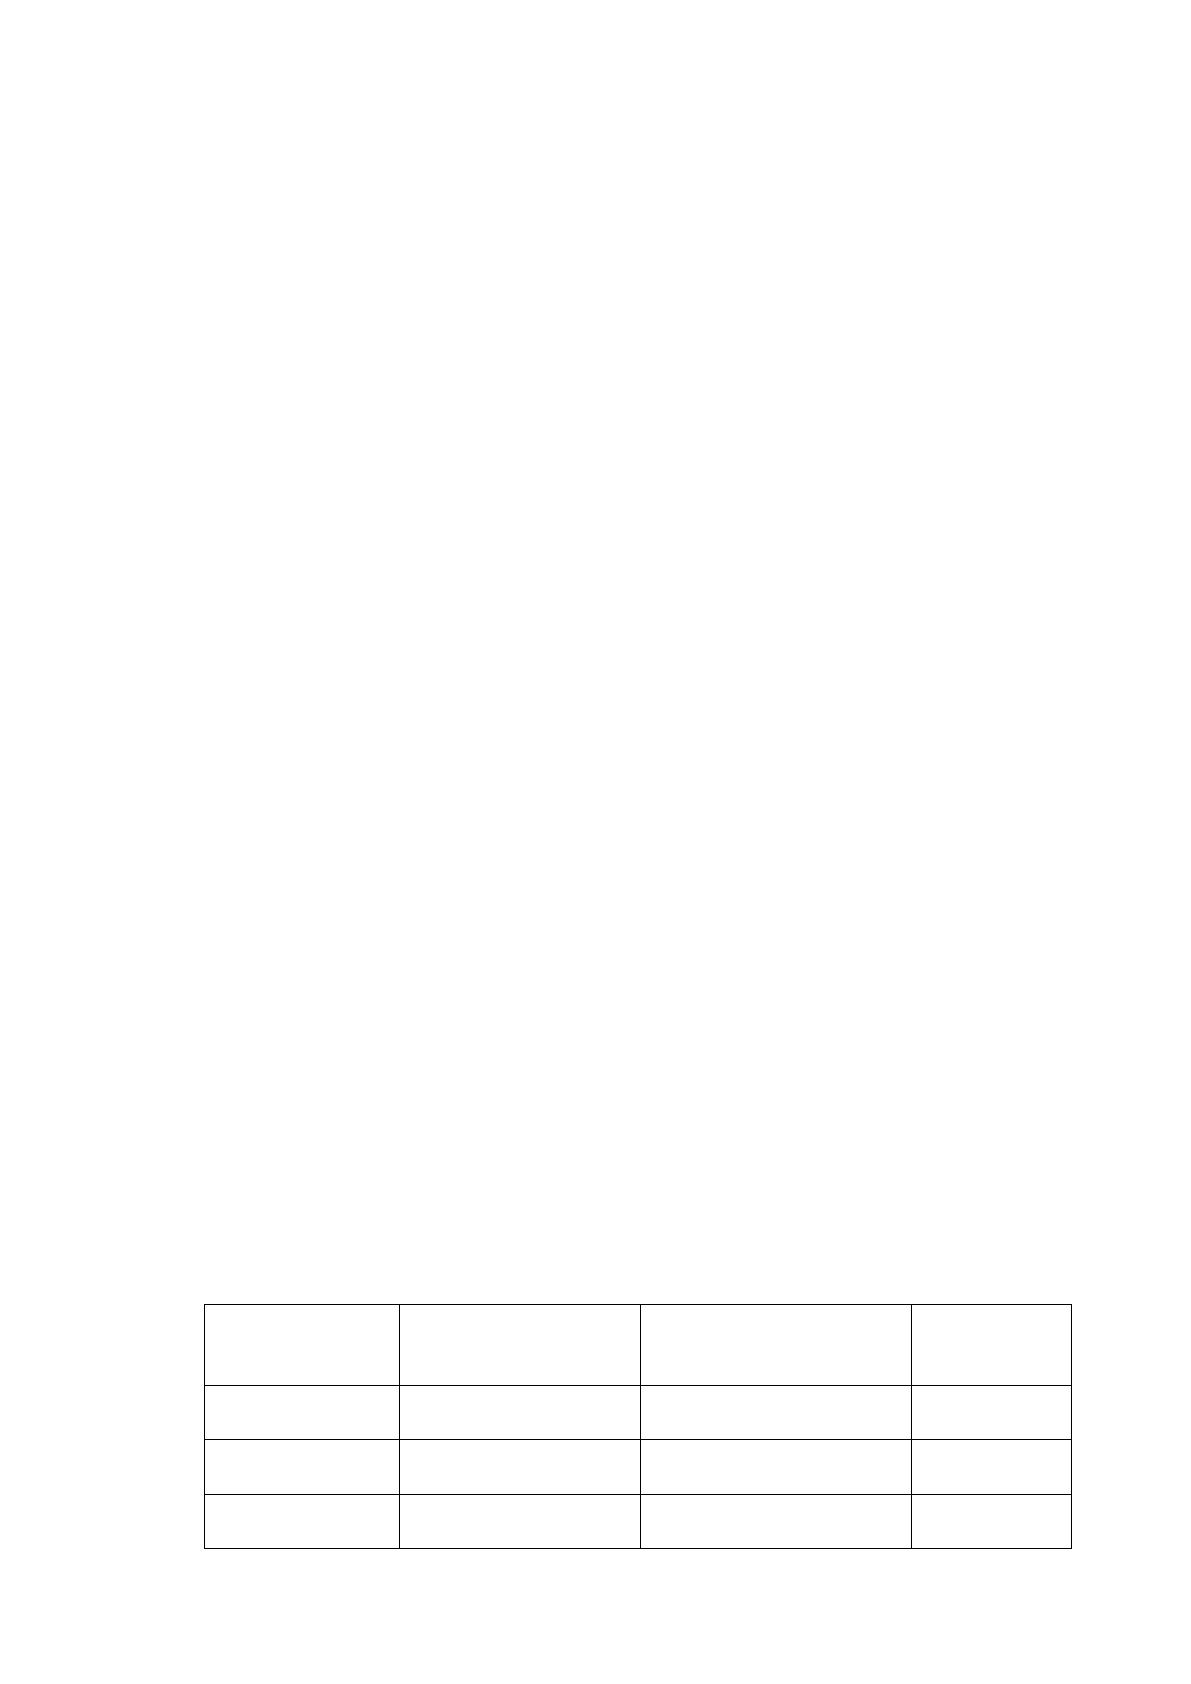
Для защиты от внутренних угроз система использует политику
совместного использования. Характеристика политики приведена в таблице
10.
Таблица 10
Разграничение прав пользователей
Группы
пользовател
ей
Модуль
«Авторизация»
Модуль
«Документы»
Модуль
«Отчеты»
Сотрудник
склада
Чтение
Чтение
Полный
Менеджер
магазина
Чтение
Ограничен
Полный
Администрато
р системы
Полный
Полный
Полный
54
Защита от внешних угроз осуществляется путем применения
следующих способов:
использованием программно-аппаратных комплексов защиты от
несанкционированного доступа;
разработкой и соблюдение политик безопасности;
использованием антивирусных средств;
физической защитой помещений с наиболее ценной информацией.
Также нужно модернизировать Kaspersky Anti-Virus. Модернизация
будет состоять в установке инструмента Kaspersky Security Center. Инструмент
является дополнением к основной части антивируса.
Kaspersky Security Center предназначен для централизованного решения
основных задач управления и поддержания системы безопасности сети
организации. Программа предоставляет администратору доступ к детальной
информации об уровне безопасности сети организации и позволяет
настраивать все компоненты защиты, построенной на основе программ
«Лаборатории Касперского 2018».
Kaspersky Security Center адресован сетевым администраторам
организации и сотрудникам, ответственным за защиту устройств в
организациях.
Возможности Kaspersky Security Center:
иерархия серверов администрирования для управления сетью
собственной организации, а также сетями удаленных офисов или
организаций-заказчиков. Организации-заказчики здесь относятся к
организациям, антивирусная защита которых предоставляется
поставщиком услуг.
формирование иерархии групп администрирования для управления
набором клиентских устройств как единым целым.
управление системой антивирусной безопасности, построенной на
основе программ «Лаборатории Касперского 2018»;
55
централизованное создание образов операционных систем и
развертывание их на клиентских устройствах по сети, а также
выполнение удаленной установки программ «Лаборатории
Касперского» и других производителей программного обеспечения.
удаленное управление программами «Лаборатории Касперского 2018» и
других производителей, установленными на клиентских устройствах:
установка обновлений, поиск и устранение уязвимостей.
централизованное распространение лицензионных ключей программ
«Лаборатории Касперского» на клиентские устройства, наблюдение за
использованием ключей и продление сроков действия лицензий.
получение статистики и отчетов о работе программ и устройств.
получение уведомлений о критических событиях в работе программ
«Лаборатории Касперского».
управление мобильными устройствами.
управление шифрованием информации, хранящейся на жестких дисках
устройств и съемных дисках, и доступом пользователей к
зашифрованным данным.
проведение инвентаризации оборудования, подключенного к сети
организации.
централизованная работа с файлами, помещенными программами
безопасности на карантин или в резервное хранилище, а также с
файлами, обработка которых отложена программами безопасности.
2.2. Информационное обеспечение задачи
2.2.1. Характеристика нормативно-справочной, входной и оперативной
информации
Входная информация автоматизированной информационной системы
согласно ГОСТ 34.003-90 «Информационная технология. Комплекс
стандартов на автоматизированные системы. Автоматизированные системы.
56
Термины и определения», – информация, поступающая в
автоматизированную систему в виде документов, сообщений, данных,
сигналов, необходимая для выполнения функций автоматизированной
системы [1].
Входные документы содержат информацию, которая хранится в базе
данных и необходима в процессе ведения учета продаж аудио и видеотехники,
а также при составлении отчетов [1].
В качестве входных документов для реализации автоматизированного
рабочего места определены:
сведения о поставщиках;
договор и накладная на поставку;
накладная на поставку товаров на склад;
сведения о клиентах;
заказы на поставку.
2.2.2. Характеристика результатной информации
В выходных документах отражается результат запросов из базы данных
АРМ. Каждому документу соответствует своя экранная форма для ввода
переменной и условно-постоянной первичной информации, а также для
вывода на экран результатной информации или ответов на запросы [1].
В качестве выходных данных определены:
отчет по инвентаризации товаров;
рейтинг продаж за месяц;
отчет по продажам клиентам;
сведения о перемещении товаров;
сведения о списанных товарах;
ведомость учета операций.
Необходимо организовать возможность для экспорта выходных данных
в формат MS Word.
Источник: https://baza.diplomsite.ru/previewfile/389