Материал: Сетевая стеганография_учебник
Протокол дозволяє уникнути ручного налаштування комп'ютерів мережі й зменшує кількість помилок.
Протокол DHCP надає три способи розподілу IP-адрес:
- Ручний розподіл - адміністратор ставить у відповідність апаратну адресу (для Ethernet мереж це MAC-адресу) кожного клієнтського комп'ютера певній IP-адресі.
-Автоматичний розподіл - кожному комп'ютеру на постійне використання виділяється довільний вільнаIP-адреса з визначеного адміністратором діапазону.
-Динамічний розподіл - спосіб аналогічний автоматичному розподілу,
за винятком того, що адреса видається комп'ютеру на певний термін. |
|
||
- IP-адреса видається в оренду; |
|
|
|
- Після закінчення терміну орендиIP-адреса |
знову вважається |
||
вільною. |
|
|
|
- Протокол DHCP є клієнт-серверним, тобто в його роботі беруть |
|||
участь клієнт DHCP і сервер DHCP. Передача |
даних |
здійснюється |
за |
допомогою протоколу UDP, при цьому сервер |
приймає |
повідомлення |
від |
клієнтів на порт 67 і відправляє повідомлення клієнтам на порт 68.
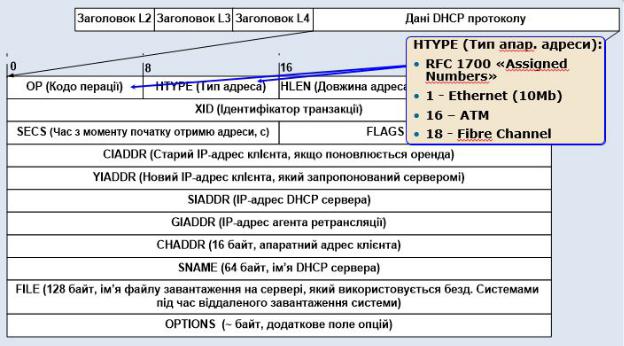
Рисунок 3.1 - Формат DHCP-пакету
Приклад отримання IP-адреси за допомогою DHCP протоколу
Припустимо, клієнт ще не має власногоIP-адреси, але йому відома його попередній адреса - 192.168.1.100. Процес складається з чотирьох етапів:
-Пошуку DHCP сервера;
-Отримання пропозиції від DHCP сервера;
-Відправлення запиту DHCP серверу;
-Підтвердження запита клієнта DHCP сервером.
21
2. Система доменних імен, DNS
Система доменних імен (Domain Name System, DNS) – це служба, яка керує процесом перетворення імен вузлів в IP-адреси:
-RFC 1034 - DOMAIN NAMES - CONCEPTS AND FACILITIES
-RFC 1035 - DOMAIN NAMES - IMPLEMENTATION AND SPECIFICATION
DNS-сервери виконують роль “телефонної книги” для Інтернету:
-це розподілена база даних, яка має структуру ієрархічного дерева.
Недоліки централізованої системи:
-Єдина можлива точка відмови;
-Великий обсяг трафіку;
-Віддаленість централізованої бази даних;
-Великі накладні витрати на обслуговування.
Функції DNS:
-перетворення зручних для читання імен вузлів в IP-адреси;
-підтримка псевдонімів серверів;
-підтримка псевдонімів почтових серверів;
-розподілення навантаження.
Функція кореневих серверів
Якщо локальний DNS-сервера не зміг виконати перетворення імені IPвадресу, то він звертається до кореневого сервера імен:
-звертається до авторитетного сервера імен, якщо доменне ім‘я йому не відомо;
-отримує результат перетворення доменного імені;
-повертає результат локальному DNS-серверу.
Типи DNS-запитів
Рекурсивний запит:
-Клієнтська машина посилає запит на перетворення доменного імені вузла в IP-адресу на локальний сервер імен
-Якщо локальний сервер імен не знаходить адреси в своїй базі даних, то він посилає запит до кореневого сервера імен
-Зазвичай кореневий сервер імен, в свою чергу, направляє запит до проміжного або авторитетного сервера імен.
-Кореневий сервер може містити деякі записи про відповідність імен вузлів – IP адресам
-Проміжний (неавторитетний) сервер імен завжди ,знаєхто авторитетний сервер імен.
Відповіді DNS-сервера можуть бути двох типів:
-авторитетні, коли сервер заявляє, що сам відповідає за зону;
-неавторитетні, коли сервер обробляє запит, і повертає відповідь інших серверів
22
Зона - частина дерева доменних імен, що розміщується як єдине ціле на деякому сервері доменних імен(DNS-сервері), а частіше - одночасно на декількох серверах.
Ітеративний запит:
-Клієнтська машина посилає запит на перетворення доменного імені вузла в IP-адресу на локальний сервер імен
-Якщо локальний сервер імен не знаходить адреси в своїй базі даних, т- він надсилає запит до кореневого сервера імен
-Якщо кореневий сервер імен не знаходить запис в своїй базі даних, то він повертає локальному серверу іменIP-адресу проміжного або авторитетного сервера імен.
-Далі локальний сервер імен надсилає запит до проміжного або авторитетного сервера імен.
-Якщо проміжний або авторитетний сервера імен не знаходить запис
всвоїй базі даних, то він повертає локальному серверу імен IP-адресу іншого проміжного або авторитетного сервера імен і т.д.
-Такий тип запитів використовується для запобігання перевантаження кореневих серверів, які обробляють мільйони запитів
3. Мережевий протокол для доступу до текстового інтерфейсу, Telnet
Мережевий |
протокол для |
доступу |
до текстового |
інтерфейсу- |
TErminaL NETwork, Telnet |
|
|
|
|
Telnet – це |
клієнт-серверний |
протокол |
взаємодії, який |
підтримує |
двосторонній обмін окремими символами (байтами) і віртуальні термінали Клієнт Telnet – це програма, яка підтримує інтерфейс командного рядка
і систему команд деякого стандартного терміналу, або багатьох різних стандартних терміналів (VT52, VT100, ANSI та інших)
Сервер Telnet за стандартом займає 23-й TCP порт
Telnet — дуже старий протокол, він розроблявся ще наприкінці60-х років минулого століття.
Протокол Telnet використовує принцип “команди у потоці даних” (in-band signaling)
-Будь-який байт даних, крім 0xFF, інтерпретується як дані
-Байт 0xFF (мнемонічне позначення команди - Interpret as Command , IAC) означає, що за ним іде байт-команда
-Деякі команди мають опції, які теж займають один байт
-Деякі опції, в свою чергу, вимагають передачі параметрів у один чи кілька байтів
Параметри передаються з використанням спеціальних команд: - Початок підопції (IAC SB)
23
- Кінець підопції (IAC SE)
Режими роботи Telnet протоколу
1. Напівдуплексний режим
- Передбачає передавання даних в один бік
- Кожна зі сторін закінчує передачу командою GA
- За стандартом клієнт повинен за замовчанням знаходитись саме у цьому режимі
- В наш час цей режим практично не застосовується
2. Символьний режим
-Передбачає, що кожний введений символ невідкладно доставляється одержувачу
-Повноцінний дуплексний режим
-Перехід з напівдуплексного в символьний режим здійснюється командами <IAC DO 0x3> або <IAC WILL 0x3>
-Ефективність символьного режиму: в мережах TCP/IP передача
окремих символів є занадто ресурсномістким |
завданням: обов’язкові |
заголовки TCP й IP по 20 байтів кожний додаються до єдиного байта даних |
|
- Буферизація. |
|
3. Рядковий режим |
|
- Цей режим не передбачався розробниками, але виник у результаті |
|
помилки |
|
- У рядковому режимі передають цілий рядок |
символів в одному |
пакеті |
|
-Якщо у символьному режимі із включеним ехо або відключити ехо, або запросити включення GA, то інша сторона переходить в рядковий режим, таке може відбутися, наприклад, при введені пароля— сервер виводить запрошення і просить клієнта відключити ехо, клієнт при цьому надсилає весь пароль у одному пакеті. Якщо ж локальне ехо було відключено, тоді сервер відключає ехо на своєму боці, клієнт передає пароль по одному символу в пакеті.
4. Лінійний режим
-Дублювання функцій рядкового режиму
-Обробка символів, що введені з терміналу виконуєтьсяTelnet клієнтом (видалити символ, строку тощо)
-Підтримка шифрування даних
Безпека протоколу Telnet
Зпогляду безпеки стандартний протокол Telnet має такі суттєві вади:
-базовий протокол не передбачає ідентифікації й автентифікації;
-у всіх режимах, крім лінійного, не передбачене шифрування
-протокол Telnet на практиці раніше дуже часто використовувався для віддаленого адміністрування серверів і мережного обладнання
24
Порушник шляхом прослуховуванняTelnet-сеансів може отримати ім’я користувача і його пароль, і в подальшому скористатись ними. Деякі сучасні реалізації клієнтів і серверів підтримують шифрування даних і знімають зазначену проблему. Однак важливо пам’ятати, що шифрування повинні підтримувати обидві сторони, інакше буде встановлено незахищений сеанс обміну. Іншим рішенням є використання протоколуSSH замість Telnet. Так поступають для задач адмініструванняUNIX-серверів і мережного обладнання деяких виробників.
4. Протокол передачі файлів
Протокол передачі файлів - File Transfer Protocol, FTP. FTP – стандартний протокол, який призначений для передачі файлів TCP-мережам
1.Створений в 1971 році
2.Для IPv4: RFC 959 (1985), 2228 (1997), 5797 (2010) ;
3.Для IPv6: RFC 2428 (1998)
Протокол TCP за стандартом працює через20-й (для передачі даних), 21-й (для передачі команд) та 49152-65534 TCP порти
Призначення FTP протоколу:
-Віддалений доступ до файлів та їх передача
-Колективний доступ в інтерактивному режимі Функції FTP протоколу:
-Встановлення/Розрив наскрізного з'єднання
-Специфікація представлення даних
-Контроль за автентифікацією (логін, пароль)
Класифікація кодів FTP відповідей:
-1хх - Позитивна попередня відповідь (запит розпочато, слід чекати ще одного відклику, перш ніж виконувати нову команду).
-2хх - Позитивна відповідь про завершення (запит успішно виконано, можна виконувати нову команду).
-3хх - Позитивна проміжна відповідь (команда прийнята, але дія не розпочата, очікується інша команда з додатковою інформацією).
-4хх - Тимчасова негативна відповідь(команда не прийнята, але помилкова ситуація тимчасова, запит можна виконати пізніше).
-5хх - Постійна негативна відповідь (команда не прийнята).
Приклади:
150 - Успішний статус, відкривається канал даних
200 - Команда прийнята 220 - Сервіс готовий для нового користувача (при встановленні з'єднання)
226 - Канал даних закритий, операція закінчена
227 - Установка пасивного режиму (повідомляються IP і порт) 230 - Користувач авторизований
331 - Користувач ідентифікований, необхідно в конати автентифікацію
25