Дипломная работа: Создание мультисервисной корпоративной сети ООО "Депо электроникс"
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
44
На предприятии ООО «Депо электроникс» выделяется особое внимание
ИБиЗИ. Информационная безопасность обеспечивается программы
обеспечением с посредством антивирусной программы Eset Smart Security
Enterprise, защита информации обеспечивается путём разграничения на права
доступа операционной системы.
Внутри предприятия ООО «Депо электроникс» имеется пакет
нормативно-правовой документации а также, организационно-правовые
документы, регламенты, процедуры и должностные инструкции, например:
передача файлов с информацией между отделами;
отправка писем с шифрованием сообщения;
установка режима о неразглашении в ввиду корпоративной тайны.
Основные положения безопасности направления на систему фрод-
мониторинга, иначе говоря, борьбы с мошенничеством, регламент
пользовательской сети Ethernet, электронной почты а также другим
программным обеспечением, связанных с коммерческой и корпоративной
тайнами.
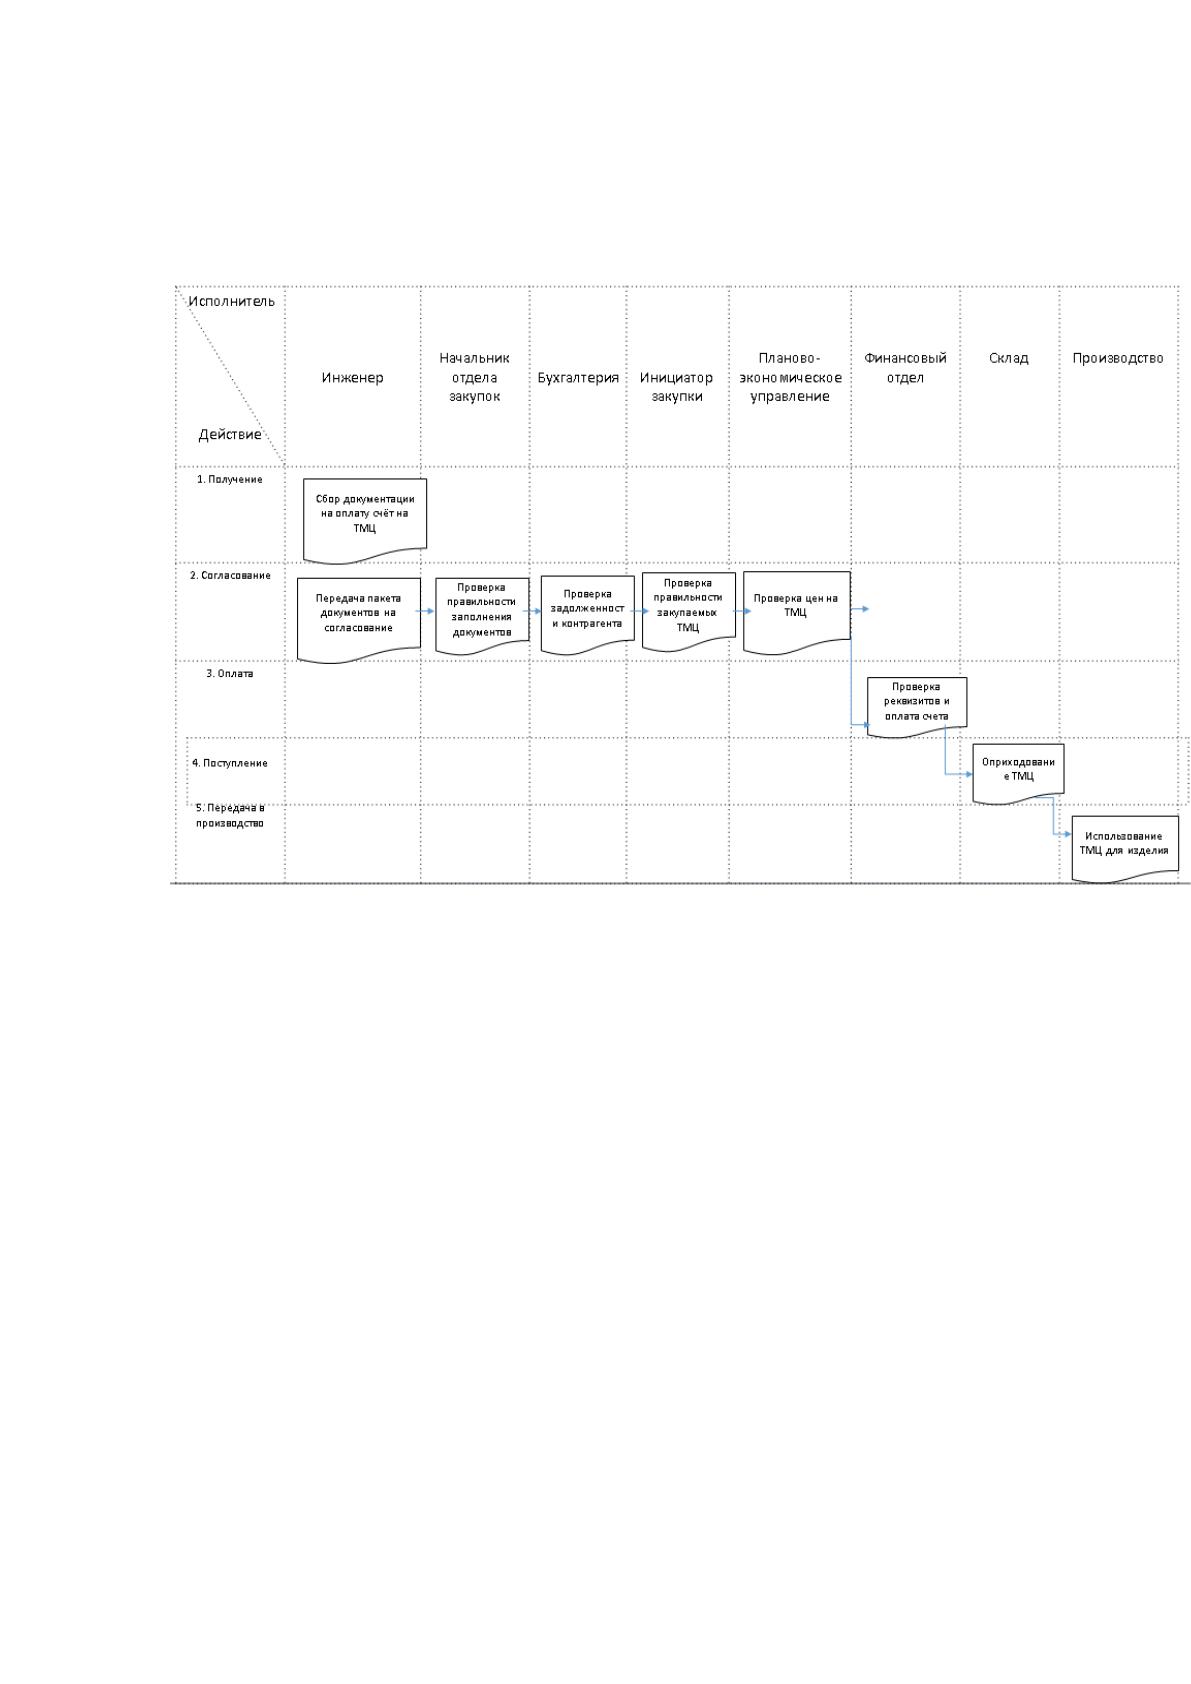
В таблице 8 приведена схема документооборота предприятия каждого из
отделов, которые выполняют свои функции.
45
Таблица 8
Схема документооборота отделов предприятия ООО «Депо электроникс»
Далее в рамках дипломного проекта в таблице 9 ниже я приведу оценку
потока информации:
46
Таблица 9
Оценка потока информации в ООО «Депо электроникс»
Документ
Количество документов за
год
Трудовые затраты на 1 документ,
мин
Трудовые затраты за год,
час
Заказ на сборку
2000000
4
1,488
Акт о приемке
2000000
4
1,488
Акт о передаче на
упаковку
2000000
4
1,488
Акт о передачу на склад
2000000
4
1,488
Акт о реализации
продукции
2000000
4
1,488
47
1.2.4 Анализ системы обеспечения информационной безопасности и
защиты информации
Одним из фундаментальных этапов в проектировании системы защиты
информации Информационной системы будет являтся построение
классификации угроз, последующая реализация которых, поспособствует
атакам на мою Информационную Систему. Я выделяю некоторое количество
подходов к построению подобной классификации:
1. Классификация угроз по виду причиненного ущерба:
нанесение морального и материального ущерба деловой
репутации предприятия;
причинение морального, физического или материального
ущерба, связанного с разглашением персональных данных
физических и юридических лиц, а также их персональных
данных;
причинение финансового (материального) ущерба в результате
разглашения конфиденциальной информации;
причинение финансового (материального) ущерба в результате
возникновения необходимости по восстановлению
поврежденных информационных ресурсов;
нанесение материального ущерба в случае нереальности
выполнения возложенных на себя обязательств перед третьей
стороной;
нанесение морального и материального ущерба в случае
развала деятельности предприятия, и предприятия как такового;
48
Данный подход в классификации угроз позволяет мне провести их
ранжирование в соотношении от степени значимости, а так же влияния,
предоставляемой на информационную систему.
2. Классификация угроз по воздействию на информацию:
уничтожения информации;
хищения либо копирования информации и активов
предприятия;
искажение (модифицирование) информации;
блокировка доступа к информации исходящей с третьей
стороны;
препоручение ложной информации;
отрицание достоверности информации.
3. Классификация угроз по их источнику:
антропогенные(совершаются субъектами действиями которых
причиняется ущерб);
техногенные(зависящие от свойств техники и требующие
большего внимания)
стихийные.(являются менее предсказуемыми, представляют
собой непреодолимую силу, как пример стихийные бедствия)
В свою очередь, антропогенные источники имеют свойство быть
локальными(внутренними) либо внешними(из внешней не локальной среды), в
зависимости от санкционированности доступа, для субъекта угрозы к
информационной системе.
Внешние источники угроз также могут быть делом случая или же носить
спланированный и преднамеренный характер, а также занимать
определенную ступень уровня квалификации. К их числу относятся:
криминальные структуры;
потенциальные злоумышленники (“взломщики” или хакеры);
недобросовестные партнеры;
Источник: https://baza.diplomsite.ru/previewfile/681