Материал: Усовершенствование локальной вычислительной сети предприятия торговли
Мы лишь рассмотрим основные процессы,
протекающие в информационном обмене предприятия, которые жизненно необходимы
для его функционирования и управления. Диаграмма потоков данных между офисом и
магазином представлена на рисунке 2.1, расшифровка рисунка представлена в
таблице 2.1.
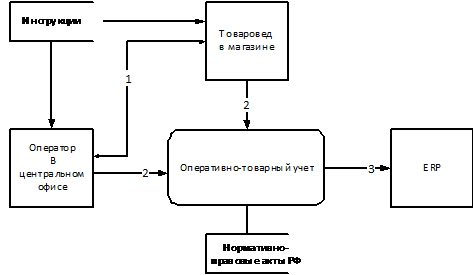
Рисунок 2.1 - Диаграмма потоков
данных между офисом и магазином
Таблица 2.1 - Расшифровка рисунка 2.1
|
№ потока |
Данные |
|
1 |
Информация, поручения |
|
2 |
Внесение информации, документов |
|
3 |
Запись транзакций в БД |
Также обмен происходит между бухгалтерией и
ERP-системой. В данном случае происходит выгрузка данных (формы ТОРГ-24 и
ТОРГ-12) из «ДАЛИОН Управление магазином ПРО» в бухгалтерию предприятия (1С
Бухгалтерия 3). Другими данными эти системы не обмениваются. Диаграмма обмена
данными между бухгалтерий и ERP-системой представлена на рисунке 2.2.
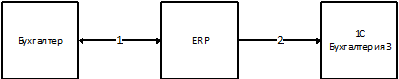
Рисунок 2.2 - Диаграмма обмена
данными между бухгалтерий и ERP-системой: 1 - Запрос информации на выгрузку из
ERP; 2 - Выгрузка информации о продажах в бухгалтерию
Обмен данными между кассами и товароучетной
системой происходит напрямую через FTP-сервер, установленный на центральном
сервере, при этом минуя компьютер товароведа, установленный в магазине.
Достоинством данного решения является независимость в обмене от компьютера
товароведа. То есть убирается одно звено в цепочке. Обмен данными между ERP и
кассами представлен на рисунке 2.3,расшифровка данного рисунка представлена в
таблице 2.3.
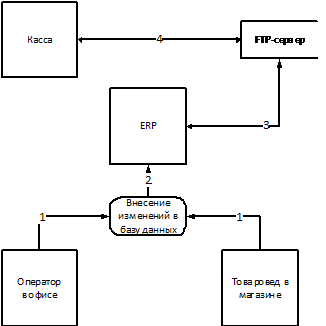
Рисунок 2.3 - Обмен данными между
ERP и кассами
Таблица 2.3 - Расшифровка рисунка 2.3
|
№ потока |
Данные |
|
1 |
Документы, информация |
|
2 |
Запись данных в БД |
|
3 |
Отправка/получение файлов на FTP-сервер |
|
4 |
Отправка/получение файлов на FTP-сервер |
2.3 Определение информационной
нагрузки на проектируемую часть
В этом разделе описаны примерные данные по объему траффика, которые получены опытным путем. Они могут сильно разниться в зависимости от объема работ, проводимых пользователями.
Итак, большую часть нагрузки информационного канала составит передача данных по протоколу RDP. Протокол является достаточно сбалансированным и не слишком «прожорливым». Опытным путем было выявлено, что при разрешении экрана 1360х780 и 16-битном цвете, объем трафика при активной работе и печати проброшенного принтера (действительно в случае работы из магазинов), средний объем трафика за рабочий день - 150 Мб. В случае работы из центрального офиса количество трафика не ограничено шириной Интернет канала, потому что офисные сетевые принтеры подключены к принт-серверу, который обрабатывает все запросы на печать. Рассматривать прочий трафик нет особой необходимости, потому что доступ в сеть Интернет будет открыт лишь ограниченному числу пользователей.
В будущем в данной сети планируется работа до 100 одновременных сеансов RDP. Поэтому 100*150=15000 Мб = 15 Гб трафика за рабочий день. В наше время - это достаточно маленький объем трафика. Для наглядности - средняя пропускная способность 24-х портовых коммутаторов = 48Гбит/с. Но это лишь теоретически максимальная скорость. На самом деле порт не может пропускать в одну сторону через себя больше 600 Мбит/с.
В среднем оператор за рабочий день посылает на сетевые принтеры документы на сумму 2 Мб. Объем трафика между всеми рабочими станциями и магазинами составит 2*120 = 240 Мб за рабочий день.
Объем трафика между кассами и сервером равен примерно 3 Мб в сутки на каждую кассу. На данный момент их 30, то есть количество трафика на все кассы составляет всего лишь 90 Мб в сутки. Это достаточно немного по нынешним меркам. В будущем количество касс увеличится примерно до 150. То есть 150* 3 = 450 Мб трафика в сутки. А если учесть, что сегодня практически везде используются без лимитных тарифных планов на услуги доступа в Интернет, то этот объем трафика достаточно небольшой.
Во всех подразделениях предприятия установлены видеорегистраторы, работающие с аналоговыми камерами, поэтому объем генерируемого ими трафика зависит только от того, подключился ли к ним оператор для просмотра записей с камер или просмотра изображения с одной из них в режиме реального времени.
Суммируем примерный объем трафика в сети предприятия: 15000+240+450 = 15690 Мб = 15,7 Гб.
Так как основная часть документооборота и работа в информационных системах происходит прямо на сервере, то трафик, генерируемый сервером и рабочими станциями, достаточно мал. Активное сетевое оборудование закуплено с большим запасом пропускной способности. Трафик, проходящий внутри сети, носит волнообразный характер. Например, утром трафик в сети может быть больше, чем в период обеда. По этим причинам нет смысла моделировать данную вычислительную сеть.
3. ПЛАНИРОВАНИЕ СТРУКТУРЫ СЕТИ
.1 Логическая структура сети
При обследовании данного предприятия был рассмотрен ряд вопросов, ответы на которые позволяют сделать выбор типа подключения компьютеров в сети.
Итак, выявлено следующее:
На момент написания этих слов количество одновременно работающих пользователей может достигать 100.
Необходимо разграничение прав доступа к информации и разрешенным действиям.
Все компьютеры будут объединены в сеть.
ЛВС должна быть защищена от несанкционированного доступа извне - это одно из приоритетных направлений.
Управлять сетью будет IT-отдел.
Для выбора модели ЛВС необходимо рассмотреть существующие варианты. Существует две модели локальных вычислительных сетей:
одноранговая ЛВС;
сеть типа клиент-сервер.
Данные модели определяют взаимодействие компьютеров в локальной вычислительной сети. В одноранговой сети все компьютеры равноправны между собой. При этом вся информация в системе распределена между отдельными компьютерами. Любой пользователь может разрешить или запретить доступ к данным, которые хранятся на его компьютере.
В одноранговой сети пользователю, работающему за любым компьютером доступны ресурсы всех других компьютеров сети. Например, сидя за одним компьютером, можно редактировать файлы, расположенные на другом компьютере, печатать их на принтере, подключенном к третьему, запускать программы на четвертом [2].
К достоинствам такой модели организации ЛВС относится простота реализации и экономия материальных средств, так как нет необходимости приобретать дорогой сервер. Несмотря на простоту реализации, данная модель имеет ряд недостатков:
низкое быстродействие при большом числе подключенных компьютеров;
отсутствие единой информационной базы;
защита информации;
зависимость наличия в системе информации от состояния компьютера, т.е. если компьютер выключен, то вся информация, хранящиеся на нем, будет недоступна.
Одноранговую модель сети обычно рекомендуют для небольших организаций при числе компьютеров до 20 шт.
В ЛВС типа клиент-сервер имеется один (или несколько) главных компьютеров-серверов, которые используются для хранения всей информации в сети, а также для её обработки. В качестве достоинств такой модели следует выделить:
высокое быстродействие сети;
практически неограниченная масштабируемость;
высокая отказоустойчивость при правильном проектировании;
наличие единой информационной базы;
наличие единой системы безопасности.
Однако у данной модели есть и недостатки. Главный недостаток заключается в том, что стоимость создания сети типа клиент-сервер значительной выше, за счёт необходимости приобретать специальный сервер. Также к недостаткам можно отнести и наличие дополнительной потребности в обслуживающем персонале - администраторе сети.
Полученные на этапе исследования предприятия
данные позволяют сделать вывод о том, что в рассматриваемом случае наиболее
подходящей под запросы данного предприятия, как с физической, так и с
финансовой стороны, является клиент-серверная модель. Выбор данной модели
является оптимальным.
3.2 Выбор топологии сети и метода
доступа
Сетевая топология - это способ описания конфигурации сети, схема расположения и соединения сетевых устройств. Существует много способов соединения сетевых устройств. Выделяется восемь базовых топологий: шина, кольцо, звезда, двойное кольцо, ячеистая топология, решетка, дерево, Fat Tree. Другие способы являются модернизацией или комбинацией базовых способов. В таком случае эти топологии называются гибридными или смешанными.
Звезда - базовая топология сети, в которой все
компьютеры сети присоединены к центральному узлу (обычно это коммутатор),
образуя физический сегмент сети. Топология «Звезда» представлена на рисунке 3.1
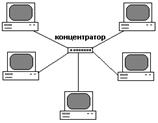
Рисунок 3.1 - Топология «Звезда»
Подобный сегмент сети функционирует как отдельно, так и в составе сетевой топологии (как правило "дерево"). Весь обмен информацией идет исключительно через центральный компьютер или коммутатор, на который таким способом ложится очень большая нагрузка. Конфликты в топологии звезда в принципе невозможны, потому что управление централизованное. Рабочая станция, с которой необходимо передать данные, отсылает их на концентратор, а тот определяет адресата и передает ему данные. В один момент времени только одна машина в сети может пересылать информацию, если на концентратор одновременно приходят два пакета, оба пакета оказываются не принятыми и отправителям нужно подождать случайный промежуток времени для возобновления передачи данных. Этот недостаток отсутствует на сетевом устройстве более высокого уровня - коммутаторе, который, в отличие от концентратора, подающего пакет на все порты, подает лишь на определенный порт - получателю, сверяясь с таблицей маршрутизации. Одновременно может быть передано множество пакетов.
Наряду с известными топологиями локально-вычислительных сетей: кольцо, звезда и шина, на практике применяется комбинированная структура, например, древовидна. Она образуется в основном в виде комбинаций вышеназванных топологий вычислительных сетей. Основание дерева вычислительной сети располагается в точке (корень), в которой собираются коммуникационные линии информации (ветви дерева).
Вычислительные сети с древовидной
структурой могут применяться там, где нет возможности применения базовых
сетевых структур в чистом виде. Для подключения большого числа рабочих станций
соответственно адаптерным платам применяют сетевые усилители и/или коммутаторы.
Коммутатор, обладающий одновременно и функциями усилителя, называют активным
концентратором. Древовидная топология представлена на рисунке 3.2.
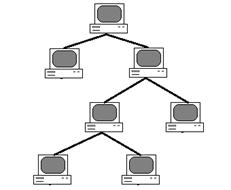
Рисунок 3.2 - Древовидная топология
Для модернизации локальной сети в этом проекте
будет применена топология «дерево», потому что все компьютеры предприятия будут
объединены в единую виртуальную сеть. Также в офис могут со временем быть
добавлены новые коммутаторы. Применение этой сетевой топологии позволяет
создать максимально устойчивую ЛВС с большим удобством администрирования. Это
позволит легко подключать новые устройства в сеть, коммутировать их. Большим
плюсом данной топологии является легкий поиск неисправностей и обрывов в сети.
При правильном проектировании позволит достичь большой производительности сети.
Масштабируемость такой сети практически не ограничена и упирается в количество
коммутируемых устройств. Что немаловажно в дальнейшем сеть с этой топологией
позволит создать систему обнаружения физических несанкционированных подключений
к локальной сети в режиме реального времени [1].
3.3 Выбор среды передачи данных
Для соединения устройств в настоящее время актуальны проводные и беспроводные каналы связи. К беспроводным каналам связи относится Wi-Fi актуальных на сегодняшний день стандартов IEEE 802.11n/ac. Для осуществления проводного канала используются медные кабели или волоконно-оптические. Вторые использоваться не будут потому, что медные кабели значительно дешевле и проще при коммутации. Также при этой схеме не потребуются различные преобразователи сигнала из светового в электрический и наоборот.
В наше время 10 Мбит сети уже не отвечают
современным требованиям по скорости передачи информации, поэтому не имеет
смысла экономить и сразу же купить моножильный кабель UTP категории 5e с диаметром
сечения проводника 24AWG. Исходя из практики использования, кабель с этим
сечением проводника, так как он лучше разделывается в сетевых вилках и
розетках. Структура и вид типичного кабеля категории 5e представлена на рсиунке
3.3.