Материал: Усовершенствование локальной вычислительной сети предприятия торговли
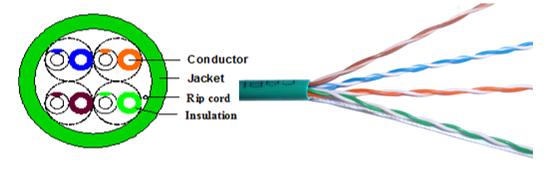
Рисунок 3.3 - Структура и вид типичного кабеля
категории 5e
Сам провод может быть сделан из меди или омедненного алюминия. Медный кабель обладает лучшими характеристиками по затуханию сигнала на больших расстояниях, а также он более прочен на изгиб, чем алюминиевый кабель. Но такой кабель может стоить в два и более раз дороже, чем алюминиевый. Поэтому менее затратно проложить именно кабель из омедненного алюминия от патч-панели в коммутационном шкафу, до сетевой розетки конечного устройства.
Изоляция кабеля имеет множество вариаций, но, чтобы соответствовать современным требованиям пожаробезопасности, лучше всего не использовать для внутренней прокладки кабели из поливинилхлорида и полиэтилена.
Как промежуточное звено между сетевой розеткой
или патч-панелью и оконечным устройством лучше всего использовать многожильный
кабель категории 5e. Их называют патч-кордами (рисунок 3.4). Многожильные
кабели в отличие от моножильных имеют большую гибкость, такому кабелю не
страшны скручивания, сгибания и даже передавливания. Личная практика показала,
что эти кабели лучше всего закупить в нужном количестве, а не изготавливать
самостоятельно. Благо, что они имеются в наличии практически в любом
компьютерном магазине и бывают разной длины, цвета, материала и так далее. К
большим плюсам покупки патч-кордов могу отнести: экономию времени на
самостоятельную изготовку оных и запаянные коннекторы (кабель не выскочит из
разъема 8Р8С даже, если его очень сильно дернуть).
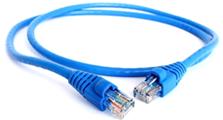
Рисунок 3.4 - Патч-корд
Существует два варианта обжима разъёма на кабеле:
для создания прямого кабеля - для соединения порта сетевой карты с коммутатором или концентратором,
для создания перекрёстного (использующего кроссированный MDI, англ. MDI-X) кабеля, имеющего инвертированную разводку контактов разъёма для соединения напрямую двух сетевых плат, установленных в компьютеры, а также для соединения некоторых старых моделей концентраторов или коммутаторов (uplink-порт).
Оконечной частью кабеля перед сетевым
устройством является разъем 8Р8С, который по ошибке зачастую называют RJ-45.
Коннектор 8Р8С представлен на рисунке 3.5.
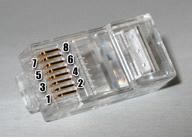
Рисунок 3.5 - Коннектор 8Р8С
Существуют два варианта обжима по стандартам:
TIA/EIA-568A и TIA/EIA-568B (представлен на рисунке 3.6). Второй стандарт
используется гораздо чаще, и лично я в своей практике ни разу не встречал,
чтобы кто-то обжимал по стандарту А.
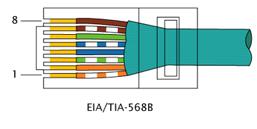
Рисунок 3.6 - Стандарт TIA/EIA-568B
Перекрестные кабели, например, для соединения
«компьютер-компьютер» уже не актуальны, благодаря технологии Auto MDI/MDI-X,
поэтому останавливаться на них не имеет смысла. Все кабеля будут обжаты прямо
по одинаковой схеме с обеих сторон.
3.4 Протокол передачи данных
Протокол передачи данных - это набор правил интерфейса логического уровня, которые определяют порядок обмена между всевозможными программами. Эти правила задают способы передачи сообщений и обработку ошибок при взаимодействии ПО и аппаратуры, соединенных между собой.
Сетевой протокол - набор действий и правил, позволяющий осуществлять соединение и обмен между устройствами внутри сети. Сетевые протоколы описывают правила «общения» устройств внутри сети, эти правила строятся по многоуровневому принципу. Одно из технических правил связи определяет протокол некоторого уровня. В настоящее время используется модель OSI для сетевых протоколов. Эта модель состоит из семи логических уровней:
Физический уровень.
Канальный уровень.
Сетевой уровень.
Транспортный уровень.
Сеансовый уровень.
Уровень представления.
Прикладной уровень.
Основным протоколом общения устройств в сети
является TCP/IP. Этот протокол состоит из двух протоколов нижнего уровня
протокол TCP (Transmission Control Protocol) и IP (Internet Protocol). TCP разбивает
информацию на порции и нумерует эти порции. Протокол IP передает эти части
получателю, после этого TCP проверяет, все ли части получены. После получения
всех частей TCP располагает все части в нужном порядке и собирает их в единое
целое.
3.5 Выбор сетевой операционной
системы
Сетевая операционная система (ОС) - основа любой локально-вычислительной сети. Каждое устройство в сети является автономным, поэтому под сетевой ОС понимается совокупность операционных систем компьютеров, которые взаимодействуют с целью разделения ресурсов и сообщений по правилам и протоколам. А в узком смысле сетевая операционная система - это ОС отдельного компьютера, которая позволяет ему работать в локальной сети.
В сетевой ОС компьютера возможно выделить несколько частей:
средства управления локальными ресурсами компьютера. Это функционал распределения оперативной памяти между процессами, планированием и диспетчеризацией процессов, управления центральными процессорами (если их несколько);
средства предоставления собственный ресурсов для общего пользования - серверная часть (сервер). Такие средства позволяют блокировать файлы и записи, ведение справочников имен сетевых ресурсов, обработку запросов удаленного доступа, управлять очередями запросов к устройствам и ресурсам;
средства запроса к удаленным ресурсам и их использование - клиентская часть (редиректор). Эта часть структуры сетевой операционной системы выполняет распознавание и перенаправление в сеть запросов к удаленным ресурсам от пользователей и программ. Также клиентская часть принимает ответы от сервера и преобразовывает их в формат клиента (локальный формат), поэтому для программ выполнение локальных и удаленных запросов одинаково;
коммуникационные средства ОС - с их помощью возможен обмен сообщениями в локальной сети. Данная часть средств обеспечивает адресацию и буферизацию сообщений, выбирает маршруты передачи сообщения по локальной сети, отвечает за надежность передачи данных и так далее. То есть эта часть структуры сетевой ОС обеспечивает транспортировку сообщений.
В зависимости от функционала устройства, в его операционной системе может отсутствовать серверная или клиентская часть. Если компьютер предоставляет свои ресурсы другим пользователям, то он играет роль сервера, а компьютер, который обращается к нему, является клиентом. Как я уже говорил, одна и та же машина может совмещать эти роли или использовать только одну из этих ролей.
В зависимости от распределения функционала между компьютерами в локальной сети, сетевые операционные системы делят на одноранговые и двухранговые, которые чаще всего называют сетями с выделенным сервером. Когда выполнение каких-либо серверных функций является основным предназначением сервера, то такой сервер называется выделенным. Ресурсы сервера являются разделяемыми, например, он может быть файл-сервером, сервером приложений или принт-сервером. Одна физическая машина может выполнять одну или множество назначенных на нее серверных функций.
На выделенные сервера конечно же очень желательно устанавливать специально оптимизированные под серверные функции операционные системы. В локальных сетях с выделенными серверами чаще всего используют операционные системы, которые имеют в своем составе несколько вариантов ОС, отличающихся по возможностям. Например, семейство ОС Windows, заточенное специально под серверные нужды - Windows Server. В отличие от варианта для обычных компьютеров серверный вариант имеет огромные возможности для предоставления доступа к ресурсам, поддерживает практически неограниченное количество одновременных соединений с клиентскими устройствами, реализует централизованное управление локальной сетью, обладает развитыми средствами защиты и что немаловажно умеет централизованно управлять клиентскими машинами и администрировать их.
Сетевые операционные системы могут обладать различными свойствами в зависимости от своего предназначения и масштаба. Есть несколько основных подвидов таких сетей:
Сети отделов - ими пользуется небольшая группа людей, которые решают общие задачи. Главной целью таких сетей является разделение локальных ресурсов - приложения, данные, принтеры, Интернет и так далее. Такие сети, как правило, не разбиваются на подсети;
Сети кампусов - это несколько сетей внутри отдельного здания или на одной территории предприятия. Такие сети все еще называются локальными сетями, хоть и покрывают достаточно большие территории. Такие сети включают в себя взаимодействие между отделами, доступ к базам данных, принтерам и т.д.;
Корпоративные сети - объединяют в себе все компьютеры предприятия и даже те, которые могут находиться в других городах и даже на других континентах. Эти сети включают в себя все функции, которыми обладают предыдущие виды сетей.
Для данного предприятия решено было создать сеть
с элементами сети отделов и с возможностями корпоративных сетей. Для того,
чтобы решить эту задачу, необходимо создать и установить контроллер домена.
Благодаря этому решится задача администрирования всех рабочих мест на
предприятии, на это наложится одинаковая политика учетных записей и политики
безопасности информационной структуры предприятия. При данной схеме работы
слабым звеном является контроллер домена, ведь если он перестанет работать, то
работа в локальной сети станет невозможна. Чтобы обезопасить предприятие от
данной проблемы, на другой физической машине необходимо установить резервный
контроллер домена, который в случае отказа первого возьмет данную роль на себя
[6].
3.6 Объединение всех подразделений
предприятия в одну сеть
Чтобы объединить все магазины и офисы в одну виртуальную сеть, необходимо использовать VPN (Virtual Private Network - виртуальная частная сеть). Виртуальная частная сеть может обеспечить безопасный доступ к корпоративной сети из любой точки мира, разумеется, при наличии выхода в Интернет. Такая сеть используется для безопасного подключения географически разделенных офисов организации, создавая одну виртуальную сеть. Огромным преимуществом данной технологии являются возможности криптографии и шифрования соединения, что при должном подходе и правильном администрировании обеспечивает высокий уровень защиты передаваемой информации.
Организовать VPN-сервер возможно на физическом сервере, как стандартными средствами Windows, так и сторонним ПО. Как показал личный опыт, встроенный в Windows Server 2012 VPN-сервер не смог обеспечить должную отказоустойчивость и возможности администрирования. Поэтому было решено использовать сторонний продукт - OpenVPN.- это реализация технологии виртуальной частной сети, которая является свободным ПО с полностью открытым исходным кодом, и распространяется по лицензии GNU GPL. Данный продукт находится в стадии активной разработки с 2002 года и его поддержка находится в активной стадии.
Безопасность потоков данных и управляющих каналов обеспечена благодаря библиотеке OpenSSL. Что позволяет использовать весь набор алгоритмов шифрования из этой библиотеки - это протоколы SSLv3/TLSv1.2. Немаловажное преимущество продукта то, что он работает практически на всех операционных системах, широко используемых как в массах, так и на серверах [7].может работать по нескольким видам аутентификации:
предустановленный ключ;
сертификат безопасности;
с помощью логина и пароля.
В нашем случае будет использован метод аутентификации по сертификатам открытого ключа, потому что он является наиболее гибким и одновременно защищенным. Благодаря этому подключиться к виртуальной сети сможет только компьютер, на котором установлен данный сертификат и должным образом сконфигурирован файл подключения. Сертификат открытого ключа будет использован для проверки подписи владельца и для шифрования посылаемых ему данных.
И так, следуя этому плану, виртуальная сеть
будет организована по принципу «сеть-сеть». То есть в центральном офисе на
маршрутизаторе будет установлен и настроен OpenVPN сервер. В каждом
подразделении предприятия: магазин, офис или филиал; будет установлен
маршрутизатор, который будет одновременно иметь доступ в Интернет и
одновременно будет работать как устройство, подключенное посредством OpenVPN к
маршрутизатору, установленному в центральном офисе. Благодаря этому и будет
организована эта виртуальная сеть, объединяющая все подразделения предприятия в
одну.
3.7 Распределение адресного
пространства
Адресация в вычислительных сетях бывает физическая (на основе MAC-адресов) и логическая (IP-адресация). Логическая адресация работает на третьем уровне модели OSI.
Для обмена данными в сети каждому сетевому устройству присваивается IP-адрес. Адрес устройства вводится в виде десятичного числа с точками, например, 192.170.7.18.
При такой адресации в физической сети могут существовать несколько логических сетей. Например, есть две подсети в одной физической сети, которые имеют адреса 192.168.18 и 192.168.5. В этом случае устройства из одной подсети могут обмениваться данными внутри своей подсети, но без использования маршрутизации не могут общаться с устройствами из другой подсети. Пример двух подсетей в одной физической сети представлен на рисунке 3.7.
предприятие вычислительный сеть данные
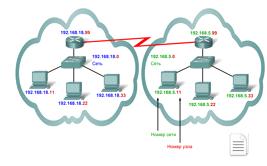
Рисунок 3.7 - Пример двух подсетей в одной
физической сети