Дипломная работа: Автоматизация обработки заявок ООО «Пилснаб»
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
26
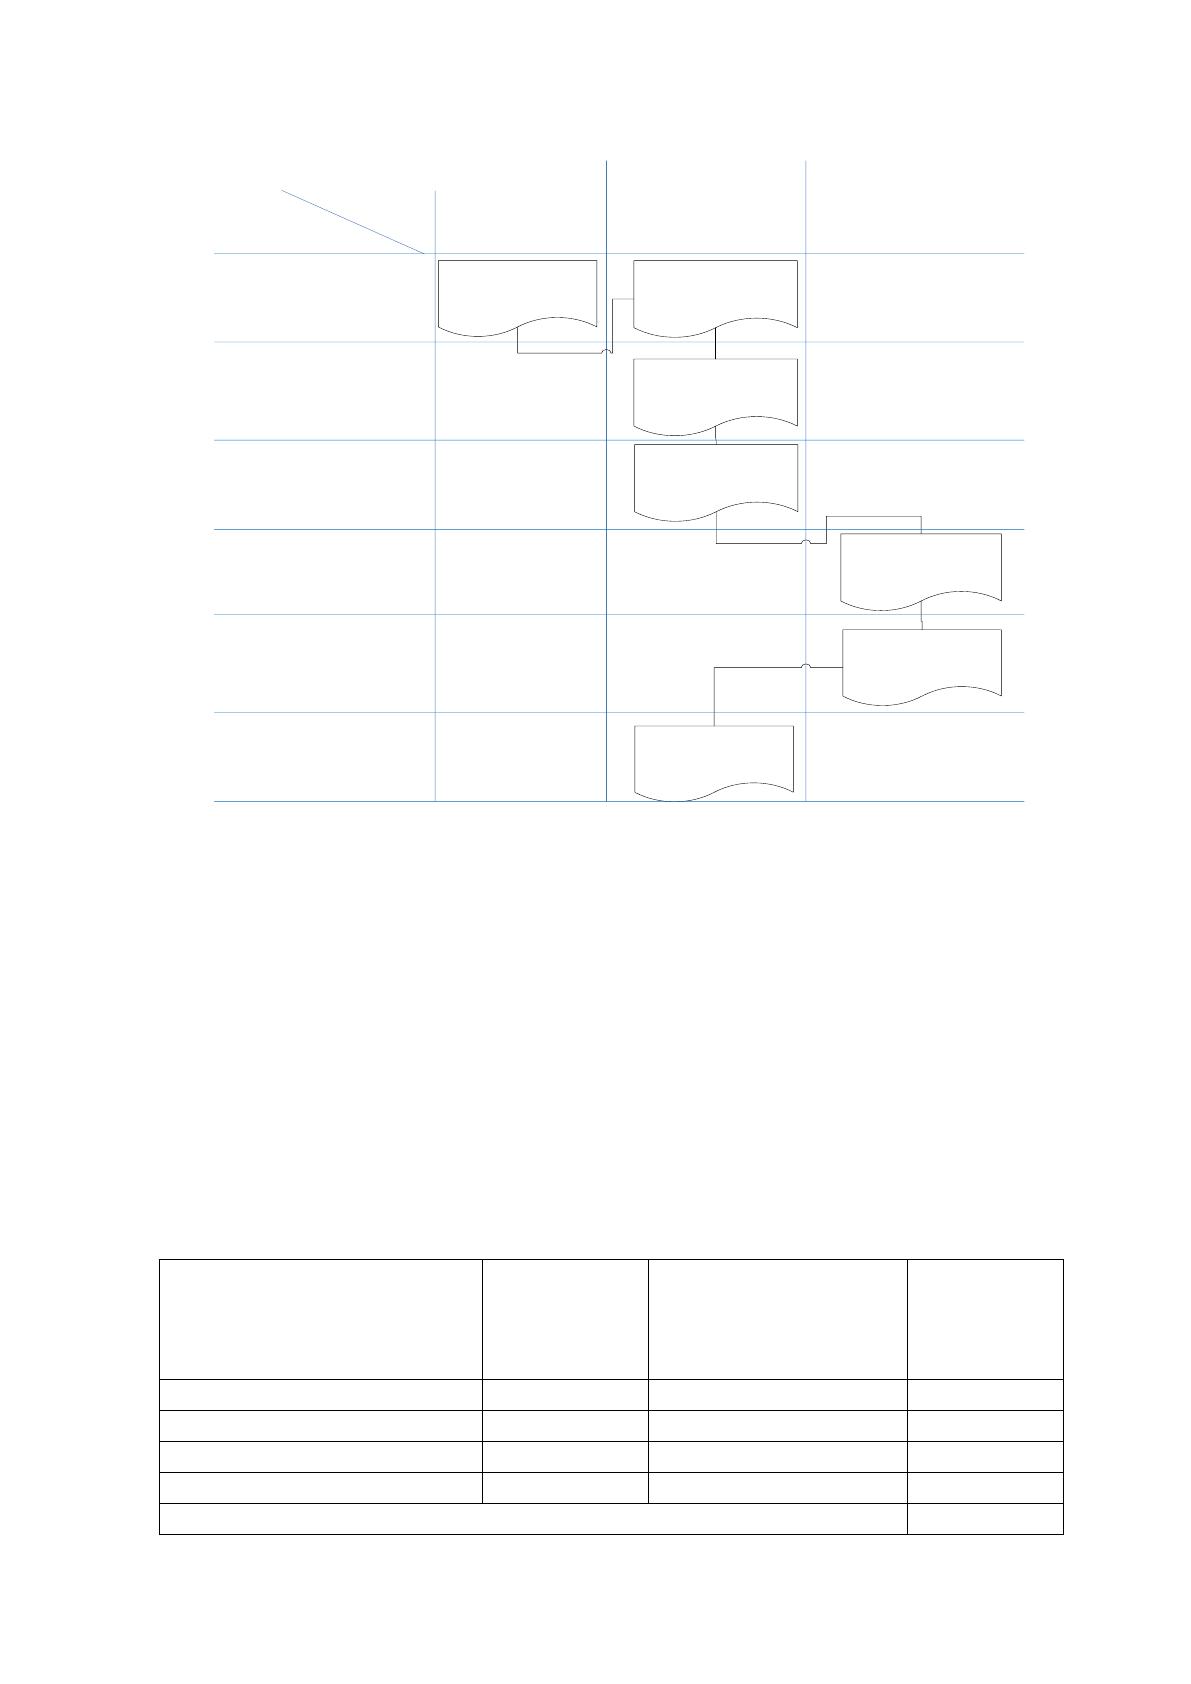
Заявка
Действие
Заявитель
Регистрация заявки
Учет выполнения заявки
Исполнитель
Заявка
Заявка
Сотрудник,
принимающий заявку
Проверка
выполнения
Закрытие
Распределение заявки
Заявка
Заявка
Получение заявки
Заявка
Исполнитель
Заявка
Рис. 1.9 Схема документооборота заявки ООО «Пилснаб»
Соотношение существующих показателей затрат на осуществление
обработки и выполнения заявок в настоящий момент приводится в таблице 1.3.
Таблица 1.3
Соотношения показателей затрат на обработку и выполнение заявок
в настоящий момент.
Действие
Среднее
количество
за сутки
Время, необходимое
для выполнения
одного действия,
минут
Общее
время,
минут
Регистрация заявки
5
10
50
Согласование заявки
5
60
300
Выполнение заявки
5
60
300
Проверка выполнения
5
10
50
Итого, минут
700
27
В таблице 1.4 приведена показатели, которые планируется достигнуть
после доработки информационной системы (ИС).
Таблица 1.4
Соотношения показателей затрат на обработку и выполнение заявок, которые
планируется достигнуть.
Действие
Среднее
количество
за сутки
Время, необходимое
для выполнения
одного действия,
минут
Общее
время,
минут
Регистрация заявки
5
5
25
Согласование заявки
5
30
150
Выполнение заявки
5
20
100
Проверка выполнения
5
2
10
Итого, минут
285
Таким образом, при внедрении системы автоматизации экономия
рабочего времени может достигнуть 700-285=415 минут =7 часов ежедневно
(для нескольких сотрудников).
Внедрение системы учета и обработки заявок предоставит следующие
возможности для предприятия:
Ускорится и будет обеспечена прозрачность согласования и
исполнения;
Появится возможность временного контроля исполнения по новым
заявкам;
Уменьшаться сроки для оформления отчетов;
Появится возможность в контролируемом доступе к информации по
заявкам.
Делая вывод, можно отметить, что данная автоматизация учета заявок
позволит увеличить эффективность в среднем на 40-45% процентов, а также
позволит сократить временные затраты при согласовании и выполнении заявок.
Освободившееся время можно использовать для других рабочих операций,
повышая эффективность производственного процесса
28
1.2.4 Анализ системы обеспечения информационной безопасности и
защиты информации
Система информационной безопасности (ИБ) ООО «Пилснаб» включает
в себя обеспечение защиты составляющих информационной инфраструктуры
от рисков угроз безопасности ИТ-ресурсов и связанных с ними
информационных сервисов.
Политики и процедуры обеспечения ИБ реализуют защиту данных от
ИТ-рисков при помощи внедрения соответствующих контрмер.
Для обеспечения надлежащей защиты секретных данных в компании
применяются сертифицированные средства. Например, защитные средства от
несанкционированного доступа (НСД), межсетевые экраны и VPN-среды,
средства защиты данных от утечки за счет ПЭМИН и т.д.
Реализация системы ИБ на локальных станциях осуществляется целым
комплексом мер, который включает в себя:
1) Установленный антивирус со всеми компонентами защиты и с
ежедневно обновляющимися антивирусными базами;
2) Установленные последние обновления ОС Microsoft Windows XP
(7, 8, 10), а также периодическая синхронизация с сервером обновлений для
загрузки новых.
На серверах предприятия также есть антивирусы, и в совокупности с
настроенными политиками безопасности, к которым относится разграничение
доступа при удаленной работе, весь комплекс ИБ находится на необходимом
уровне.
Наличие сетевого экрана в маршрутизаторе дает неплохую гарантию от
несанкционированного проникновения третьих лиц. Для защиты данных от
НСД применяются программно-аппаратные средства, к которым относится
USB-rutoken.
Безопасность информации в информационной системе ООО «Пилснаб» в
настоящее время обеспечивается за счет применения следующих мер:
29
1. Использование возможностей серверной операционной системы, в
том числе использование разграничения доступа с помощью службы Archive
Directory;
2. Использование встроенного брандмауэра в маршрутизаторах, а также
фильтрации по MAC-адресам и аутентификации пользователей;
3. Использованием антивирусного программного обеспечения -
Kaspersky Enterprise Space Security;
4. Соблюдением разработанных политик безопасности;
5. Использованием резервного копирования информации;
6. Использование организационных и кадровых мер.
7. Использованием ряда программного обеспечения, указанного выше
(КриптоПро).
Безопасность в ActiveDirectory обеспечивается применением трех
основных служб – службы управления правами, службы управления
сертификатами и службы каталогов.
Служба каталогов ActiveDirectory использует протокол аутентификации
Kerberos.
Аутентификация пользователя осуществляется с помощью учетной
записи. Учетная запись — объект, хранящийся в локальной базе безопасности
или в базе ActiveDirectory, с помощью которого проводится аутентификация
пользователя. Главные компоненты учетной записи — имя пользователя, его
пароль и уникальное наименование поля таблицы безопасности
(SecurityIdentifier. SID). Пароль в локальной базе или в AD хранится в двойном
виде — в виде LM-хэша и в виде NTLM-хэша.
СКЗИ Крипто ПРО CSP в основном применяется для авторизации и
контроля подлинности электронных документов при обмене ими между
пользователями с применением электронной цифровой подписи, защиты
программного обеспечения от несанкционированного доступа.
Для реализации защиты данных на 2 уровне OS модели применяется
технология построения вириальных ЛВС (VLAN). В рамках одной
30
корпоративной сети выделяются некоторые локальные виртуальные сети,
маршрутизация между которыми реализуется при помощи коммутатора [7]:
VLAN для каждого отдельного подразделения, находящегося в
здании и входящего в единую структуру корпоративной ЛВС;
VLAN для сетей управления;
VLAN для процесса сетевого обслуживания;
VLAN серверного комплекса.
Активное применение локальных сетей дает возможность использования
списков доступа (AccessList) на коммутаторах типа CiscoCatalyst. Применение
модуля маршрутизации на подобных коммутаторах дает возможность
реализовать структуру VLAN-ов прозрачной для всего домена, а также
реализовать первичную фильтрацию трафика и запрещать попытки НСД
внутри самой сети.
Предотвращение угроз НСД реализуется при помощи фильтрации
подсетей:
Запрет на передачу трафика между VLAN-ми структурных
подразделении;
Запрет трафика в VLAN для активного сетевого оборудования,
кроме трафика из VLAN в сеть управления;
Разрешение передачи данных между VLAN-ми структурных
подразделений и серверным VLAN.
3) Подсистема реализации безопасного удаленного доступа к другим
офисам.
Принцип защиты подключения корпоративной сети к глобальной
основан на трехуровневом принципе:
Маршрутизации доступа;
Демилитаризованной зоне;
Внутреннем фильтрующем маршрутизаторе.
При этом все точки доступа в ЛВС извне замыкаются на главном и
резервном межсетевых экранах, которые работают в режиме горячей замены и
выступают в роли внутреннего фильтрующего элемента.
Источник: https://baza.diplomsite.ru/previewfile/1897