Дипломная работа: Автоматизация подсистемы учета статистических данных и формирования
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
24
Действие
Среднее
количество
за рабочий день
Время, необходимое
для выполнения
одного действия,
минут
Общее
время, минут
Учет данных
клиента
Подготовка
коммерческого
предложения
Формирование
договора
Формирование счета
и других документов
Подготовка
обобщенных отчетов
Подсчет
экономических
показателей
Получение
статистической
отчетности за период
(раз в неделю)
ИТОГО, минут:
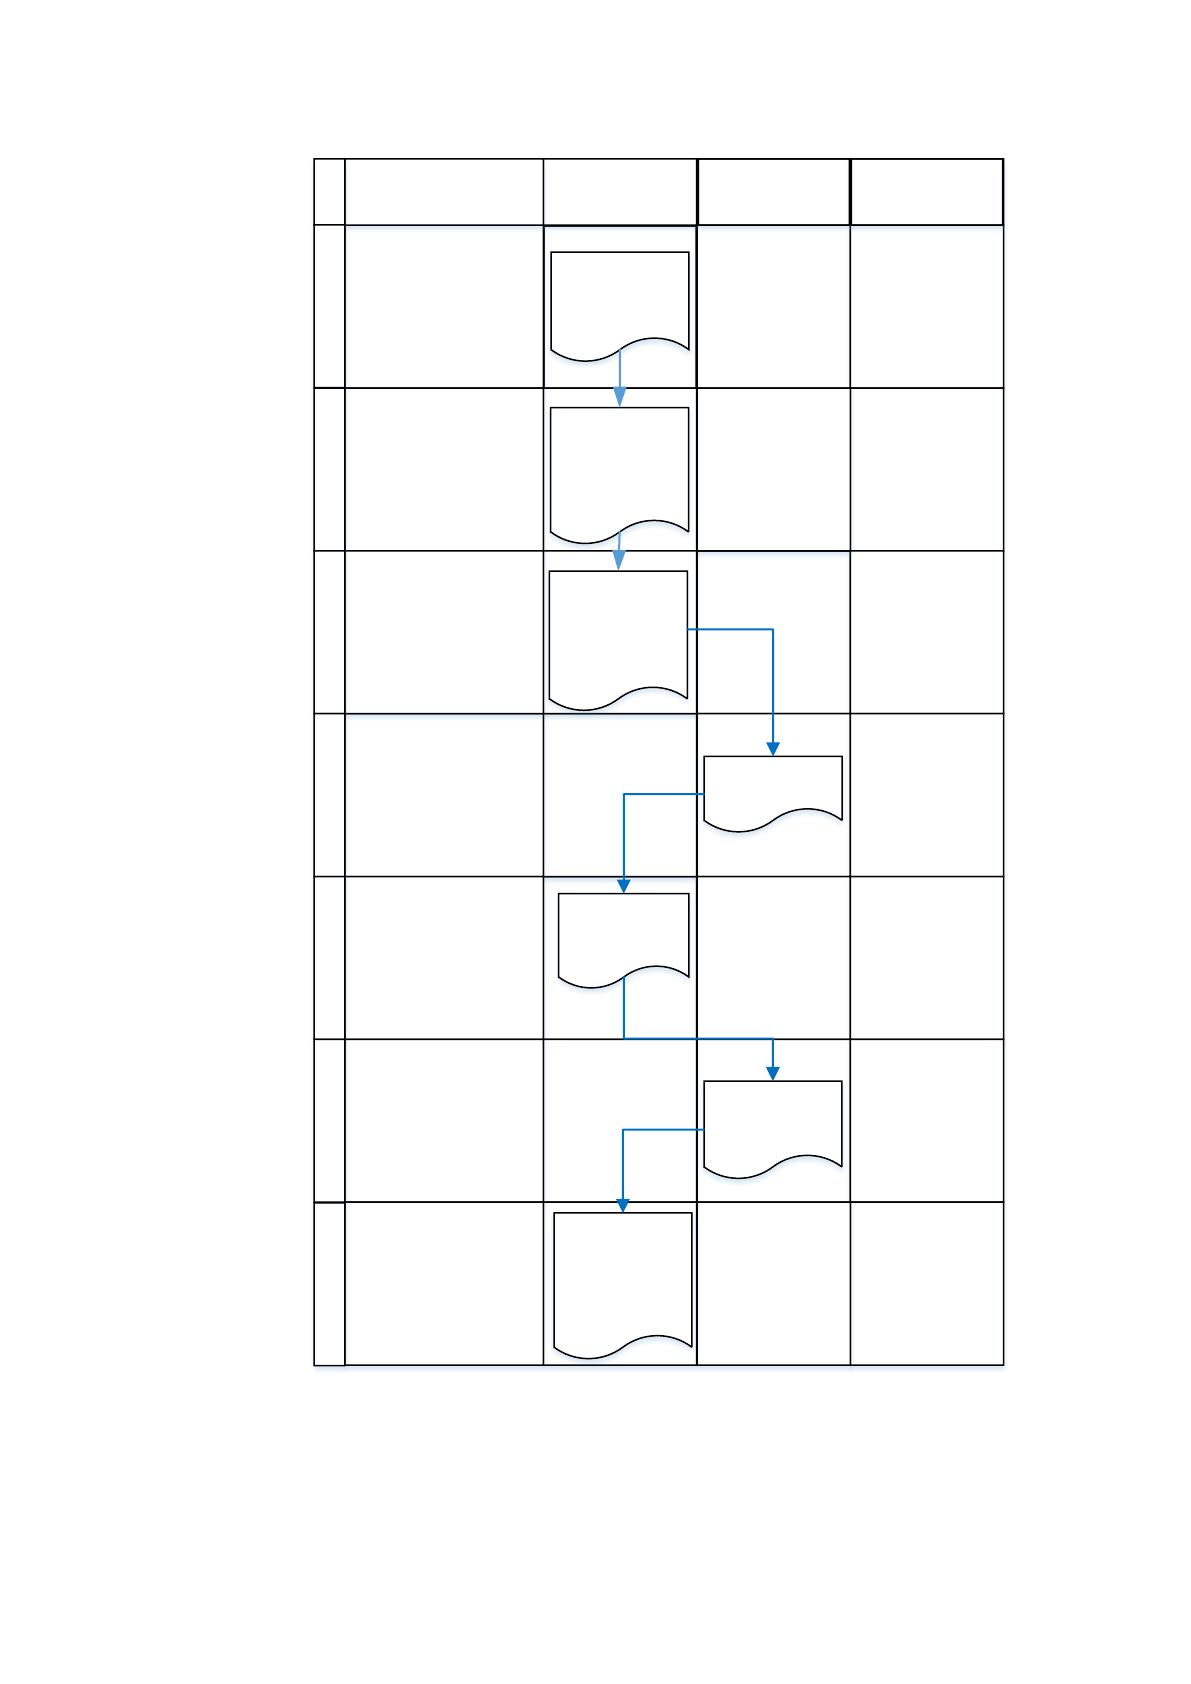
Схема документооборота приведена на рисунке 1.8.
25
Отчётность
Отчётность
Начальник
отдела
Директор
Заявка
Счет
Менеджер отдела
продаж
Изучение заявки
клиента на предмет
планирования
продаж
Подготовка
накладной
Утверждение у
начальника отдела
Учет счета
Подготовка
отчетности
Печать отчётности
Действие
Подготовка счета
№
1
2
3
4
5
6
7
Накладная
Счет
Счет
Отчетность
Отчетность
Рисунок 1.8 Схема документооборота
26
Существующая информационная инфраструктура не позволяет силами
менеджера по работе с клиентами консолидировать информацию о сбыте товаров
в оперативные сроки, что соответственно затрудняет процесс анализа продаж.
Таким образом, ожидаемая экономия рабочего времени составляет около
320 минут (более 5 часов) ежедневно, что позволяет увеличить эффективность
работы сотрудников компании.
1.2.4 Анализ системы обеспечения информационной безопасности и
защиты информации
Разработку и проведение мероприятий по защите информационной
безопасности в OOO «MCC» обеспечивает сотрудник отдела информационных
технологий.
Безопасность информационной системы рассматриваемого предприятия в
настоящее время достигается применением комплекса мер, в который входят
организационные, программные и аппаратные решения.
Основной организационной мерою является использование и строгое
следование положений, указанных в политике безопасности предприятия.
В настоящее время для обеспечения информационной безопасности
компании применяются такие средства, как:
Организационные меры по защите персональных данных включают в себя:
• разработка организационно – распорядительных документов,
которые регламентируют весь процесс получения, обработки, хранения, передачи
и защиты персональных данных
• определение круга лиц, допущенного к обработке персональных
данных;
• организация доступа в помещения, где осуществляется обработка
ПДн;
• разработка должностных инструкций по работе с персональными
данными;
27
• установление персональной ответственности за нарушения правил
обработки ПДн;
• определение продолжительности хранения ПДн и т.д.
В системе обеспечения безопасности проводятся следующие мероприятия:
• в системе назначен администратор безопасности;
• за каждое устройство назначен ответственный за его эксплуатацию;
• системный блок компьютера опечатан печатями ответственного и
работника IT-службы;
• используются съемные жесткие диски, а по окончании рабочего дня
они убираются в сейф;
• так как нет необходимости в эксплуатации CD-ROM, дисководов,
они сняты с компьютеров;
• установка любого программного обеспечения производится только
работником IT-службы;
• для разграничения доступа сотрудников используется сочетание
паролей и смарт-карт (токенов). Пароли генерируются администратором
безопасности, выдаются пользователю под роспись и хранится им также как и
другая конфиденциальная информация;
• запрещено использование неучтенных носителей информации. На
учтенных носителях выполняется маркировка, например, гриф, номер, должность
и фамилия сотрудника.
Кроме того, проводится регулярное резервное копирование информации и
применяется антивирусное программное обеспечение.
Для защиты информации в системе документооборота предприятия
используется программный комплекс VipNet.
ViPNet технология отвечает за внедрение межсетевого экрана как для
доступных, так и защищенных соединений, а именно: системы нахождения
вторжений (IDS), IM-клиента, почтовой службы (защищённой от спам-рассылки
и НСД), передачи виртуальных адресов видимости [13].
Отличие технологии ViPNet от множества других VPN-систем, созданных
для безопасного соединения ЛВС и доступа к ресурсам извне, состоит в наличии
28
специальных протоколов изменяемой маршрутизации VPN-трафика. Такие
протоколы могут поддерживать в авто режиме защищенный обмен данными не
только VPN-шлюзом, который находиться на границе ЛВС, но и сразу напрямую
с конечными потребителями данных.
Основным свойством технологии ViPNet становится применение для VPN
одинаковой ключевой структуры, что дает возможность избежать частых
запросов подтверждения сетевых узлов и процедур определения ключей. Эти
операции требуются в системах с открытым делением ключей, но они усложняют
применение VPN в ЛВС и повышают уровень помех при сеансах связи из-за
возможной несинхронной работы. В сетях ViPNet не нужно реализовывать
сложную инфраструктуру PKI, которая нужна для применения ассиметричной
ключевой структуры. Отличием ViPNet методики от подобных VPN-систем, где
доступно применение симметричных ключей, считается наличие АИС
управления всей ключевой информацией.
Для установки ViPNet сети нужно лишь инсталлировать на ПК сотрудников
требуемое ПО ViPNet. Нет необходимости изменять топологию имеющейся сети
или докупать дополнительное оборудование. Технология ViPNet при реализации
безопасного соединения применяет схему с распределенными в авто режиме
симметричными ключами шифрования и придерживается их авто-обновления в
процессе настройки ПО. Любой пакет, переданный в сеть, шифруется с
применением персонального ключа без поднятия дополнительного соединения.
Это позволяет быстро реализовать передачу данных по открытым каналам, а
также там, где возможна большая потеря трафика (а именно: модемное и
спутниковое соединение), а также помогает добиться стабильной работы ЛВС, где
недопустимы задержки.
Крипто-провайдер ViPNet CSP выступает в роли средства криптозащиты
данных, необходим для внедрения криптографических операций, доступ к
которым реализуется методом помещения крипто-провайдера в тело предложения
через спец-интерфейс. ViPNet CSP включает в себя крипто-алгоритмы, полностью
соответствующие ГОСТ.
Источник: https://baza.diplomsite.ru/previewfile/1918