Дипломная работа: Автоматизация процесса контроля знаний учащихся ГОУ СОШ №17
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
45
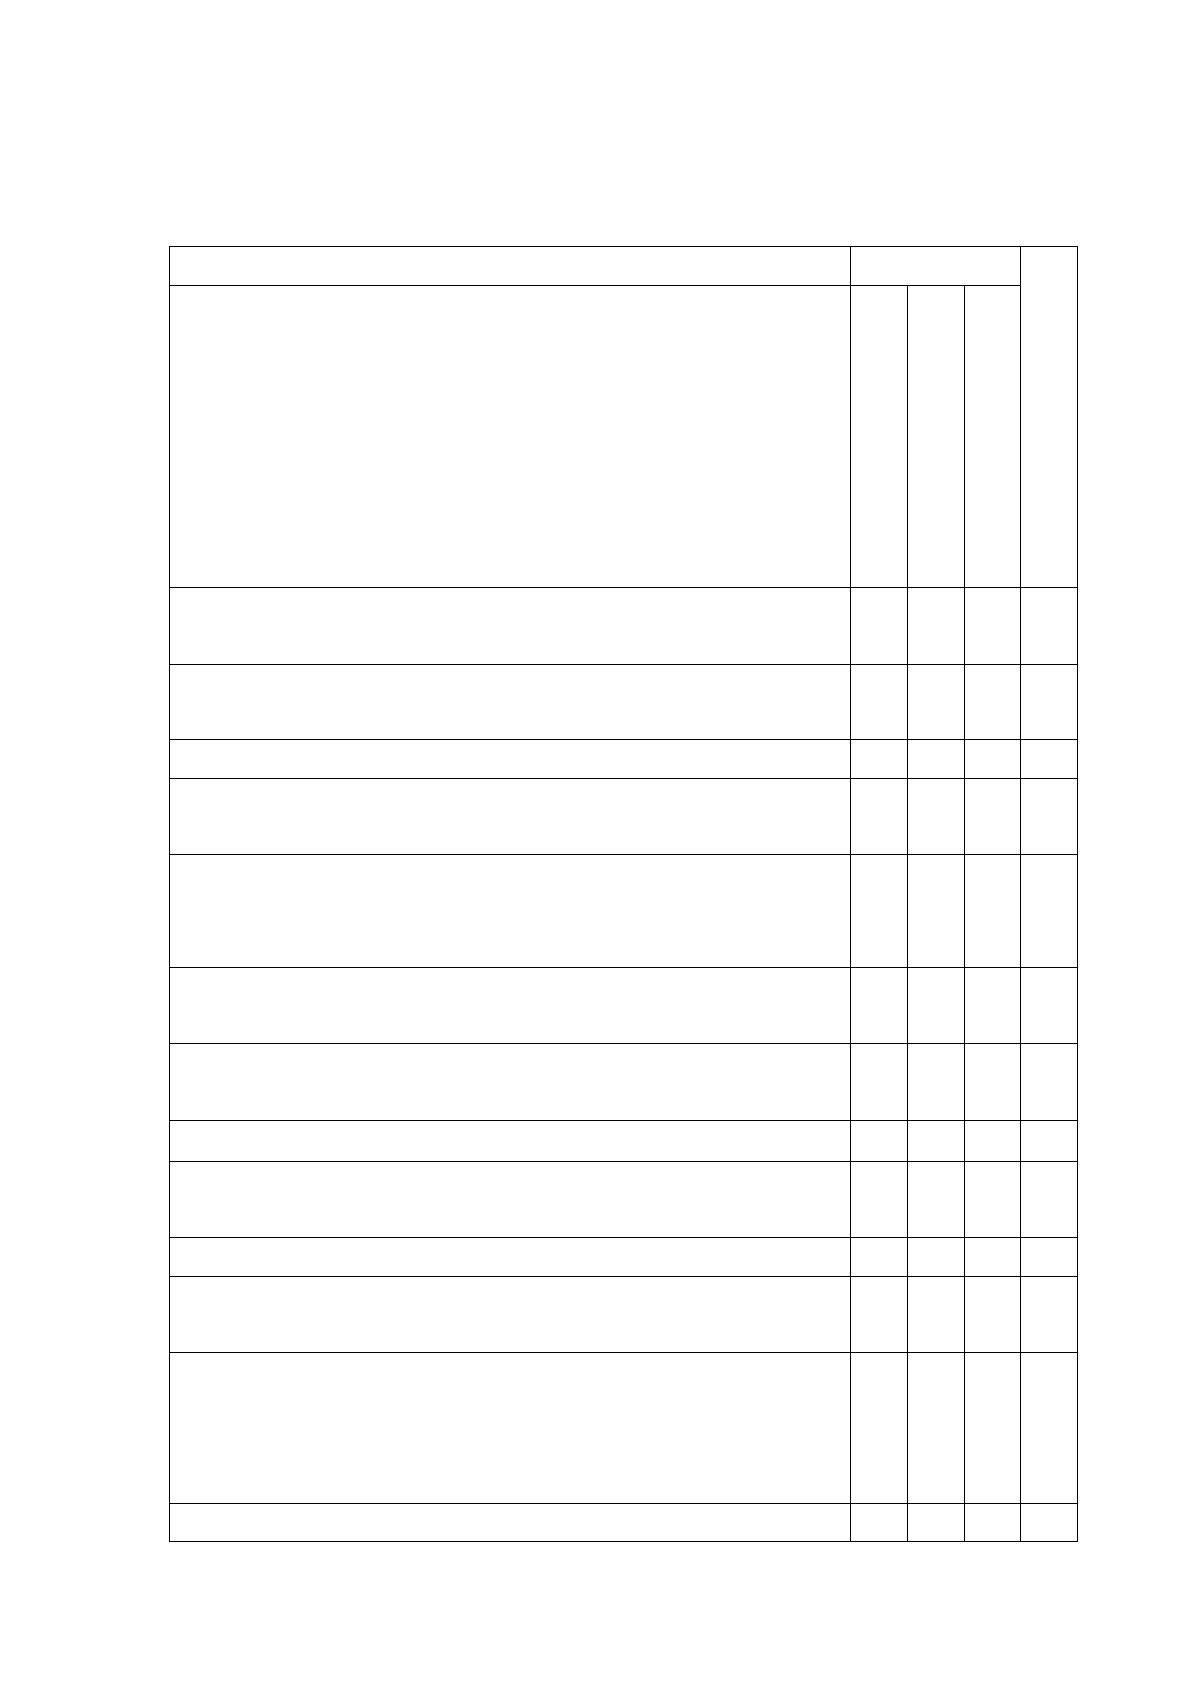
Таблица №11
Перечень рисков электронного документа
Создание электронного документа
Угрозы
Требования
Методы нападения
Конфиденциальности
Целостности
Доступности
Преднамеренное искажение информации оператором при
ее вводе
+
+
3
Случайное искажение информации оператором при ее
вводе
+
+
4
Ввод оператором фиктивного документа
+
+
3
Несанкционированное уничтожение оператором
подлинного документа.
+
+
3
Несанкционированное копирование информации при ее
хранении в памяти ПЭВМ, на магнитных носителях
(жесткий диск, дискеты).
+
3
Несанкционированный доступ к базе данных из внешней
сети по каналу связи.
+
+
2
Несанкционированное изменение программного
обеспечения.
+
+
+
3
Несанкционированное изменение аппаратных средств.
+
+
+
2
Несанкционированный доступ к базе данных (превышение
полномочий оператором).
+
+
+
3
Хищение магнитных носителей.
+
+
+
3
Внедрение аппаратных и программных “закладок” и
“скрытых каналов доступа”.
+
+
+
2
Съем конфиденциальной информации визуальным
методом, например с экрана монитора или с оставленных
без присмотра первичных бумажных документов.
+
2
Съем информации по электромагнитным каналам.
+
1
46
Съем информации по акустическим каналам.
+
1
Аппаратные сбои
+
+
+
4
Установка подслушивающих устройств
+
1
Перехват информации при ее передаче по
соединительным линиям либо по общей шине ЛВС.
+
3
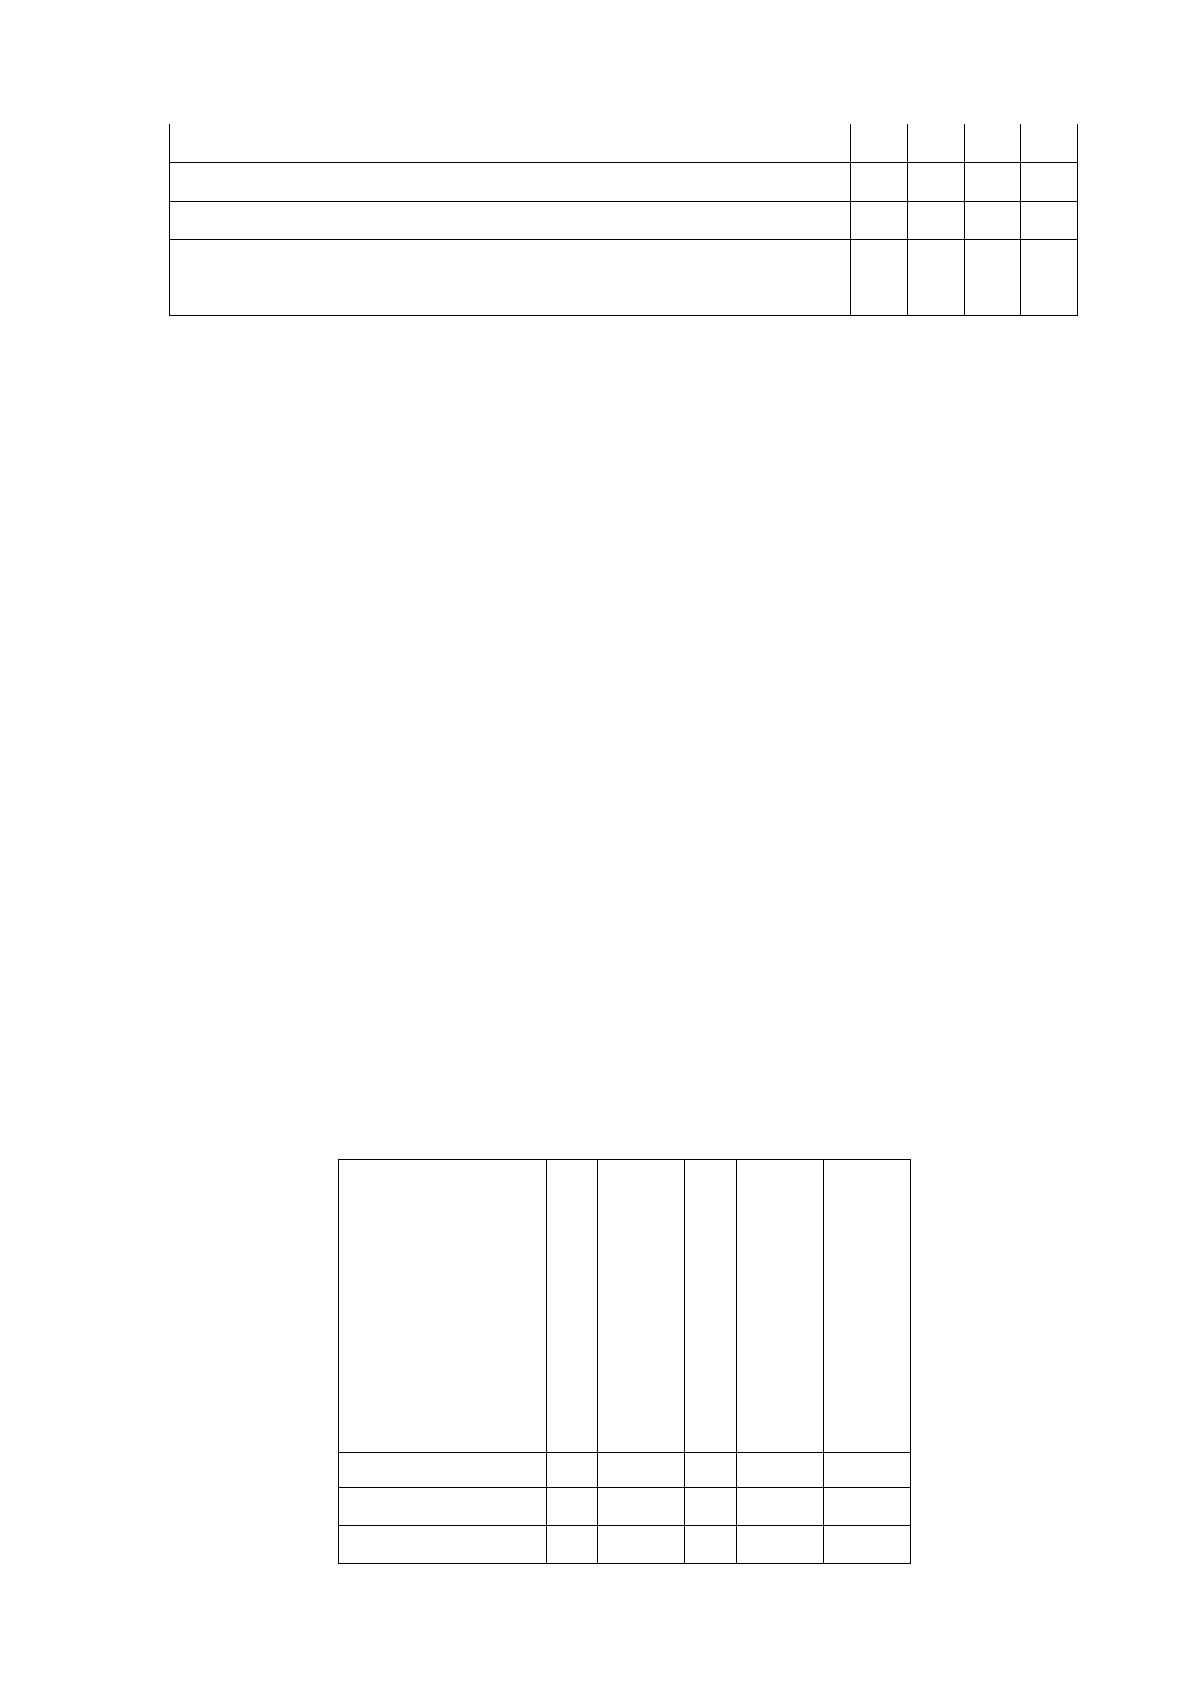
Продолжение таблицы №11 Перечень рисков электронного документа
Градацию требований к защищенности документов (для таблицы №11),
обрабатываемых в компьютерной системе в ходе выполнения различных
операций:
1. Нет требований;
2. Низкие;
3. Средние;
4. Высокие.
Для данного комплекса задач существует несколько реализаций
информационной безопасности, подробней разберем дальше.
1. Защита от внутренних угроз.
Подразумевает разграничение прав пользователей ПО EASTest. Программа
подразумевает авторизованное пользование программы, авторизация
пользователей происходит путем ввода логина и пароля. Подробные права
пользователей описаны в таблице №12.
Таблица №12
Права доступа по группам в ПО EASTest
Группы
пользователей
Созд
ание тестов
Редактирование тестов
Сдача теста
Просмотр оценок всех
пользователей
Просмотр своих оценок
Администратор
+
+
+
+
-
Учитель
+
+
+
+
-
Ученик
-
-
+
-
+
47
Администратор ИС занимается созданием пользователей для ПО и определяет
им права доступа к программе.
2. Защита от внешних угроз.
Существует множество причин, которые могут серьёзно повлиять на работу
локальных и глобальных сетей, привести к потере ценной информации. Среди
них можно выделить следующие:
1. Несанкционированный доступ извне, копирование или изменение
информации случайные или умышленные действия, приводящие к:
a. Ознакомление посторонних лиц с информацией, составляющей
банковскую, финансовую или государственную тайну;
b. Искажению либо уничтожению данных.
2. Некорректная работа программного обеспечения, приводящая к потере
или порче данных из-за:
a. заражения систем компьютерными вирусами;
b. ошибок в прикладном или сетевом ПО.
3. Технические сбои оборудования, вызванные:
a. Отказом дисковых систем и систем архивации данных;
b. Отключением электропитания;
c. Нарушением работы серверов, рабочих станций, сетевых карт, модемов.
4. Ошибки обслуживающего персонала.
Универсального решения, исключающего все перечисленные причины, нет,
однако во многих организациях разработаны и применяются технические и
административные меры, позволяющие свести к минимуму риск потери данных
или несанкционированного доступа к ним.
Средства для мониторинга сети и обнаружения в её работе слабых мест
можно разделить на два основных класса:
1. Тактические;
2. Стратегические.
Назначение стратегических средств состоит в контроле за широким спектром
параметров функционирования всей сети и решении проблем конфигурирования
ЛВС.
48
Назначение тактических средств – мониторинг и устранение неисправностей
сетевых устройств и сетевого кабеля.
К стратегическим средствам относятся:
1. Системы управления сетью;
2. Средства диагностики операционных систем, функционирующих на
больших машинах и серверах;
3. Распределённые системы мониторинга;
4. Встроенные системы диагностики;
В ГОУ СОШ №17 используются все методы защиты информации,
предусмотренные законодательством и стандартами РФ, так как нет уникального
одного метода, который смог бы обеспечить полную информационную
безопасность, а сочетание всех методов позволяет реализовать максимальную
информационную безопасность.
2.2. Информационная модель и ее описание
Информационная модель представляет собой схему, отражающую
преобразование информационных реквизитов от источников информации до её
получателей или, иными словами, процесс обработки информации в
информационной системе.
При построении модели следует однозначно понимать физические основы
работы информационной системы и технологии её взаимодействия с внешними
ИС и пользователями моделируемой ИС.
При построении модели в рамках неё можно выделить семь логических
уровней (присутствие всех из них одновременно не обязательно и зависит от
содержания процесса обработки информации):
1. Источники информации;
2. Первичные документы или файлы;
3. Таблицы с первичными документами;
4. Таблицы с промежуточной информацией;
5. Таблицы с результатной информацией;
6. Результатные документы или файлы;
49
7. Получатели информации.
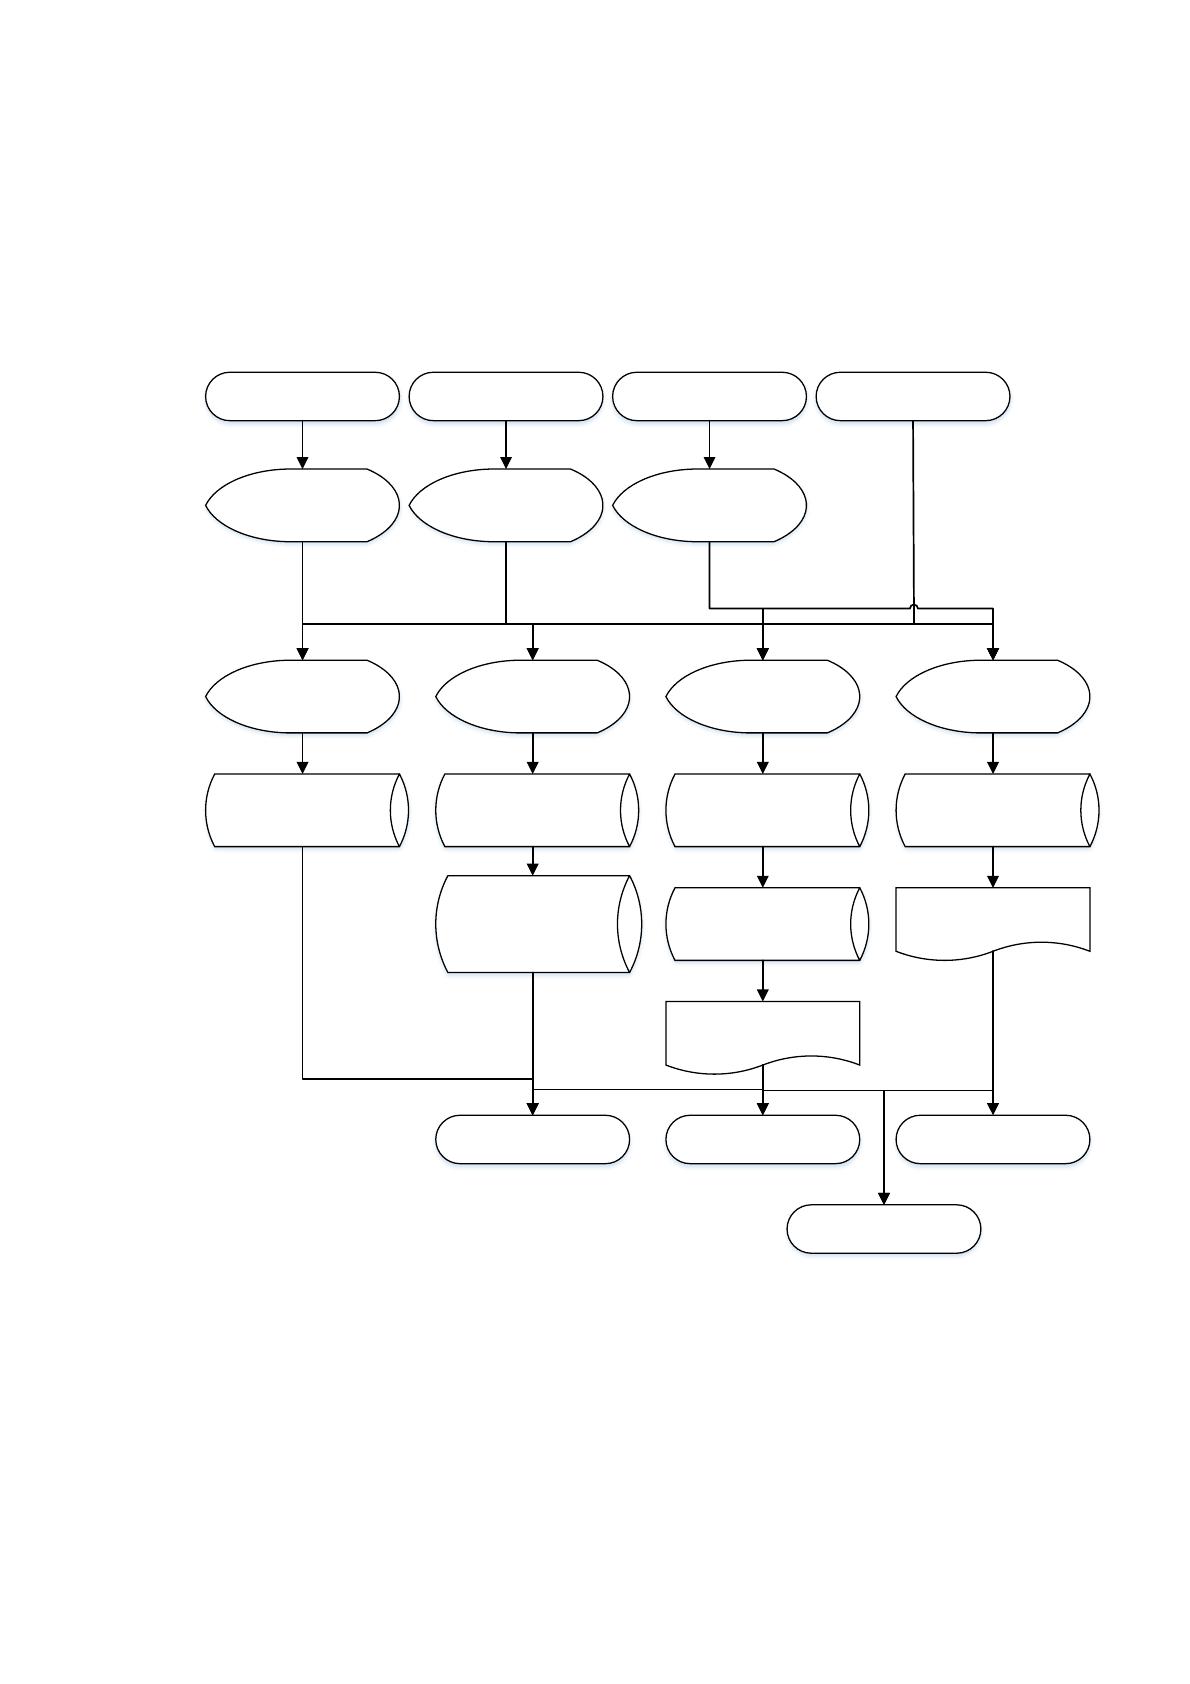
Схема информационной модели ПО EASTest приведена на рисунке №4.
Рисунок №4
Схема информационной модели EASTest
Администратор Учитель Ученик
EASTest EASTest EASTest
Спр* введенное
название теста
Создание
тестов
Редактировани
е тестов
Тестирование Результаты
Спр Выбранный
тест
Спр*
Выбранный
тест
Спр Выбранный
тест
Т Результаты
Результаты
тестирования
Результаты
тестирования
Т* Результаты
База данных
База данных
УченикУчитель
Администратор
Данная информационная модель включает в себя сразу несколько источников:
1. Администратор – пользователь ПО с правами администратора;
2. Учитель – пользователь ПО с правами доступа учитель;
3. Ученик – пользователь ПО с правами доступа ученик;
4. База данных – файл базы данных на сервере;
Источник: https://baza.diplomsite.ru/previewfile/2096