Дипломная работа: Автоматизация продажи авиабилетов ООО «Аэропорт Грабцево»
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
67
2) Произвольных негативных влияний внешней среды, недостатков
системы или случайных ошибочных действий эксплуатантов. В такой
ситуации, главными источниками подобных ситуаций может быть
неправильные исходные требования, отказы и сбои в аппаратуре,
дефекты или ошибки в программах и данных функциональных задач,
которые проявляются при их выполнении согласно назначению. Из-за
таких воздействий работоспособность систем может нарушиться не в
полном объёме, тем не менее полное исполнение конкретно заданных
функций и требований к качеству информации для потребителей не
будет представляться возможным.
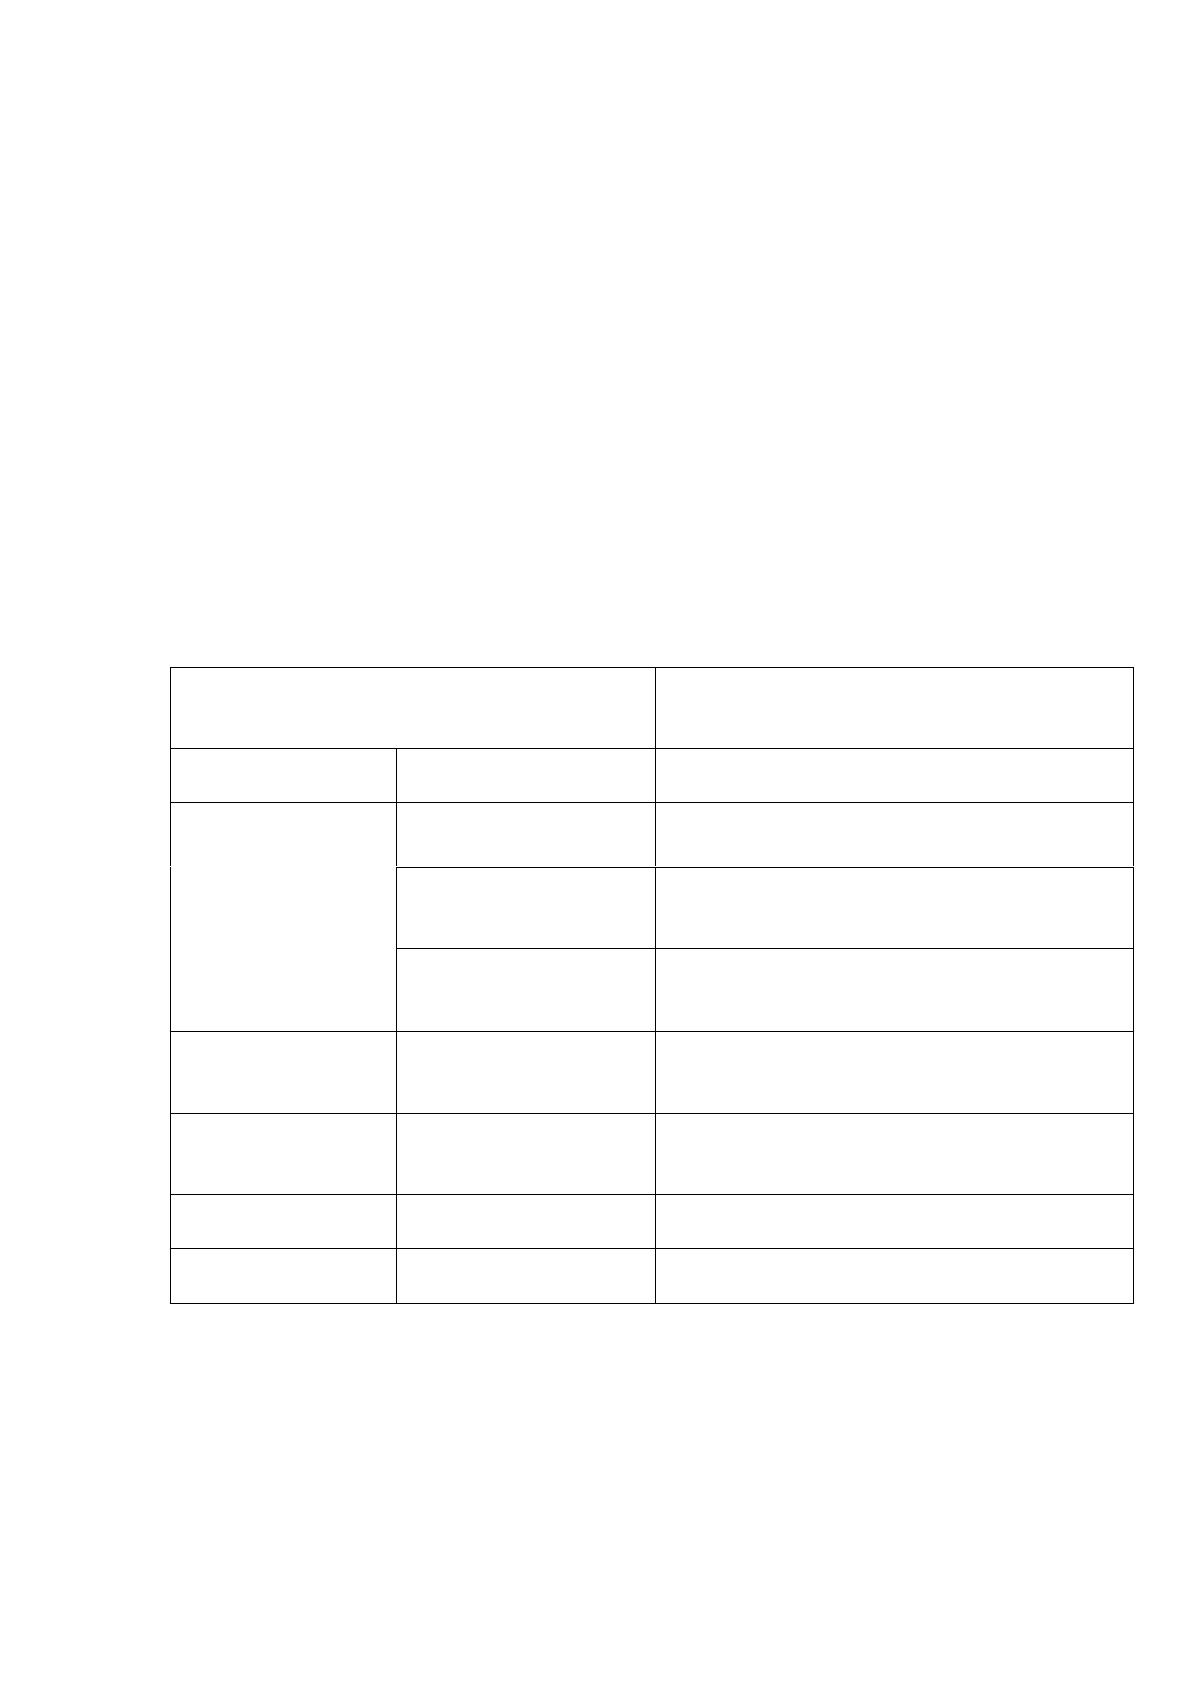
Таблица 12
Характеристика дефектов программного продукта
Этапы возникновения дефектов и
ошибок
Типы первичных дефектов и
ошибок программного средства и
документации
Формирование
требований
Разработка
требований к ПО
Дефекты исходных требований
заказчика
Проектирование
Планирование работ
Дефекты, обусловленные реальной
сложностью проекта
Проектирование
архитектуры
системы
Ошибки планирования и системного
проектирования программного
средства
Детальное
проектирование ПО
Системные и алгоритмические дефекты
и ошибки проекта
Реализация
Кодирование ПО
Программные дефекты и ошибки
компонентов и документов
программного средства
Тестирование
Тестирование ПО
Программные и алгоритмические
ошибки программного средства и
документации
Ввод в действие
Разработка
документации
Дефекты и ошибки обобщающих
документов
Эксплуатация и
сопровождение
Эксплуатация ПО
Программные дефекты
Для снижения рисков, которые связаны с ошибочными действиями
пользователей, следует учесть защиту от использования ошибочных операций по
удалению и порче информации. Для снижения рисков, которые связаны с
дефектами системы, следует реализовывать основательное тестирование на
контрольных примерах, которые максимально приближены к действительности.
68
На этапе доработки возможны такие риски:
− безучастная деятельность руководства в проекте;
− большая нагрузка на персонал;
− сложности с обучением штата сотрудников исполнителя из-за его
нежелания функционировать с новой системой;
− недостаток или отсутствие помощи внедрения ИС со стороны
отдельных ключевых членов проекта;
− разногласие действий штата сотрудников исполнителя и работников
предметных областей;
Для сведения подобных рисков к минимуму, следует предпринимать
следующие действия:
− проведение качественного обучения сотрудников компании работы
с системой;
− объяснение и доведение до сотрудников компании смысла
внедрения автоматизированной системы;
− интенсивное вовлечение руководства в проект, своевременное
взаимодействие с ним в процессе реализации проекта и быстрое
принятие решений, которые нужны для правильного осуществления
проекта.
2.1.3 Организационно-правовые и программно-аппаратные средства
обеспечения информационной безопасности и защиты информации
В ходе эксплуатации разработанной информационной системы для
осуществления её безопасности от внешних и внутренних угроз, применяется
совокупность мер по защите данных. В такую совокупность входят средства,
которые позволяют разграничить доступ пользователей к разным модулям
системы.
Комплекс мер по защите информации в разрабатываемой информационной
системе несет в себе следующие аспекты:
69
− защита информации непосредственно в информационной системе от
внутренних угроз;
− защиты информации от внешних угроз.
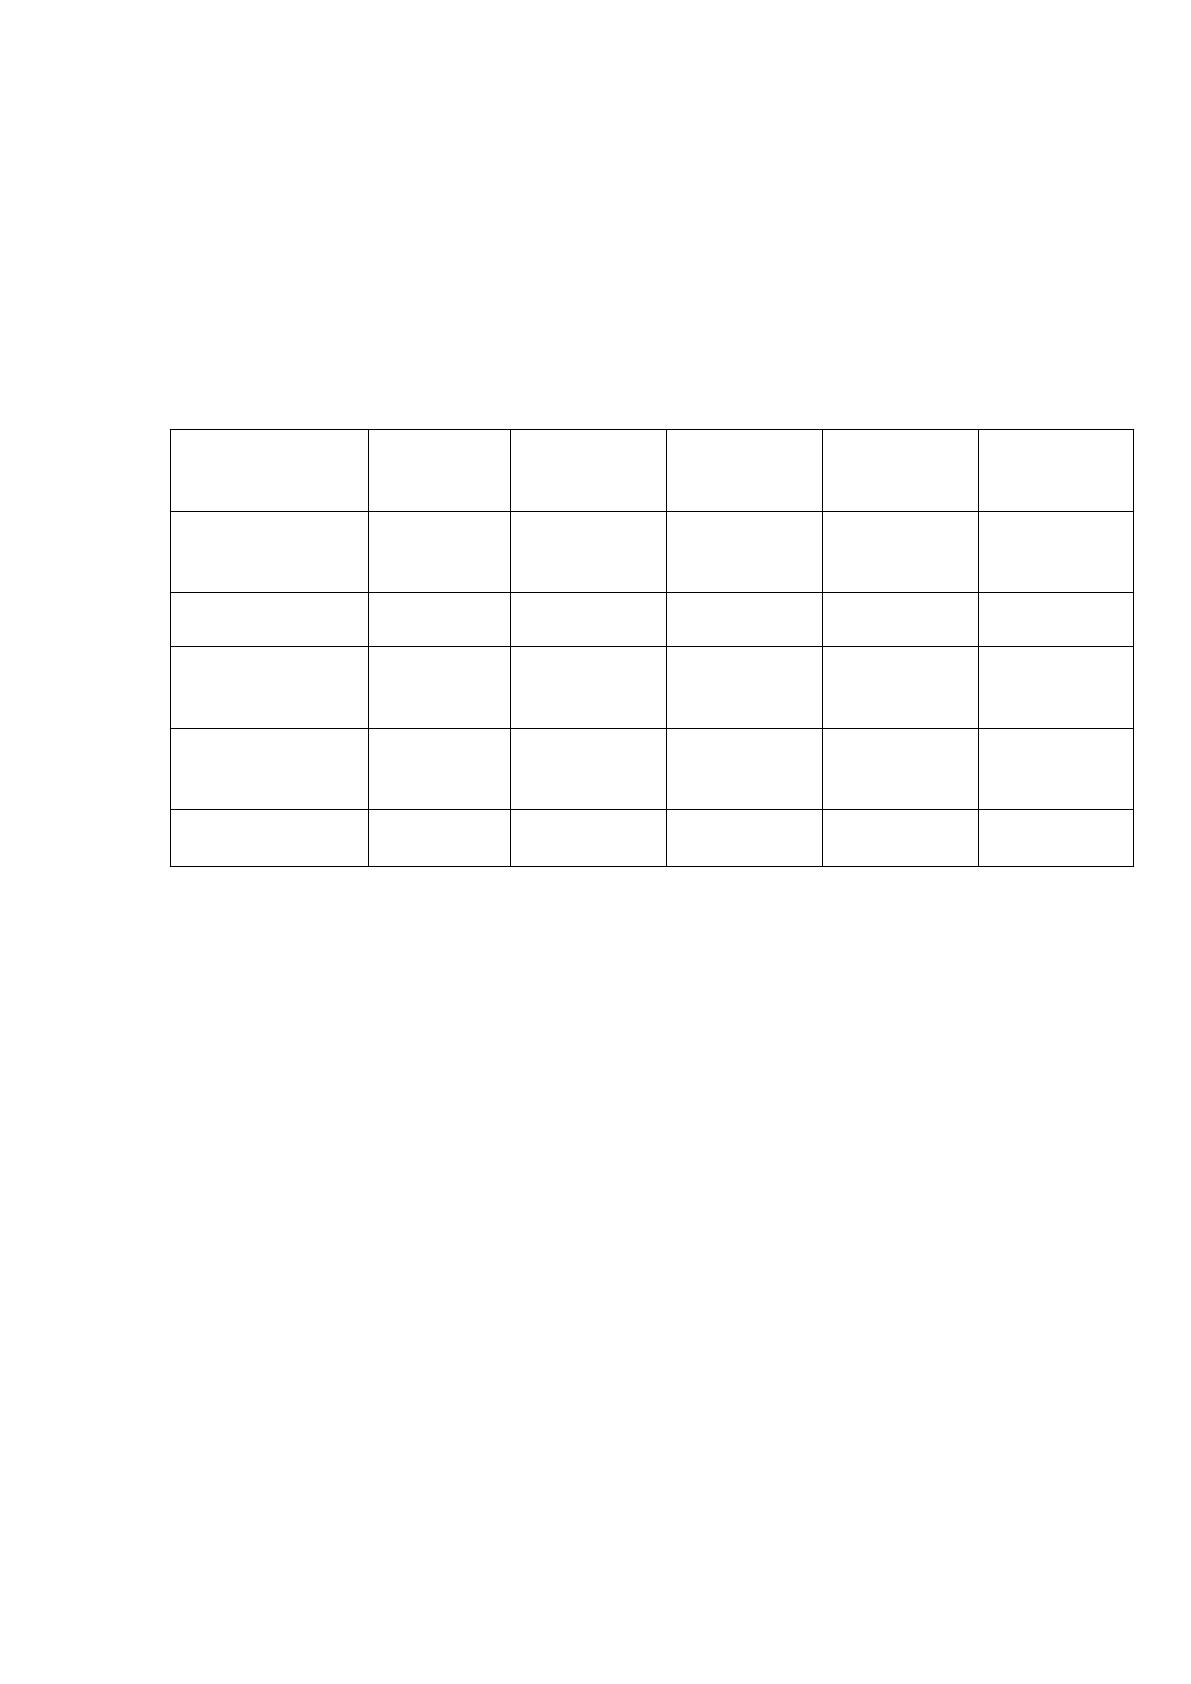
Для защиты от внутренних угроз в системе применяется политика
разделения прав доступа. Характеристика политики приведена в таблице 13.
Таблица 13
Разграничение прав пользователей
Группы
пользователе
й
Модуль
«Справо
чники»
Модуль
«Сотрудн
ики»
Модуль
«Ввод
данных»
Модуль
«Билеты»
Доступ в
Internet
Кассовый
отдел
Чтение
Чтение
Ограничен
Чтение/Доб
авление/Из
менение
Ограничен
Отдел продаж
и маркетинга
Чтение
Чтение
Нет
Чтение
Ограничен
Финансовый
отдел
Чтение
Чтение/Доб
авление/Из
менение
Ограничен
Чтение
Ограничен
Юридический
отдел
Чтение
Чтение/Доб
авление/Из
менение
Нет
Нет
Ограничен
Системный
администратор
Полный
Полный
Полный
Полный
Не
ограничен
Защита от внешних угроз реализуется при помощи использования таких
способов:
− физическое осуществление защиты помещений с особенно ценной
информацией;
− применение антивирусного программного обеспечения;
− разработка и соблюдение политики безопасности;
− применение программно-аппаратных комплексов защиты от
несанкционированного доступа.
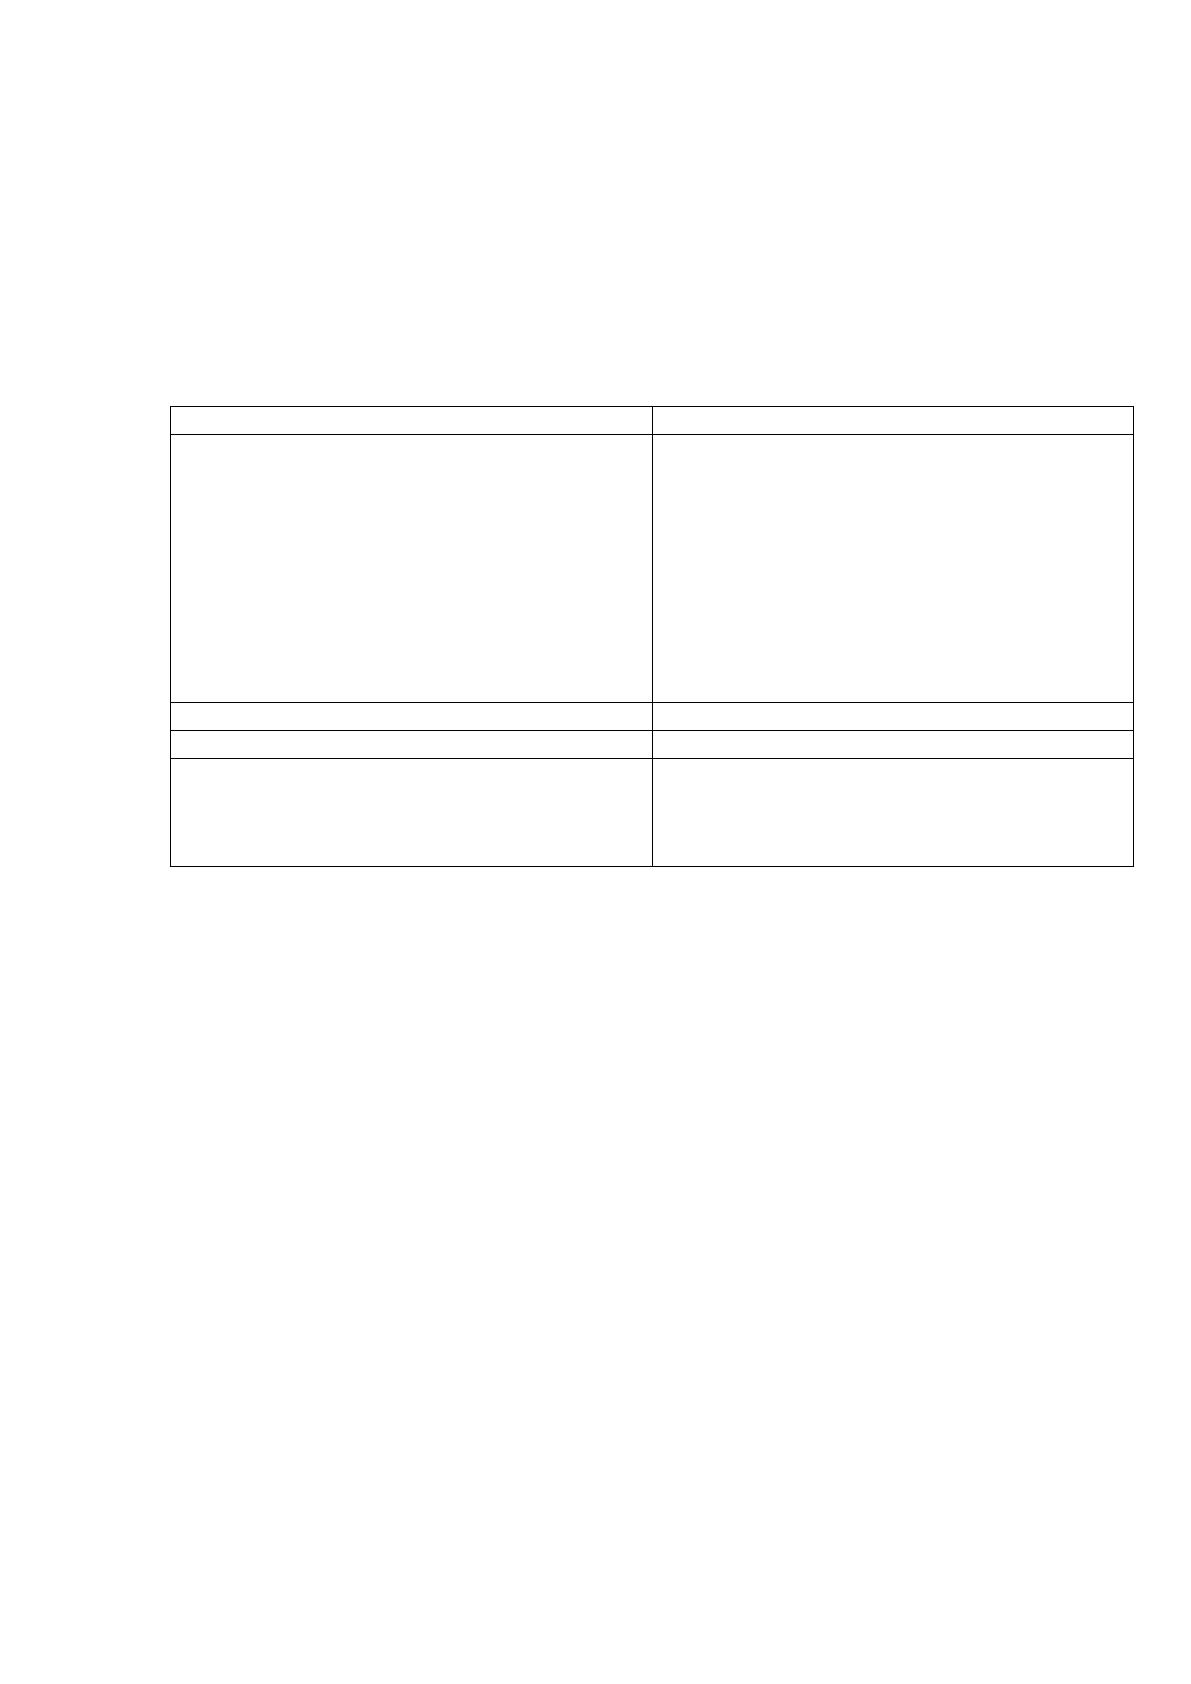
Характеристика применяемых средств от внешних угроз информационной
безопасности представлена в таблице 14.
В качестве главного средства обеспечения защиты от
несанкционированных проникновений применяется СКУД «Smartec».
СКУД «Smartec» состоит из четырёх компонентов:
70
1. Контролеры
2. Считыватели
3. Интерфейсные модули
4. Программное обеспечение
Таблица 14
Характеристика применяемых средств от внешних угроз
информационной безопасности
Способ (метод)
Описание (наименование средства)
Разработка и соблюдение политик
безопасности
Ограничение доступа пользователей к
информации; Анализ и статистика
нарушений информационной
безопасности; Информационный
мониторинг; Распределение
ответственности по обеспечению
информационной безопасности;
Определение порядка работы с
информацией, которая является
конфиденциальной.
Защита каналов связи
Протокол SSH
Антивирусная защита
Eset NOD32
Физическая защита помещений
Система контроля и управления
доступом; Оборудование помещений
решетками на окнах; Разграничение
прав доступа в помещениях.
Также необходимо использовать исполнительные механизмы (замки,
шлагбаумы, турникеты и т.п.)
Деятельность системы работает по следующему принципу. Карточка с
кодом прислоняется к считывателю, тот в свою очередь передаёт код
(информацию) контроллеру. Если код верифицирован, то отправляется
разрешающий сигнал на исполнительный механизм и замок (турникет,
шлагбаум) открывается. Контроллеры объединены линией связи по протоколу
RS 485. При помощи интерфейсного модуля линия связи производит
подключение к компьютеру. Программное обеспечение «Smartec» реализует
возможность вносить в память контроллеров новые карты и получить журнал
событий.
71
2.2 Информационное обеспечение задачи
2.2.1 Характеристика нормативно-справочной, входной и
оперативной информации
Входная информация несёт в себе комплекс объектов информации,
которые являются первичными данными для последующей их обработки.
Описание входной информации позволяет ответить на вопрос, на основании
какой именно информации может быть получена выходная информация.
Входная оперативная информация вводится в базу данных при помощи
первичных документов посредством заполнения экранных форм.
Справочники ИС представляются особым составом наборов информации.
Справочники используются для систематизации разной информации в
зависимости от родя деятельности предприятия. Итогом подобной
систематизации является то, что, при занесении определённой информации в
систему, сотрудник может вводить только те значения, которые находятся в
соответствующем справочнике. Это позволяет облегчить ввод данных,
устранить ошибки и упростить конечный анализ.
Справочники изначально не появляются уже наполненными, в связи с этим
необходимо первоначально их настроить. Помимо этого, в ходе эксплуатации,
есть вероятность того, что возникнет потребность исправлении справочных
значений или добавление новых.
В системе используются справочники, представленные в таблице 15.
Одним из первоначальных входных документов является документ
пассажира, содержащий в себе информацию о нём самом и предоставляемый
кассиру перед оформлением билета. Таковым документом является паспорт. В
нем содержатся: серия, код подразделения, выдавший его, ФИО пассажира,
номер, дата рождения, наименование подразделения. Входные данные
информационной системы представлены в таблице 16.
Справочник «Отделы» содержит информацию об отделах и имеет
следующие реквизиты:
− Наименование отдела
Источник: https://baza.diplomsite.ru/previewfile/326