Дипломная работа: Автоматизированная система учета ремонта компьютерного оборудования в МАУ "МФЦ ТОПКИНСКОГО РАЙОНА"
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
28
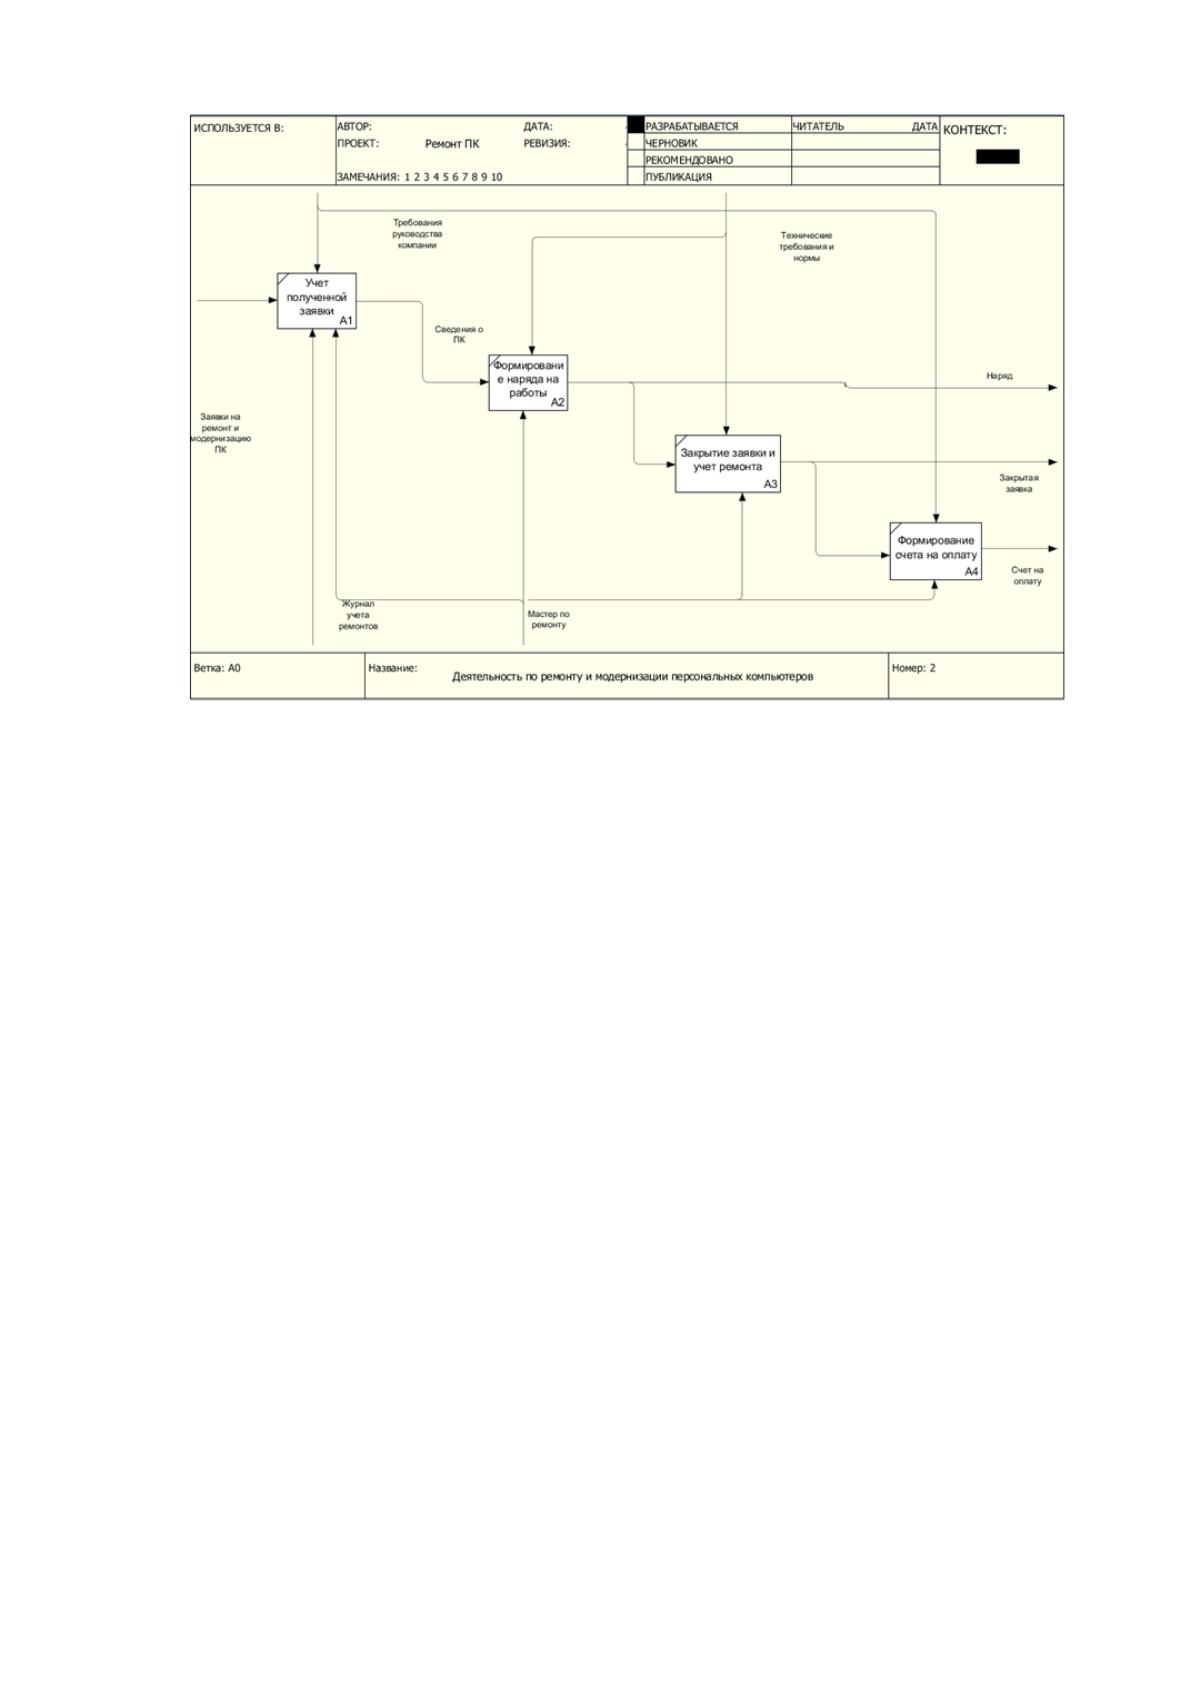
Рисунок 1.6 Декомпозиция процесса деятельности по ремонту ПК
В настоящее время учет заявки происходит в специальном журнале учета,
куда заносятся сведения о времени поступления заявки, наименование техники,
ее номер и модель.
После этого программист формирует наряд на работы. После выполнения
ремонта сотрудник сообщает мастеру об израсходованных комплектующих,
расходных материалах и выполненных работах. Мастер, подсчитывая общую
стоимость ремонта, формирует счет на оплату и передает его клиенту. Все
документы существуют только в бумажном виде, подсчет ведется в Excel или с
помощью таблиц стоимости, таким образом, деятельность программиста по
учету ремонта никак не автоматизирована.
1.2.3 Обоснования необходимости использования вычислительной
техники для решения задачи
Использование атоматизированной системы учета ремонта подразумевает
осуществление деятельности программиста с использованием вычислительной
техники. Это позволит в автоматизированном режиме выполнять все те
29
функции, которые до этого он выполнял с использованием традиционных,
бумажных документов и записей в журналах учета. Единственным условием
является наличие персонального компьютера с подключенной к нему локальной
вычислительной сетью. Так же использование вычислительной техники
позволит легко создавать необходимые отчеты и графики по ремонтам, что
позволит следить за деятельностью и вовремя принимать необходимые решения
с целью увеличения качества ремонта.
Схема документооборота представлена в таблице 1.8.
Таблица 1.7
Схема документооборота
Наименование
документа
Откуда
приходит
Куда
уходит
Информация и
документы,
используемые
для
формирования
Операции,
выполняемые
над
документом
Заявка на
ремонт
Сотрудники
организации
Программист
Заявка на ремонт
Получение и
учет
Описание
типовых
неисправностей
Программист
Программист
Статистика
ремонта
Учет и
использование
в работе
Перечень
типовых
работ
Программист
Программист
Статистика
ремонта
Учет и
использование
в работе
Список
комплектующих
Программист
Склад
Список
комплектующих
частей ПК,
необходимых
для ремонта
Использование
в работе
Список
расходных
материалов
Программист
Склад
Список
расходных
материалов,
необходимых
для ремонта
Использовани
е в работе
Наряд на работу
Программист
Сотрудник
сервисного
отдела
Заявка
Назначение
организации
для
выполнения
ремонта
Счет на оплату
Сотрудник
сервисного
отдела,
программист
Бухгалтер
Перечень
работ,
комплектующих
и расходных
материалов
Формировани
е и отправка
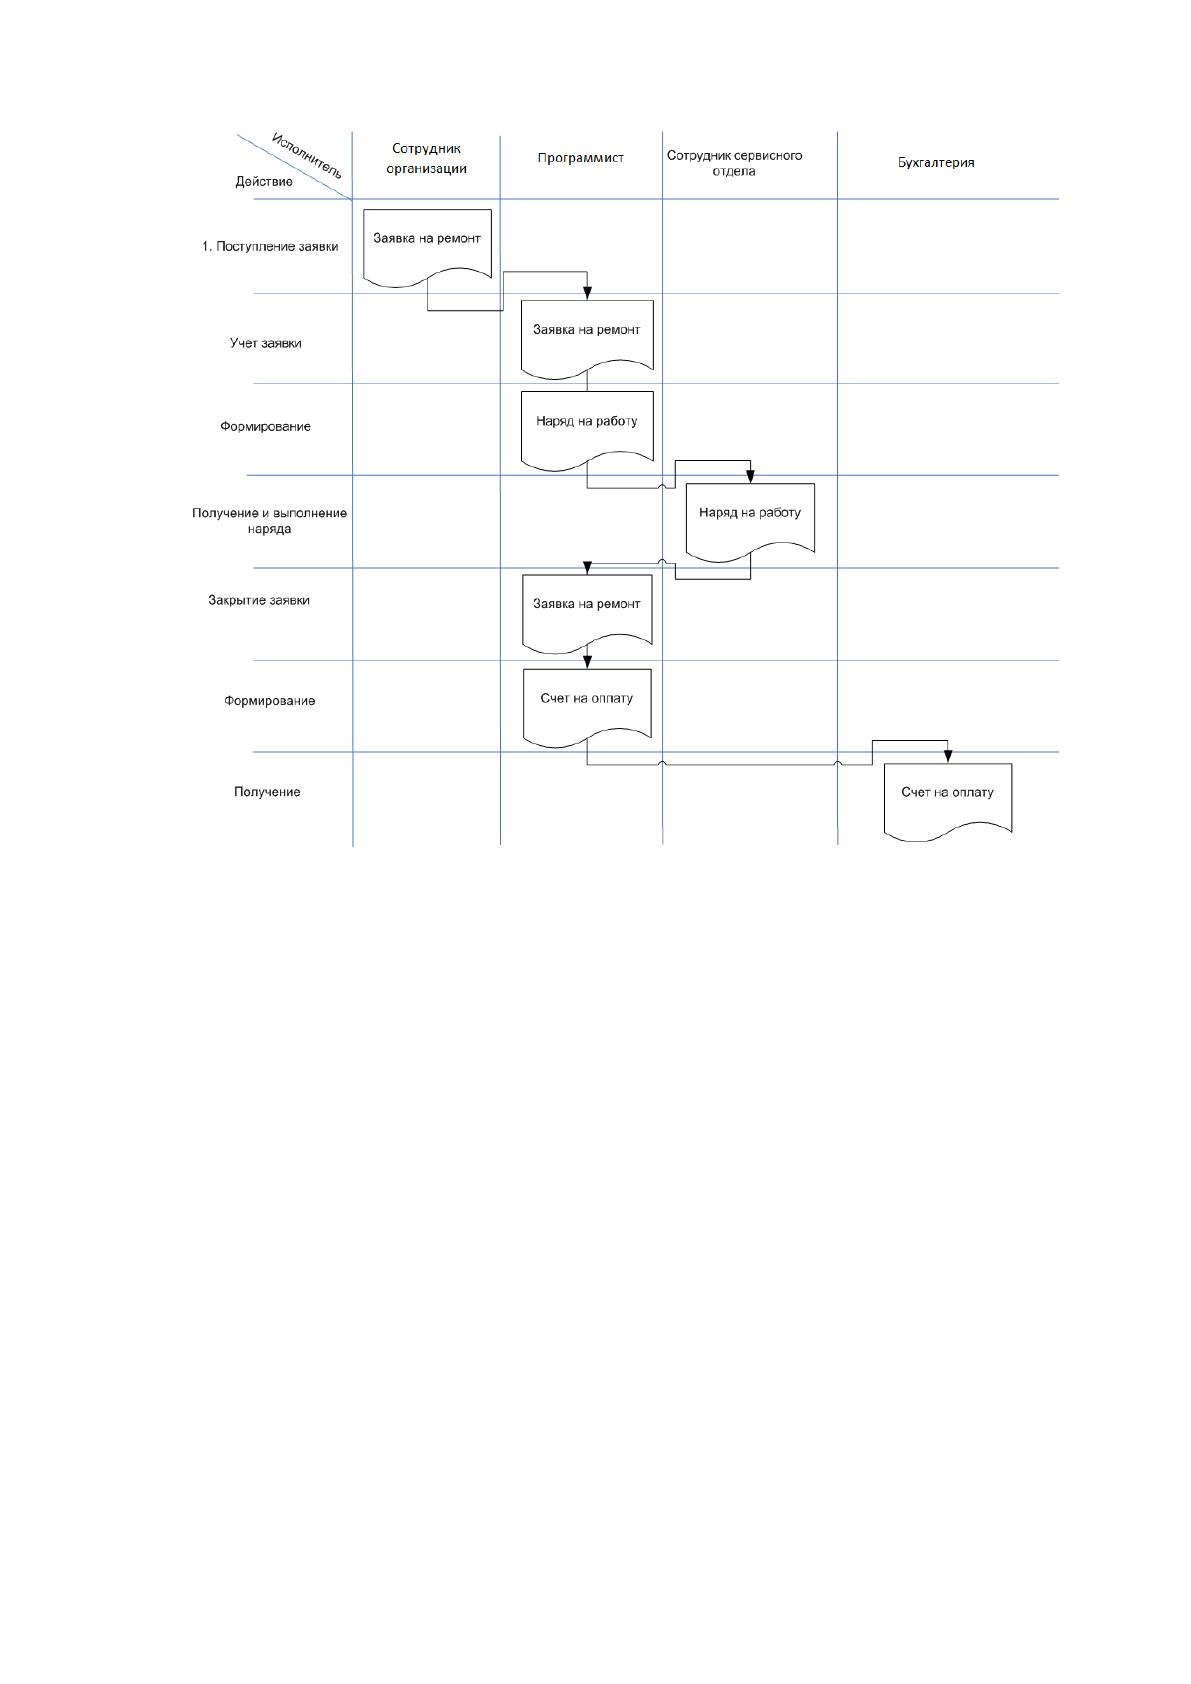
Графическая схема документооборота представлена на рисунке 1.7.
30
Рис. 1.7 Графическая схема документооборота
В процессе автоматизации данного процесса будет выполнено следующее:
Возможность легкого управления формированием наряда на
работы, счета на оплату;
Возможность оперативного изменения справочников, касающихся
комплектующих, расходного материала, работ;
Возможность автоматического назначения сотрудников в наряд на
работы;
Возможность быстрого формирования отчетности о произведенных
ремонтах, израсходованных расходных материалах и комплектующих.
Улучшение функционирования предприятия в целом.
Благодаря данной системе будет оптимизирован процесс работы
программиста по ремонту ПК.
31
1.2.4 Анализ системы обеспечения информационной безопасности и
защиты информации
Обеспечение информационной безопасности можно рассматривать как одну
из важнейших задач для любой компании, работающей с информацией,
разглашение которой может дорого стоить. Характерным в такой работе является
то, что почти каждый человек понимает для себя важность защиты данных, но на
практике лишь несколько понимают необходимость такой защиты и представляют
реальные последствия и методы их предотвращения. У большинства же людей
информационная угроза ассоциируется с сфенами из популярных фильмов о
«хакерах». На практике же все не так просто, ведь ИБ обязана учитывать
множество факторов, которые так или иначе связаны с рассматриваемым
объектом.
Каждый год реализуются новые технологии обработки данных, их хранения,
передачи, благодаря этому растут и вычислительные мощности, направляемые на
преодоление даже самых современных систем защиты. Продвижение таких
направлений, как физика волн, радиоэлектроника, электромагнитные импульсы,
позволяют изобретать все более изощренные способы получения данных, при
которых даже не устанавливается непосредственного контакта с компьютером
жертвы.
Защита ресурсов обычно осуществляется на этапе их разработки,
эксплуатации, производства или модернизации, а также в неразрывной цепочке
ввода, обработки, передачи и хранения данных. Применение таких принципов
позволяет дать возможность создавать СЗИ, у которой нет слабых звеньев как на
отдельных этапах жизненного цикла КС, так и при работе любого элемента и
выбранного режима работы КС.
Механизмы защиты, которые активно применяются для создания систем
защиты, должны быть увязаны со временем, местом и характером действий.
Комплексность также предполагает реализацию различных методов и свойств
защиты данных: программных, технических, криптографических, правовых или
операционных. Поэтому даже простая СЗИ является комплексной.
32
Система защиты должна иметь несколько уровней, которые перекрывают
друг друга, т.е. подобные системы строят обычно по типу «матрешки»:
• Контроль по периметру объекта;
• Контроль по периметру здания;
• Охрана внутри помещений;
• Защита аппаратных средств;
• Защита программных средств;
• Защита данных.
В рассматриваемом филиале сейчас реализована только защита по
периметру, а также частичная защита данных.
Для построения системы защиты важно определить принципы, опираясь на
которые она будет построена. СКЗИ - это сложная система, которая
функционирует в основном в условиях неопределенности, и требует значительных
материальных затрат. Поэтому определив основные параметры СКЗИ, можно
выявить базовые подходы к ее построению.
Принцип законности состоит в том, что принимаемые меры соответствуют
законодательству РФ о защите данных, а если законы ответствуют, то соответствие
должно опираться на другие нормативные документы по защите.
Исходя из принципа полноты защищаемых данных, охране подлежит не
только информация, которая составляет коммерческую, государственную или
служебную тайну, но и та часть доступной информации, утрата которой может
принести серьезный ущерб ее собственнику или владельцу. Внедрение данного
принципа позволяет обеспечить охрану интеллектуальной собственности.
Принцип обоснования защиты связан с установлением экспертного
заключения о целесообразности засекречивания и защиты той или иной
информации, а также возможных экономических и других последствия от такой
защиты исходя из интересов самого государства, общества и социума. Такой
подход позволяет расходовать средства на защиту только тех данных, утрата
которых действительно может нанести серьезный ущерб владельцу.
Принцип внедрение специальных подразделений по защите данных
заключается в том, что подобные подразделения особенно актуальны для
организации комплексной защиты, поскольку только спецслужбы могут
Источник: https://baza.diplomsite.ru/previewfile/2517