Материал: конспект-лекций
336
З їх допомогою досить просто взнати ідентифікатор «прихованої» мережі, якщо з нею пра-
цюють клієнти. Крім того, така логіка роботи станції приводить до розголошування налаштунок профілю безпроводових підключень клієнта, оскільки він вимушений розсилати SSID із станцій,
що конфігуруються.
Таким чином, припинення широкомовної розсилки ідентифікатора мережі не є серйозним засобом захисту, хіба що може понизити кількість спрацьовувань системи виявлення атак, пов'я-
заних із спробами підключення зовсім вже невмілих «хакерів». Проте, оскільки більшість безпро-
водових клієнтів розсилає SSID мережі в запитах на підключення незалежно від типу точки досту-
пу, можливо, є значення використовувати цю можливість.
Зміна стандартних налаштувань. Модифікація параметрів «за умовчанням» в точці дос-
тупу переслідує дві цілі: утруднення визначення типу використовуваного пристрою і усунення можливих вразливостей системи, пов'язаних із стандартними значеннями параметрів.
Наявність даних про виробника і тип використовуваної в мережі точки доступу дає зловми-
снику можливість одержати інформацію про можливих уязвімостях пристрої. Так в будь-якій сис-
темі виявлення безпроводових атак існує перевірка на використання точкою доступу стандартних конфігурацій. Ці перевірки звичайно базуються на двох параметрах: МАС-адресі точки доступу і значенні ідентифікатора мережі SSID, що розсилається у сигнальних кадрах Beacon.
Одержані параметри порівнюються по таблиці, в якій описані стандартні значення параме-
трів для різних моделей. Природно, подібні перевірки здійснюють програми, що полегшують отримання несанкціонованого доступу до мережі.
Зміна МАС-адреси не завжди дозволяє приховати виробника точки доступу. Деякі типи пристроїв розсилають в службових кадрах додаткову інформацію, специфічну для даного вироб-
ника і навіть для конкретної реалізації пристрою. По можливості, подібне просочування інформа-
ції повинне бути усунена. Будь-яка протидія збору інформації є реалізацією «політики заплуту-
вання» (security through obscurity), тобто спробою приховати наявність уразливості, не усуваючи її.
У зв'язку з цим рекомендується не тільки міняти МАС-адрес і значення SSID точки доступу, але і модифікувати інші стандартні значення, такі як імена і паролі користувачів. Зміна МАС-адреса може також використовуватися для заховання виробника мережної картки робочих станцій корис-
тувачів.
Використовуючи уразливості, характерні для вживаної реалізації драйвера безпроводової мережі, зловмисник може проводити різні атаки - від зниження ступеня захисту повністю в обслу-
говуванні і навіть виконання довільного коду на комп'ютері користувача. Тому привласнення ста-
нції користувача МАС-адреси, що належить іншому виробнику, може ввести в оману недосвідче-
ного зловмисника. Але, як і у випадку з точками доступу, визначити тип використовуваного адап-
тера і навіть версію драйвера можна по особливостях мережної поведінки пристрою. Тому драйве-
ри мережних карток повинні обновлятися у міру випуску виробником відповідних виправлень.
337
Захист точок доступу. У зв'язку з тим, що АР є мережними пристроями, вони більшою чи меншою мірою схильні до атак з використанням стека TCP/IP. При виборі компонентів безпрово-
дової мережі корисно скористатися списком вразливостей для того, щоб оцінити кількість про-
блем безпеки, знайдених в продуктах того або іншого виробника. Важливими аспектами є опера-
тивність і якість усунення вразливостей. Окрім вже згадуваних змін стандартних наластунків (на-
приклад, порожнього пароля адміністратора) варто також обмежити доступ до інтерфейсу відда-
леного управління певними IP-адресами і по можливості, використовувати захищені протоколи віддаленого управління. Також варто включити в загальну програму управління процес відсте-
ження, тестування і застосування оновлень програмного забезпечення АР.
Протокол Wired Equally Privacy (WEP) приведений в базовому стандарті 802.11 як осно-
вний механізм захисту. Його застосування забезпечує двосторонню аутентифікацію станції і ме-
режі (метод Shared Key) і конфіденційність даних, що передаються. Для контролю цілісності ви-
користовується значення ICV (Integrity Check Value), що розраховується за допомогою функції
CRC. На кожному пристрої може бути встановлено до чотирьох ключів WEP; номер ключа, вико-
ристаного для шифрування, передається в заголовках пакету.
У основі протоколу WEP лежить потоковий симетричний шифр RC4. Для шифрування в
RC4 може використовуватися ключ завдовжки 64 і 128 біт. Деякі реалізації підтримують ключ до
256 біт. Алгоритм RC4 використовує функції PRGA (Psuedo Random Generation Algorithm) і KSA (Key Scheduling Algorithm). Ключ шифрування подається на вхід функції KSA, вихід якої викорис-
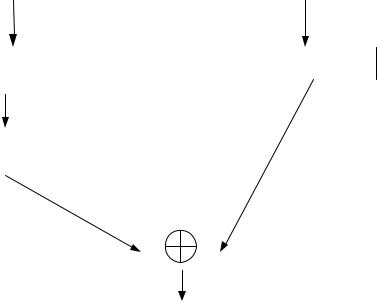
товується для ініціалізації датчика псевдовипадкових чисел. Послідовність байт на виході PRGA (гамма) підсумовується по модулю два з відкритим текстом (рис. 2.81).
Вибір за сучасними мірками короткого ключа в 64 біти пояснюється діючими в 1999 р. екс-
портними обмеженнями і невеликою обчислювальною потужністю пристроїв.
|
|
338 |
|
IV |
WEP |
Дані |
|
ключ |
|||
|
|||
|
|
KSA |
Дані |
ICV |
|
|
PRGA
Зашифрований пакет
Рисунок 2.81 - Шифрування WEP
Проте ефективна довжина ключа ще менше, оскільки 24 біти передаються в кожному пакеті у відкритому вигляді. Ці 24 біти - вектором ініціалізації (Initialization Vector, IV) або синхропосил-
ка, використовуються для того, щоб ключ RC4 був унікальним для кожного пакету. Таким чином,
секретна частина ключа WEP складає всього 40 або 104 біта.
Необхідність використання вектора ініціалізації обумовлена тим, що основою RC4 є скла-
дання кодованих даних по модулю два з псевдовипадковою послідовністю (гаммою), що генеру-
ється на основі ключа шифрування. У випадку, якщо для шифрування різних даних використову-
ється один і той же ключ RC4, зловмисник може за допомогою операції складання по модулю два одержати XOR-різницю між двома відкритими текстами (оскільки вона співпадає з XOR-різницею між зашифрованими даними). Наявність деякої інформації про відкритий текст дозволяє відновити гамму (виконавши операцію XOR між відкритим і зашифрованим текстами). Складання по моду-
лю двох гамм із зашифрованими даними дає відкритий текст. Ця особливість RC4 добре відома і повинна враховуватися при використовуванні цього шифру.
Відразу після публікації в протоколі WEP було визначено ряд недоліків. Для шифрування використовується безпосередньо пароль, введений користувачем, а не сесійний ключ, тобто відсу-
тній механізм прив'язки ключа до конкретної сесії або пари пристроїв. Ключ протоколу WEP од-
наковий для всіх станцій мережі і його компрометація (наприклад, втрата ноутбука) вимагає зміни ключів шифрування для всіх АР і клієнтів безпроводової мережі. Крім того, недостатня довжина ключа (5 ASCII-символів для 40 біт і 13 для 104) робить атаки за допомогою перебору цілком реа-
339
льними, тим паче, що для проведення атаки достатньо перехопити тільки один пакет, після чого проводити всі обчислення без взаємодії з мережею.
Оскільки для контролю цілісності пакетів в WEP використовується лінійна функція CRC32,
зловмисник на основі повтору векторів ініціалізації дістає можливість підроблювати зашифроване повідомлення таким чином, що воно пройде контроль цілісності.
Захист на рівні порту. Протокол 802.1x звичайно асоціюється з безпроводовими мережа-
ми, проте спочатку він був розроблений для розмежування доступу в мережах Ethernet і Token Ring. Технологія 802.1x забезпечує можливість рішення задач ідентифікації, аутентифікації і роз-
межування доступу до мереж на канальному рівні.
Єдиним механізмом захисту на канальному рівні, що існував до появи цієї технології, було розмежування доступу по МАС-адресу (port security). Проте оскільки МАС-адрес є загальнодосту-
пним і легко змінним параметром, даний механізм не можна назвати надійним методом захисту. В
основному розмежування доступу було сконцентроване на мережному і вищих рівнях.
При використовуванні протоколу 802.1x станція, що фізично підключає до мережі, не діс-
тає доступу до інших вузлів до проходження аутентифікації. За реалізацію цієї функції відповідає активне мережне обладнання (комутатор, точка доступу), що відключає станції від мережі до отримання позитивного вердикту про їх автентичність. У термінології 802.1x пристрій, що вико-
нує подібні функції, називається аутентіфікатором (Authenticator). Протокол 802.1х реалізований в більшості точок доступу і безпроводових комутаторів, але далеко не у всьому активному мереж-
ному устаткуванні.
Оскільки реалізувати функції аутентифікації безпосередньо на комутаторі було б нелогічно
(кожен комутатор повинен містити свою базу даних облікових записів), аутентіфікатор викорис-
товується як сервер-посередник між ініціатором і третім компонентом 802.1x, сервером аутенти-
фікації (Authentication Server). В ролі серверу аутентифікації може бути використана практично будь-яка реалізація серверу RADIUS, наприклад FreeRADIUS, Microsoft Internet Authentication Server (IAS) і т.д. (рис. 2.82).
EAPoL |
RADIUS |
|
Неконтролюємий порт |
Ініціатор |
|
(Supplicant) |
Сервер аутентифікації |
|
(Authentication Server) |
Аутентифікатор |
|
(Authenticator) |
|
|
Контролюємий порт |
Рисунок 2.82 - Компоненти 802.1х
При підключенні до мережі аутентіфікатор посилає ініціатору по протоколу Extensible Authentication Protocol over LAN (EAPOL) запит на аутентифікацію. Якщо клієнт не підтримує
340
802.1x, запит ігнорується, і станція не має нагоди взаємодії з мережею. Інакше клієнт ініціює про-
токол перевірки достовірності, в ході якого відбувається взаємна аутентифікація серверу RADIUS
і станції, що підключається. Аутентіфікатор перетворить запити EAPOL в команди протоколу
RADIUS і назад. Якщо клієнт успішно пройшов аутентифікацію і авторизацію, сервер RADIUS дає аутентіфікатору команду на підключення до мережі, після чого станція дістає можливість взаємо-
дії в рамках контрольованого комутатором або АР сегменту. Додатково сервер RADIUS може ге-
нерувати і передавати до АР і станції, що підключається, ключі шифрування (WEP, РМК для WPA
або WPA2).
Протоколи аутентифікації. Для аутентифікації в мережі, що використовує технологію
802.1x, може використовуватися один з протоколів сімейства ЕАР (RFC 3748, 4017). Найбільш поширені наступні з них:
-EAP-TLS;
-PEAP (Protected ЕАР);
-EAP-TTLS (Tunneled Transport Layer Security);
-Cisco-LEAP;
-EAP-FAST.
У проводових мережах можуть бути використані і інші протоколи аутентифікації, напри-
клад EAP-MD5, але для безпроводових мереж він не підходить. Протокол здійснює односторонню аутентифікацію (мережа проводить аутентифвкацію клієнта) на основі хеша пароля. Оскільки ста-
нція не може перевірити достовірність мережі, це дозволяє зловмиснику встановити точку доступу з сервером RADIUS, що вважає коректною будь-яку спробу аутентифікації, і таким чином реалізу-
вати атаки на клієнтські пристрої.
Протоколи LEAP і EAP-FAST. Протокол LEAP є власною розробкою фірми Cisco і реалі-
зований в безпроводових мережах. Протокол реалізований на базі спрощеного варіанту MS-
CHAPv2 і працює таким чином:
-мережа передає станції 8-бітовий випадковий запит;
-станція розбиває NT-hash (значення функції MD4 від пароля 16 байт) на 3 частини (7+7+2
байта), остання частина доповнюється нулями до 7 байт;
-запит три рази зашифровується по алгоритму DES з використанням частин хеша паролів як ключі;
-зашифровані значення конкатенуються, і одержаний 24-бітовий відгук відправляється в
мережу;
-мережа перевіряє коректність набутого значення і у разі успіху передає підтвердження
станції;
-станція генерує випадковий запит, передає його мережі, і проводиться процедура аутен-
тифікації мережі.