Материал: конспект-лекций
341
Таким чином, протокол LEAP реалізує двосторонню аутентифікацію на основі пароля.
Проте, в реалізації процесу перевірки достовірності присутні декілька недоліків, що дають можли-
вість проводити ефективні атаки, направлені на підбір пароля по словнику.
У LEAP хеш пароля розраховується і зберігається без використання «солі». «Сіль» є випад-
ковим числом, яке конкатенується з паролем перед розрахунком хеша і зберігається в системі у відкритому вигляді. Таким чином, навіть однакові паролі матимуть різні значення хеша. Відсут-
ність «солі» дає зловмиснику можливість використовувати заздалегідь розраховані значення хешів
(атаки типу «балансування час-пам'ять», time-memory trade-off). Третій ключ DES використовуєть-
ся для шифрування запиту, містить тільки 2 байти хеша, а решта частини ключа відома (нулі).
В цілях забезпечення безпеки компанія Cisco реалізувала модифікований варіант LEAP
під назвою EAP-FAST. Цей протокол РЕАР забезпечує передачу даних аутентифікації всередині захищеного TLS-канала. Для шифрування даних використовуються симетричні ключі (Protected Access Credentials, РАС), унікальні для кожного користувача. Як метод аутентифікації використо-
вується передача пароля у відкритому вигляді EAP-GTC. Для полегшення задачі розсилання паро-
лей може використовуватися механізм динамічнї розсилки ключів (Dynamic Provisioning або
Automatic РАС Provisioning), що реалізовує автоматичну передачу РАС клієнту. Для цього клієнт встановлює захищене з'єднання з мережею, застосовуючи протокол Діффі-Хеллмана для вивелен-
ня ключів шифрування. В рамках захищеного тунеля клієнт проходь аутентифікацію по протоколу
MS-CHAPv2, після чого йому передається РАС.
Протоколи TLS і РЕАР в технічній реалізації мало відрізняються один від одного і пропо-
нують використовувати різні методи аутентифікації всередині захищеного за допомогою TLS ту-
неля.
Протокол EAP-TLS є стандартом IETF (RFC 2716). У ньому для взаємної аутентифікації станції і мережі використовуються цифрові сертифікати і протокол TLS. Реалізації цього протоко-
лу достатньо широко поширені і вбудовані в більшість ініціаторів 802.1x.
Протокол РЕАР дозволяє використовувати для аутентифікації цифрові сертифікати, а та-
кож ім'я користувача і пароль (наприклад, по протоколу MS-CHAP-V2). Крім того, дані аутенти-
фікації захищаються протоколом TLS.
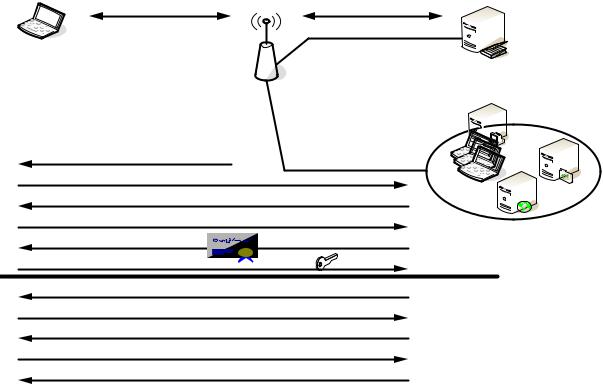
Процес встановлення з'єднання РЕАР відбувається в два етапи (рис. 2.83).
|
342 |
EAPoL |
RADIUS |
|
Неконтролюємий порт |
Ініціатор |
|
(Supplicant) |
Сервер аутентифікації |
|
(Authentication Server) |
Аутентифікатор |
|
(Authenticator) |
|
EAP – Request / Identity |
Контролюємий порт |
|
|
EAP – Response / Identity |
|
EAP – Type / PEAP |
|
TLS – Client-Hello |
|
TLS – Server-Hello |
|
TLS – Cert-Verify |
Шифрування TLS |
|
|
Licensing site |
|
EAP – Request / Identity |
|
EAP – Response / Identity |
|
EAP – Type = X |
|
EAP – Type = X |
|
EAP – Success |
|
Рисунок 2.83 - Реалізація протоколу PEAP
Перший етап:
-клієнт одержує запит на встановлення з'єднання по протоколу ЕАР;
-клієнт посилає довільний ідентифікатор, який не перевіряється сервером;
-сервер пропонує використовувати РЕАР для аутентифікації;
-клієнт підтверджує тип протоколу і посилає ідентифікатор сесії TLS (Client Hello);
-сервер передає клієнту свій сертифікат і серверний ідентифікатор сесії TLS (Server Hello);
-клієнт перевіряє сертифікат серверу, генерує сеансовий ключ TLS, зашифровує його на відкритому ключі з сертифікату і передає зашифрований ключ серверу;
-сервер розшифровує сеансовий ключ за допомогою свого закритого ключа і підтверджує закінчення даної фази;
Другий етап (дані захищені протоколом TLS record protocol):
-сервер посилає клієнту запит імені користувача (ідентифікатора);
-клієнт посилає серверу свій реальний ідентифікатор;
-сервер пропонує Використання одного з методів аутентифікації;
-клієнт посилає дані для аутентифікації (хеш пароля, сертифікат і цифровий підпис і т. д.),
або пропонує використовувати інший метод аутентифікації;
- сервер перевіряє дані клієнта і передає точці доступу дозвіл на роботу з клієнтом.
Таким чином, незалежно від методу аутентифікації, що використовується, облікові дані ко-
ристувача (включаючи ідентифікатор) передаються всередині захищеного TLS-туннеля і не мо-
жуть бути перехоплені зловмисником.
343
Впровадження технології 802.1x. В ході розгортання технології 802.1x необхідно виріши-
ти наступні питання:
-вибір суб'єкта і протоколу аутентифікації;
-розгортання і настройка серверної інфраструктури;
-настройка клієнтів безпроводової мережі.
Вельми важливим моментом при упровадженні технології 802.1x є визначення кількості серверів RADIUS і точок їх підключення до мережі. Оскільки сервери аутентифікації є основними з компонентів інфраструктури 802.1х, їх недоступність не дасть користувачам підключатися до мережі. Крім того, у великих мережах на сервери RADIUS лягає велике навантаження і виникає необхідність в її рівномірному розподілі. У більшості АР можна вказати як мінімум два сервери
RADIUS, чим забезпечується надійність та відмовостійкість.
344
Лекція_13_Wi-Fi
2.3 Технологія Wi-Fi (Стандарт 802.11)
2.3.1 Загальна характеристика стандартів сімейства IEEE 802.11
Безпроводові локальні мережі (Wi-Fi) задовольняють вимогам, що пред'являються до без-
проводових з'єднань для реалізації зв'язку в будівлях та офісах. Маючи характеристики і рівень захисту, що еквівалентні з такими в проводових мережах, рішення на основі безпроводових лока-
льних мереж використовуються в домашніх умовах, невеликих офісах, на підприємствах і в суспі-
льних місцях. Принципи побудови і функціонування безпроводових локальних мереж були стан-
дартизовані рядом стандартів сімейства IEEE 802.11 (таблиця 2.8).
Таблиця 2.8 - Стандарти сімейства IEEE 802.11
Стандарт |
Опис |
IEEE 802.11 |
Початковий стандарт, який описує передачу даних в діапазоні ISM 2,4 |
|
ГГц, на швидкостях до 2 Мбіт/с. |
|
Ратифікований в 1999г. |
IEEE 802.11 а |
Передача даних на швидкостях до 54 Мбіт/с, в діапазоні UNII 5 ГГц. |
|
Ратифікований в 1999г., перші реалізації – 2001г. |
IEEE 802.11 b |
Розширення 802.11, підтримка швидкостей передачі 5,5 і 11 Мбіт/с |
|
(1999г.) |
IEEE 802.11 с |
Робота мережних містків, включений в IEEE 802.11 D (2001г.) |
IEEE 802.11 d |
Інтернаціональне розширення роумінгу (2001г.) |
IEEE 802.11 e |
Підтримка функції забезпечення якості обслуговування (QoS), 2005г. |
IEEE 802.11 f |
Протокол взаємодії між точками доступу Inter-Access Point Protokol, |
|
опублікований в 2003г., відкликаний в 2006г. |
IEEE 802.11 g |
Розширення стандарту 802.11b, підтримка швидкості передачі до 54 |
|
Мбіт/с в діапазоні ISM 2,4 ГГц (2003г.) |
IEEE 802.11 h |
Зміна часто використовуваного діапазону 5ГГц стандарту 802.11а для |
|
сумісності з європейськими вимогами (2004г.) |
IEEE 802.11 i |
Розширення функцій безпеки (2004г.) |
IEEE 802.11 j |
Стандарт зі змінами, що пов'язані з вимогами Японського ринку |
|
(2004г.) |
IEEE 802.11 k |
Поліпшення процедур радіовимірів |
IEEE 802.11 l |
Зарезервовані і не використовуватимуться надалі |
IEEE 802.11 x |
|
IEEE 802.11 o |
|
IEEE 802.11 m |
Підтримка стандарту 802.11. Інформація, що не увійшла до інших роз- |
|
ділів |
IEEE 802.11 n |
Високошвидкісні безпровідні мережі |
IEEE 802.11 p |
Мобільний доступ рухомих пристроїв (Wireless Access for the Vehicular |
|
Environment, WAVE) |
IEEE 802.11 r |
Швидкий роумінг |
IEEE 802.11 s |
Повнозв'язні мережі (ESS Mesh) |
IEEE 802.11 t |
Управління пропускною спроможністю безпроводової мережі |
|
(Wireless Performance Prediction, WPP). Методичні тестування і вимі- |
|
рювання |
IEEE 802.11 u |
Взаємодія з мережами інших стандартів (стільникові мережі) |
IEEE 802.11 v |
Управління безпроводовою мережею |
345
IEEE 802.11 w |
Захист управляючих кадрів |
Як видно з таблиці, протоколами передачі даних є 802.11, 802.11a, 802.11b, 802.11g, 802.11n. Перший стандарт 802.11 (без буквеного індексу) описує протокол організації безпроводо-
вої локальної мережі в діапазоні 2,4 ГГц з швидкостями 1 і 2 Мбіт/с. Він передбачає використання технології FHSS або технології розширення спектру по методу прямої послідовності (DSSS). У
зв'язку з невисокою пропускною спроможністю він не одержав широкої підтримки з боку вироб-
ників.
Протокол IEEE 802.11b є розширенням базового протоколу 802.11 і окрім швидкостей 1 і 2
Мбіт/с передбачає швидкості 5,5 і 11 Мбіт/с. Для роботи на швидкостях 1 і 2 Мбіт/с використову-
ються технологія розширення спектру з використанням кодів Баркера, а для швидкостей 5,5 і 11
Мбіт/с використовуються комплементарні коди (CCK): кодування 8 біт на один інформаційний символ при швидкості 11 Мбіт/с і 4 біт на символ при швидкості 5,5 Мбіт/с.
Офіційно стандарт 802.11b+ не існує, проте дане розширення стандарту підтримується ба-
гатьма виробниками безпроводових пристроїв. У цьому стандарті передбачається ще одна швид-
кість передачі даних — 22 Мбіт/с з використанням технології двійкового пакетного зверткового кодування PBCC (Packet Binary Convolutional Coding).
Стандарт IEEE 802.11а передбачає використання нового, без вимог ліцензування частотно-
го діапазону 5 ГГц і модуляції по методу ортогонального мультиплексування з розділенням частот
OFDM. Застосування цього стандарту дозволяє збільшити швидкість передачі в кожному каналі до
54 Мбіт/с. Стандарт 802.11a в діапазоні 5 ГГц використовує смугу частот шириною 300 МГц, роз-
діляючи її на три ділянки по 100 МГц кожен: 5,15-5,25 ГГц (нижній), 5,25-5,35 ГГц (середній) і
5,725-5,825 ГГц (верхній). У кожному з них можуть бути організовані чотири канали, що не пере-
криваються, тобто у всій смузі - 12 частотних каналів. Сумарна ширина доступного спектру в ньо-
му приблизно в чотири рази вища, ніж в діапазоні 2,400-2,48354 ГГц (83 МГц). У кожній зі смуг спектру допускається своя максимальна потужність випромінювання: 50 мВт (нижній), 250 мВт
(середній) і 1000 мВт (верхній) (рис. 2.42) При використанні більш високих частот відповідно збі-
льшується загасання сигналу і як наслідок - менший радіус дії пристроїв. В Україні даний стан-
дарт не використовується, оскільки діапазон 5 ГГц поки що не дозволений для даних систем.
Стандарт IEEE 802.11g є розвитком стандарту 802.11b/b+ і припускає передачу даних в то-
му ж частотному діапазоні, але з вищими швидкостями. Крім того, стандарт 802.11g повністю су-
місний з 802.11b. В стандарті передбачена передача на швидкостях 1, 2, 5,5, 6, 9, 11, 12, 18, 22, 24, 33, 36, 48 і 54 Мбіт/с. Деякі з даних швидкостей є обов'язковими, а деякі – не обов’язковими. Крім того, одна і та ж швидкість може реалізовуватися за допомогою різних технологій кодування.
У смузі частот 2,400-2,48354 ГГц можна організувати до 13 каналів. Як можна бачити з табл. 2.8 для стандартів IEEE 802.11b; 802.11b/g; 802.11n потужність випромінювання передавача не перевищує 500 мВт.