Материал: Методические указания к практическим занятиям по дисциплине «Управление информационной безопасностью» для студентов специальности 090303. Разинкин К.А
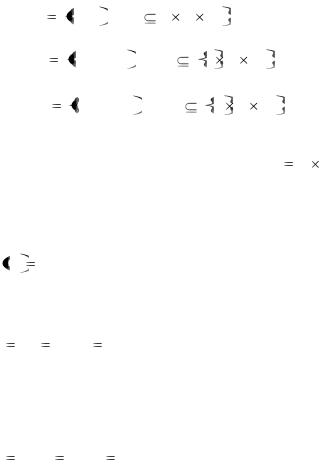
Решение. В определениях ss-свойства, *-свойства безопасности классической модели Белла-ЛаПадулы отсутствуют ограничения на совместный доступ субъектов системы к объектам системы. Кроме того, по условию значения функций fs и f0 не меняются при переходе системы
из состояния в состояние. Следовательно, будем считать, что выполняются условия:
V |
b, fc , гдеb S O |
R |
– |
множество |
состояний |
|
системы; |
|
|
|
|
|
|
V1 |
b1, fc (s1) , где b1 |
s1 |
O |
R |
– |
множество |
состояний субъекта s1 ; |
|
|
|
|
|
|
V2 |
b2 , fc (s2 ) , гдеb2 |
s2 |
O |
R |
– |
множество |
состояний субъекта s2. |
|
|
|
|
|
|
При этом справедливо равенство V |
V1 V2 . |
|||||
Существуют состояния, в |
которых |
для |
выполнения |
|||
*-свойства безопасности функция текущего уровня доступа субъекта s2 может принимать значения Low или High. В таких состояниях будем считать, что справедливо равенство fc s2 Low.
Если в системе не требуется выполнение свойств безопасности, то каждый субъект может получать любые доступы к объектам. Следовательно, справедливы равенства
|
V1 |
|
V2 |
|
16, |
V |
|
|
256. |
|
||||
|
|
|
|
|
|
Если в системе требуется выполнение только ss- |
||||||||
свойства, |
|
то субъект s1 |
может получать любые доступы к |
|||||||||||
объекту o1 |
субъект s2 |
может получать любые доступы к |
||||||||||||
объектам |
|
o1 |
и o2. Следовательно, справедливы равенства |
|||||||||||
|
|
4, |
|
V2 |
|
16, |
|
V |
|
64. . |
|
|||
|
V1 |
|
|
|
|
|
||||||||
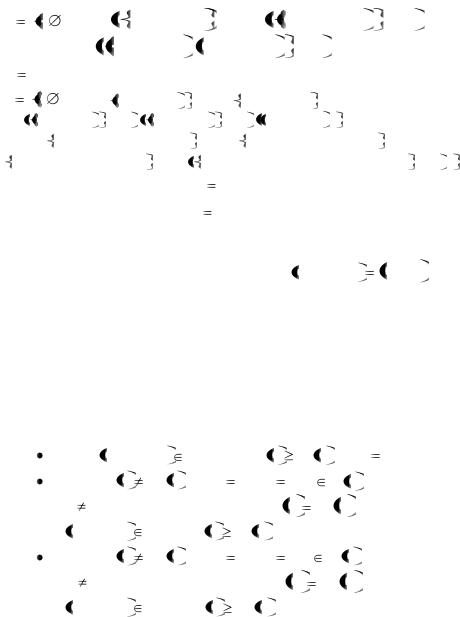
Пусть в системе требуется выполнение ss-свойства и *-свойства. Тогда справедливы равенства:
19
|
V1 |
, low), |
s1, o1, read |
, Low), |
s1, o1, write , Low , |
|||
|
|
|
s1 ,o1 , read , s1 ,o1 , write |
, Low ; |
||||
|
|
4 ; |
|
|
|
|
|
|
|
V1 |
|
|
|
|
|
|
|
V2 |
, Low), ( |
s2 , o1, read ), Low)( (s2 , o1, write) ), low |
||||||
|
|
s2 , o2 , read , High , s2 , o2 , read |
, High , s2 , o2 , write , |
|||||
|
High), ( (s2 , o2 , read ), (s2 , o2 , write) , High), ( (s2 , o2 , read ), (s2 , o1, read ) , High), |
|||||||
( (s2 , o2 , write), (s2 , o1, read ) , High), |
(s2 , o2 , read ), (s2 , o2 , write), (s2 , o2 , read ) , High ; |
|||||||
|
|
|
|
|
|
|
10; |
|
|
|
|
|
V2 |
|
|
||
|
|
|
|
|
|
40. |
|
|
|
|
|
|
V |
|
|
||
|
|
Задание 2. Переформулируйте определения ss-свойства |
||||||
и |
*-свойства |
функции |
переходов |
T s, q, (b, f ) b*, f * , |
||||
включив в них определение безопасности функции переходов в смысле администрирования.
Решение. Дадим определения ss-свойства и *-свойства безопасности функции переходов с учетом определения безопасности в смысле администрирования.
Определение. Функция переходов T(u,q,(b,f))=(b*,f*)
обладает ss-свойством, когда выполнены следующие условия:
если s , o, read |
b* \ b , то |
|
f |
s |
s |
f |
0 |
o |
|
|
и |
f * f ; |
|||||||
|
|
0 |
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
||
•если f |
s |
s |
f * s |
,то f * |
f |
0 |
, b* |
|
b, u |
|
|
c |
|
s ,для |
|||||
|
|
|
s |
0 |
|
|
|
|
|
|
|
|
|
s |
|
|
|||
s' |
s справедливо равенство |
|
f |
* s' |
|
f |
* |
s' |
, и если |
||||||||||
|
|
|
|
|
|
|
|
|
|
s |
|
|
s |
|
|
|
|
||
s, o, read |
b , то |
fs* s |
fo |
o |
; |
|
|
|
|
|
|
|
|
|
|||||
•если f |
s |
s |
f * s |
,то f * |
f |
s |
, b* |
|
b, u |
|
c |
|
o |
,для |
|||||
|
|
|
s |
s |
|
|
|
|
|
|
|
|
|
0 |
|
|
|||
o' |
o справедливо равенство |
f |
|
* o' |
|
f |
0 |
|
o' |
и если |
|||||||||
|
|
|
|
|
|
|
|
|
|
|
s |
|
|
|
|
|
|
||
s, o, read |
b , то |
fs s |
fo* |
o . |
|
|
|
|
|
|
|
|
|
||||||
20
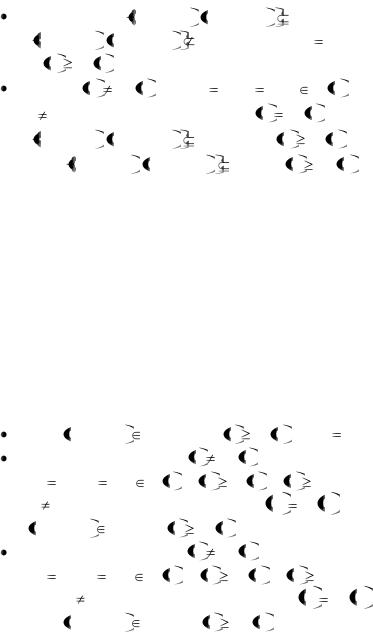
Определение. Функция переходов T(u,q,(b,f))=(b*,f*)
обладает *-свойством, когда выполнены следующие условия:
если |
s, x, read , s, y, write |
b* |
и |
||
s, x, read , |
s, y, write |
b , |
то |
f * f |
и |
f0 |
y |
|
|
f0 x ; |
|
|
|
|
|
|
|
|
|
|
|
|
|
|
если |
f |
0 |
y |
f * 0 |
, то |
b* |
b, f * |
|
f |
s |
, u |
c |
y , |
для |
||||
|
|
|
|
o |
|
|
|
s |
|
|
|
|
0 |
|
|
|
||
z |
y справедливо |
равенство |
f0* |
z |
|
|
f0 |
z , |
и |
если |
||||||||
s, x, read , |
s, y, write |
b |
, |
то |
f |
* |
|
y |
f |
0 |
x |
, |
или |
|||||
|
|
|
|
|
|
|
|
|
|
|
0 |
|
|
|
|
|
|
|
если |
s, y, read , s, x, write |
|
b, то |
f0 x |
|
fo* |
y . |
|||||||||||
Задание 3. Рассмотрите возможность учета в определении безопасности функции переходов в смысле администрирования требований мандатной политики безопасности.
Решение. Дадим определения ss-свойства и *-свойства безопасности функции переходов с учетом определения безопасности в смысле администрирования и требований мандатной политики безопасности.
Определение. Функция переходов T(u,q,(b,f)) = (b*,f*)
обладает ss-свойством, когда выполнены следующие условия:
если |
s, o, read |
b* \ b, |
то |
fs |
s |
|
fo |
o |
и |
f * |
|
f ; ; |
||||||
если |
|
|
|
|
fs |
|
s |
fs* |
s |
, |
|
|
|
|
|
то |
||
fo* |
fo , b* |
b, u |
cs s , |
fs |
u |
fs |
s , fs u |
fs* |
для |
|||||||||
s' |
s и |
справедливо равенство |
|
fs* |
s* |
fs |
s' |
, |
и если |
|||||||||
s, o, read b , то |
fs* s |
|
|
fo o |
; |
|
|
|
|
|
|
|
|
|||||
если |
|
|
|
|
fo |
o |
f0* |
o |
, |
|
|
|
|
|
то |
|||
f |
* |
f |
s |
,b* |
b, u c o , f |
s |
u |
f |
o |
o , f |
s |
u |
f |
* (o) , |
||||
s |
|
|
|
o |
|
|
|
|
|
|
o |
|
||||||
для |
o' |
o справедливо равенство |
|
fo* o' |
|
fo |
o' и |
|||||||||||
если |
s, o, read |
b , то |
fs* |
s |
fo* |
o . |
|
|
|
|
|
|||||||
21
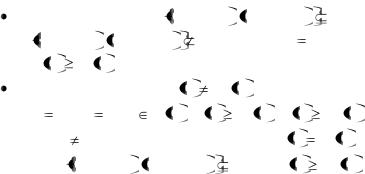
Определение. Функция переходов T(u,q,(b,f)) = (b*,f*)
обладает *-свойством, когда выполнены следующие условия:
если |
s, x, read , s, y, write |
b* и |
|||
s, x, read , |
s, y, write |
b , |
то |
f * f |
и |
fo y |
|
fo |
x ; |
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
если |
|
|
|
|
|
f |
o |
y |
|
|
f * |
y , |
|
|
|
|
|
|
то |
|
|
|
|
|
|
|
|
|
|
|
o |
|
|
|
|
|
|
|
|
|
|
b* |
b, |
f * |
f |
s |
,u c y , f |
s |
u |
|
f |
0 |
y , f |
s |
u |
f |
* |
y , |
||||
|
|
s |
|
|
0 |
|
|
|
|
|
|
|
|
|
o |
|
||||
для |
z |
y справедливо равенство |
|
fo* |
|
z |
fo |
z , и |
||||||||||||
если |
|
s, x, read , |
s, y, write |
|
|
b , то |
f0 |
x |
fo* |
y . |
||||||||||
Задачи для самостоятельного решения
1.Каковы основные недостатки классической модели Белла-ЛаПадулы?
2.Известно, что при реализации мандатного управления доступом может допускаться использование правил дискреционного управления доступом (например, с использованием ds-свойства безопасности модели БеллаЛаПадулы). Учитывая это обстоятельство, предложите подход по созданию запрещенного информационного потока от объекта с высоким уровнем конфиденциальности к объекту с низким уровнем конфиденциальности, использующий кооперацию субъектов КС.
3.Рассмотрите возможность учета в определении безопасности функции переходов в смысле администрирования требований мандатной политики безопасности (например, потребовав, чтобы инициировать изменение уровня конфиденциальности объекта мог только субъект, имеющий не меньший чем у объекта уровень доступа).
4.Опишите состояния, соответствующие условиям 3 или 4 теоремы 6, и последовательности преобразований этих состояний, соответствующие определению предиката can_increase_level(x,Go).
22
Практическое занятие № 6 Ролевое и мандатное ролевое управление доступом
Теоретические положения
Ролевое управление доступом представляет собой развитие политики дискреционного управления доступом, при этом права доступа субъектов системы к объектам группируются с учетом специфики их применения, образуя роли. Ролевое управление доступом является составляющей многих современных КС. Как правило, оно применяется в системах защиты СУБД, отдельные элементы ролевого управления доступом реализуются в сетевых ОС.
Задание ролей позволяет определить более четкие и понятные для пользователей КС правила управления доступом. При этом ролевое управление доступом наиболее эффективно используется в КС, для пользователей которых четко определен круг их должностных полномочий и обязанностей.
Роль является совокупностью прав доступа к объектам КС. Однако ролевое управление доступом не является частным случаем дискреционного управления доступом, так как его правила задают порядок предоставления прав доступа субъектам (пользователям) КС в зависимости от сессии его работы и от имеющихся или отсутствующих у него ролей в каждый момент времени, что является характерным для систем мандатного управления доступом. В то же время правила ролевого управления доступом являются более гибкими, чем правила мандатного управления доступом, построенные на основе жестко определенной решетки (шкалы) ценности информации.
Для анализа и изучения свойств КС с ролевым управлением доступом используются формальные модели, в основе которых лежит базовая модель ролевого управления доступом.
23