Материал: Методические указания к практическим занятиям по дисциплине «Управление информационной безопасностью» для студентов специальности 090303. Разинкин К.А
Базовая модель ролевого управления доступом
Основными элементами базовой модели ролевого управления доступом (RBAC — Role-Based Access Control)
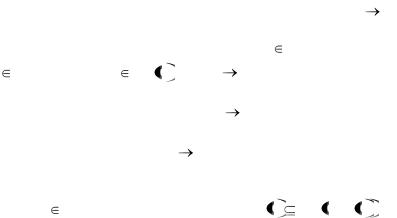
[4, 11, 12] являются: U — множество пользователей; R — множество ролей; Р — множество прав доступа к объектам КС; S — множество сессий пользователей; PA:R 2Р — функция, задающая для каждой роли множество прав доступа;
при этом для каждого права доступа |
p P существует роль |
r R такая что p PA r ; UA :U 2R |
— функция, задающая |
для каждого пользователя множество ролей, на которые он может быть авторизован; user: S U — функция, задающая для каждой сессии пользователя, от имени которого она
активизирована; roles: S 2R — функция, задающая для пользователя множество ролей, на которые он авторизован в данной сессии, при этом в каждый момент времени для каждой сессии s S выполняется условие roles s UA user s .
Заметим, что могут существовать роли, на которые не авторизован ни один пользователь.
В базовой модели ролевого управления доступом предполагается, что множества U, R, Р и функции PA, UA не изменяются с течением времени.
Множество ролей, на которые авторизуется пользователь в течение одной сессии, модифицируется самим пользователем. При этом отсутствуют механизмы, позволяющие одной сессии активизировать другую сессию. Все сессии активизируются только пользователем.
Для обеспечения возможности большего соответствия реальным КС, каждый пользователь которых занимает определенное положение в служебной иерархии, на множестве ролей реализуется иерархическая структура.
Определение 1. Иерархией ролей в базовой модели ролевого управления доступом называется заданное на множестве ролей R отношение частичного порядка «<». При
24
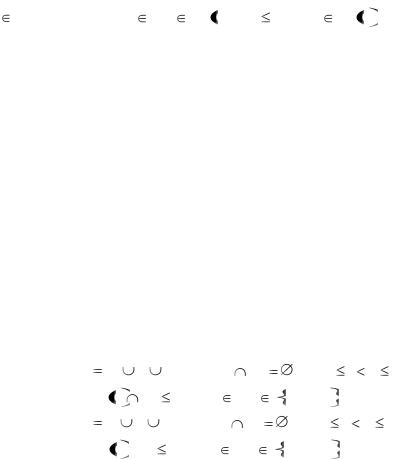
этом по определению выполняется условие: для пользователя u U , если роли r, r' R, r UA u и r' r, то r' UA u ..
Таким образом, наряду с данной ролью пользователь должен оыть авторизован на все роли, в иерархии ее меньшие.
Отношение частичного порядка на множестве ролей не обязательно задает на нем решетку.
Другим важным механизмом базовой модели ролевого управления доступом являются ограничения, накладываемые на множества Ролей, на которые может быть авторизован пользователь или на которые он авторизуется в течение одной сессии. Данный механизм также необходим для широкого использования ролевого управления доступом, так как обеспечивает большее соответствие используемым в существующих КС технологиям обработки информации.
Дадим определения для ряда распространенных видов ограничений.
Определение 2. В базовой модели ролевого управления доступом заданы ограничения статического взаимного исключения ролей или прав доступа, когда выполняются условия:
• |
R |
R1 ... |
Rn , где Ri |
Rj |
для 1 |
i |
j |
n, |
|||
|
|
|
|
1для u |
U ,i |
1,2,...,n ; ; |
|
|
|
||
|
|
UA u Ri |
|
|
|
||||||
• |
P |
P ... |
P |
, где P |
P |
для 1 |
i |
j |
n, |
||
|
|
|
1 |
|
m |
i |
j |
|
|
|
|
|
|
PA r Pi |
|
1для p |
U ,i |
1,2,...,m . |
|
|
|
||
|
|
|
|
|
|
||||||
Множество ролей и множество прав доступа разделяются на непересекающиеся подмножества. При этом каждый пользователь может обладать не более чем одной ролью из каждого подмножества ролей, а каждая роль не более чем одним правом доступа из каждого подмножества прав доступа.
Определение 3. В базовой модели ролевого управления доступом задано ограничение динамического взаимного исключения ролей, когда выполняются условия:
25
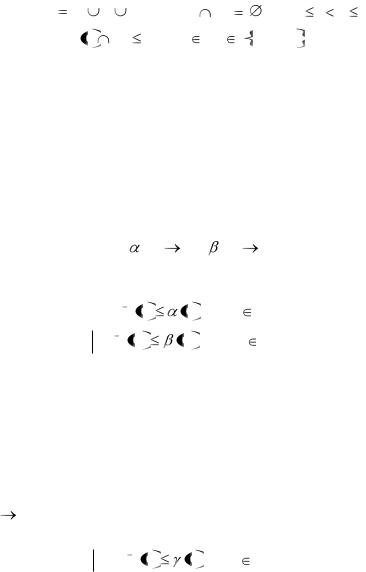
• |
R R1 |
... |
|
Rn , где Ri |
Rj |
для 1 i j n; ; |
|
• |
|
roles s |
Ri |
|
1для s |
S,i |
1,2,...,n . . |
|
|
||||||
Множество ролей разделяется на непересекающиеся подмножества. При этом в каждой сессии пользователь может обладать не более чем одной ролью из каждого подмножества ролей.
Определение 4. В базовой модели ролевого управления доступом заданы статические количественные ограничения на обладание ролью или правом доступа, когда определены две функции:
: R N0 ; : P N0 ,
где No — множество натуральных чисел с нулем, и выполняются условия:
|
UA 1 r |
r |
для r |
R ; |
|
|
|
|
|
||
PA 1 p |
|
p |
для p |
P . |
|
Для каждой роли устанавливается максимальное число пользователей, которые могут быть на нее авторизованы, а для каждого права доступа устанавливается максимальное число ролей, которые могут им обладать.
Определение 5. В базовой модели ролевого управления доступом задано динамическое количественное ограничение на обладание ролью ние ролью, когда определена функция:
 : R N0 , и выполняется условие:
roles 1 r |
r для r R. . |
Для каждой роли устанавливается максимальное число сессий пользователей, которые могут одновременно быть на нее авторизованы.
26
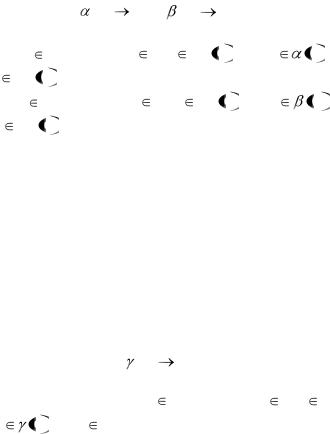
Определение 6. В базовой модели ролевого управления доступом заданы статические ограничения необходимого обладания ролью или правом доступа, когда определены две функции:
|
|
|
: R |
2R и : P 2P , |
|
|
|
|
||
и выполняются условия: |
|
|
|
|
|
|
|
|||
• |
для |
u |
U , если |
r, r' |
R, r |
UA u |
и |
r' |
r , |
то |
|
r' |
UA u ; |
|
|
|
|
|
|
|
|
• |
для |
r |
R, если |
p, p' |
P, p |
PA r |
и |
p' |
p , |
то |
|
p' |
PA r . |
|
|
|
|
|
|
|
|
Для каждой роли для того, чтобы на нее мог быть авторизован пользователь, могут быть определены роли, на которые пользователь также должен быть авторизован. Для каждого права доступа для того, чтобы им обладала роль, могут быть определены права доступа, которыми данная роль также должна обладать.
Определение 7. В базовой модели ролевого управления доступом задано динамическое ограничение необходимого обладания ролью, когда определена функция
|
|
: R |
2R |
и выполняется |
условие: |
для s |
S , если r, r' R, r R и |
roles (s) и r' |
r , то r' |
roles (s) . |
|
Для каждой роли для того, чтобы на нее мог быть авторизован пользователь в некоторой сессии, могут быть определены роли, на которые пользователь также должен быть авторизован в данной сессии.
Общая структура элементов базовой модели ролевого управления доступом имеет вид, показанный на рис. 1.
27
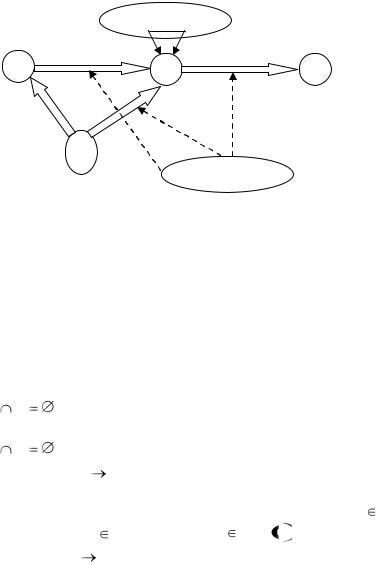
|
Иерархия ролей |
|
|
Пользователи |
Роли |
Права доступа |
|
UA |
PA |
||
|
|||
U |
|
||
R |
P |
||
|
roles |
|
|
user |
|
|
|
S |
|
|
|
Сессии |
Ограничения |
|
Рис. 1. Структура элементов базовой модели ролевого управления доступом
Модель администрирования ролевого управления доступом
В дополнение к используемым элементам базовой модели в модели администрирования ролевого управления
доступом рассматриваются следующие элементы: |
|
|||
|
AR |
— |
множество административных |
ролей |
( AR |
R |
); |
|
|
|
АР |
— множество административных прав |
доступа |
|
( AP |
P |
); |
|
|
|
АРА: AR |
2 AP — функция, задающая для |
каждой |
|
административной роли множество административных прав
доступа, при этом для каждого |
права доступа |
p AR |
|
существует роль r |
AR такая, что p |
APA r ; ; |
|
AUA: U |
2AR — функция, |
задающая для |
каждого |
пользователя множество административных ролей, на которые он может быть авторизован.
28