Материал: Проникновения в операционную среду компьютера. модели злоумышленного удаленного доступа. Радько Н.М., Язов Ю.К
Продолжение табл. 3.4
|
1 |
2 |
3 |
4 |
5 |
|||||
Межсетевые экраны |
Пакетные фильтры |
|
|
|
|
|
||||
Шлюз сеансового уровня |
|
|
|
|
|
|||||
Шлюз уровня приложений |
|
|
|
|
|
|||||
Функциональные ограничения |
Изоляция от других сетей |
|
|
|
|
|
||||
Изоляция от глобальной сети |
|
|
|
|
|
|||||
Знаком «» отмечены меры защиты, которые не противоречат реализации функциональных требований соответствующего типа ИТКС, а также обеспечивают защиту от угроз, актуальных для данного типа ИТКС.
3.3.2. Определение отношения рассматриваемых мер защиты к противодействию исследуемым атакам
Исходя из результатов глав 1 и 2, определяется отношение применения тех или иных мер защиты к возможности реализации каждой из исследуемых атак.
Таблица 3.5
Влияние применения мер защиты на реализацию исследуемых атак
Номер атаки |
М
Наименование атаки |
Система идентификации и аутентификации |
Криптографические средства |
Системы обнаружения вторжений |
Конфигурация системы |
Межсетевые экраны |
Меры контроля физического доступа |
Функциональные ограничения |
0.1 |
Вход в ОС посредством сброса пароля |
|
Ик |
|
|
|
В |
|
0.2 |
Подбор пароля ОС посредством хищения файла паролей |
|
Ик |
|
|
|
В |
|
1.1 |
Сниффинг пакетов в сети без коммутаторов |
|
И |
Р |
И |
|
В |
|
1.2 |
Сканирование портов |
|
|
Р |
|
|
В |
|
1.3 |
Отказ в обслуживании |
|
|
Р |
|
|
В |
|
1.4 |
Внедрение ложного объекта (APR-спуфинг) |
Вв |
Ик |
Р |
И |
|
В |
|
1.5 |
Внедрение ложного объекта путем навязывания ложного маршрута |
Вв |
Ик |
|
И |
|
В |
|
1.6 |
Подмена доверенного объекта сети |
Вв |
Ик |
|
|
|
В |
|
1.7 |
Подмена доверенного объекта сети (перехват сессии) |
|
Ик |
Р |
|
|
В |
|
1.8 |
Внедрение ложного DNS-сервера |
Вв |
Ик |
|
|
|
В |
|
2.2 |
Сканирование портов |
|
|
Р |
|
В |
|
И |
2.3 |
Отказ в обслуживании |
|
|
Р |
|
В |
|
И |
2.4 |
Внедрение ложного объекта (APR-спуфинг) |
Вв |
Ик |
Р |
И |
В |
|
И |
2.5 |
Внедрение ложного объекта путем навязывания ложного маршрута |
|
Ик |
|
И |
В |
|
И |
 еры
защиты
Продолжение табл. 3.5
2.6 |
Подмена доверенного объекта сети |
Вв |
Ик |
|
|
В |
|
И |
2.7 |
Внедрение ложного DNS-сервера |
Вв |
Ик |
|
|
В |
|
И |
2.8 |
Внедрение ложного DNS-сервера путем атаки на DNS-сервер |
Вв |
Ик |
|
|
В |
|
И |
В — уменьшение вероятности достижения злоумышленником цели посредством реализации атаки,
Р — уменьшение времени действия атаки вследствие реакции системы защиты и реализации ответных действий,
И — исключение достижения цели злоумышленником.
Применение мер защиты может повлечь, как полное исключение возможности успеха атаки (применение коммутаторов в сети относительно атаки «сниффинг пакетов» либо шифрование трафика относительно атаки «подмена доверенного объекта»), уменьшение вероятности успешной реализации атаки (меры ограничения физического доступа для всех видов атак, связанных с непосредственным доступом), а также уменьшение времени нахождения элемента ИТКС в целевом для злоумышленника состоянии вследствие реакции системы защиты.
Глава 4. Аналитическое моделирование процессов реализации угроз удаленного доступа к элементам иткс
4.1.Моделирование процессов реализации сетевого анализа
4.1.1. Сниффинг пакетов в сети без коммутаторов
Рассмотрим пассивную атаку, которая, как правило, является подготовительным этапом при реализации многих активных сетевых атак. В том случае, если вместо коммутаторов в сети установлены концентраторы, полученные пакеты рассылаются всем компьютерам в сети, а затем компьютеры определяют для них этот пакет или нет.
Если злоумышленник получит доступ к компьютеру, который включен в такую сеть, или получит доступ к сети непосредственно, то вся информация, передаваемая в переделах сегмента сети, включая пароли, станет доступной ему [40]. Злоумышленник может поставить сетевую карту в режим прослушивания и будет принимать все пакеты независимо от того, ему ли они предназначались.
Несанкционированное прослушивание сети и наблюдение за данными производится при помощи специальной программы — пакетного сниффера, который осуществляет перехват всех сетевых пакетов сегмента, за которым идет наблюдение. Перехваченные таким сниффером данные могут быть использованы злоумышленниками для получения доступа к сервисам системы на правах легального пользователя.
Смоделируем данную атаку с помощью сети Петри-Маркова [19,60,61]. Здесь и далее, если не указано другое, C — хост злоумышленника, A и B — атакуемые хосты. Приведем обозначения элементов сети. Здесь si — позиции, tj — переходы:
s1 — атакуемые хосты готовы,
s2 — C физически готов к перехвату трафика (он находится в исследуемом сегменте сети без коммутаторов, анализатор трафика запущен и настроен),
t1 — передача пакета между A и B, перехват пакета,
s3 — пакет перехвачен,
t2 — анализ пакета, извлечение полезных данных,
s4 — необходимые данные (пароль, имя пользователя) извлечены из пакета.
Вид данной сети представлен на рис. 4.1.
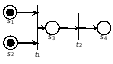
Рис. 4.1. Вид сети Петри-Маркова для внутрисегментного прослушивания трафика
На этой сети позиции не имеют инцидентные дуги, поэтому вероятности перемещения из них в переходы равны единице.
Элементы матрицы, определяющие логические функции срабатывания сети, могут быть записаны (без учета направленности дуг графа) следующим образом:
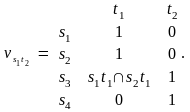
Поскольку полушаг из перехода в позицию срабатывает мгновенно, то динамика срабатывания сети определяется только вероятностями срабатывания сети (перемещения из состояния в переход) и плотностями распределения времени нахождения процесса в каждом состоянии. Тогда в данной сети достаточно рассмотреть процесс перехода из начального состояния s1 в конечный переход t2.
Для данной сети Петри-Маркова имеет место следующая система интегро-дифференциальных уравнений [60,62]:
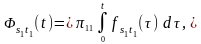
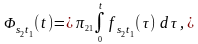
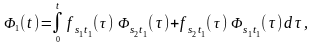 (4.1)
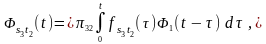
где fsitj(t) — плотность вероятности времени перемещения из состояния si к переходу tj,
sitj(t) — соответствующий закон распределения,
ij — вероятность срабатывания перехода, причем вероятности срабатывания всех переходов на данной траектории не зависят от времени, вероятность перемещения по всей сети рассчитывается по формуле

dij — все полушаги сети.
Полагаем, что плотности распределения вероятностей являются экспоненциальными зависимостями и имеют вид:
fsitjijeijt, (4.2)
где ij1/ij, ij (i1,…,4; j1,…,3) — средние времена вышеперечисленных действий соответственно.
Согласно предельной теореме, для редеющих событий при последовательном разрежении стационарного ординарного потока результирующий поток с увеличением числа разрежений приближается к простейшему. Таким образом, результирующий поток является экспоненциальным, так как экспоненциальный поток и есть простейший.
Расчет с применением прямого и обратного преобразования Лапласа получается весьма громоздким, поэтому целесообразно применять пуассоновское приближение для плотностей распределения вероятностей времени перемещения в переходы сети Петри-Маркова [3,60,64]. Применяя пуассоновское приближение, получим среднее время перемещения по сети Петри-Маркова из начальной позиции до конечного перехода и вероятность этого перемещения:
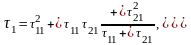
2132,
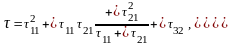 (4.3)
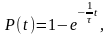
где исходные параметры атаки принимают следующие значения:
2111,5 с — среднее время запуска и настройки программы-анализатора трафика,
110,5 с — среднее время передачи достаточного для анализа количества пакетов по сети (например, всех пакетов, содержащих символы пароля сервиса telnet),
320,1 с — среднее время анализа пакетов и выявления необходимых данных.
Таким образом, среднее время перехода по всей сети есть 11,7 с, а зависимость вероятности реализации атаки от времени приобретает вид, представленный на рис. 4.2.
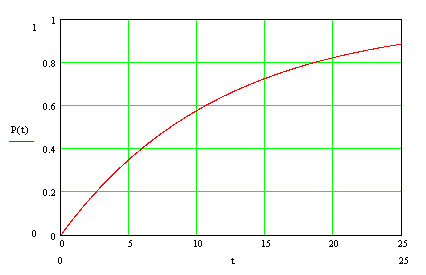
P(t)1et/11,7
P(t)
Рис. 4.2. Зависимость вероятности реализации внутрисегментного прослушивания трафика от времени