Материал: Проникновения в операционную среду компьютера. модели злоумышленного удаленного доступа. Радько Н.М., Язов Ю.К
Рассмотрим вероятностные характеристики реализации данной атаки с учетом применения мер противодействия.
1. Применение коммутаторов в сети. При применении коммутаторов в сети реализация данной схемы прослушивания трафика становится невозможной, поскольку коммутатор самостоятельно определяет и перенаправляет приходящие пакеты непосредственно адресату. Для данной сети это выражается в том, что вероятность 21 срабатывания перехода d21 стремится к нулю (210), а, следовательно, дальнейшая реализация атаки невозможна.
2. Одноразовые пароли. Если целью атаки является перехват пароля с целью последующего входа в систему с правами другого пользователя, то такая мера позволяет избежать повторного входа в систему злоумышленником. Несмотря на то, что пакет, содержащий пароль, будет перехвачен, а пароль выявлен с помощью анализатора паролей, злоумышленник уже не сможет им воспользоваться. Вероятность 32 перехода d32 стремится к нулю (320).
3. Криптозащита (шифрование пакетов). В случае шифрования трафика злоумышленнику не удастся за приемлемое время проанализировать содержимое перехваченных пакетов, а, следовательно, применить перехваченную информацию в своих целях. Для данной сети шифрование пакетов влечет стремление среднего времени 32 перехода d32, а, следовательно, и времени прохождения по всей сети к бесконечности.
4.1.2. Сканирование сети
Прежде чем перейти непосредственно к выполнению активных сетевых атак злоумышленнику необходимо узнать информацию о структуре сети и сервисах, функционирующих на хостах сети. Рассмотрим и смоделируем с помощью сети Петри-Маркова подготовку к проведению атаки, а именно сканирование сети.
Для реализации данного действия злоумышленнику необходим компьютер, подключенный к сети и заранее приготовленное программное обеспечение для осуществления сбора информации. Некоторые программы данного типа обладают функциями автоматического определения IP-адреса компьютера, на котором они запущены (в рассматриваемом случае используется программный продукт именно такого типа). Затем происходит настройка параметров для сканирования. Это может быть осуществлено как вручную, так и автоматически. Далее осуществляется последовательный опрос, путем посылки ICMP-эхо-запросов, хостов в указанном диапазоне IP-адресов в многопоточном режиме.
Путем посылки недопустимых (нестандартных) ICMP- или TCP-пакетов нарушитель может идентифицировать тип ОС. Стандарты обычно устанавливают, каким образом компьютеры должны реагировать на легальные пакеты, поэтому машины имеют тенденцию быть единообразными в своей реакции на допустимые входные данные. Однако стандарты упускают (обычно намеренно) реакцию на недопустимые входные данные. Таким образом, уникальные реакции каждой ОС на недопустимые входные данные формируют сигнатуру, которую злоумышленник может использовать для того, чтобы понять под каким управлением функционирует выбранный компьютер [3,40].
Если хост определен как активный, то осуществляется определение наличия функционирующего сервиса, в рассматриваемом случае наличие запущенного telnet- или ftp-сервиса. Стандартными портами для этих сервисов являются 21 порт для ftp и 23 порт для telnet.
Результатом данной атаки будет определение из множества компьютеров, подключенных к сети, уязвимых для последующего проникновения.
Смоделируем данную атаку с помощью сети Петри-Маркова. Обозначения элементов этой сети приведены ниже, si — позиции, tj — переходы:
s1 — С готов, программа запущена и настроена,
t1 — определение активных хостов сети при помощи ICMP-запроса,
s2 — активные хосты определены,
t2 — определение типов ОС активных хостов сети,
s3 — типы ОС определены,
t3 — сканирование сервисов на активных хостах сети,
s4 — работающие сервисы определены.
Вид данной сети представлен на рис. 4.3.
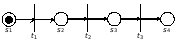
Рис. 4.3. Вид сети Петри-Маркова для атаки «сканирование сети»
Элементы матрицы, определяющие логические функции срабатывания сети, могут быть записаны (без учета направленности дуг графа) следующим образом:
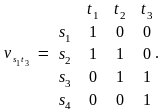
Для данной сети Петри-Маркова имеет место следующая система интегро-дифференциальных уравнений [60, 62]:
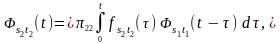
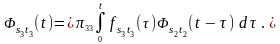 (4.4)
Для данной атаки предположим, что все вероятности ij равны 1.
Полагаем, что плотности распределения вероятностей являются экспоненциальными зависимостями и имеют вид (4.2):
fsitjijeijt при i1,…,4; j1,…,3.
Применяя пуассоновское приближение, получаем среднее время перемещения по сети Петри-Маркова из начальной позиции до конечного перехода и вероятность этого перемещения:
112233, (4.5)
где исходные параметры атаки принимают следующие значения:
1110,5 с — среднее время запуска и настройки программы-сканера сети,
223338,3 с — среднее время определения работающих хостов, определения типов ОС и выявления функционирующих сервисов.
Таким образом, среднее время перехода по всей сети равно 48,8 с, и зависимость вероятности реализации атаки от времени приобретает вид, представленный на рис. 4.4.
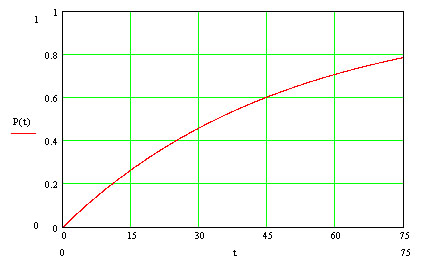
P(t)1et/48,8
P(t)
t
Рис. 4.4. Зависимость вероятности реализации сканирования сети от времени
4.2. Моделирование процесса реализации атаки «Отказ в обслуживании» (syn-flood)
SYN-flood атаки, известные также как TCP-flood атаки, обычно осуществляются против серверов. Основная задача таких атак — отказ в обслуживании (DoS). Злоумышленник посылает большое количество SYN-пакетов на целевой хост по порту сервиса, который он хочет приостановить, от имени произвольных IP-адресов [3]. Так как SYN-пакеты используются в тройном рукопожатии при установлении TCP-соединения, целевой хост отвечает на них пакетами SYN-ACK, резервирует место в буфере под каждое соединение и ждет ответного пакета ACK, который должен завершить соединение, в течение некоторого промежутка времени [2,3,40].
Пакет-подтверждение SYN-ACK передается на ложный адрес источника SYN-пакета, в произвольную точку сети и либо вовсе не найдет адресата, либо будет просто проигнорирован. В результате, при постоянном потоке SYN-запросов, целевой хост будет постоянно держать свой буфер заполненным ненужным ожиданием завершения полуоткрытых ложных соединений и не сможет обработать SYN-запросы от настоящих легальных пользователей.
Смоделируем данную атаку с помощью сети Петри-Маркова. Обозначения элементов этой сети приведены ниже, si — позиции, tj — переходы:
s1 — C готов,
t1 — запуск и настройка программы для SYN-flood,
s2 — A готов принять пакеты SYN с несуществующим обратным адресом в очередь неоткрытых соединений,
s3 — программа запущена и настроена,
t2 — отправка пакетов SYN и постановка их в очередь A,
s4 — запросы поставлены в очередь ожидаемых соединений A,
t3 — переполнение очереди A,
s5 — A не в состоянии обрабатывать другие запросы.
Вид данной сети представлен на рис. 4.5.
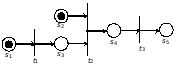
Рис. 4.5. Вид сети Петри-Маркова для атаки SYN-flood
Элементы матрицы, определяющие логические функции срабатывания сети, могут быть записаны (без учета направленности дуг графа) следующим образом:
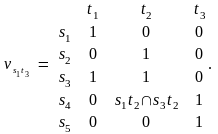
Для данной сети Петри-Маркова имеет место следующая система интегро-дифференциальных уравнений [60,62]:
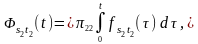
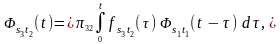 (4.6)
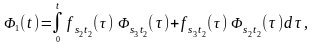
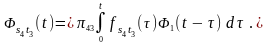
Полагаем, что плотности распределения вероятностей являются экспоненциальными зависимостями и имеют вид (4.2) при i1,…,5; j1,…,3: fsitjijeijt.
Для оценки среднего времени реализации данной атаки необходимо учесть следующие показатели: s — размер очереди для полуоткрытых TCP-соединений, T — время нахождения соединения в очереди, R — интенсивность посылки SYN-пакетов злоумышленником.
Необходимо вычислить число повторений отправки злоумышленником пакетов, которое приведет к переполнению очереди атакуемого хоста. В случае, когда TRs это число n≤s.
Применяя пуассоновское приближение, получаем среднее время перемещения по сети Петри-Маркова из начальной позиции до конечного перехода и вероятность этого перемещения:
32nT,
11132,
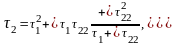 (4.7)
243,
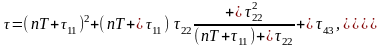
где исходные параметры атаки принимают следующие значения:
1111 с — среднее время настройки программы,
s10 — размер очереди соединений для Windows XP,
Tс75 с — среднее время ожидания установления соединения,
R100 — число SYN-пакетов, поступающих в очередь за секунду.
Таким образом, злоумышленнику необходимо повторить передачу SYN-пакета в среднем n10 раз.
Среднее время подготовки, отправки и постановки пакета в очередь с учетом интервала между пакетами равно Tп0,015 с.
Без применения мер защиты от данной атаки время перехода атакуемого хоста в недоступное состояние стремится к нулю: 32→0. Тогда среднее время перехода по всей сети равно:
nT11100,0151111,15 c.
Зависимость вероятности реализации атаки от времени приобретает вид, представленный на рис. 4.6.
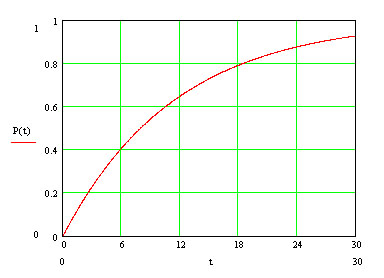
P(t)1et/11,15
P(t)
Рис. 4.6. Зависимость вероятности реализации атаки SYN-flood от времени
Особое внимание следует уделить тому, что данная зависимость учитывает этап запуска и настройки программы, который имеет гораздо большее среднее время, чем все остальные этапы.
Рассмотрим вероятностные характеристики реализации атаки при применении мер противодействия.
1. Использование межсетевого экрана (для межсегментной атаки). В настоящее время работа по противодействию таким атакам возложена на межсетевые экраны. Когда извне приходит SYN-пакет, межсетевой экран не пропускает его во внутреннюю сеть, а сам отвечает на него от имени сервера назначения. Если соединение с внешним клиентом все же устанавливается, то он создает соединение с сервером от имени клиента, и в дальнейшем выступает как невидимый посредник, о котором ни внутренний сервер, ни внешний клиент не догадываются [49].
В случае если ответ от клиента на SYN-ACK-пакет в определенный промежуток времени не получен, то оригинальный SYN-пакет не будет передан внутрь сети.
Для данной модели применение межсетевого экрана влечет уменьшение вероятности 22 перехода d22, значение которой зависит от типа и особенностей функционирования сети и межсетевого экрана.
2. Использование механизма SYN-cookies. При использовании SYN-cookies в качестве меры противодействия рассматриваемой атаке при данной интенсивности запросов хост остается доступным для легитимных соединений даже при переполнении очереди ожидания, защищаемый хост становится практически неуязвим к атаке SYN-flood [51]. В рассматриваемой модели это выражается как стремление вероятности 34 перехода d11 к нулю.