Материал: Проникновения в операционную среду компьютера. модели злоумышленного удаленного доступа. Радько Н.М., Язов Ю.К
3. Уменьшение времени ожидания ответов. При уменьшении времени ожидания ответов до 10 с, n10.1, что существенно не изменяет вероятность реализации атаки при данном размере очереди и интенсивности.
4. Увеличение очереди запросов. При увеличении очереди запросов (например, при установке ОС Windows Server 2003, s65000) для успешной реализации атаки интенсивность запросов должна иметь такое значение, при котором очередь заполнится до истечения времени ожидания соединения, поскольку затем пакеты будут удаляться из очереди с такой же интенсивностью, т.е. Rs/Tс, в данном случае R866 при Tс75, что больше соответствует распределенной атаке с участием нескольких машин злоумышленника (DDoS).
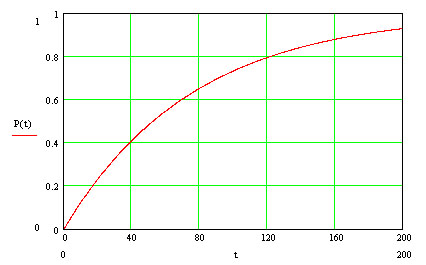
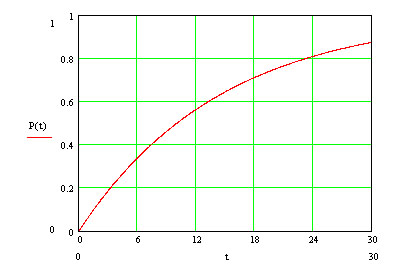
Для размера очереди s65000 и интенсивности атак R1000 среднее время реализации атаки 88 с, а вид зависимости показан на рис. 4.7.
P(t)1et/88
P(t)
Рис. 4.7. Зависимость времени реализации атаки SYN-flood при увеличенной очереди ожидания соединений и интенсивности запросов 1000 в секунду
При динамическом увеличении очереди запросов время и возможность реализации атаки определяется ресурсами системы. Известно, что для поддержания одного полуоткрытого соединения в очереди ОС может требоваться память до 30 кбайт, поэтому при наличии на хосте серверной ОС имеется возможность поддерживать ожидание достаточно большого числа соединений.
4.3. Моделирование процессов реализации внедрения в сеть ложного объекта
4.3.1. Внедрение в сеть ложного объекта на основе недостатков алгоритмов удаленного поиска (arp-spoofing)
Для реализации данной атаки злоумышленнику необходимо наличие доступа к компьютеру, подключенному к сети к сети и заранее приготовленное программное обеспечение для осуществления атаки.
Происходит настройка приложения для осуществления сканирования сети для выявления соответствия MAC-адресов с IP-адресами хостов. После следует настройка параметров программы для проведения перехвата трафика между двумя или более хостами. Далее происходит подмена таблиц MAC-адресов и ожидание подключения к удаленному компьютеру, для перехвата имени и пароля [28,40].
Смоделируем данную атаку с помощью сети Петри-Маркова. Обозначения элементов этой сети приведены ниже, si — позиции, tj — переходы:
s1 — A формирует широковещательный ARP-запрос,
s2 — C находится внутри сегмента сети хоста A,
t1 — подготовка к проведению атаки (сканирование MAC-адресов хостов сети и настройка программы),
s3 — С готов к проведению атаки,
t2 — отправка ложного ARP-ответа,
s4 — ложный ARP-ответ принят A,
t3 — изменение ARP-таблицы A,
s5 — ARP-таблицы A изменена,
t4 — перехват и анализ трафика A,
s6 — результат: трафик перехвачен и проанализирован.
Вид данной сети представлен на рис. 4.8.
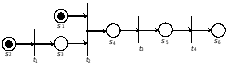
Рис. 4.8. Вид сети Петри-Маркова для атаки «ARP-спуфинг»
В этой сети позиции не имеют инцидентных дуг, поэтому вероятности перемещения из них в переходы равны единице.
Элементы матрицы, определяющие логические функции срабатывания сети, могут быть записаны (без учета направленности дуг графа) следующим образом:
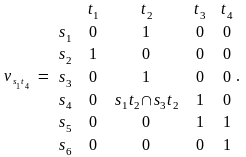
Для данной сети Петри-Маркова имеет место следующая система интегро-дифференциальных уравнений [60,62]:
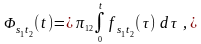
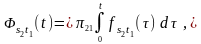
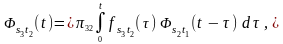
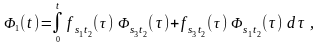 (4.8)
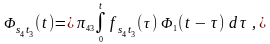
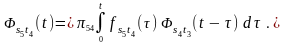
Полагаем, что плотности распределения вероятностей являются экспоненциальными зависимостями и имеют вид (4.2) при i1,...,6; j1,...,4.
Применяя пуассоновское приближение, получаем среднее время перемещения по сети Петри-Маркова из начальной позиции до конечного перехода и вероятность этого перемещения:
12132,
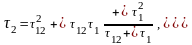
324354, (4.9)
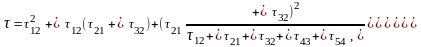
где исходные параметры атаки принимают следующие значения:
2111 с — среднее время сканирования MAC-адресов хостов сети и настройки программы для проведения ARP-спуфинга; среднее время отправки ложного ARP-ответа хосту с учетом прохождения его по сети не превышает 320,5 с, а атакуемый хост в стандартном режиме обновления ARP-таблиц находится в постоянном ожидании ответов;
431 с — среднее время обновления таблицы без проведения операции верификации адресов. После изменения таблиц трафик хоста A проходит через машину злоумышленника. Среднее время получения злоумышленником необходимой информации зависит от интенсивности трафика атакуемого хоста. Для достаточно активной сети с учетом проведения анализа пакетов 542 с.
Таким образом, среднее время перехода по всей сети 15,5 с, и зависимость вероятности реализации атаки от времени приобретает вид, представленный на рис. 4.9.
P(t)1et/15,5
P(t)
Рис. 4.9. Зависимость вероятности реализации атаки ARP-spoofing от времени
Рассмотрим вероятностные характеристики реализации данной атаки с учетом применения мер противодействия.
1. Применение статических ARP-таблиц. При использовании статических ARP-таблиц в качестве меры противодействия данной атаке вероятность 11 срабатывания перехода d11 равна вероятности нахождения в сети узла с динамическими ARP-таблицами, что зависит от предназначения и реализации конкретной сети. Данный подход не распространяется на клиентские хосты, динамически присоединяющиеся к рассматриваемой сети [49].
2. Верификация адресов. В системах семейства UNIX возможна так называемая верификация адресов. При получении ARP-ответа хост опрашивает узлы с указанными IP-адресами на соответствие их MAC-адресов вносимым в таблицу. В этом случае, если несколько машин ответят на этот запрос, изменения в таблицу вноситься не будут [51].
3. Криптозащита (шифрование пакетов). В случае шифрования трафика злоумышленнику не удастся за приемлемое время проанализировать содержимое перехваченных пакетов, а, следовательно, применить перехваченную информацию в своих целях [54]. Для данной сети шифрование пакетов влечет стремление среднего времени 54 перехода d54 (а, следовательно, и времени прохождения по всей сети) к бесконечности.
4.3.2. Внедрение в сеть ложного объекта путем навязывания ложного маршрута
Для осуществления этой удаленной атаки необходимо подготовить ложное ICMP Redirect Host сообщение, в котором указать конечный IP-адрес маршрута (адрес хоста, маршрут к которому будет изменен) и IP-адрес ложного маршрутизатора. Далее это сообщение передается на атакуемый хост от имени маршрутизатора. Для этого в IP-заголовке в поле адреса отправителя указывается IP-адрес маршрутизатора. Можно предложить два варианта данной удаленной атаки.
В первом случае атакующий находится в том же сегменте сети, что и цель атаки. Тогда, послав ложное ICMP-сообщение, он в качестве IP-адреса нового маршрутизатора может указать либо свой IP-адрес, либо любой из адресов данной подсети. Это даст атакующему возможность изменить маршрут передачи сообщений, направляемых атакованным хостом на определенный IP-адрес, и получить контроль над трафиком между атакуемым хостом и интересующим атакующего сервером. После этого атака перейдет во вторую стадию, связанную с приемом, анализом и передачей пакетов, получаемых от атакованного хоста [2,40].
В случае осуществления второго варианта удаленной атаки атакующий находится в другом сегменте относительно цели атаки. Тогда, в случае передачи на атакуемый хост ложного ICMP Redirect сообщения, сам атакующий уже не сможет получить контроль над трафиком, так как адрес нового маршрутизатора должен находиться в пределах подсети атакуемого хоста. Однако в этом случае атака достигает другой цели: нарушается работоспособность хоста, поскольку связь между данным хостом и указанным в ложном ICMP-сообщении сервером будет нарушена. Это произойдет из-за того, что все пакеты, направляемые хостом на этот сервер, будут отправлены на IP-адрес несуществующего маршрутизатора [40,48].
Смоделируем данную атаку с помощью сети Петри-Маркова. Обозначения элементов этой сети приведены ниже, si — позиции, tj — переходы:
s1 — A готов,
s2 — C активен,
t1 — настройка программы,
s3 — программа настроена,
t2 — передача ложных ICMP-redirect-сообщений на A,
s4 — ложное ICMP-redirect-сообщение принято A,
t3 — изменение таблицы маршрутизации A,
s5 — таблицы маршрутизации A изменена,
t4 — перехват и анализ трафика A (для внутрисегментной атаки),
t4 — нарушение маршрутизации для A (для межсегментной атаки),
s6 — трафик перехвачен и проанализирован (для внутрисегментной атаки),
s6 — связь между атакуемым хостом и сервером нарушена (для межсегментной атаки).
Вид данной сети представлен на рис. 4.10.
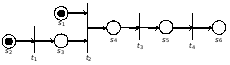
Рис. 4.10. Вид сети Петри-Маркова для внедрения ложного объекта путем навязывания ложного маршрута
На этой сети позиции не имеют инцидентные дуги, поэтому вероятности перемещения из них в переходы равны единице.
Элементы матрицы, определяющие логические функции срабатывания сети, могут быть записаны (без учета направленности дуг графа) следующим образом:
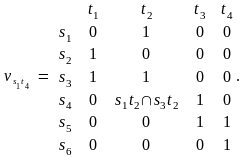
Для данной сети Петри-Маркова имеет место следующая система интегрально-дифференциальных уравнений [60,62]:
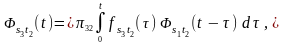
(4.10)
Полагаем, что плотности распределения вероятностей являются экспоненциальными зависимостями и имеют вид (4.2) при i1,…,6; j1,...,4.
Применяя пуассоновское приближение, получаем среднее время перемещения по сети Петри-Маркова из начальной позиции до конечного перехода и вероятность этого перемещения:
12132,
32nT,
(4.11)
324354,
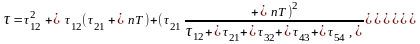
где исходные параметры атаки принимают следующие значения:
2115 с — среднее время запуска и настройки программы,
T0,05 c — среднее время формирования и передачи одного ложного ICMP-сообщения,
вероятность подбора неизвестного злоумышленнику внутреннего адреса маршрутизатора равна 1/254, поскольку существует 254 возможных варианта этого адреса [40], следовательно, среднее число попыток, которое необходимо сделать для подбора равно n254.
В отсутствие запрета на прием ICMP-redirect-сообщений хост находится в постоянном их ожидании.
В случае внутрисегментной атаки после изменения таблиц трафик хоста A проходит через машину злоумышленника. Среднее время получения злоумышленником необходимой информации зависит от интенсивности трафика атакуемого хоста. Для достаточно активной сети с учетом проведения анализа пакетов 542 с.
В случае межсегментной атаки целью злоумышленника является нарушение маршрутизации сети, и после изменения таблиц маршрутизации атаку можно считать успешно выполненной [3,29].
Зависимость вероятности реализации внутрисегментной атаки от времени приобретает вид, представленный на рис. 4.11.
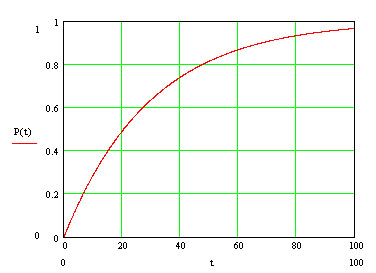
P(t)1et/29,7
P(t)
Рис. 4.11. Зависимость вероятности реализации внедрения ложного объекта путем навязывания ложного маршрута для внутрисегментной атаки от времени
Зависимость вероятности реализации межсегментной атаки от времени представлена на рис. 4.12.
Рассмотрим вероятностные характеристики реализации данной атаки с учетом применения мер противодействия.
1. Статические таблицы маршрутизации, запрет использования ICMP-redirect. При запрете на использование redirect-сообщений возникает необходимость поддерживать и периодически вручную обновлять таблицы маршрутизации для динамически изменяющихся сетей. Однако для сети с достаточно постоянной топологией данный способ может быть весьма эффективным. В случае запрета на прием ICMP-redirect-сообщений 12→0.
2. Фильтрация адресов (для межсегментной атаки). Существует возможность настроить межсетевой экран таким образом, чтобы он не пропускал во внутреннюю сеть пакеты, приходящие извне, но имеющие внутренний для этой сети обратный адрес. В этом случае ложные ICMP-сообщения просто не смогут дойти до атакуемого хоста, и 22→0.