Материал: Проникновения в операционную среду компьютера. модели злоумышленного удаленного доступа. Радько Н.М., Язов Ю.К
p1.4p1.2p1.4, p2.4p2.2p2.4 — внедрение ложного объекта на основе недостатков алгоритма удаленного поиска,
p1.5p1.2p1.5, p2.5p2.2p2.5 — внедрение ложного объекта путем навязывания ложного маршрута,
p1.6p1.2p1.3p1.6, p2.6p2.2p2.3p2.6 — подмена доверенного объекта,
p1.7p1.2p1.7 — подмена доверенного объекта (перехват сессии),
p1.8p1.2p1.8, p2.8p2.2p2.8 — внедрение ложного DNS-сервера,
где pi — вероятность реализации этапов данной сложной атаки, не представляющих собой более простые атаки из рассматриваемых.
Зная вероятности реализации простых и сложных угроз, возможно получить выражения для ущербов. Предположим, что любое прослушивание трафика злоумышленником влечет одинаковый ущерб uc0, независимо от типа атаки. Ущерб от нарушения конфиденциальности информации в ИТКС, согласно табл. 5.1, может быть нанесен посредством реализации атак 1.1, 2.1, 1.4, 2.4, 1.5. Таким образом, интенсивность реализации всех перечисленных атак является суммой интенсивностей реализации каждой из них, поскольку общий поток атак на подсистему аутентификации ИТКС представим в виде суммы потоков каждой из этих атак.
Для получения распределения вероятностей необходимо определить общую интенсивность нанесения ущерба, она будет равна
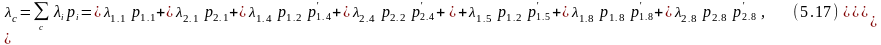 где
C — множество атак на
конфиденциальность трафика ИТКС.
Соответственно, закон распределения
примет вид:
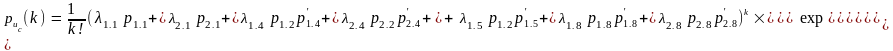
Полагая uckuc0, перейдем к распределению вероятности нанесения ущерба от нарушения конфиденциальности информации в системе:
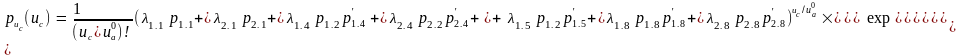
Предположим, что любой вход в систему с правами легального пользователя наносит системе одинаковый ущерб ua0, вне зависимости от типа атаки, результатом которой он является. Ущерб данного вида, согласно данным табл. 5.1, может быть нанесен в результате конечного успеха атак 0.1, 0.2, 1.1, 2.1, 1.4, 2.4, 1.5, 1.6, 2.6, 1.7. Аналогично, интенсивность реализации всех перечисленных атак является суммой интенсивностей реализации каждой из них. Для адекватной оценки необходимо учесть тот факт, что атаки на конфиденциальность трафика (1.1—1.5) могут повлечь несанкционированный вход в систему только при успешном перехвате и выделении пароля данного пользователя, следовательно необходимо ввести вероятность выделения пароля из анализируемых пакетов pв, которая может существенно варьироваться в зависимости от используемых средств защиты трафика и от того, как часто передается пароль по сети:
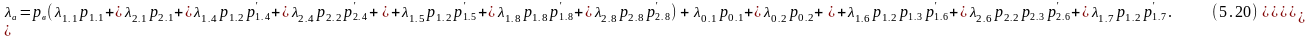
Соответственно, закон распределения примет вид:
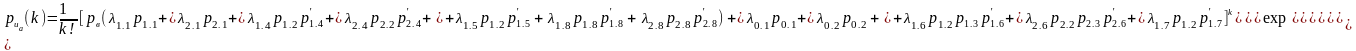
Полагая uakua0, перейдем к распределению вероятности нанесения ущерба от несанкционированного входа в систему:
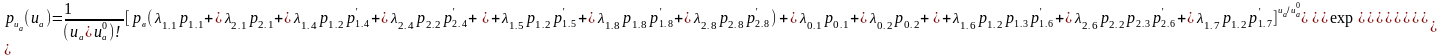
Предположим, что любая атака, нарушающая доступность информации в ИТКС влечет одинаковый ущерб us0, независимо от типа атаки. Ущерб от нарушения доступности информации в ИТКС, согласно табл. 5.1, может быть нанесен посредством реализации атак 1.3, 2.3, 2.5. Интенсивность реализации всех перечисленных атак является суммой интенсивностей реализации каждой из них:
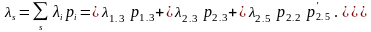 (5.23)
Закон распределения примет вид:
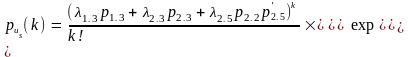
Полагая uku0, можно перейти к распределению ущерба от нарушения доступности информации в ИТКС
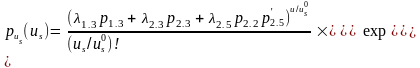
5.3. Расчет рисков реализации угроз удаленного доступа к элементам иткс
На основе полученных выше законов распределения вероятностей реализации атак найдем распределение риска для соответствующих видов ущерба [4,90,91].
Закон распределения риска от нарушения конфиденциальности при uckuc0 принимает вид:
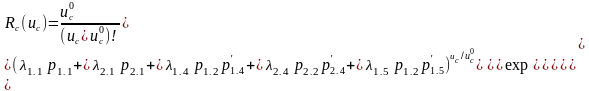
Для риска несанкционированного входа в систему закон распределения при uakua0 примет вид:
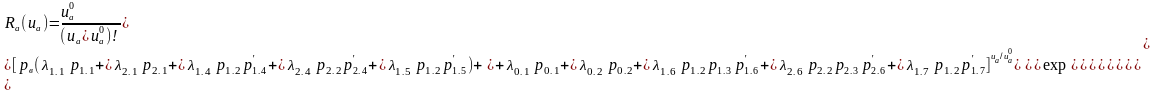
Для риска нарушения доступности информации в системе
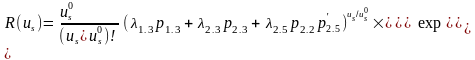
Выберем интервал функционирования ИТКС T1 месяц и присвоим интенсивностям возникновения атак (исходя из их сложности и распространенности) следующие значения:
1.12.140 — сниффинг пакетов,
1.32.340 — отказ в обслуживании (SYN-flood),
1.42.410 — внедрение ложного объекта (ARP-спуфинг),
1.52.510 — внедрение ложного объекта (маршрутизация),
1.62.63 — подмена доверенного объекта,
1.73 — подмена доверенного объекта (перехват сессии),
1.85, 2.83 — внедрение ложного DNS-сервера,
0.115 — непосредственный вход путем сброса пароля ОС,
0.25 — непосредственный вход путем хищения файла паролей,
pв0,5 — вероятность перехвата пароля при каждом прослушивании трафика,
K1K20,5 — коэффициенты активности внутреннего и внешнего нарушителя.
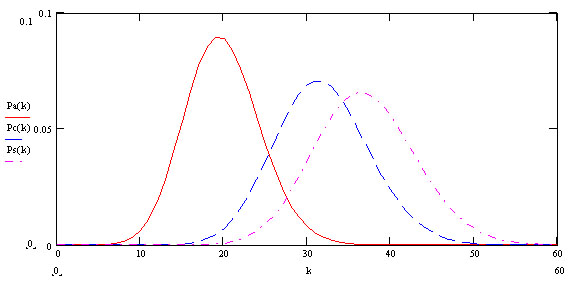
Исходя из полученных выше законов распределения, без учета использования мер противодействия, огибающие распределений вероятностей числа случаев реализации атак k принимают вид, показанный на рис. 5.3.
Pa
k
Pc
Ps
Рис. 5.3. Примерное распределение вероятностей числа реализованных атак
На графике обозначено: Pa — несанкционированный вход в систему, Pc — нарушение конфиденциальности, Ps — нарушение доступности.
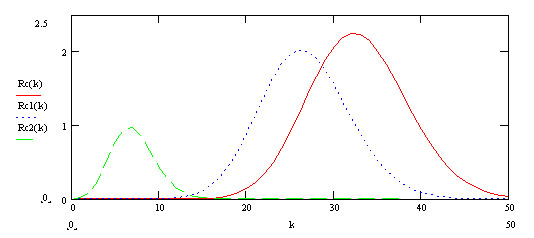
При тех же параметрах атак огибающие распределений риска нарушения конфиденциальности принимает вид, показанный на рис. 5.4.
Rc(k)
Rc1(k)
Rc2(k)
Рис. 5.4. Распределение рисков нарушения конфиденциальности информации в ИТКС
На графике обозначено: Rc1(k) — риск от реализации атак внутреннего злоумышленника, Rc2(k) — риск от реализации атак внешнего злоумышленника, Rc(k) — суммарный риск, km (m — число успешно реализованных атак), uc01.
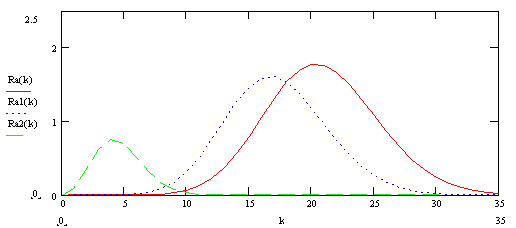
Для этих же параметров атак огибающие распределений риска несанкционированного входа в систему с правами легального пользователя ИТКС принимает вид, показанный на рис. 5.5.
Ra(k)
Ra1(k)
Ra2(k)
Рис. 5.5. Распределение рисков несанкционированного входа в систему с правами легального пользователя информации в ИТКС
На графике обозначено: Ra1(k) — риск от реализации атак внутреннего злоумышленника, Ra2(k) — риск от реализации атак внешнего злоумышленника, Ra(k) — суммарный риск, kua0m (m — число успешно реализованных атак), ua01.
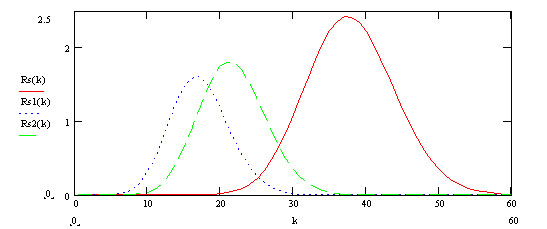
При тех же параметрах атак огибающие распределений риска нарушения доступности принимает вид, показанный на рис. 5.6. На графике обозначено: Rs1(k) — риск от реализации атак внутреннего злоумышленника, Rs2(k) — риск от реализации атак внешнего злоумышленника, Rs(k) — суммарный риск, kus0m (m — число успешно реализованных атак, us01.
При изменении условий функционирования ИТКС, а также активности внутренних и внешних злоумышленников полученные распределения могут существенно меняться, однако полученная методика позволяет учесть изменения значений интенсивностей и вероятностей реализации рассматриваемых атак для расчета рисков.
Rs(k)
k
Rs1(k)
Rs2(k)
Рис. 5.6. Распределение рисков несанкционированного входа в систему с правами легального пользователя информации в ИТКС
5.4. Расчет рисков реализации угроз, наносящих различный ущерб
5.4.1. Оценка ущерба от реализации атак
Для оценки ущерба от реализации каждой атаки целесообразно воспользоваться результатами, полученными в главе 3 при моделировании процессов реализации атак на основе теории сетей Петри-Маркова. Предположим, что количественно ущерб, наносимый злоумышленником системе, зависит от величины интервала времени, в течение которого атакованная система находилась под действием атаки. Для угроз конфиденциальности информации это справедливо, поскольку при увеличении количества прослушанного злоумышленником конфиденциального трафика возрастает вероятность того, что ему удастся несанкционированно получить интересующие его данные. В случае атак на отказ в обслуживании ущерб принято измерять временем нахождения системы в недоступном состоянии до восстановления ее способности выполнять свои функции. При реализации атак, связанных с несанкционированным получением прав легального пользователя, успех злоумышленника также зависит от времени, особенно если в его планы не входят действия разрушительного характера, например, при использовании ресурсов другого пользователя или при недостаточно высоком уровне привилегий.
Полученные в главе 3 результаты оценки вероятностных и временных характеристик процессов реализации атак характеризуются функциями распределения вероятности реализации атаки от времени, а она в свою очередь имеет смысл вероятности, с которой исследуемая система вошла в целевое для злоумышленника состояние к некоторому моменту времени. В данном случае в отношении времени нахождения системы в таком состоянии имеется большая неопределенность. Для снятия этой неопределенности предлагается учитывать факт завершения действия атаки в некоторый момент времени. Выделяются несколько видов причин завершения действия атаки:
— инициатива злоумышленника,
— истечение системного тайм-аута обновления,
— применение мер восстановления,
— реализация активной защиты системой обнаружения атак.
Необходимо ввести аналогичную функцию, характеризующую окончание действия атаки. Подобно имеющейся функции, она будет зависеть от среднего времени, в данном случае это среднее время окончания действия атаки, и иметь экспоненциальный закон распределения:
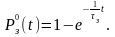
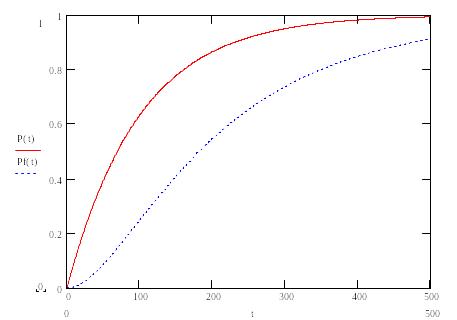
Необходимо рассчитать величину, характеризующую время действия атаки на ИТКС. Очевидно, что атака может быть завершена только при условии, что ее действие уже началось, следовательно, для расчета зависимости вероятности завершения атаки от времени необходимо учесть и вероятность начала действия атаки:
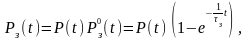 (5.29)
где P(t) — вероятность начала действия атаки в момент времени t.
График полученной зависимости примет вид, изображенный на рис. 5.7.
Рассмотрев все множество состояний исследуемой системы, можно сделать вывод, что система в момент времени t находится в состоянии действия атаки в случае, если одновременно выполняются следующие условия:
а) действие атаки началось (с вероятностью P(t)),
б) действие атаки не завершилось (с вероятностью 1P(t)Pз0(t)).
Тогда искомая вероятность будет рассчитываться по следующей формуле:
Pа(t)P(t)[1P(t)Pз0(t)]. (5.30)