Курсовая работа (т): Застосування моделі інформаційної безпеки організації
Досягнення цілей системи інформаційної безпеки можливе за умов вирішення таких основних завдань:
визначення переліку цінної інформації та рівня її критичності;
прогнозування та своєчасне виявлення загроз безпеки інформаційних ресурсів, причин і умов, що сприяють нанесенню фінансового, матеріального і морального збитку;
створення умов функціонування з найменшою вірогідністю реалізації загроз безпеці інформаційних ресурсів і нанесення різних видів збитків;
створення механізму та умов оперативного реагування на загрози інформаційної безпеки і прояву негативних тенденцій у функціонуванні, ефективне припинення зазіхань на ресурси на основі правових, організаційних і технічних заходів і засобів забезпечення безпеки;
створення умов для максимально можливого відшкодування та локалізації збитків, спричинених неправомірними діями фізичних та юридичних осіб, ослаблення негативного впливу наслідків порушення інформаційної безпеки на досягнення стратегічних цілей [2].
Система захисту інформації виконує такі функції:
ü забезпечення цілісності прикладного та системного програмного забезпечення і оброблюваної інформації;
ü захист комерційної таємниці, у тому числі з використанням сертифікованих засобів криптозахисту;
ü створення захищеного електронного документообігу з використанням сертифікованих засобів криптоперетворень та електронного цифрового підпису;
ü централізоване керування системою захисту інформації, реалізоване на робочому місці адміністратора інформаційної безпеки;
ü захищений віддалений доступ мобільних користувачів на основі використання технологій віртуальних приватних мереж;
ü управління доступом;
ü забезпечення ефективного антивірусного захисту.
Організація захисту на фізичному рівні повинна зменшити можливість несанкціонованих дій сторонніх осіб та персоналу підприємства, а також знизити вплив техногенних джерел.
Захист на технологічному рівні спрямована на зменшення можливих проявів загроз безпеці інформації, пов'язаних з використанням неякісного програмного продукту і технічних засобів обробки інформації та некоректних дій розробників програмного забезпечення. Система захисту на цьому рівні повинна бути автономною, але забезпечувати реалізацію єдиної політики безпеки і будуватися на основі використання сукупними захисних функцій вбудованих систем захисту операційної системи і систем управління базами даних і знань.
На локальному рівні організується поділ інформаційних ресурсів інформаційної системи на сегменти за ступенем конфіденційності, територіальним та функціональним принципом, а також виділення в окремий сегмент засобів роботи з конфіденційною інформацією.
На мережевому рівні потрібно організувати захищений інформаційний обмін між автоматизованими робочими місцями, в тому числі віддаленими і мобільними, і створити надійну оболонку по периметру інформаційної системи в цілому. Система захисту інформації на цьому рівні повинна будуватися з урахуванням реалізації захисту попередніх рівнів.
На рівні користувача вимагається забезпечити допуск тільки авторизованих користувачів до роботи в інформаційній системі, створити захисну оболонку навколо її елементів, а також організувати індивідуальну середу діяльності кожного користувача.
Побудувати надійну систему захисту неможливо без попереднього аналізу можливих загроз безпеки системи. Цей аналіз повинен включати в себе:
• виявлення характеру зберігається в системі інформації, виділення найбільш небезпечних загроз (несанкціоноване читання, несанкціонована зміна і т.д.);
• оцінку витрат часу та коштів на розтин системи, допустимих для зловмисників;
• оцінку цінності інформації, що зберігається в системі;
• побудова моделі зловмисника (іншими словами, визначення того, від кого треба захищатися - від сторонньої особи, користувача системи, адміністратора і т.д.);
• оцінку допустимих витрат часу, засобів і ресурсів системи на організацію її захисту.
Загрозами інформаційній безпеці називаються потенційні джерела небажаних подій, які можуть завдати шкоди ресурсам інформаційної системи.
Як правило, загрози інформаційної безпеки розрізняються за
способом їх реалізації. Виходячи з цього можна виділити такі основні класи
загроз безпеки, направлених проти інформаційних ресурсів рис.1.5.
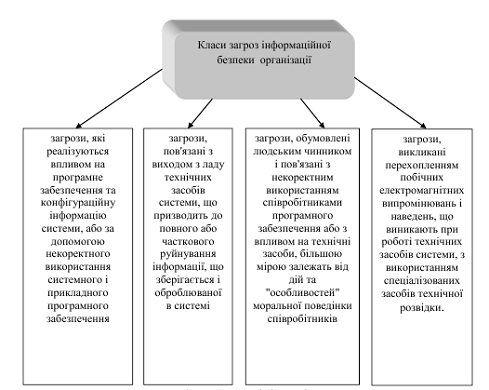
Рис.1.5 Класи загроз інформаційної безпеки організації
. Загрози з використанням програмних засобів. Найбільш численний клас загроз конфіденційності, цілісності і доступності інформаційних ресурсів пов'язаний з отриманням внутрішніми і зовнішніми порушниками логічного доступу до інформації з використанням можливостей, що надаються загальносистемним і прикладним програмним забезпеченням.
Результатом здійснення цих загроз являється несанкціонований доступ до даних, керуючої інформації, що зберігається на робочому місці адміністратора системи, конфігураційної інформації технічних засобів, а також до відомостей, що передаються по каналах зв'язку.
У цьому класі виділяються наступні основні загрози:
• використання співробітниками чужого ідентифікатора;
• використання чужого ідентифікатора постачальниками послуг;
• використання чужого ідентифікатора сторонніми;
• несанкціонований доступ до додатка;
• впровадження шкідливого програмного забезпечення;
• зловживання системними ресурсами;
• відмова від підтвердження авторства переданої інформації;
• помилки при маршрутизації;
• використання телекомунікацій для несанкціонованого доступу співробітниками організації, постачальником послуг, сторонніми особами;
• несправність засобів мережного управління, керуючих або мережевих серверів;
• збої системного та мережевого програмного забезпечення;
• збої прикладного програмного забезпечення.
. Загрози технічним засобам. Загрози доступності та цілісності інформації (збереженої, оброблюваної, що передається по каналах зв'язку) пов'язані з фізичними ушкодженнями та відмовами технічних засобів системи і допоміжних комунікацій. Наслідки реалізації цього класу загроз можуть призвести до повного або часткового руйнування інформації, відмови в обслуговуванні користувачів та їх запитів до системи, неможливості виводу або передачі інформації.
У цьому класі виділяються наступні основні загрози:
• пожежа;
• затоплення;
• природні катаклізми;
• несправності мережного сервера, накопичувального пристрою, друкуючих пристроїв, мережних розподіляють компонентів, мережевих шлюзів, мережевих інтерфейсів, електроживлення, кондиціонерів.
. Загрози, обумовлені людським чинником. Вони виникають внаслідок навмисних або ненавмисних дій персоналу або сторонніх осіб, що призводять до виходу з ладу або нештатної роботі програмних або технічних засобів інформаційної системи. У цьому класі виділяються наступні основні загрози:
• помилки операторів (помилки адміністраторів при конфігуруванні системи);
• помилки користувачів при роботі з системою;
• помилки при роботах з програмним забезпеченням (помилки адміністраторів при проведенні профілактичних робіт);
• помилки при роботах з обладнанням (помилки співробітників служби технічної підтримки при проведенні профілактичних робіт);
• крадіжки з боку співробітників.
. Загрози що виникають при перехопленні електромагнітних випромінювань зображення монітора поширений спосіб розкрадання інформації. Це стає можливим у зв'язку з його паразитним випромінюванням, прийом якого можливий до 50 м.
Що стосується саме джерел виникнення загроз, то вони можуть бути як зовнішніми так і внутрішніми.
Зовнішні джерела можуть бути випадковими або навмисними і мати різний рівень кваліфікації. До них відносяться:
ü хакери;
ü несумлінні партнери;
ü конкуренти;
ü технічний персонал постачальників послуг.
Внутрішні суб'єкти (джерела), як правило, являють собою висококваліфікованих фахівців в області розробки і експлуатації програмного забезпечення і технічних засобів, знайомі зі специфікою розв'язуваних завдань, структурою та основними функціями та принципами роботи програмно-апаратних засобів захисту інформації, мають можливість використання штатного обладнання і технічних засобів мережі.
До них відносяться:
ü основний персонал (користувачі, програмісти, розробника);
ü представники служби захисту інформації;
ü допоміжний персонал (прибиральники, охорона);
ü технічні персонал (життєзабезпечення, експлуатація).
Прояви можливого збитку для товариства можуть бути різними:
Ø моральний і матеріальний збиток діловій репутації організації;
Ø моральний, фізичний чи матеріальний збиток, пов'язаний з розголошенням персональних даних окремих осіб;
Ø матеріальний (фінансовий) збиток від розголошення захищеної (конфіденційної) інформації;
Ø матеріальний (фінансовий) збиток від необхідності відновлення порушених захисних інформаційних ресурсів;
Ø матеріальний збиток (втрати) від неможливості виконання взятих на себе зобов'язань перед третьою стороною;
Ø моральний і матеріальний збиток від дезорганізації в роботі всього підприємства.
Наявність політики інформаційної безпеки свідчить про зрілість та компетентність підприємства у питаннях забезпечення інформаційної безпеки [6].
Під політикою інформаційної безпеки розуміють набір вимог, правил, обмежень, рекомендацій, систему заходів, відповідальність співробітників та механізми контролю, які регламентують порядок інформаційної діяльності в організації і спрямовані на досягнення і підтримку стану інформаційної безпеки організації.
Ефективна політика інформаційної безпеки визначає необхідний та достатній набір вимог безпеки. Вона мінімально впливає на продуктивність праці, враховує особливості бізнес-процесів підприємства, підтримується керівництвом, позитивно сприймається й виконується співробітниками підприємства [5]. Відсутність політики інформаційної безпеки в свою чергу несе в собі негативну оцінку діяльності підприємства, впливає на позиції рейтингу організації на ринку. Згідно з дослідженням, проведеного компанією Deloitte в 2006 році, підприємства, які мають чітку документовану політику інформаційної безпеки, значно рідше піддаються злому.
Насамперед політика інформаційної безпеки ТОВ «Ясенсвіт»
ставить перед собою такі основні запитання рис.1.6.
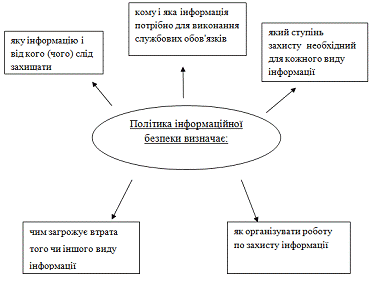
Рис.1.6 Політика інформаційної безпеки визначає
Метою політики інформаційної безпеки ТОВ «Ясенсвіт» рис.1.7.
є впровадження та ефективне управління системою інформаційної безпеки.
Рис.1.7 Мета політики інформаційної безпеки ТОВ «ЯСЕНСВІТ»
Основним завданням політики інформаційної безпеки є захист інформаційних активів від зовнішніх та внутрішніх навмисних та ненавмисних загроз.
Політика інформаційної безпеки виступає також у вигляді документу або багаторівневої системи документів, які визначають вимоги безпеки. Документ політики безпеки передбачає внесення наступних розділів [9]:
.Вступний розділ, що підтверджує стурбованість керівництва проблемами інформаційної безпеки.
.Організаційний розділ, що описує підрозділи, комісії, групи осіб, відповідальні за роботи в області інформаційної безпеки.
На основі цього документа в організації діє підрозділ служби безпеки, до складу якого входять:
співробітники служби безпеки;
адміністратор безпеки даних;
адміністратор системи даних;
керівник служби безпеки.
Робота підрозділу направлена на:
ü забезпечення якісного виконання організаційно-технічних заходів із захисту інформації;
ü здійснення контрольних перевіркок стану захищеності інформації;
ü сприяння (технічним та організаційними заходам) створення і дотримання умов зберігання інформації, отриманої організацією на договірних, контрактних або інших основах від організацій-партнерів, постачальників, клієнтів та приватних осіб;
ü періодичне надавати керівництву організації звітів про стан захищеності інформації і про дотримання користувачами та персоналом встановленого порядку і правил захисту інформації;
ü негайне повідомляння керівництва (організації) про виявлені атаки та викриття порушників.
.Класифікаційний розділ, що описує матеріальні та інформаційні ресурси підприємства та необхідний рівень їх захисту.
Цей розділ передбачає надання відомостей про конкретний інформаційний ресурс. Так для компанії «Ясенсвіт» існує наступна інформація, що потребує захисту:
· технологія виробництва, технологічні прийоми та устаткування, модифікація раніше відомих технологій і процесів та інша технологічна інформація;
· відомості про управління підприємством, стратегія підприємства;
· відомості про фінанси підприємства (відомості про систему оплати праці; відомості, що розкривають показники фінансового плану; майнове становище, кількість і вартість товарних запасів; відомості про баланс підприємства; відомості про стан банківських рахунків підприємства, відомості про рівень доходів підприємства);
· відомості про плани підприємства (плани закупівель, продажу та інвестицій);
· цінова і збутова політика, собівартість продукції;
· порівняльні характеристики власного асортименту і товарів конкурентів з погляду якості, зовнішнього вигляду, пакування тощо;
· плани підприємства щодо розширення (скорочення) виробництва;
· факти ведення переговорів з питань купівлі-продажу;
· інформація про кадри підприємства;
· відомості про постачальників, продавців та покупців продукції підприємства;
· відомості про способи придбання і реалізації продукції підприємства;
· зміст та характер договорів та контрактів, однією із сторін в яких виступає підприємство;
· відомості щодо обладнання приміщень підприємства охоронною сигналізацією та місця її встановлення
. Штатний розділ, що характеризує заходи безпеки щодо персоналу.
.Розділ, що висвітлює питання фізичного захисту інформації.
.Розділ управління, що описує підхід до управління комп'ютерами та комп'ютерними мережами пересилання даних.
.Розділ, що зазначає правила розмежування доступу до інформації.
.Розділ, що описує заходи, спрямовані на забезпечення безперервної роботи.
При розробці і проведенні політики інформаційної безпеки в
життя доцільно керуватися наступними засадами рис.1.8.
Рис.1.8 Основні засади при розробці політики інформаційної
безпеки
Докладніше роз’яснимо зміст перерахованих принципів.
. Принцип неможливості минати захисні засоби означає, що всі інформаційні потоки в мережу, що захищається, і з її повинні проходити через екран. Не повинно бути "таємних" модемних чи входів тестових ліній, що йдуть в обхід екрана.
. Надійність будь-якої оборони визначається найслабшою ланкою. Часто найслабшою ланкою виявляється не комп'ютер програма, а людина, і тоді проблема забезпечення інформаційної безпеки здобуває нетехнічний характер.