Курсовая работа (т): Застосування моделі інформаційної безпеки організації
. Принцип неприпустимості переходу у відкритий стан означає, що при будь-яких обставинах (у тому числі позаштатних), система захисту або цілком виконує свої функції, або повинна цілком блокувати доступ.
. Принцип мінімізації привілеїв наказує виділяти користувачам і адміністраторам тільки ті права доступу, що необхідні їм для виконання службових обов'язків.
. Принцип поділу обов'язків припускає такий розподіл ролей і відповідальності, при якому одна людина не може порушити критично важливий для організації процес. Це особливо важливо, щоб запобігти зловмисні чи некваліфіковані дії системного адміністратора.
. Принцип багаторівневого захисту наголошує не покладатися на один захисний рубіж, яким би надійним він ні здавався. За засобами фізичного захисту повинні випливати програмно-технічні засоби, за ідентифікацією й аутентифікацією - керування доступом і, як останній рубіж, - протоколювання й аудит.
. Принцип розмаїтості захисних засобів рекомендує організовувати різні за своїм характером оборонні рубежі, щоб від потенційного зловмисника було потрібно оволодіння різноманітними і, по можливості, несумісними між собою навичками подолання системи захисту інформації.
. Принцип простоти і керованості інформаційної системи в цілому особливо визначає можливість формального чи неформально доказу коректності реалізації механізмів захисту. Тільки в простій і керованій системі можна перевірити погодженість конфігурації різних компонентів і здійснити централізоване адміністрування.
. Принцип загальної підтримки заходів безпеки - носить
нетехнічний характер. Рекомендується із самого початку передбачити комплекс
заходів, спрямований на забезпечення лояльності персоналу, на постійне
навчання, теоретичне і, головне, практичне.
Розділ 2. Розробка моделі системи інформаційної безпеки
організації
Практичне завдання забезпечення інформаційної безпеки полягає у розробці моделі системи інформаційної безпеки ТОВ «Ясенсвіт».
Основною задачею моделі є наукове забезпечення процесу створення системи інформаційної безпеки за рахунок правильної оцінки ефективності прийнятих рішень і вибору раціонального варіанту реалізації системи захисту інформації.
Слід також підкреслити, що розроблена модель має характеризуватися наступним властивостям:
· універсальністю;
· комплексністю;
· простотою використання;
· наочністю;
· практичною спрямованістю;
· бути самонавчальною (можливість нарощування знань);
· функціонувати в умовах високої невизначеності вихідної інформації.
І в свою чергу модель системи захисту інформації має дозволяти:
· установити взаємозв'язок між показниками (вимогами);
· задавати різні рівні захисту;
· одержувати кількісні оцінки;
· контролювати стан системи захисту інформації;
· оперативно реагувати на зміни умов функціонування;
· об'єднати зусилля різних фахівців єдиним задумом;
Для кращого розуміння завдання розробки моделі, розглянемо три "координати вимірів" - три групи складових моделі СЗІ.
. З чого складається (Основи)?
. Для чого призначена (Напрямки)?
. Як працює (Етапи)?
Основами - складовими частинами системи захисту інформації є:
· законодавча, нормативно-правова і наукова база;
· структура та задачі органів (підрозділів), що забезпечують безпеку інформації;
· організаційно-технічні і режимні виміри і методи (політика інформаційної безпеки);
· програмно-технічні методи і засоби [3].
Напрямки формуються виходячи з конкретних особливостей інформаційної системи як об'єкта захисту. У загальному випадку, з огляду на типову структуру інформаційної системи історично сформовані види робіт із захисту інформації, пропонується розглянути наступні напрямки:
· захист об'єктів інформаційних систем;
· захист процесів, процедур і програм обробки інформації;
· захист каналів зв'язку;
· придушення побічних електромагнітних випромінювань;
· керування системою захисту.
· визначення інформаційних і технічних ресурсів, а також об'єктів інформаційної системи, що підлягають захисту;
· виявлення повної множини потенційно можливих загроз і каналів витоку інформації;
· проведення оцінки вразливості і ризиків інформації (ресурсів ІС) при наявній множині погроз і каналів витоку;
· визначення вимог до системи захисту інформації;
· здійснення вибору засобів захисту інформації і їхніх характеристик;
· впровадження й організація використання обраних методів і засобів захисту.
· здійснення контролю цілісності і керування системою захисту.
На сьогоднішній день розроблено багато моделей, що застосовуються в галузі інформаційної безпеки. Їх можна класифікувати за різними ознаками та критеріями. Наприклад, за природою реалізації розрізняють фізичні та математичні моделі; за характером параметрів опису моделі - детерміновані, стохастичні, нечіткі тощо; за видом залежностей, які описуються - дискретні, безперервні, лінійні, нелінійні, комбіновані; за метою створення моделі поділяють на створені з метою прогнозу та з метою оптимізації; за динамічними властивостями виділяють статистичні та динамічні моделі.
Проте необхідно підкреслити, що на даний момент не існує універсальної моделі захисту інформації. Вона вирішує тільки частину проблем, визначених як пріоритетні, не враховуючи унікальність кожної системи, що знаходяться в умовах постійних змін, під впливом багатьох чинників, які часто складно не тільки описати, але й визначити заздалегідь.
Тому в роботі пропонується новий погляд розробки системи захисту за допомогою програми ERwin, що допомагає створити складну модель бізнес-процесів при мінімальних зусиллях. Основу методології програми ERwin становить графічна мова опису бізнес-процесів. Модель ERwin представлена сукупністю ієрархічно впорядкованих і логічно зв'язаних діаграм. Кожна діаграма розташовується на окремому аркуші.
Першим кроком є створення контекстної діаграми, що являє
собою загальний опис системи і її взаємодію із зовнішнім середовищем.
Контекстна діаграма рис.2.1. «Побудова системи інформаційної безпеки ТОВ
"Ясенсвіт"» характеризується вхідними властивостями інформації,
правовими і адміністративними заходами щодо побудови системи захисту
інформації, підрозділом служби безпеки, що задіяний в розробці системи захисту,
а також отримання на виході рекомендацій щодо захисту інформації, методів
захисту інформації, системи захисту інформації та масивів даних для
забезпечення безпеки інформації.
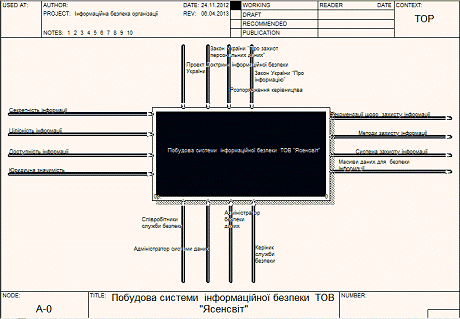
Рис.2.1 Контекстна діаграма
Після опису системи в цілому проводиться розбивка її на великі фрагменти. Цей процес називається функціональною декомпозицією, а діаграми, які описують кожний фрагмент і взаємодія фрагментів, називаються діаграмами декомпозиції. На рівні декомпозиції в нашому випадку подані етапи розробки системи інформаційної безпеки, а саме:
ü формування функцій захисту інформації;
ü обізнаність організації про можливі і потенційні загрози інформаційної безпеки;
ü формування основних задач захисту інформації;
ü ресурсне забезпечення інформаційної безпеки;
ü розробка системи інформаційної безпеки;
ü підвищення ефективності захисту інформації.
На рис. 2.2. докладніше зображено етапи розробки системи
безпеки інформації, а також взаємодія між ними.
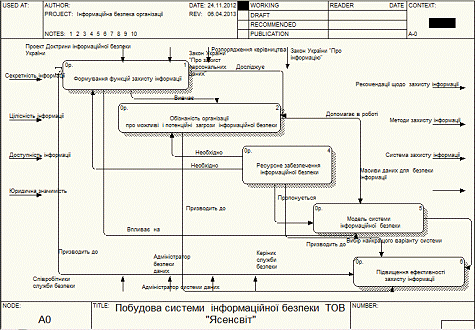
Рис.2.2 Етапи побудови системи інформаційної безпеки
Перший етап формування функцій захисту передбачає наступні
підрозділи захисту інформації, що подані на рис. 2.3.
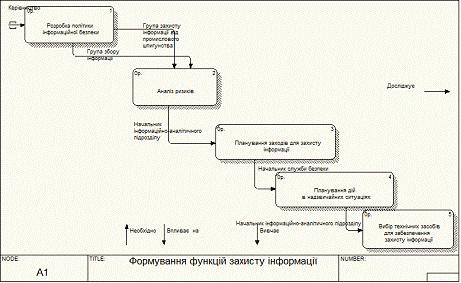
Рис.2.3 Формування функцій захисту інформації
В свою чергу політика інформаційної безпеки формує основні
питання забезпечення захисту інформації рис.2.4.
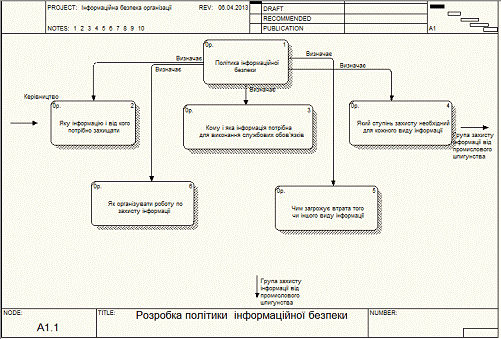
Рис.2.4 Розробка політики інформаційної безпеки
Другий етап розробки системи безпеки інформації, а саме обізнаність організації про можливі і потенційні загрози інформаційної безпеки рис.2.5. описує:
ü збитки від потенційних і можливих загроз;
ü джерела загроз;
ü класифікацію загроз.
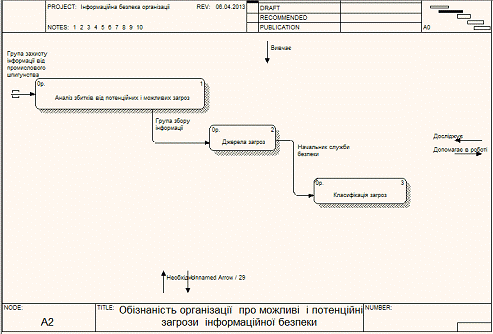
Рис.2.5 Другий етап обізнаність організації про загрози
інформаційної безпеки
В свою чергу цей етап поділяється на підрозділ аналіз збитки
від потенційних і можливих загроз рис.2.6.
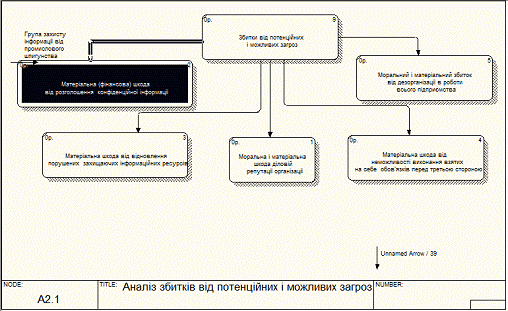
Рис.2.6. Збитки від потенційних і можливих загроз
Та підрозділ джерел загроз, що поділяються на зовнішні та
внутрішні докладніше розглянемо на рис.2.7.
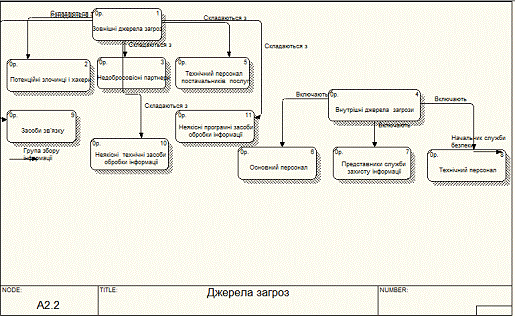
Рис.2.7. Джерела загроз
Третій етап являє собою ресурсне забезпечення інформаційної
безпеки та включає в себе персонал, технологій та інформаційні процеси рис.2.8.
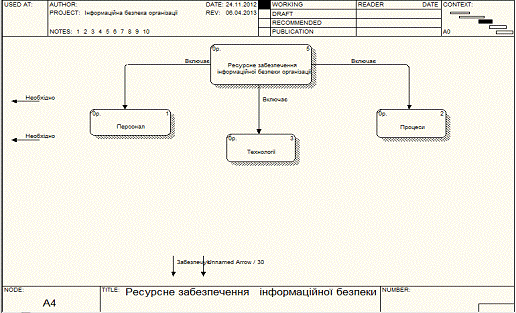
Рис.2.8. Ресурсне забезпечення інформаційної безпеки
організації
На четвертому етапі пропонується модель системи безпеки
інформації, виходячи з аналізу попередніх етапів побудови системи захисту
інформації ТОВ «Ясенсвіт», що використовує наступні методи і заходи захисту інформації
рис. 2.9.
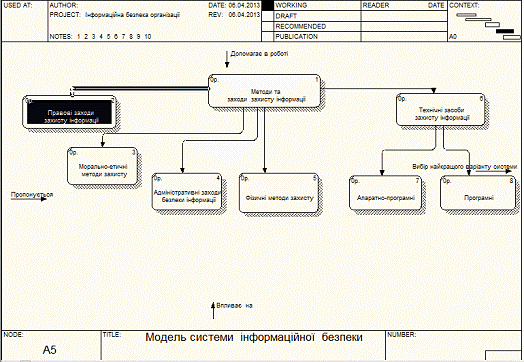
Рис.2.9 Модель системи інформаційної безпеки
Останній етап побудови системи інформаційної безпеки передбачає створення рекомендації щодо підвищення ефективності захисту інформації.
Діаграма дерева вузлів представлена на рис.2.10.
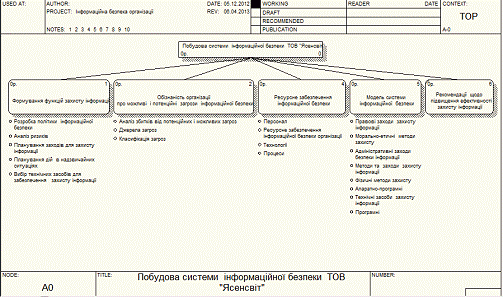
Рис.2.10 Діаграма дерева вузлів:побудова системи
інформаційної безпеки ТОВ «Ясенсвіт»
Розділ 3. Дослідження та оцінка ефективності системи
інформаційної безпеки організації
На сучасному етапі інформаційна безпека відображає захищеність інформаційного середовища ТОВ «Ясенсвіт» та допомагає підвищити ефективність процесу управління на підприємстві.
Процес забезпечення інформаційної безпеки в організації можна представити як взаємодію трьох підсистем:
підсистема інформаційного забезпечення процесу управління на підприємстві;
підсистема захисту інформаційного середовища підприємства;
підсистема діагностики рівня інформаційної безпеки.
Основну увагу звернемо на діагностику рівня інформаційної безпеки ТОВ «Ясенсвіт».
.Оцінка програмно-технічної захищеності інформації.
. Оцінка інформаційної надійності персоналу.
.Оцінка інформації, що надається особам, які приймають рішення, інформаційною службою підприємства.
Наведені вище напрямки створюють систему показників оцінки рівня інформаційної безпеки.
До оцінки програмно-технічної захищеності інформації належать наступні індикатори інформаційної безпеки:
.Коефіцієнт технічного захисту інформації (Кт..з.)
Кт..з..=ІАнв
де ІАнв- кількість невідвернутих інформаційних атак, од.;
.Коефіцієнт програмної захищеності інформації (Кп.з.)
Кп.з=
де Чб.ф.- час безперебійного функціонування корпоративної інформаційної системи, год;
Чн.ф.- нормативний час функціонування корпоративної інформаційної системи, год;
Кф.з.=
Вз.ін.- затрати на захист інформаційних ресурсів, грн.;
В пр..ін - витрати на придання інформаційних ресурсів, грн.
До оцінки інформаційної надійності персоналу належать такі індикатори:
.Коефіцієнт правової захищеності інформації (Кпр.з.)
Кпр.з=
де І- обсяг інформації, розголошення якої може спричинити негативні наслідки для організації, %;
Іюр.з.- загальний обсяг юридичної захищеності інформації,%.
.Коефіцієнт досвіду роботи персоналу, що забезпечує інформаційну
безпеку підприємства (Кд.р.)
Кд.р=
де ЧП1- чисельність працівників маючих доступ до комерційної таємниці, що працюють на підприємстві більше одного року, ос;
ЧПз - загальна чисельність працівників маючих доступ до комерційної таємниці, ос.
. Коефіцієнт надійності персоналу, що забезпечує інформаційну
безпеку підприємства (Кн.п.)
Кн.п.=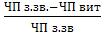
де ЧПвит- чисельність працівників, звільнених за причиною витоку інформації, ос;
ЧПз.зв.- загальна чисельність звільнених працівників, ос.
До оцінки інформації, що надається особам, які приймають рішення, інформаційною службою підприємства належать наступні індикатори інформаційної безпеки:
.Коефіцієнт повноти інформації (Кп.ін.)
Кп.ін=
де Ін.- обсяг інформації, що є в розпорядженні осіб, що приймають рішення, %;
Інеоб.-обсяг інформації, необхідний для ухвалення обґрунтованого рішення, %.
.Коефіцієнт точності інформації (Кт.ін.)
Кт.ін.=
де Ір - обсяг релевантної інформації, %;
Ін.- загальний обсяг наявної в розпорядженні інформації, %.
.Коефіцієнт суперечливості (Кс.ін.)
Кс.ін=
де Іухв.- кількість незалежних свідчень на користь ухвалення рішення, %;
Із.- загальна кількість незалежних свідчень у сумарному обсязі релевантної інформації,%.