Дипломная работа: Автоматизация обработки заявок ПАО "Ростелеком"
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
67
только с той информацией, которая им необходима для исполнения своих
служебных обязанностей;
разделение клиентского и серверного оборудования, а также
необходимо привлечение обученного работе с системой квалифицированного
персонала;
наличие альтернативных средств доступа в Интернет или других
способов передачи данных;
документирование технических условий и их согласование со
всеми заинтересованными участниками проекта;
обязательное утверждение любых изменений.
Факторами возникновения риска персонала являются следующие
обстоятельства:
нарушение информационной безопасности работы - возможна
утечка информации из-за злоумышленных действий сотрудников и не
желании работать с новой системой;
не определен этап выхода их проекта консультантов заказчика.
В противовес этому может выступать:
организация системы поощрений использующего систему
персонала заказчика;
прием на работу сотрудников при условии не разглашения
коммерческой тайны в противном случая - применение штрафных санкций;
четкое планирование сроков проекта и момента прекращения
работы над проектом со стороны исполнителя.
2.1.3. Организационно-правовые и программно-аппаратные средства
обеспечения информационной безопасности и защиты информации
68
Для ограничения использования беспроводной сети она защищена
шифрованием по протоколу WEP2, а также настроена фильтрация клиентов по
MAC-адресам.
Кроме того, используется система видеонаблюдения, система
пожаротушения и система контроля и управления доступом.
В компании разработана и применяется политика безопасности.
Целями политики безопасности являются:
сохранение конфиденциальности критичных информационных
ресурсов;
обеспечение непрерывности доступа к информационным ресурсам
Компании для поддержки бизнес деятельности;
защита целостности деловой информации с целью поддержания
возможности по оказанию услуг высокого качества и принятию эффективных
управленческих решений;
повышение осведомленности пользователей в области рисков,
связанных с информационными ресурсами;
определение степени ответственности и обязанностей
сотрудников по обеспечению информационной безопасности.
Руководители подразделений должны обеспечить регулярный контроль
за соблюдением положений политики. Кроме того, должна быть организована
периодическая проверка соблюдения информационной безопасности с
последующим представлением отчета по результатам указанной проверки
руководству.
Требования политики распространяются на всю информацию и ресурсы
обработки информации. Соблюдение политики обязательно для всех
сотрудников (как постоянных, так и временных). В договорах с третьими
лицами, получающими доступ к информации, должна быть оговорена
обязанность третьего лица по соблюдению требований политики
безопасности.
69
К основным задачам администратора разрабатываемой информационной
системы на платформе «1С: Предприятие» в условиях относят:
- работу с пользовательскими учетными записями (введение новых
учетных записей), изменение уровня доступа к системе, удаление
пользователя из системы;
- создание групповых политик (назначение групповых прав доступа);
- макроооперации с информационными базами (установка обновлений,
тестирование БД, реорганизация, сжатие и др.);
- резервное копирование базы данных;
- восстановление баз данных;
- организация хранения копий баз данных;
- разработка нормативных документов в области функционала
администратора БД.
Эффективное управление пользовательскими учетными записями
позволит повысить защищенность системы, снизить вероятность ошибок
пользователей вследствие влияния человеческого фактора, позволить
реализовать протоколирование действий пользователей.
Рассмотрим организацию технологии администрирования
информационных ресурсов разрабатываемой в ВКР информационной
системы.
Основными методами администрирования ПО «1С: Предприятие»
является администрирование на уровне программного обеспечения
(регулирует доступ к режимам работы программного обеспечения), а также
администрирование на уровне контроллера домена (регулирует доступ к ПО
через доменные учетные записи пользователей).
Обязанности администратора ПО «1С:Предприятие» возложены на ИТ-
специалиста.
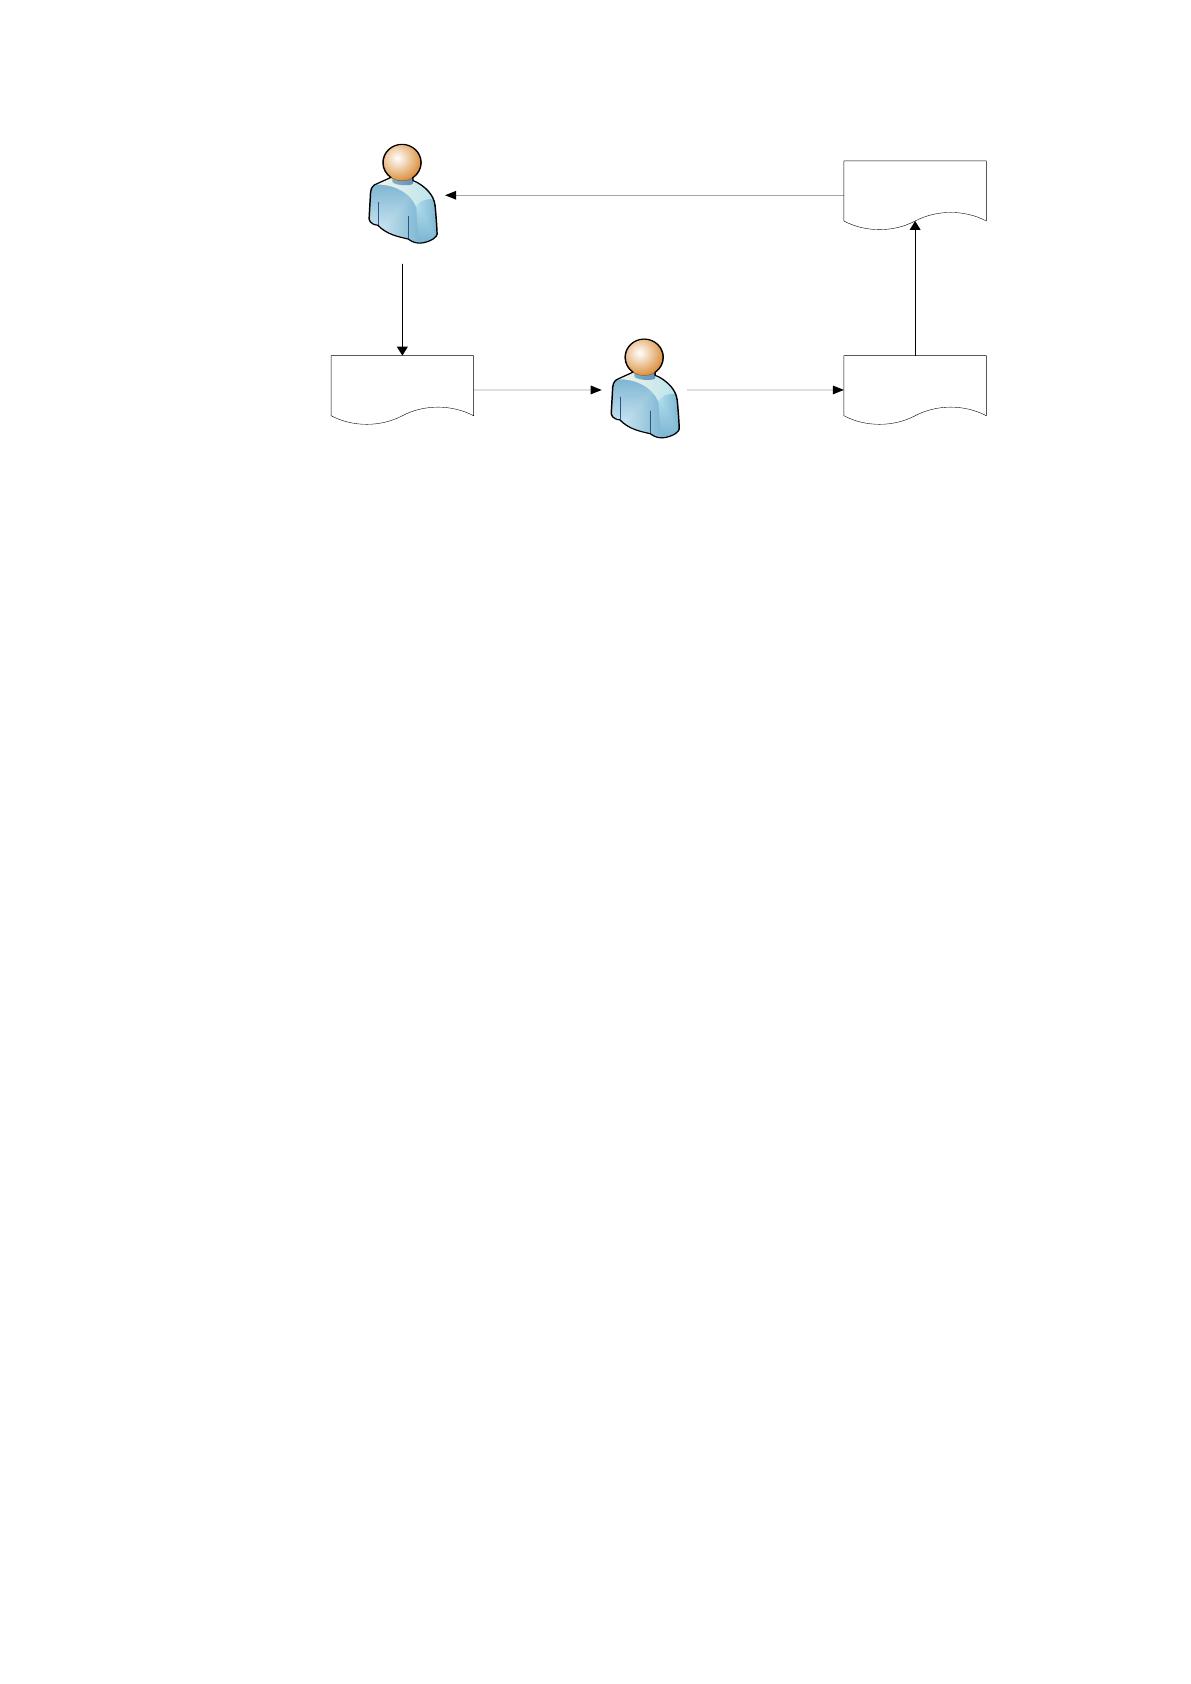
На рис. 11 приведена схема документооборота администрирования ПО
«1С: Предприятие».
70
Начальник отдела
Заявка на доступ
Администратор БД
Таблицы доступа
к БД, Профиль
доступа
Парольная
карточка
Рисунок 11 – Схема документооборота в администрировании ПО 1С
Как показано на рисунке 11, организация предоставления доступа
пользователей к ПО 1С организована следующим образом:
1. Начальник профильного отдела подает формализованную заявку на
предоставление прав доступа к БД 1С:Предприятие на имя администратора
базы данных.
Заявка содержит следующие позиции:
- тип действия: предоставление, изменение, закрытие прав доступа;
- доменное имя специалиста;
- ФИО и должность специалиста;
- уровень доступа;
- срок исполнения заявки.
Заявка визируется руководителем организации.
2. Администратор базы данных вносит изменения в документы
«Таблица разграничения доступа к информационным ресурсам», «Профиль
разграничения доступа к информационным ресурсам».
3. При необходимости администратор формирует парольную карточку
доступа к базе данных для выдачи пользователю и выдает ее под роспись с
отметкой в соответствующем журнале.
4. Администратор базы данных информирует начальника профильного
отдела об исполнении заявки.
71
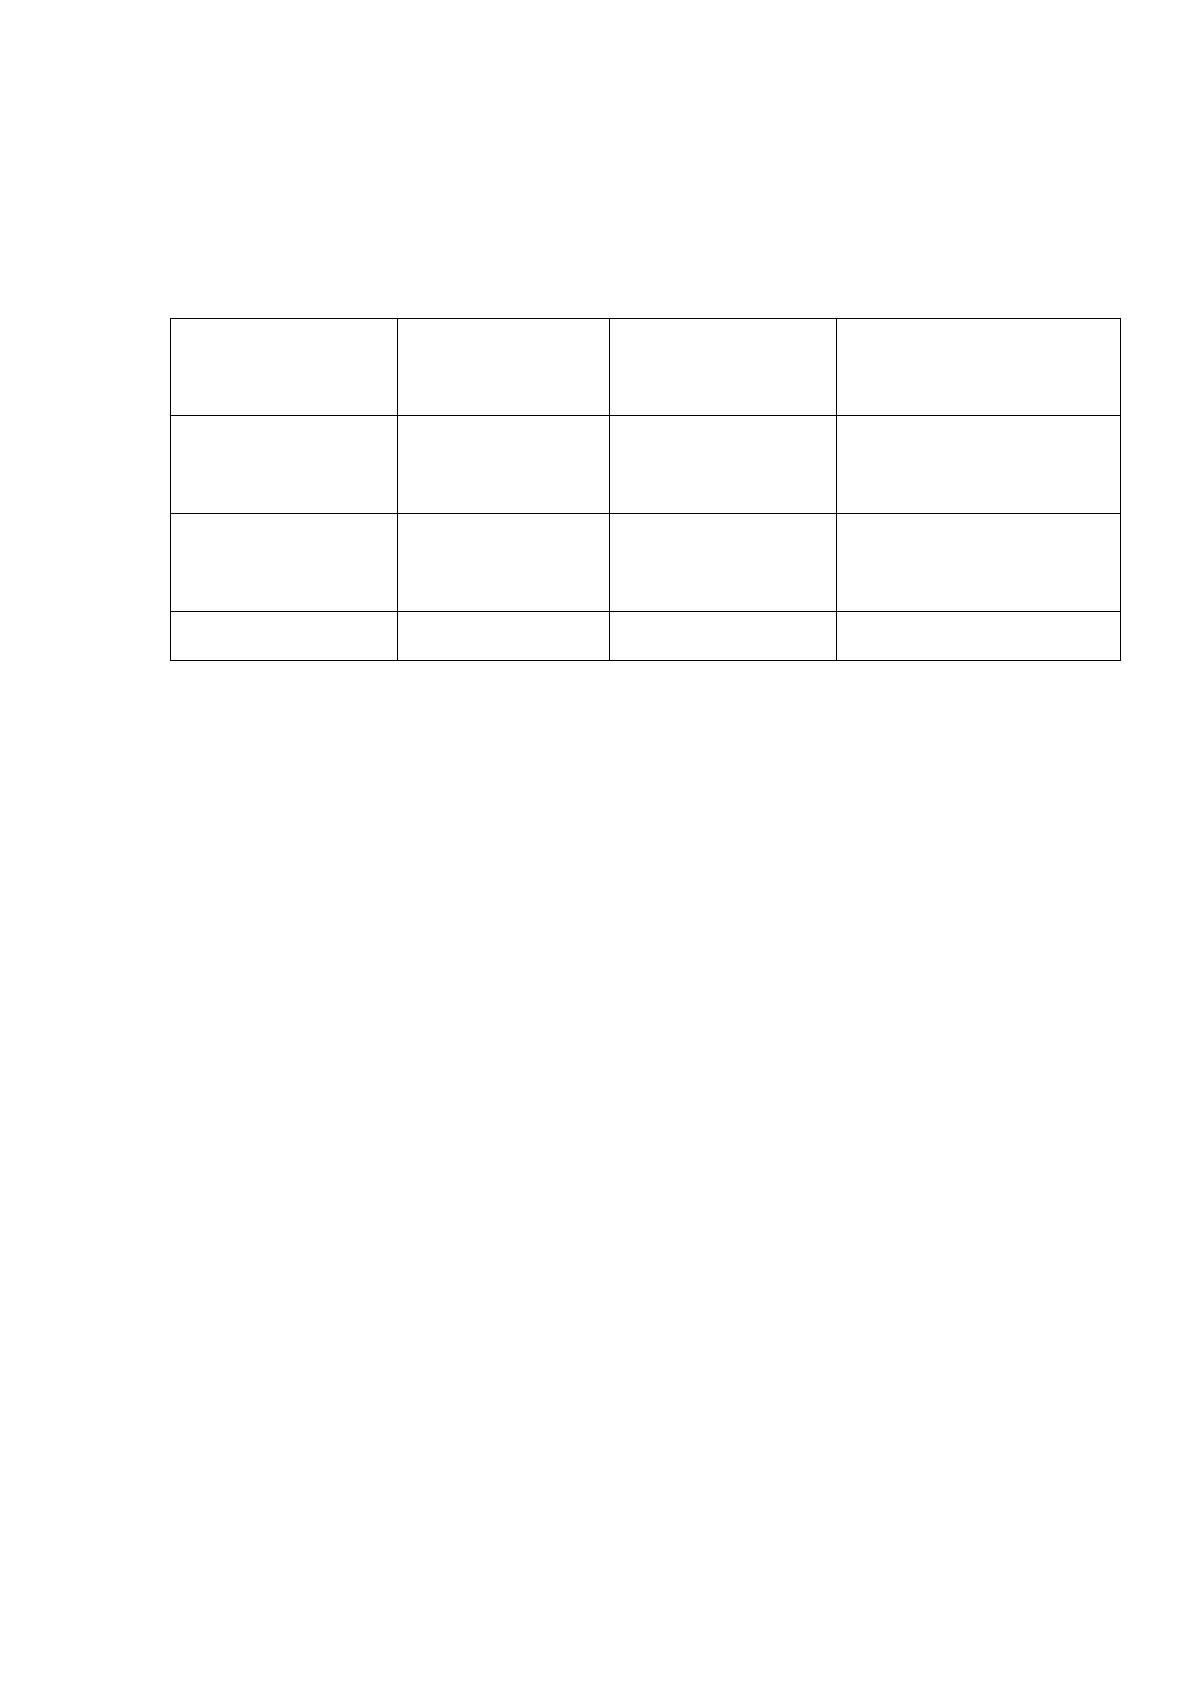
В табл. 10 приведена таблица разграничения прав групп пользователей
к информационной системе.
Таблица 10. Разграничение прав пользователей.
Группы
пользователей
НСИ
Транзакции
Аналитическая
отчетность
Менеджеры
клиентов
Чтение/создани
е/удаление
Чтение/создание
/удаление
Права отсутствуют
Администратор
ы ИС
Чтение/создани
е/удаление
Чтение/создание
/удаление
Чтение/создание/уда
ление
Топ-менеджеры
Чтение
Чтение
Полный
2.2. Информационное обеспечение задачи
2.2.1. Информационная модель и её описание
Источник: https://baza.diplomsite.ru/previewfile/1901