Дипломная работа: Автоматизация приема и анализа заявок технической поддержки в школе «Интеграл»
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
55
(исполнителю).
Еще одним важным риском в этом плане является недостаток
должной квалификации у разработчика в том языке, на котором принято
решение реализовывать программу заказчика, которая будет распределять
заявки между инженерами.
В случае, если разработчик или интегратор программного обеспечения
не будет укладываться в установленные временные рамки календарного
плана проекта, придется привлекать внешнего разработчика, так называемый
“аутсорсинг” либо “фриланс”. В случае данного проекта на роль поставщика
решения предполагается выбрать внешнюю компанию, а на роль интегратора
или разработчика – другого внешнего подрядчика.
В фазе тестирования имеют все шансы появится последующие риски:
Риски неоконченного тестирования.
Может случиться ситуация что программный продукт будет
протестирован не до конца.
Решается посредством проведения повторного тестирования на
следующей итерации разработки (доработки).
В фазе внедрения имеют все шансы возникнуть следующие риски:
Риски неверного принятия решения о законченности некой части
проекта.
Возникновение этих рисков приводит к проблеме незаконченности
решения и вероятность возникновения нестыковок с иными элементами
разрабатываемой программы. Устраняется это путем доработки при
последующей итерации.
2.1.3 Организационно-правовые и программно-аппаратные средства
обеспечения информационной безопасности и защиты информации
Создание систем информационной безопасности в ИС основывается на
следующих принципах: системный подход, принцип непрерывного развития
56
системы, разделение и минимизация полномочий, обеспечение
экономической целесообразности.
В результате решения проблем безопасности информации
разрабатываемая программа должна обладать следующими основными
признаками:
Наличием информации различной степени конфиденциальности.
Иерархичностью полномочий субъектов доступа к компонентам
ИС.
Обязательным управлением потоками информации, как в
локальных сетях, так и при передаче по каналам связи на далекие расстояния.
Наличием механизма предотвращения несанкционированного
доступа.
Обязательной целостностью программного обеспечения и
информации.
В основу нормативно-правового обеспечения входят нормы и
регламенты деятельности компании, служб и средств, реализующих функции
защиты информации, различного рода методики, обеспечивающие
деятельность пользователей при выполнении своей работы в условиях
жестких требований соблюдения конфиденциальности.
Любая информационная система потенциально подвержена угрозам
безопасности - кража данных или нарушение работы системы. Поэтому
разработчики программы должны позаботиться о её безопасности.
Комплексная защита информации в сетях ЭВМ предполагает
реализацию четырех уровней защиты:
правовой (юридические нормы, законы; преследуется незаконное
использование секретных данных или информации, составляющей объект
авторского права). Правовое обеспечение информационной безопасности
предполагает введение процедур и мероприятий, направленных на защиту
личной информационной среды учащегося на законодательной и правовой
основе для реализации единой государственной политики в сфере защиты
57
детей от информации, причиняющей вред их здоровью и развитию
административный/организационный (определяется, кто и какую
информацию может собирать и хранить; устанавливаются способы доступа к
ней и условия ее распространения, права и обязанности работников, их
компетенция и ответственность; должностные инструкции).
Технический и программный уровень защиты информации – это
использование всевозможных аппаратных и программных средств,
направленных на защиту личной информации, программ родительского
контроля, сетевых фильтров, технических средств защиты информации
Поведенческий уровень – заключается в формировании у
школьников и работников школы необходимого алгоритма действия
поведения в информационном пространстве.
С точки зрения защиты информации и информационной безопасности
можно выделить две целевые группы заинтересованных сторон – это
работники Школы, и учащиеся (и их родители). В настоящее время в связи с
информационным развитием общества возросла потребность в
использовании сети Интернет как всемирной информационной среды, в том
числе для учебного процесса и процессов социализации учащихся средней
школы. Современное общество должно осознавать проблемы, связанные с
использованием сети. Личность обучающегося, включенная в процесс
познания, оказывается подверженной угрозам от информации, которая может
негативно сказываться на его развитии, из-за этого и возникает
необходимость разработки программ по информационной безопасности, а
именно внедрения в систему образования новых компонентов, связанных с
обучением информационной безопасности.
Информационная безопасность обучающегося подразумевает
исключение опасностей в процессе информирования. Формирование
информационной безопасности связывают с воспитанием умения осознанно
реагировать на поступающую информацию, избавляться от непродуманных
поступков, анализируя ситуацию и учитывая возможные негативные
58
последствия. Информационная безопасность в широком смысле слова не
может быть обеспечена без должного стремления к ней государства,
общества, человека, а в образовании - без создания необходимых
педагогических условий для обеспечения информационной безопасности
обучающихся.
Информатизация общества затрагивает все сферы деятельности
человека, в том числе и образование, а именно заключается в использовании
компьютерной техники и сети Интернет в образовательных учреждениях.
Современная система школьного образования, возросшие к ней требования,
не могут оставить её в стороне от важного процесса информатизации
общества и образования, одной из сторон которого выступает расширение
информационного образовательного пространства образовательного
учреждения.
Главной задачей программы по безопасному поведению обучающихся
в сети интернет является создание инфобезопасной среды образовательного
учреждения, которая заключается в создании информационно-
образовательной среды со средствами и способами защиты, которые смогут
оградить обучающихся от негативной информации.
Учитывая низкую готовность учащихся к самостоятельному
обеспечению защиты нформации, необхожимо обеспечить более высокий
приоритет заявок на техническую поддержку в случаях, когда нарушается
процесс информационной работы с возможностью поставить под угрозу
защиту информации учащихся. Это должно быть предусмотрено в
Требованиях к системе, и в соответствующих Технических заданиях.
2.2. Информационное обеспечение задачи (комплекса задач)
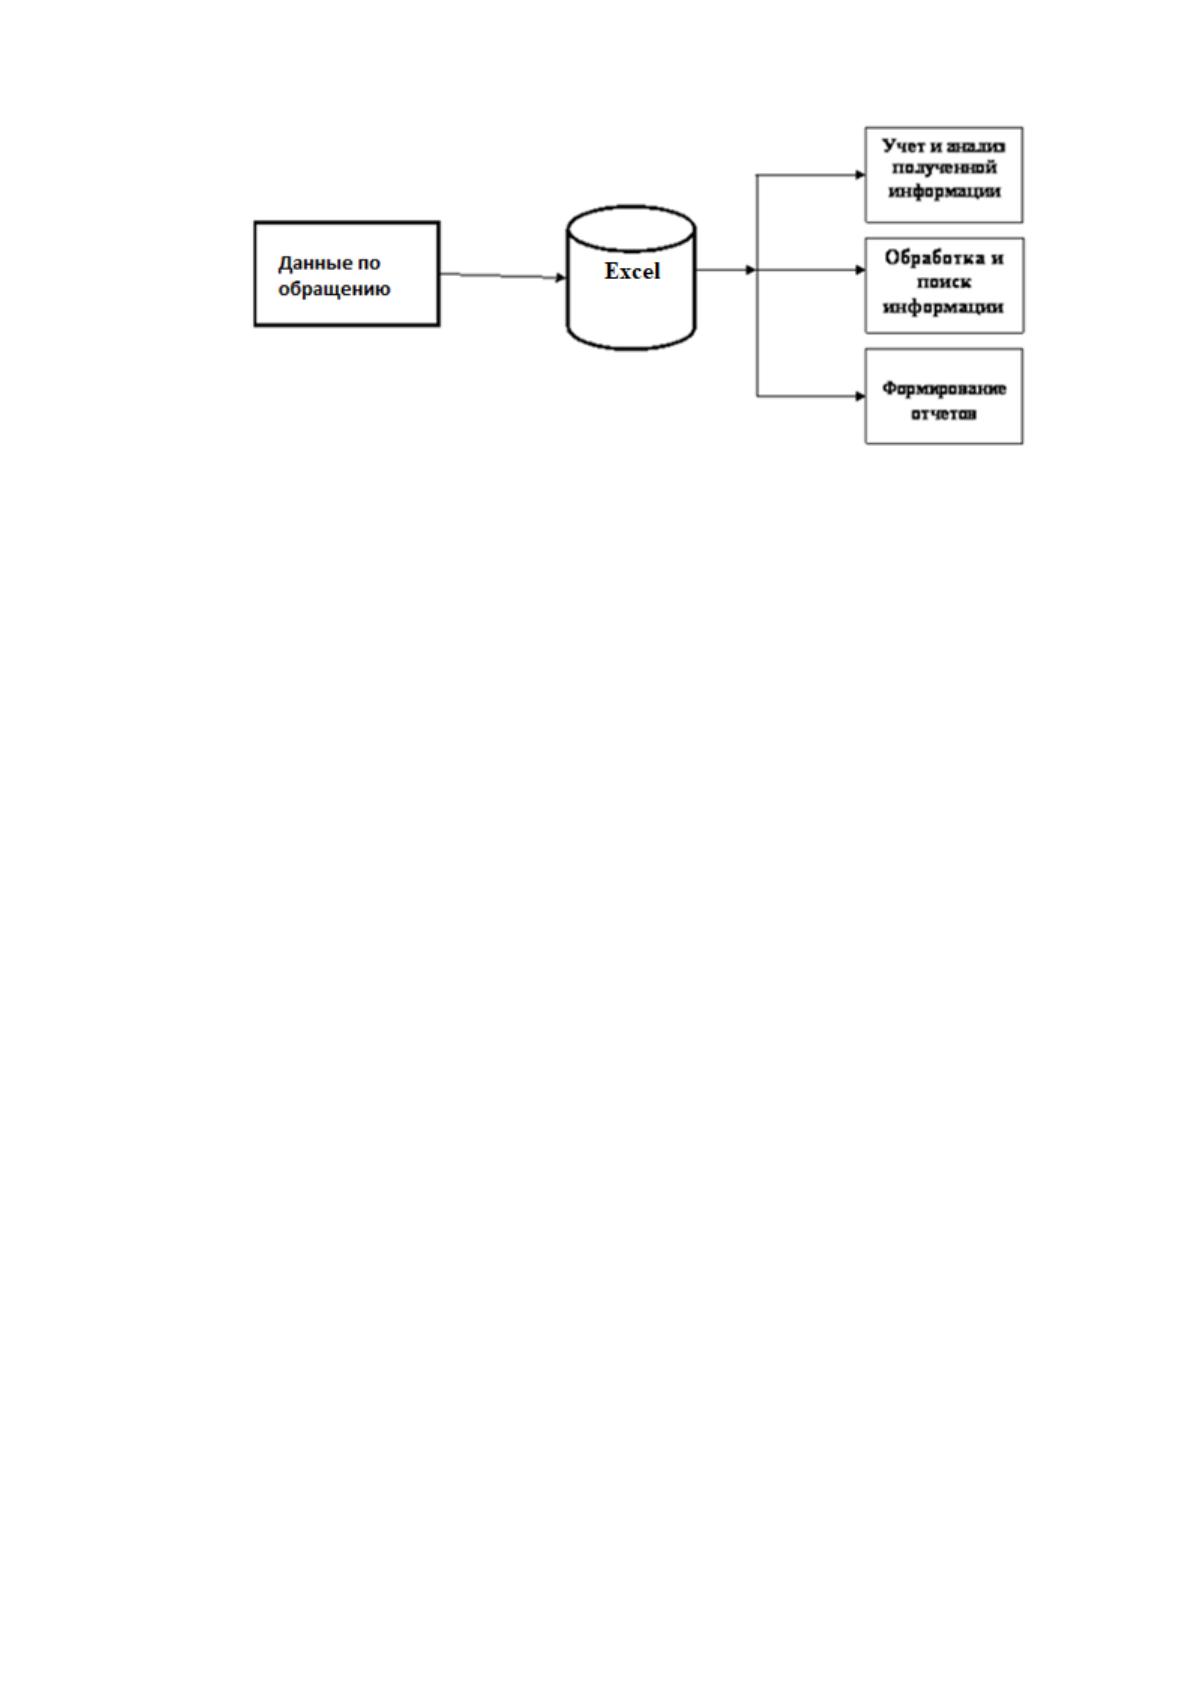
2.2.1. Информационная модель и ее описание
59
Рисунок 2.1 - Информационная модель
2.2.2. Характеристика нормативно-справочной, входной и оперативной
информации
В составе информационного обеспечения изучаемого комплекса задач
существенная роль отводится классификаторам информации: обеспечить
сокращение призначной части (идентификатора) показателей, и таким
образом, уменьшить размер хранимых данных в ЭВМ и время на отбор
данных, нужных для решения поставленных задач, упростить обработку
данных дает возможность классификации и кодирования информации.
Классификаторы являются существенной частью управляющей системы,
облегчая управленческий труд.
Классификатор — это документ, с поддержкой которого происходит
формализованное представление информации в ЭИС, включающий
наименования объектов, названия классификационных группировок и их
кодовые обозначения. В зависимости от применения они делятся на три
категории:
1. общегосударственные классификаторы, применяемые абсолютно во
всех секторах экономики и абсолютно во всех уровнях управления с целью
повсеместного и идентичного обозначения объектов;
2. отраслевые (ведомственные) классификаторы, применяемые в
пределах определенной отрасли (ведомства);
Источник: https://baza.diplomsite.ru/previewfile/1960