Дипломная работа: Автоматизация приема заявок на ремонт и модернизацию персональных компьютеров в АО "Информсвязь холдинг"
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
32
«хакерах». На практике же все не так просто, ведь ИБ обязана учитывать множество
факторов, которые так или иначе связаны с рассматриваемым объектом.
Каждый год появляется множество новый научных открытий, особенно
заметно это в сфере информационных технологий. Реализуются новые технологии
обработки данных, их хранения, передачи, благодаря этому растут и
вычислительные мощности, направляемые на преодоление даже самых
современных систем защиты. Продвижение таких направлений, как физика волн,
радиоэлектроника, электромагнитные импульсы, позволяют изобретать все более
изощренные способы получения данных, при которых даже не устанавливается
непосредственного контакта с компьютером жертвы.
Защита ресурсов обычно осуществляется на этапе их разработки,
эксплуатации, производства или модернизации, а также в неразрывной цепочке
ввода, обработки, передачи и хранения данных. Применение таких принципов
позволяет дать возможность создавать СЗИ, у которой нет слабых звеньев как на
отдельных этапах жизненного цикла КС, так и при работе любого элемента и
выбранного режима работы КС. Однако сейчас в филиале такая взаимосвязь
отсутствует.
Механизмы защиты, которые активно применяются для создания систем
защиты, должны быть увязаны с временем, местом и характером действий.
Комплексность также предполагает реализацию различных методов и свойств
защиты данных: программных, технических, криптографических, правовых или
операционных. Поэтому даже простая СЗИ является комплексной.
Система защиты должна иметь несколько уровней, которые перекрывают
друг друга, т. е. подобные системы строят обычно по типу «матрешки»:
Контроль по периметру объекта;
Контроль по периметру здания;
Охрана внутри помещений;
Защита аппаратных средств;
Защита программных средств;
Защита данных.
В рассматриваемом филиале сейчас реализована только защита по периметру, а
также частичная защита данных.
33
Для построения системы защиты важно определить принципы, опираясь на
которые она будет построена. СКЗИ — это сложная система, которая
функционирует в основном у условий неопределенности, и требует значительных
материальных затрат. Поэтому определив основные параметры СКЗИ можно
выявить базовые подходы к ее построению.
Принцип законности состоит в том, что принимаемые меры соответствуют
законодательству РФ о защите данных, а если законы ответствуют, то соответствие
должно опираться на другие нормативные документы по защите.
Исходя из принципа полноты защищаемых данных, охране подлежит не
только информация, которая составляет коммерческую, государственную или
служебную тайну, но и та часть доступной информации, утрата которой может
принести серьезный ущерб ее собственнику или владельцу. Внедрение данного
принципа позволяет обеспечить охрану интеллектуальной собственности.
Принцип обоснования защиты связан с установлением экспертного
заключения о целесообразности засекречивания и защиты той или иной
информации, а также возможных экономических и других последствия от такой
защиты исходя из интересов самого государства, общества и социума. Такой подход
позволяет расходовать средства на защиту только тех данных, утрата которых
действительно может нанести серьезный ущерб владельцу.
Принцип внедрение специальных подразделений по защите данных
заключается в том, что подобные подразделения особенно актуальны для
организации комплексной защиты, поскольку только спецслужбы могут
разрабатывать и внедрять разного рода защитные мероприятия и вести контроль за
их выполнением.
Требование участия в защите всех заинтересованных лиц исходит из того, что
защита данных является служебной обязанностью того сотрудника, которые имеет
к ней доступ и работает с ней в силу должностных обязанностей, при этом такое
участие может только увеличить надежность защиты.
Принцип персонального ответа за защиту данных требует, чтобы каждый
сотрудник отвечал персонально за неразглашение и сохранность вверенной ему
защищаемой информации, а за ее утрату или распространение нес уголовную,
административную или другую ответственность.
34
Принцип наличия и применения всех необходимых средств для защиты
заключается в том, что СКЗИ обязывает с одной стороны, участия в ней руководства
и всех исполнителей, которые соприкасаются с защищаемыми данными, с другой
стороны – использования разных организационных форм и методов, и с третьей
стороны – наличия важных материально-технических ресурсов, которые включают
в себя технические средства безопасности.
Принцип превентивности исходных мер по защите данных предусматривает
заблаговременное опережающее принятие мер по защите данных еще до начала
разработки или получения какой-либо информации. Это принцип показывает
четкую необходимость проектирования защищенных информационных
технологий.
Многие источники угроз используют уязвимости для нарушения
безопасности данных, получения некой выгоды (в виде нанесения ущерба
собственнику данных). Кроме того, реальны и не злонамеренные действия
источников угрозы, которые просто активируют уязвимости, наносящие
непосредственный вред.
Каждой угрозе можно сопоставить разные уязвимости. Ослабление или
полное устранение уязвимостей в значительной степени может влиять на
реализацию угрозы безопасности данных.
1.3 Анализ существующих разработок и выбор стратегии
автоматизации «КАК ДОЛЖНО БЫТЬ»
Анализ существующих разработок для автоматизации
задачи
Для рассматриваемой задачи среди существующего на рынке
программного обеспечения наиболее подходят программы, автоматизирующие
деятельность службы технической поддержки. Службе технической поддержки
присущи следующие задачи:
единая точка контакта между пользователем и ИТ;
прием, регистрация обращений пользователей по вопросам ИТ;
35
идентификация и обработка инцидентов и запросов на обслуживание;
начальная поддержка пользователей;
информирование пользователей о текущем статусе обращений;
накопление базы знаний по решенным инцидентам;
диспетчеризация инцидентов специалистам более высокой квалификации;
контроль сроков решения инцидентов;
эскалация инцидентов;
управление жизненным циклом инцидента;
участие в различных процессах поддержки и предоставления услуг
(управление инцидентами, управление проблемами, управление
изменениями, управление конфигурациями и др.);
информирование пользователей о проведении плановых работ, изменений
и т. д.
В настоящее время на рынке присутствует большое количество программ,
предназначенных как для автоматизации непосредственно приема заявок, так и
модулей для интеграции в существующие уже информационные системы.
Рассмотрим некоторые из таких программ более подробно.
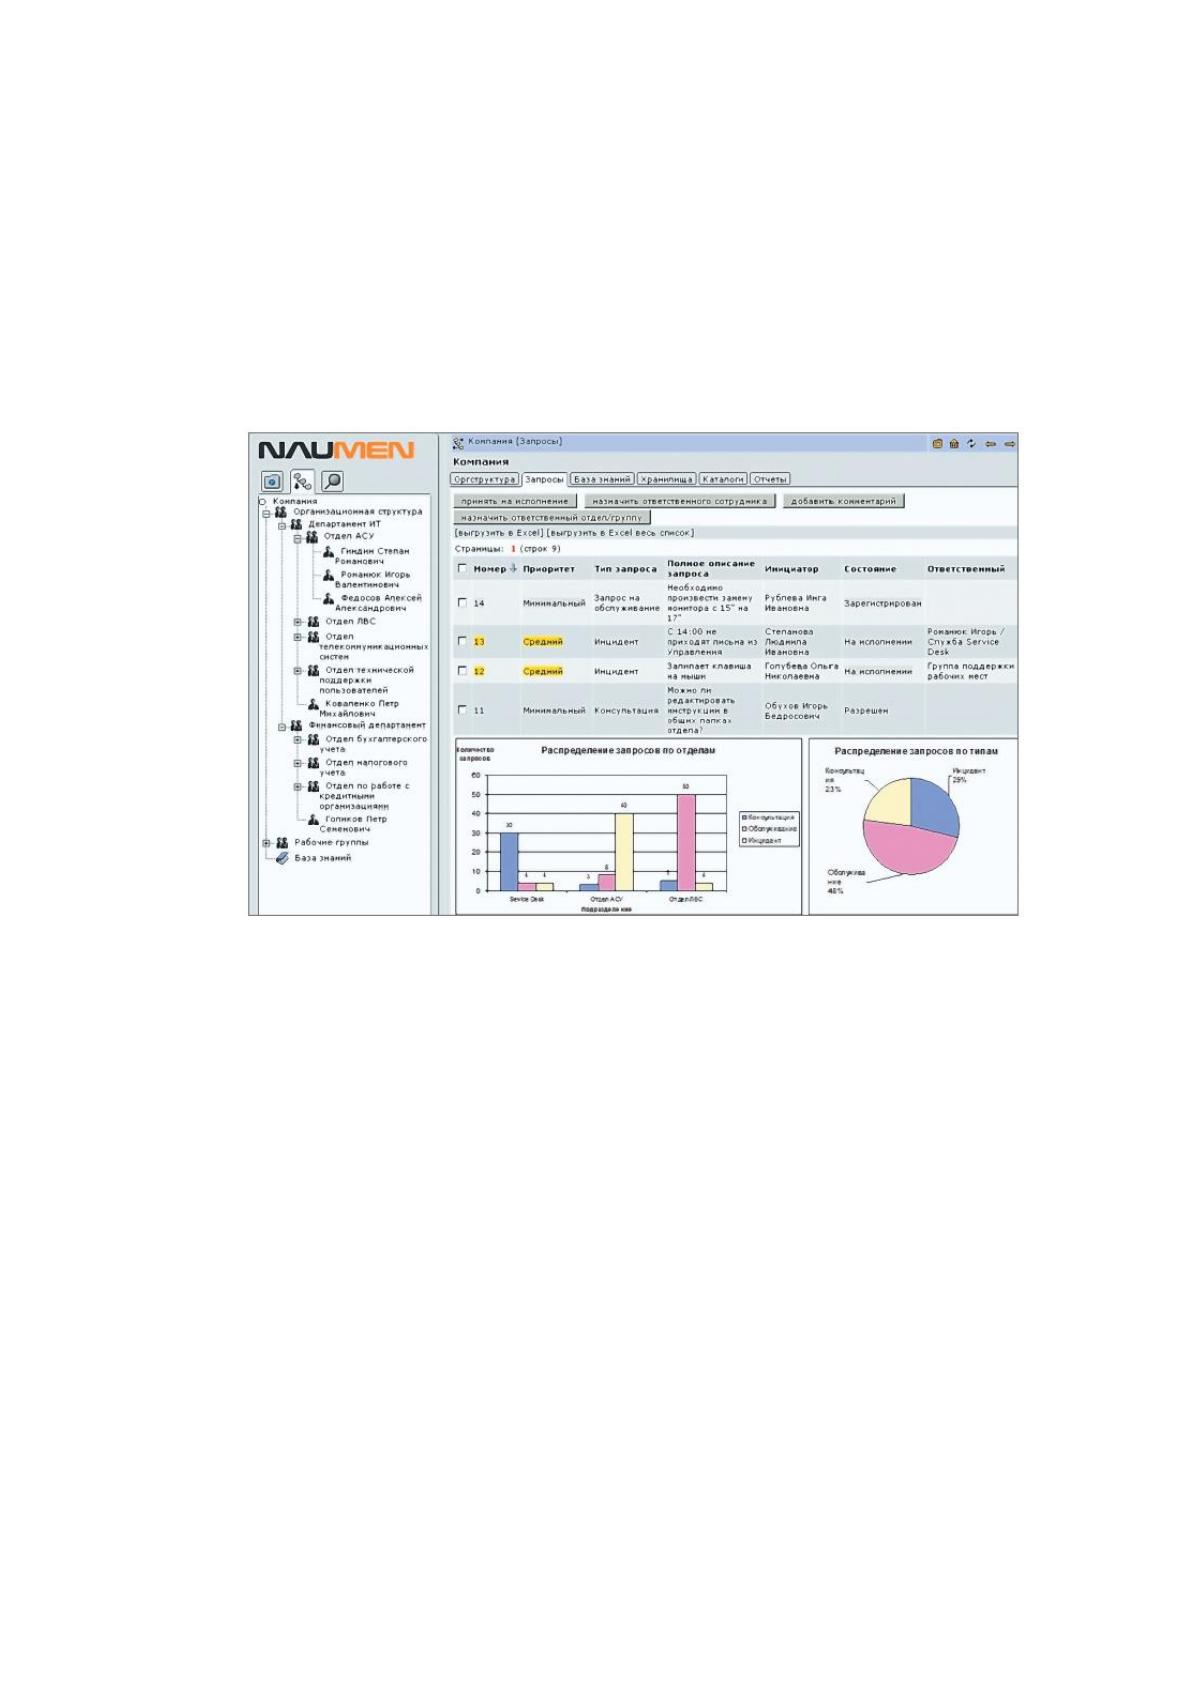
Naumen Service Desk — информационная система для ИТ-подразделений и
сервисных компаний. С ее помощью возможно более эффективно управлять
работой службы поддержки пользователей, организовать управление
инцидентами и обращениями клиентов, вести полноценный учет оборудования и
программного обеспечения, сформировать каталог сервисов и соглашений (SLA),
управлять ИТ-бюджетом. Naumen Service Desk представляет собой готовый
программный продукт, в котором заложены лучшие практики IT Infrastructure
Library (ITIL), включая шаблоны процессов и каталога услуг, структуру базы
конфигураций (CMDB) и метрики для измерения эффективности. Это позволяет
в короткий срок приступить к эксплуатации системы, сохранив при этом
возможность ее дальнейшего развития и адаптации под ваши потребности
благодаря гибким инструментам настройки, имеющимся у Naumen Service Desk.
Naumen Service Desk позволяет автоматизировать процессы управления
инцидентами, проблемами, уровнем сервиса, конфигурациями, изменениями,
релизами, доступностью и финансами. Соответствие рекомендациям ITIL v3
36
подтверждено международным сертификатом PinkVERIFY, что позволяет
Naumen Service Desk входить в десятку крупнейших мировых систем управления
ИТ. Функциональные возможности Naumen Service Desk находят свое
применение и в таких областях, как административно-хозяйственное
обслуживание (АХО), информационная и техническая безопасность,
обслуживание граждан и организаций, эксплуатация инженерной
инфраструктуры.
Рис. 1.6 Интерфейс Naumen Service Desk
К отличительным особенностям системы относят:
максимально гибкие средства управления жизненным циклом и
маршрутизацией (workflow) при работе с инцидентами и нарядами;
поддержка работы с массовыми инцидентами и проблемами;
встроенные средства для интеграции с биллинговыми системами и CRM-
системами, что обеспечивает автоматическую передачу сведений о
клиентах, контрактах и услугах в Naumen Service Desk;
возможность интеграции с внешними OLAP-средствами для анализа
статистических данных. В системе также имеется встроенный генератор
отчетов;
гибкая настройка прав доступа пользователей через графический
интерфейс;
реализация на программной платформе J2EE;
Источник: https://baza.diplomsite.ru/previewfile/1926