Дипломная работа: Автоматизация процесса управления взаимоотношениями с клиентами в компании "Фаворит"
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
32
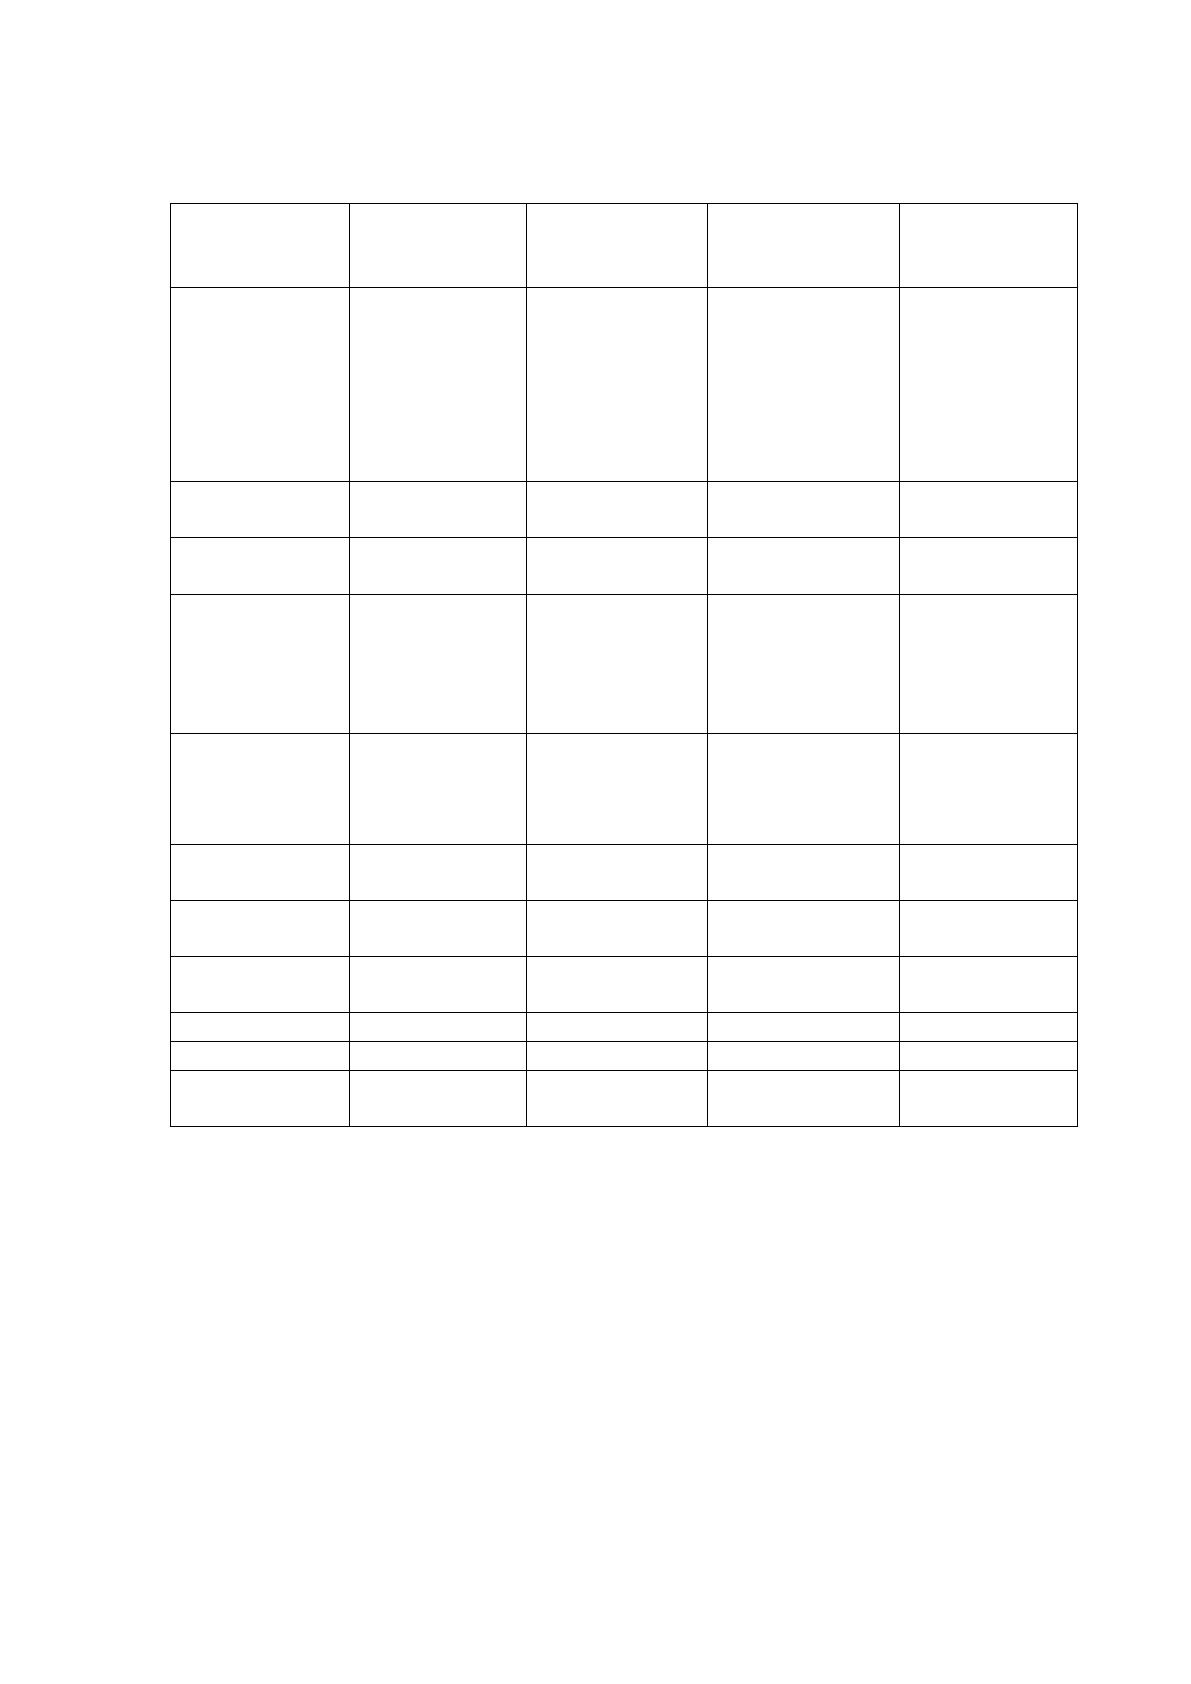
Таблица № 2.1
Процессы жизненного цикла систем по ISO 15288
Процессы
выработки
соглашений
Процессы
уровня
организаций
Процессы
уровня проекта
Технические
процессы
Специальные
процессы
Приобретение
системы
Управление
окружением
Планирование
Определение
требований
Адаптация
описываемых
стандартом
процессов под
нужды
конкретного
проекта
Поставка
системы
Управление
заказчиками
Оценивание
Анализ
требований
Управление
процессами
Мониторинг
Проектирование
архитектура
Управление
кандидатами
на занятие
вакантных
должностей
Управление
рисками
Реализация
Управление
качеством
оказываемых
услуг
Управление
конфигурацией
Интеграция
Управление
информацией
Верификация
Выработка
решений
Валидация
Передача в
использование
Эксплуатация
Поддержка
Изъятие из
эксплуатации
В настоящее время существуют следующие модели жизненного цикла
информационных систем – итерационная, спиральная и каскадная. Предлагаем
использовать в рамках данного проекта именно итерационную модель, точнее, ее
частный случай – способ быстрой разработки приложений RAD (Rapid application
Development).
Из 4-х существующих способов (стратегий) внедрения разрабатываемой
системы (параллельная стратегия, «скачок», пилотный проект и «узкое место»), в
силу специфики деятельности анализируемой компании предполагается
отсутствие возможности на какое-то время остановить работу персонала для
33
внедрения программного продукта. Простой деятельности может обусловить не
просто финансовый ущерб, но и потерю клиентов, ошибки в осуществлении
документооборота компании, а также упущенную выгоду, размеры которой могут
быть значительны. Также нельзя игнорировать наличие риска от возможности
неудачного внедрения ИС, что также отрицательно скажется на прибыли.
Следовательно, данный риск необходимо минимизировать.
Мы не можем рекомендовать стратегию «скачка», поскольку в рамках
данной стратегии необходим полный отказ от существующей системы и быстрый
и окончательный переход на разработанную ИС. Несомненно, пользователи буту
замотивированы на максимально быстрое освоение новой ИС, тем не менее,
вероятность остановки бизнес-процессов компании слишком велика. В случае,
если в новой ИС возникнет сбой, технологический процесс сбора и последующей
обработки информации будет остановлен.
Стратегия «узкого места» никаким образом не может быть применена в
анализируемой компании, поскольку внедрение ИС должно осуществляться в
самый критический участок работы. После чего предполагается его внедрение в
самом широком масштабе, в рамках всего предприятия. Однако в анализируемой
компании не планируется переход на уровень всей компании.
Следовательно, можно сделать обоснованный вывод, что можно
рекомендовать к использованию две стратегии внедрения разрабатываемого
программного продукта – стратегия пилотного проекта или параллельная
стратегия.
2.1.2 Ожидаемые риски на этапах жизненного цикла и их описание
Для многих современных компаний система взаимодействия с клиентами
(CRM) является одной из информационных систем управляющего ядра компании
и одной из самых ценных систем, поскольку именно в ней размещена
информация, позволяющая компании извлекать прибыль из своей операционной
деятельности. Именно потому CRM-системы компании выступает в качестве
объектов атак не только внешних хакеров, но и недобросовестных сотрудников
компании, которые могут выступать в роли инсайдеров. Угроза внешнего
34
воздействия на CRM очень велика и (в силу наличия у сотрудников компании
непосредственного доступа к системе) вполне реальна [51. стр. 55].
Помимо угрозы внешнего воздействия на имеющуюся в CRM информацию
есть еще целый ряд угроз, порожденных существующими методиками разработки
бизнес-приложений. Речь идет об уязвимостях корпоративных систем. Они
появились не только в силу случайных или намеренных ошибок, внесенных
разработчиками в код, но и вследствие того, что при создании подобных
приложений вопросы их безопасности, разделения прав доступа пользователей,
отчетности о производимых действиях, безопасного взаимодействия с другими
информационными системами и базами данных часто не рассматривались,
поскольку не были заказаны и оплачены первыми клиентами данного решения
[50. стр. 61].
В целях обеспечения безопасности современных бизнес-приложений
(включая CRM-систем) применяется несколько подходов. Их выбор
осуществляется заказчиком, исходя из соотношения цена/остаточный риск,
которое точно определить «на глаз» совсем не просто.
Одним из наиболее простых вариантов защитить информацию в CRM
выступает использование внешних ИБ-средств. Удобство такого подхода
определяется возможностью максимального абстрагирования от структуры
процессов обмена информации внутри CRM-системы. Система безопасности в
этом случае целиком защищает CRM, посредством ее погружения в своего рода
«кокон безопасности». Указанное способствует серьезному расширению
возможностей при создании ИБ-системы, поскольку проектировщику доступен
выбор любых технических решений, в отсутствии необходимости ограничения
себя интеграцией с CRM-решением и осуществления взаимодействия с иными
информационными корпоративными системами [46. стр. 128].
Стоит отметить, что наряду с техническими требованиями, к системе
информационной безопасности предъявляются также законодательные
требования. Поскольку в качестве основного субъекта обработки в CRM-системе
выступает контактная информация клиентов, данные системы попадают под
действие Федерального закона № 152 «О персональных данных», требования
35
которого подлежат обязательному учету в процессе проектирования системы
защиты информации.
Вышеизложенная информация позволяет сформулировать ряд выводов.
Современные CRM-системы достаточно часто подвергаются атакам. В случае
успешности такой атаки, причиненные компании убытки могут не только
оказаться весьма критичными, но и стать причиной прекращения бизнеса.
Встроенные в CRM-системы процедуры и функций защиты информации
являются недостаточными для обеспечения полноценной защиты, вследствие
чего обязательным является использование внешних средств защиты. Помимо
этого, необходимо учитывать требования действующего законодательства
относительно защиты информации, которой оперирует CRM-система.
2.1.3 Организационно-правовые и программно-аппаратные средства
обеспечения информационной безопасности и защиты информации
Средства защиты информации необходимо применять непосредственно к
информации доступ к которой ограничен — это государственная тайна и
конфиденциальные данные.
Согласно закона РФ от 21.07.1993 N 5485-1 (ред. от 08.03.2015) «О
государственной тайне» статья 5. «Перечень сведений составляющих
государственную тайну» относится:
1. Сведения в военной области.
2. Сведения в области экономики, науки и техники.
3. Сведения в области внешней политики и экономики.
4. Сведения в области разведывательной, контрразведывательной и
оперативно-розыскной деятельности, а также в области противодействия
терроризму и в области обеспечения безопасности лиц, в отношении которых
принято решение о применении мер государственной защиты.
Перечень сведений, которые могут составлять конфиденциальную
информацию, содержится в указе президента от 6 марта 1997 г. №188 (ред. от 13
июля 2015 г.) «Об утверждении перечня сведений конфиденциального
характера». Отдельно стоит уделить внимание и рассмотреть персональные
36
данные. Согласно федерального закона от 27.07.2006 № 152-ФЗ (ред. от
29.07.2017) «О персональных данных», статья 4: Персональные данные – это
любая информация, относящаяся к прямо или косвенно определенному или
определяемому физическому лицу (субъекту персональных данных).
К программно-аппаратным средства защиты информации отнесем DLP-
системы и SIEM-системы.
DLP-системы («Data Leak Prevention» дословно «предотвращение утечки
данных») соответственно служат для предотвращения утечки,
переформатирования информации и перенаправления информационных потоков.
SIEM-системы («Security Information and Event Management», что в
переводе означает «Управление событиями и информационной безопасностью»)
обеспечивают анализ в реальном времени событий (тревог) безопасности,
исходящих от сетевых устройств и приложений. SIEM представлено
приложениями, приборами или услугами, и используется также для
журналирования данных и генерации отчетов в целях совместимости с прочими
бизнес-данными.
2.2 Информационное обеспечение задачи
2.2.1 Информационная модель и её описание
В Приложении 1 представлена информационная модель.
Началом процесса разработки CRM-системы выступает проектирование
общей схемы системы, отображающей составляющие ее модули, а также ее
выходные и входные данные.
Структуру системы управления взаимоотношениями с клиентами
составляют двадцать модулей:
– работы с пользователями системы;
– работы с группами пользователей;
– справочник «Типы контрагентов»;
– авторизации пользователя;
– справочник «Шаблоны проектов»;
– справочник «Атрибуты контрагентов»;
Источник: https://baza.diplomsite.ru/previewfile/2143