Дипломная работа: Автоматизация проведения и архивации тендеров на примере группы компаний TBN
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
32
При ведении бумажного проведения и архивации тендеров
обеспечение ИБ состоит на крайне низком уровне.
Вся информация по клиентах, а также их заказах, договорах на
проведения тендера, оплате и хранение данных может хранится в качестве
бумажной документации в архивах.
Но, при этом, ничто не мешает злоумышленникам или же просто
посторонним сотрудникам выполнить ознакомление с этими документами
или их уничтожить.
Действующие должностные инструкции по надобности соблюдения
порядка хранения документации скорее всего даже не остановят
злоумышленника на пути овладения конфиденциальной информацией.
При реализации классического варианта ведения таких процессов
очень велика вероятность потери документов при случайном или
намеренном их уничтожении.
При применении более компьютеризированного варианта работы
показатель ИБ может значительно повысится.
Непосредственно система для реализации проведения и архивации
тендеров заставляет пользователя быть ответственным в своей
рассматриваемой работе с документацией.
В компании используются нормативно-правовые и организационно-
распорядительные документы, которые применяются для обеспечения
защиты данных и информационной безопасности [1]:
1. Регламенты информационной безопасности компании:
– доступ персонала к служебной информации, которая
составляет коммерческую тайну (используется в бухгалтерии,
администрации компании);
– непосредственный доступ к применению программного
обеспечения, созданного персонального для поддержки деятельности ГК
33
«Алматы TBN-сервис» (1С Бухгалтерия – получение доступа в режиме
конфигуратора возможно только для разработчиков ИС).
2. Регламенты применения возможностей сети Internet, клиентов
электронной почты (разграничение ролей для администрации компании и
сотрудников других отделов).
С целью эффективного выполнения регламентов безопасности в ГК
«Алматы TBN-сервис» используется служба Active Directory, которая
входит в состав ОС Windows Server 2016. Она дает возможность
настраивать и контролировать уровень информационной безопасности с
помощью инструментов администрирования.
При использовании Active Directory применяются такие механизмы:
– доменные службы – централизованные хранилища данных о
конфигурации, требованиях и запросах на проверку их подлинности, а
также основных сведений по всех экземплярах программного обеспечения;
– аудит – все изменения, которые выполнены для ПО и других
объектов, указанных в Active Directory, записываются в журнал аудита. В
результате этого известно, что и когда именно было изменено, какое
значение использует атрибут сейчас, а также какое значение он применял
ранее;
– точная настройка политики паролей в ГК «Алматы TBN-
сервис» выполняется для отдельных групп внутри домена сети;
– увеличение эффективности управления учетными записями
пользователей. Поддержка парольного доступа для учетных записей служб
(или учетных записей пользователей, что применяются в качестве
удостоверений) – это одна из тех основных задач, отнимающих у ИТ-
работника больше всего времени.
Службы сертификатов применяются в ГК «Алматы TBN-сервис» для
увеличения безопасности информации за счет связывания данных
34
пользователя, службы или устройства с соответствующим ключом,
который задается системным администратором.
Сертификат вместе с закрытым ключом хранятся в службе Active
Directory, что и помогает защитить идентификационные данные.
Стоит отметить, что служба Active Directory упрощает интеграцию
между так называемыми не доверенными ресурсами и ресурсами домена в
организации.
Настройку, а также поддержку информационной безопасности,
принципов защиты информации осуществляет в ГК «Алматы TBN-сервис»
узкий круг ИT-специалистов. Начальник ИT-отдела контролирует
работоспособность информационной безопасности, а также является
ответственным за защиту информации.
Основной прерогативой при распределении привилегий
пользователей обладает специальный сотрудник отдела ИТ – системный
администратор, который имеет возможность разграничить права для всех
пользователей сетей (ЛВС и глобальных).
Еще одним уровнем для реализации парольной защиты данных
может быть пароль для обеспечения определенного доступа к БД (к
примеру, созданной в СУБД SQL Server) с которой свою работу
выполняют сотрудники.
Кроме того, на парольную безопасность информации не стоит
вообще обращать внимание с точки зрения физической защиты данных.
1.3. Анализ существующих разработок и выбор стратегии
автоматизации «КАК ДОЛЖНО БЫТЬ»
1.3.1. Анализ существующих разработок для автоматизации задачи
Программное обеспечение для проведения и архивации тендеров в
настоящее время очень слабо развивается.
35
Информация о тендерах и их результатах, как правило хранится в
текстовых документах и электронных таблицах.
В качестве аналогов рассмотрим применение систем электронного
документооборота (СЭД), которые могут автоматизировать исследуемый
процесс.
В современной компании системы электронного документооборота
(сокращенного СЭД) становятся обязательным атрибутом ИТ-
инфраструктуры. С непосредственной их помощью увеличивается
эффективность деятельности коммерческих компании и промышленных
предприятий, а в государственных организациях на базе технологии
электронного документооборота решаются разные задачи внутреннего
управления, а также межведомственного взаимодействия или
взаимодействия с населением.
Стоит отметить, что общепринятой аббревиатурой считается СЭД,
хотя с ней наравне также применяется САД (от «система автоматизации
делопроизводства»), а также СЭДО и САДО.
Рассмотрим основные примеры СЭВ, которые применяются в
компаниях РФ.
К функциональным преимуществам СЭД Directum относится не
лишь расширенный каталог для описания бизнес-решений. Из основных
функций, котрые применяются каждый день в непосредственной работе,
можно выделить так называемые «удобные напоминания», возможности
по настройке нумераторов и функционирования со штрих-кодовыми
номерами. Наличие предпросмотра для разного рода файловых хранилищ,
вложенных файлов, большой выбор заполненных справочных таблиц в
базовой конфигурации, а также интерактивные мастера формирования
отчетной документации.
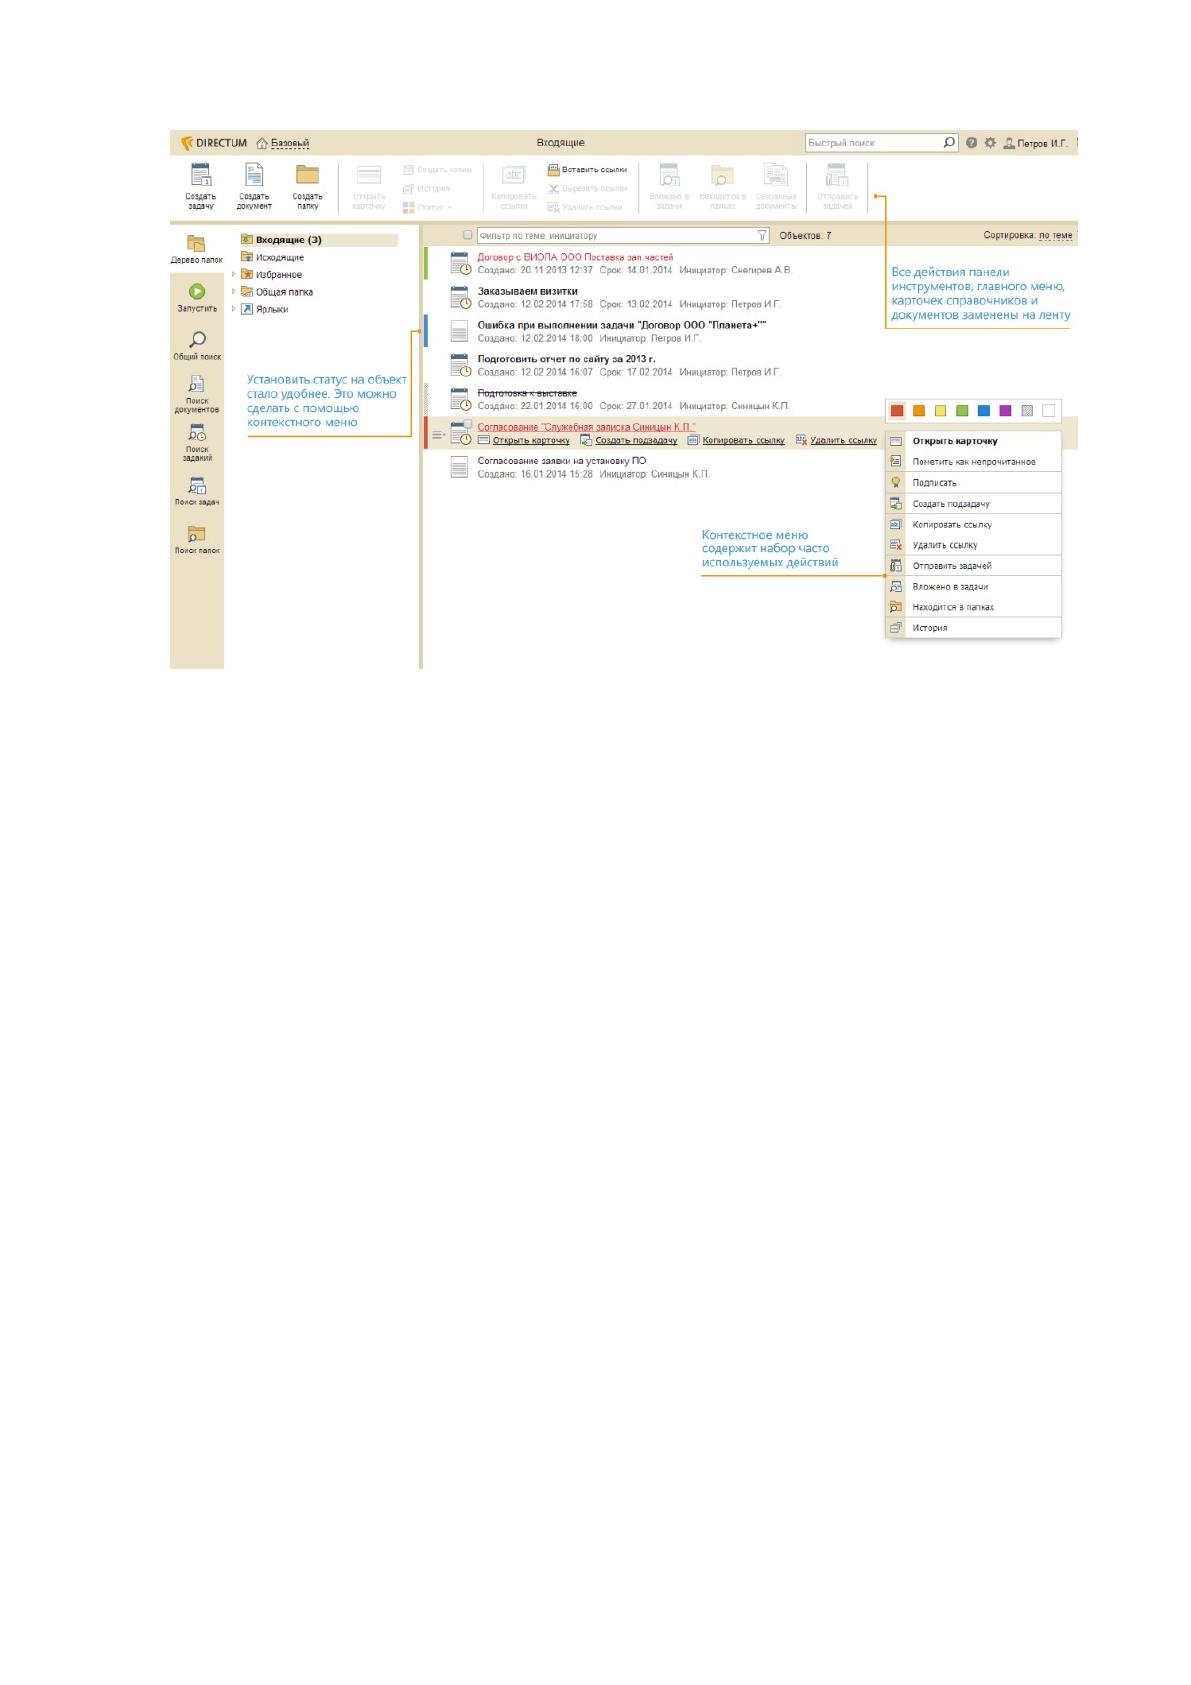
Интерфейс СЭД Directum показан на рисунке 10.
36
Рисунок 10. Внешний вид СЭД Directum
Негативные стороны СЭД Directum:
– отсутствие вывода объектов в постраничном режиме в опись
документов, а также результатов поиска, параметры недоступности
применения вспомогательных стилей в описаниях документов.
Рассмотренные функции реализуются непосредственно в Docsvision.
Внутри основного окна приложения могут отображаться любые web-
страницы и отчеты.
Стоит отметить, что архивные документы могут перемещаться в
отдельные таблицы БД. Пользователи систем могут выбирать варианты
для аутентификации. При этом может применяться XSLT-преобразование
к классическому XML описанию карточки.
Систему ELMA отличает от всех иных СЭД расширенная линейка
для бизнес-решений.
Интерфейс СЭД ELMA показан на рисунке 11:
Источник: https://baza.diplomsite.ru/previewfile/2012