Дипломная работа: Автоматизация услуг почтовой связи для Почты России
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
34
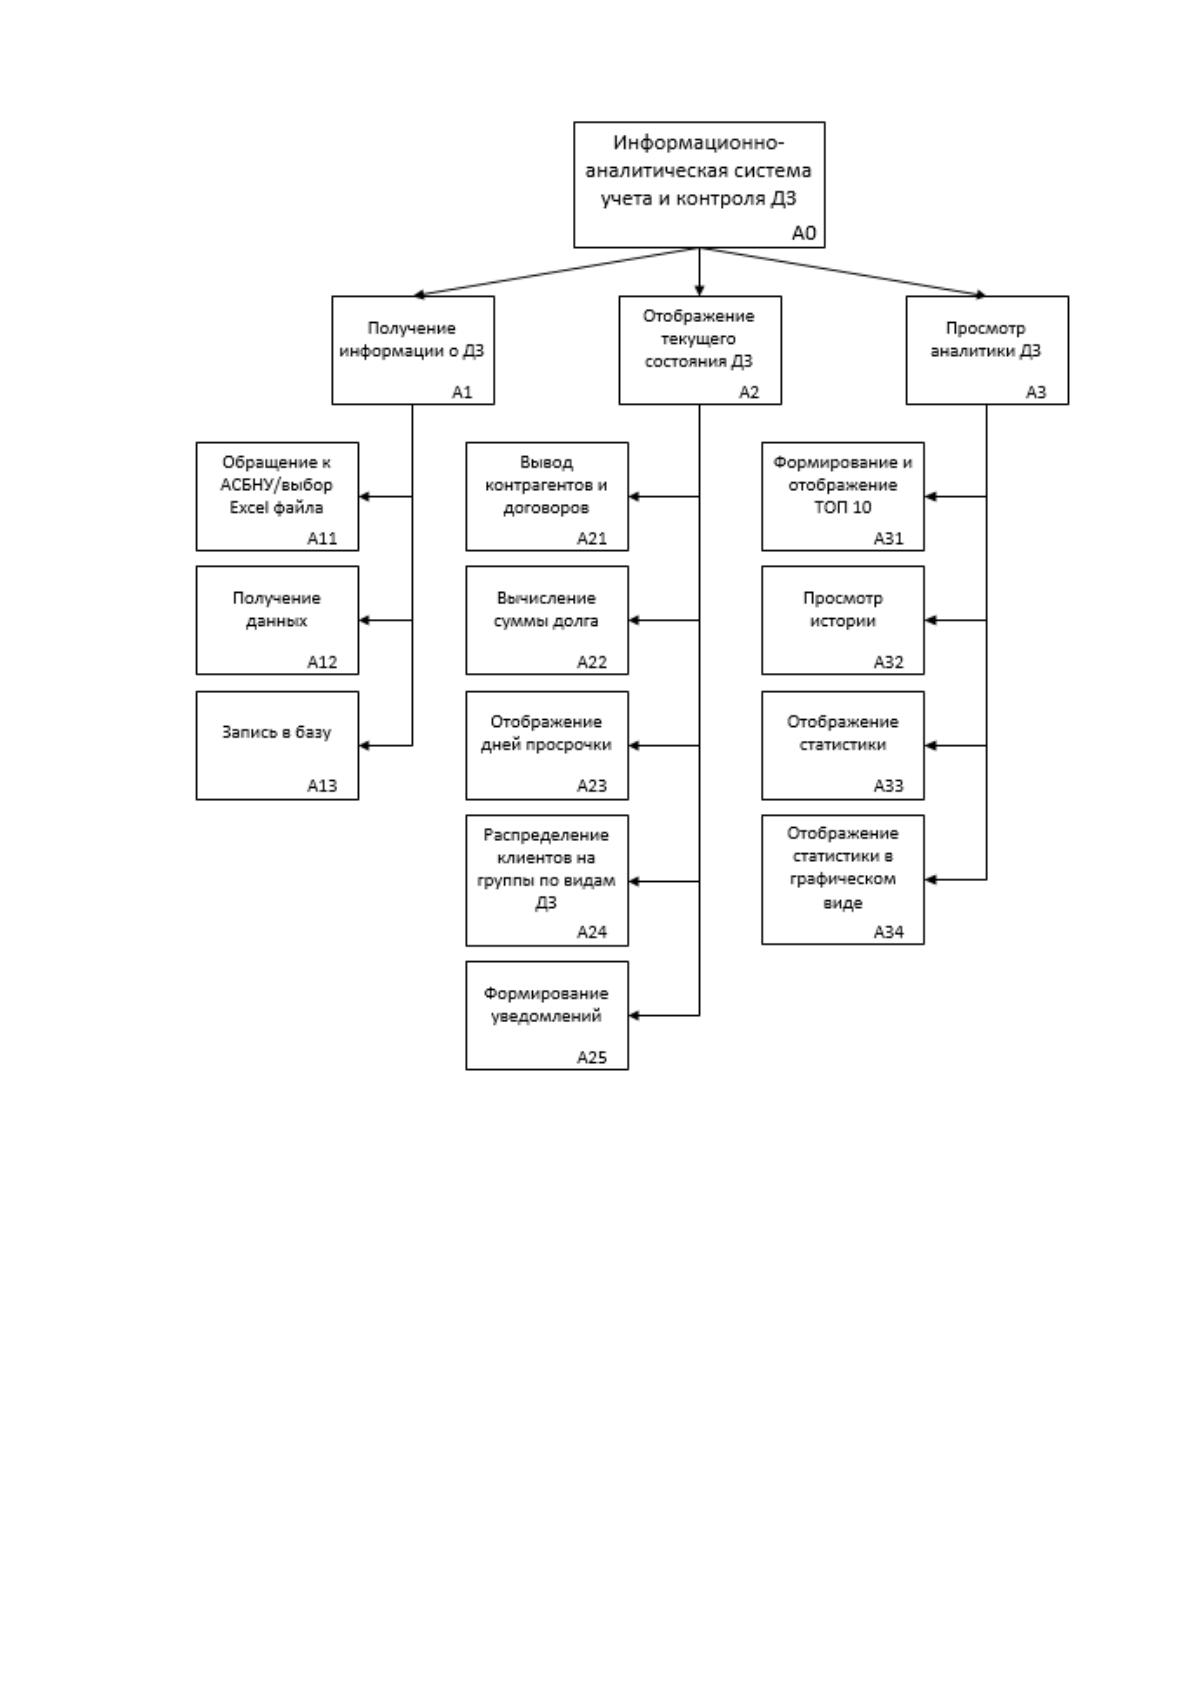
Рисунок 11 – Дерево узлов
1.2.2. Определение места проектируемой задачи в комплексе задач и ее
описание
Существующая система по работе с учетом и контролем оказания услуг
имеет следующие проблемы:
35
– Большая трудоемкость обработки информации (каждый руководитель
отдела обрабатывает информацию полностью по всему отделу);
– Ручной поиск замедляет и усложняет процесс работы информацией;
– Отсутствие исторических данных;
– Отсутствие графических данных (графиков и диаграмм);
– Нет консолидации по контрагентам, т.к. у одного контрагента может
быть несколько договоров/соглашений;
– Усложняется работа с новым заданием, т.к. необходимо отсекать старое;
– Нет классификации заданий и услуг на виды;
– Ручное формирование и рассылка счетов и уведомлений;
– Отсутствие сортировки от крупных должников к мелким.
Исходя из этого, необходимо создание новой автоматизированной
системы учета и контроля оказания услуг.
1.2.3. Обоснование необходимости использования вычислительной
техники для решения задачи
В настоящее время практически на каждом предприятии используются те
или иные информационные технологии. Учет услуг в ФГУП «Почта России», а
также учет расчетов между контрагентами по данным услугам, осуществляемый
в ручном режиме, существенно усложняет и замедляет работу предприятия.
Между тем, само по себе предприятие является стратегически важным как для
конкретной группы людей, так и для государства в целом, поскольку отвечает за
оказание почтовых услуг. являющихся неотъемлимой частью сушествования
государства как такового. Поэтому при решении проблемы учета оказанных и
оплаченных услуг на предприятии почтовой связи целесообразно использовать
информационные технологии.
Цель использования информационных технологий: спроектировать и
разработать информационно-аналитической системы учёта и контроля за
оказанием услуг на предприятии почтовой связи.
Задачи автоматизации:
36
Отображение текущего состояния оказания услуг почтовой связи в
разрезе в разрезе контрагентов, договоров, отделов, сумм долга;
Расчет штрафа для контрагента;
Вычисление дней просрочки;
Распределение клиентов на группы по степени надежности;
Рассылка клиенту счетов, уведомлений;
Формирование и отображение ТОП 10 клиентов-неплательщиков;
Просмотр истории;
Отображение статистики в графическом виде.
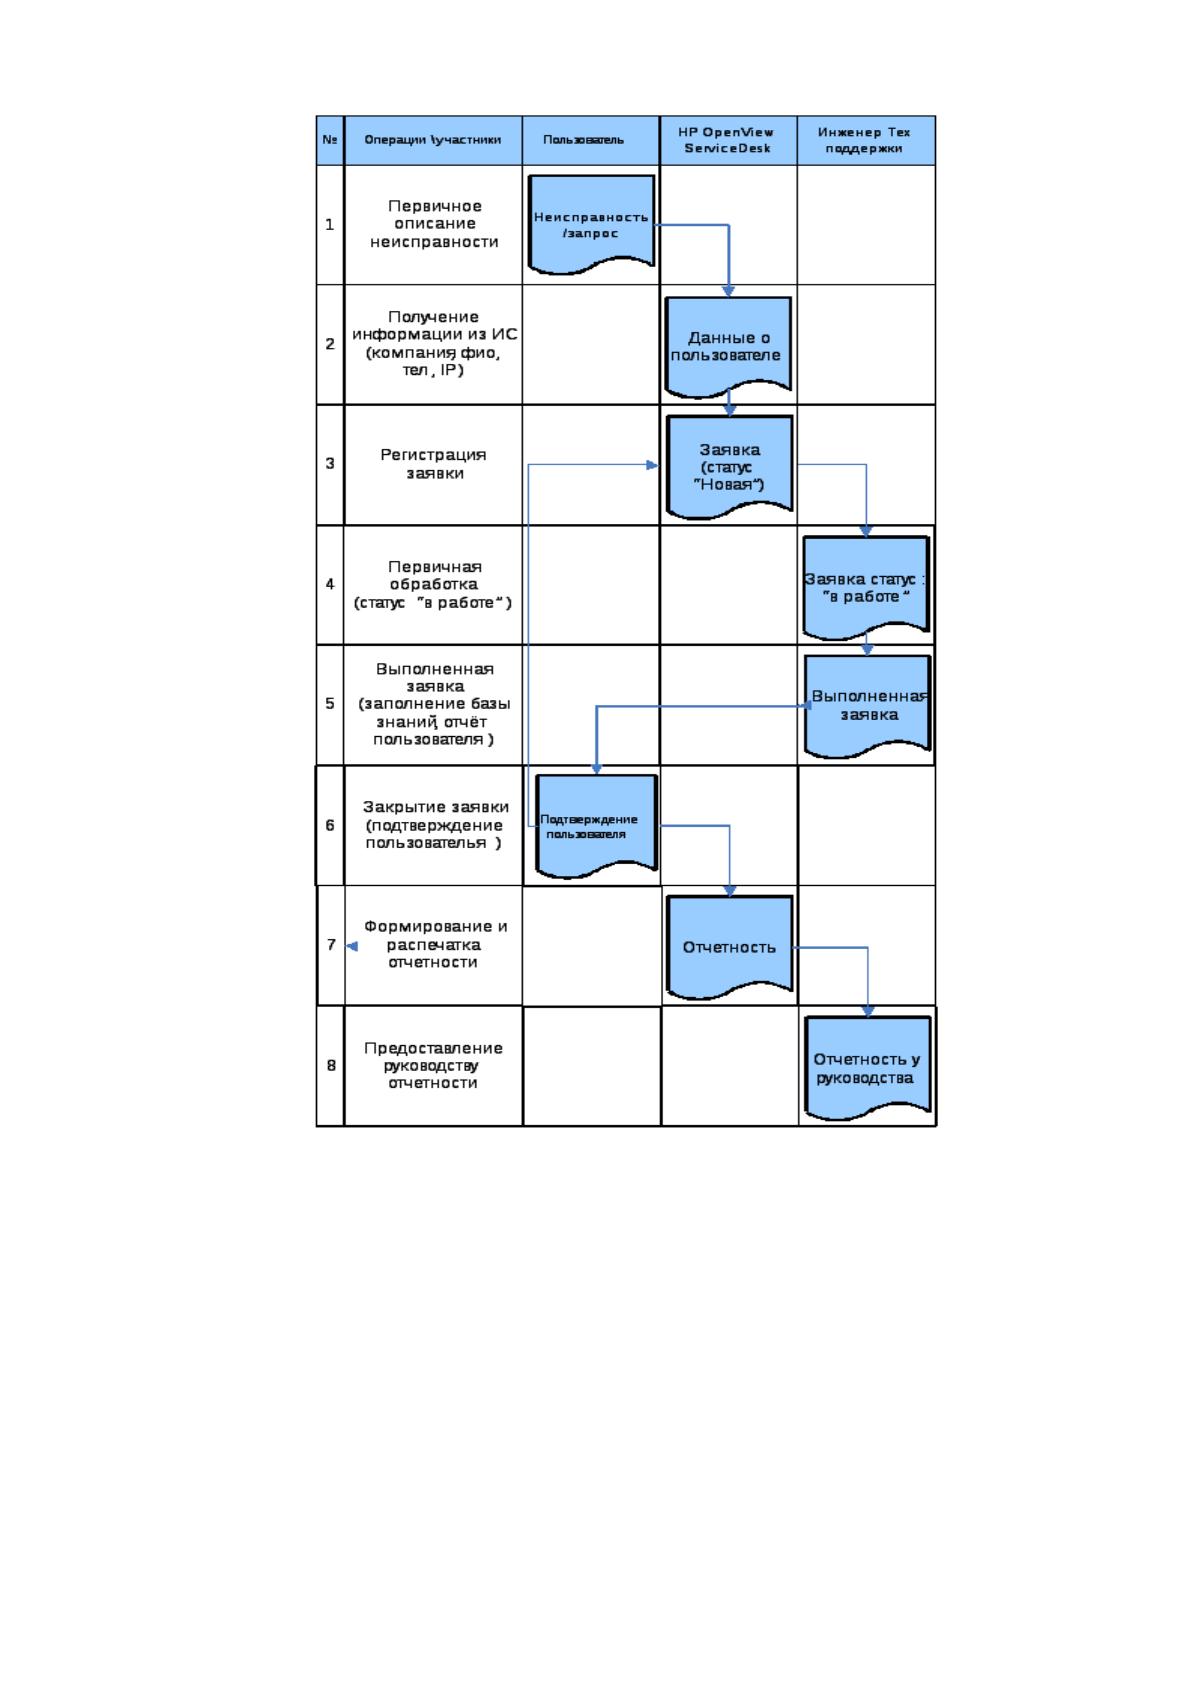
В настоящее время схема документооборота рассматриваемых процессов
выглядит следующим образом.
37
Рисунок 12 – схема существующего документооборота рассматриваемого
процесса
Проектируемая система будет являться цельной комплексной системой
для предприятия почтовой связи.
38
1.2.4. Анализ системы обеспечения информационной безопасности и
защиты информации
Политика информационной безопасности направлена на защиту
информационных активов от угроз, исходящих от противоправных действий
злоумышленников, уменьшение рисков и снижение потенциального вреда от
аварий, непреднамеренных ошибочных действий персонала, технических сбоев,
неправильных технологических и организационных решений в процессах
обработки, передачи и хранения информации и обеспечение нормального
функционирования технологических процессов.
Риск аварий и технических сбоев определяется состоянием технического
парка, надежностью систем энергоснабжения и телекоммуникаций,
квалификацией персонала и его способностью к адекватным действиям в
нештатной ситуации.
В качестве внешнего нарушителя информационной безопасности
рассматривается нарушитель, который не имеет непосредственного доступа к
ресурсам и техническим средствам информационной системы, которые
находятся в пределах контролируемой зоны.
В качестве внутреннего нарушителя информационной безопасности,
рассматривается нарушитель, который имеет доступ к контролируемой зоне,
возможности данного нарушителя существенно зависят от того, какие
ограничивающие факторы действуют в контролируемой зоне. Лица,
допущенные к информационной системе, имеют различные полномочия на
доступ к информационным, программным, аппаратным, а также к другим
ресурсам информационной системы. Доступ к ресурсам зависит от принятой в
организации политики безопасности.
Внешние нарушители характеризуются тем, что, как правило, не имеют
возможности прямого доступа к элементам информационной системы, но при
этом не исключается возможность доступа к коммуникационным линиям и
оборудованию информационной системы, расположенным вне контролируемой
зоны. Среди данного вида нарушителей можно выделить:
Источник: https://baza.diplomsite.ru/previewfile/2349