Материал: Формализация управления рисками при деструктивных воздействиях на информационно-технологическую инфраструктуру критически важных объектов. Ермилов Е.В., Калашников А.О
превышения этими значениями некоторого порогового уровня, за границами которого возникают нештатные ситуации в ТП КВО, чреватые серьезными последствиями.
71
3.2. Механизм и алгоритм управления
Выше были получены аналитические выражения для оценки риска, которые обобщенно могут быть представлены следующим образом [46]:
( ̅) = ( ̅, ) ( ̅, ̅, ̅),
где ̅– критическая переменная состояния (КПС);
–нормированная функция ущерба;
- параметр нелинейности функции ущерба;
̅
– плотность вероятности наступления ущерба; ̅– нормированный по порогу параметр положения
f;
̅
– нормированный по порогу параметр формы f. Зависимости иf от ̅ качественно
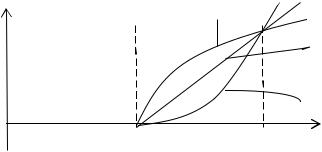
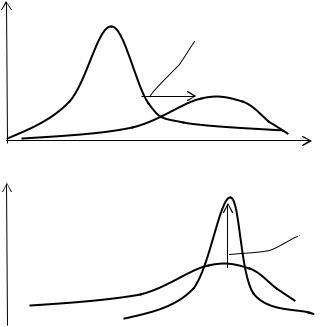
проиллюстрированы на рис. 3.1 и 3.2, где управление рисками [5] реализуется регулировкой параметров f.
( ̅)
( +∆ ) < 1
1 
=1
( +∆ ) > 1
1 |
2 |
̅ |
Рис. 3.1 Семейство зависимостей ущерба при управлении параметром
72
( ̅)
( μ)> 0
̅
а)
( ̅)
(Δβ)>0
 ̅
б)
Рис. 3.2. Семейства зависимостей плотности вероятности при управлении параметрами положения (а) и формы (б)
73
f (x)
|
3 |
|
|
β |
|
2 |
μ |
1 |
x
а) |
Хд Хс |
u (x)
x
б)
Risk (x)
1 
2 
3 
 x
в)
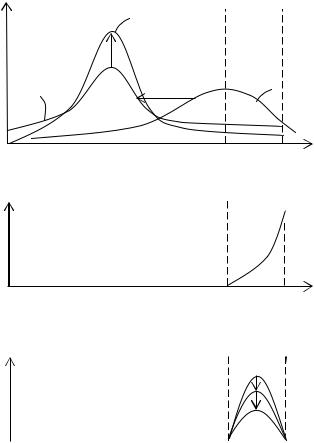
Рис. 3.3. Механизм управления информационным риском атаки на критичную переменную состояния
74
На рис. 3.3 проиллюстрирован механизм управления риском, где:
ХД– пороговое значение переменной х, превышение которого вызывает нештатные ситуации и возникновения ущерба (б); Хс – порог полной утраты работоспособности объекта управления.
Графики семейства 1, 2, 3 показывают, что, управляя параметрами положения и формы, удается сократить риски утраты работоспособности объектов из-за компьютерных атак.
Рис. 3.3, фактически, иллюстрирует мониторинг информации об имеющихся компьютерных системах с целью последующего анализа;
определение взаимосвязи между выявленными инцидентами;
оценка их значимости для функций безопасности КВО в целом.
Комплексный анализ ИТИ включает:
уточнение функций, задач и эксплуатационных режимов всех имеющихся компьютеризированных подсистем;
определение коммуникаций между ними;
анализ потоков данных с целью определения связанных между собой объектов, характера и назначения их связей;
анализ процедур, инициирующих связь, включая протоколы связи;
анализ местонахождения компьютерных систем и оборудования, а также - групп пользователей.
Источники актуальной информации включают
системные спецификации и документацию.
75