Материал: Формализация управления рисками при деструктивных воздействиях на информационно-технологическую инфраструктуру критически важных объектов. Ермилов Е.В., Калашников А.О
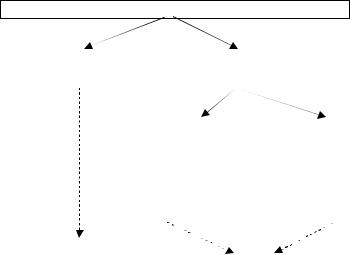
АСУ ТП КВО
СОСТАВ:
|
Персонал |
Комплекс средств |
|
||
|
|
автоматизации |
|
||
|
|
|
|
|
|
|
|
ИТИ КВО |
|
Технологических |
|
|
|
|
|
процессов КВО, |
|
|
|
|
|
Пожарной |
|
|
|
|
|
безопасности, |
|
|
|
|
|
Физической |
|
|
|
|
|
безопасности и т.п. |
|
ФУНКЦИИ: |
|
|
|
|
|
|
Принятия |
Управления, контроля, |
|||
|
решений |
регулирования, защиты, |
|||
|
|
измерения, сигнализации, |
|||
|
|
|
питания и пр. |
||
Рис. 3.9. Состав и функции автоматизированной системы управления технологическими процессами критически важного объекта
Комплексной характеристикой защищенности информации является безопасность информации (БИ). Требования к безопасности информации устанавливаются в виде требований к конфиденциальности, целостности, доступности информации, а также учетности, неотказуемости, адекватности, аутентичности и других характеристик безопасности, представленных на рис. 3.10. Отсюда для КВО кибербезопасность – есть защищенность информации, при которой обеспечивается должная
86
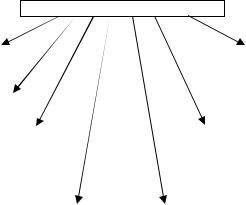
уверенность в том, что установленные требования по обеспечению целостности и доступности информации выполнены в ИТИ. В этом случае «кибербезопасность» является подмножеством понятия «информационная безопасность».
Требования БИ предъявляются
к элементам |
|
|
|
|
|
к |
||
|
ИТИ |
|
|
|
|
|
организациям, |
|
|
|
|
|
|
|
|
участвующим |
|
|
к СЗИ |
|
|
|
|
|
в создании |
|
|
|
|
|
|
|
|
ИТИ |
|
|
|
|
|
|
|
|||
к взаимодействию |
к стадиям, этапам |
|||||||
ИТИ с другими |
|
|
|
и содержанию работ |
||||
|
системами |
|
|
|
по созданию ИТИ |
|||
|
|
|
|
|
||||
|
к процессу обработки |
к условиям |
||||||
|
защищаемой |
|
функционирования |
|
||||
|
информации |
|
|
ИТИ |
|
|||
Рис. 3.10. Состав требований к безопасности информации информационно-технологической инфраструктуры критически важного объекта
Общей целью защиты информации (ЗИ) в ИТИ КВО является предотвращение или снижение величины ущерба, наносимого владельцу и/или пользователю этой системы, вследствие реализации угроз безопасности информации. В этом случае общие требования к системе защиты информации (СЗИ) представлены на рис. 3.11.
87
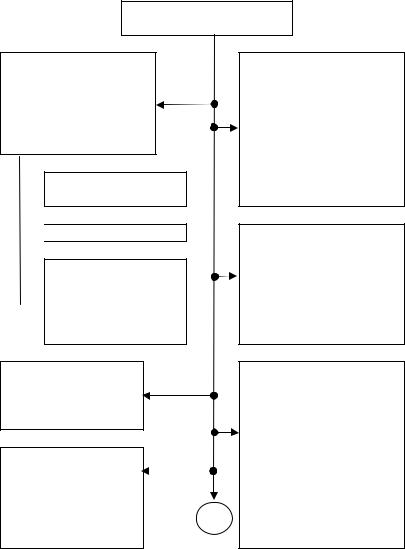
общие требования к СЗИ в ИТИ
СЗИ ИТИ должна обеспечивать комплексное решение задач ЗИ от утечки защищаемой информации
по техническим  каналам
 от НСД
от специальных воздействий на  информацию (носители информации)
ЗИ должна обеспечиваться во всех компонентах ИТИ
входящие в состав СЗИ средства ЗИ не должны снижать надежность функционирования ИТИ
СЗИ должна разрабатываться (проектироваться) с учетом используемых в
ИТИ методов и программно-
аппаратных средств организации сетевого взаимодействия
при создании СЗИ целесообразно применять модульный принцип, позволяющий формировать различные варианты построения СЗИ
программное обеспечение СЗИ должно быть совместимым с программным
обеспечением других элементов ИТИ и не
должно вносить уязвимостей, снижающих уровень
А защищенности информации в ИТИ
Рис. 3.11. Состав требований к системе защиты информации информационно-технологической инфраструктуры критически важного объекта
88
|
|
А |
|
|
|
при включении в СЗИ |
|
|
для обеспечения ЗИ, |
||
средств контроля |
|
|
содержащейся в ИТИ, |
||
эффективности ЗИ, они |
|
|
применяются средства |
||
не должны снижать |
|
|
ЗИ, прошедшие оценку |
||
надежность |
|
|
соответствия |
||
функционирования ИТИ |
|
|
требованиям по БИ |
||
|
|
|
|
||
|
СЗИ должна |
выполнять |
|||
|
следующие функции: |
|
|||
|
|
|
|
||
предупреждение о |
|
регистрацию событий |
|||
появлении угроз БИ |
|
|
и попыток |
||
|
|
|
|
несанкционированного |
|
обнаружение, |
|
|
доступа к защищаемой |
||
нейтрализацию и |
|
|
информации и |
||
локализацию |
|
|
несанкционированного |
||
воздействия угроз БИ |
|
|
воздействия на нее |
||
|
|
|
|
|
|
|
|
|
|
управление доступом к |
|
обеспечение контроля |
|
|
защищаемой |
||
функционирования |
|
|
информации |
||
средств и СЗИ и |
|
|
|
|
|
немедленное |
|
|
восстановление СЗИ и |
||
реагирование на их |
|
|
защищаемой |
||
выход из строя |
|
|
информации после |
||
|
|
|
|
воздействия угроз |
|
Рис. 3.11. Состав требований к системе защиты информации информационно-технологической инфраструктуры критически важного объекта (продолжение)
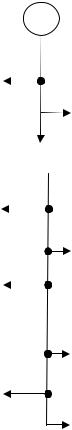
Стратегической задачей защиты ИТИ КВО является управление информационными рисками. Формализацию этого процесса, предложенную авторами, иллюстрирует
89
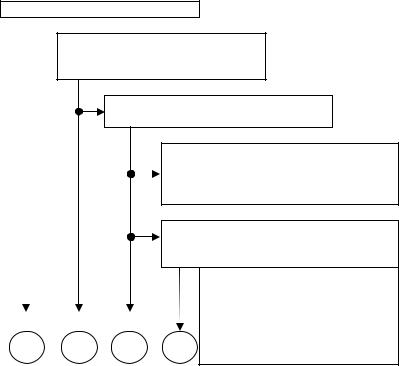
рис. 3.12, где рассмотрены основные этапы и процедуры управления, включая:
формирование требований к защите информации, содержащейся в ИТИ;
разработка и внедрение специальной СЗИ ИТИ;
оценка соответствия ИТИ требованиям кибербезопасности;
обеспечение ЗИ в ходе эксплуатации ИТИ;
обеспечение ЗИ при выводе из эксплуатации ИТИ.
Мероприятия по ЗИ в ИТИ
формирование требований к  защите информации,
содержащейся в ИТИ
комплексный анализ (обследование) ИТИ
анализ данных о назначении, функциях, условиях функционирования ИТИ и характере обрабатываемой информации
определение актуальных угроз безопасности информации (модель угроз)
|
|
|
|
Для определения актуальных угроз |
|
|
|
|
нарушения безопасности информа- |
|
|
|
|
ции и разработки модели угроз на- |
|
|
|
|
рушения безопасности информации |
А |
Б |
В |
Г |
применяются методические доку- |
менты, разработанные и |
||||
|
|
|
|
утвержденные ФСТЭК |
Рис. 3.12. Структурная схема процесса реализации мероприятий по управлению рисками в информационнотехнологической инфраструктуре критически важного объекта
90