Материал: Формализация управления рисками при деструктивных воздействиях на информационно-технологическую инфраструктуру критически важных объектов. Ермилов Е.В., Калашников А.О
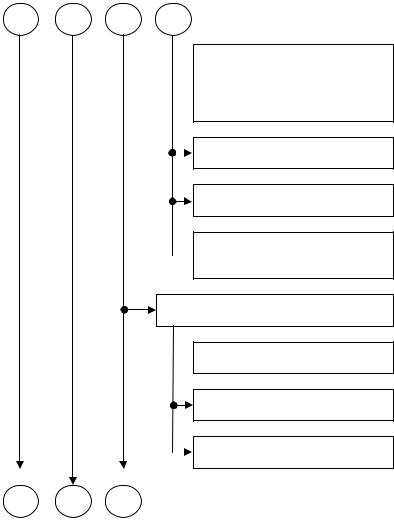
А Б В Г
оценка возможностей (потенциала, оснащенности и  мотивации) внешних и внутренних нарушителей
(модель нарушителя)
анализ возможных уязвимостей ИТИ
анализ возможных способов реализации угроз БИ
оценка последствий от  нарушения свойств БИ
(целостности, доступности)
определение угроз безопасности информации, связанных с:
- НСД к защищаемой  информации
-утечкой информации по техническим каналам
-несанкционированным воздействием на информацию
А Б В
Рис. 3.12. Структурная схема процесса реализации мероприятий по управлению рисками в информационнотехнологической инфраструктуре критически важного объекта (продолжение)
91
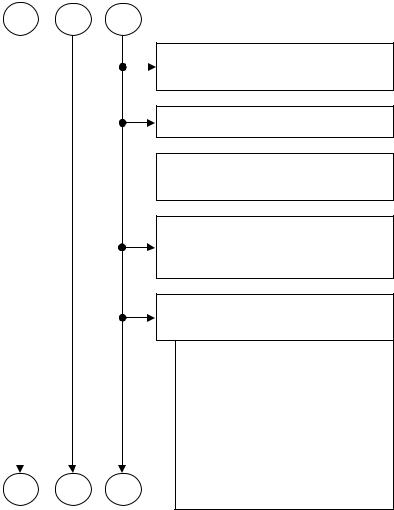
А Б В
формирование базы данных параметров атак и ущербов для ИТИ КВО (см. п.1.3, п.3.1)
формирование перечня информации, подлежащей защите
формирование перечня критических  переменных состояния (КПС) (см.
п.1.3, п.3.1)
формирование базы данных для пороговых значений КПС, существенных для обеспечения безопасности КВО (см. п.1.3, п.3.1)
формирование перечня защищаемой информации о создаваемой (модернизируемой) ИТИ
-цель и задачи обеспечения защиты информации в ИТИ;
-состав элементов ИТИ, участвующих в обработке защищаемой информации ограниченного доступа;
-состав возможных уязвимостей ИТИ, возможных последствий от реализации угроз БИ для нарушения
А |
Б |
В |
свойств БИ (конфиденциальности, |
|
|
|
целостности, доступности); |
Рис. 3.12. Структурная схема процесса реализации мероприятий по управлению рисками в информационнотехнологической инфраструктуре критически важного объекта (продолжение)
92
А |
Б |
В |
|
|
|
|
|
|
|
- |
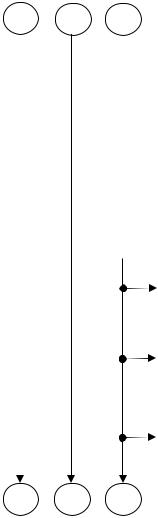
структурно-функциональные |
||||||
|
|
|
|
|||||
|
|
|
|
характеристики ИТИ, включающие |
||||
|
|
|
|
структуру |
и |
состав |
||
|
|
|
|
информационной |
системы, |
|||
|
|
|
|
физические, |
функциональные |
и |
||
|
|
|
|
технологические взаимосвязи между |
||||
|
|
|
|
составными |
частями |
ИТИ |
и |
|
|
|
|
|
взаимосвязи с иными системами, |
||||
|
|
|
|
режимы обработки информации в |
||||
|
|
|
|
ИТИ в целом и в ее отдельных |
||||
|
|
|
|
составных частях; |
|
|
||
|
|
|
|
- характеристики СЗИ, меры и |
||||
|
|
|
|
средства ЗИ, применяемые в ИТИ; |
|
|||
|
|
|
|
- сведения о реализации СЗИ в ИТИ. |
|
|||
|
|
|
|
|
|
|||
|
|
|
определение |
пороговых |
значений |
|||
|
|
|
критических переменных |
состояния, |
||||
|
|
|
превышение |
которых |
вызывает |
|||
|
|
|
нештатные ситуации и возникновение |
|||||
|
|
|
ущерба (см. п.1.3, п.3.1) |
|
|
|||
|
|
|
|
|
|
|||
|
|
|
определение |
критериев |
оценки |
|||
|
|
|
эффективности защиты ИТИ |
(см. п.1.3, |
||||
|
|
|
п.3.1) |
|
|
|
|
|
|
|
|
|
|
||||
|
|
|
формирование |
методического |
||||
|
|
|
обеспечения для расчета элементарных |
|||||
|
|
|
и интегральных рисков, их пиковых и |
|||||
|
|
|
др. значений (см. п.1.3, п.3.1) |
|
|
|||
А Б В
Рис. 3.12. Структурная схема процесса реализации мероприятий по управлению рисками в информационнотехнологической инфраструктуре критически важного объекта (продолжение)
93
А |
Б |
В |
|
|
|
|
|
||||
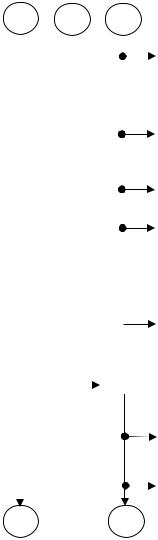
формирование |
|
|
методического |
||||||||
|
|
|
|
|
обеспечения |
управления |
рисков |
через |
|||
|
|
|
|
|
|||||||
|
|
|
|
|
коэффициенты |
|
чувствительности, |
||||
|
|
|
|
|
параметры формы и положения |
(см. |
|||||
|
|
|
|
|
п.1.3, п.3.1) |
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
||
|
|
|
|
|
формирование |
|
|
методического |
|||
|
|
|
|
|
обеспечения для оценки эффективности |
||||||
|
|
|
|
|
(см. п.1.3, п.3.1) |
|
|
|
|||
|
|
|
|
|
|
|
|||||
|
|
|
|
|
формирование базы данных инцидентов |
||||||
|
|
|
|
|
в ИТИ (см. п.1.3, п.3.1) |
|
|
||||
|
|
|
|
|
|
|
|||||
|
|
|
|
|
определение класса кибербезопасности |
||||||
|
|
|
|
|
|
на основании данных о классе |
|||||
|
|
|
|
|
|
кибербезопасности |
происходит |
||||
|
|
|
|
|
|
определение базового набора мер ЗИ |
|||||
|
|
|
|
|
|
|
|
||||
|
|
|
|
|
оценка |
|
(технико-экономической, |
||||
|
|
|
|
|
социальной и т.п.) целесообразности |
||||||
|
|
|
|
|
создания |
ИТИ |
в |
защищенном |
|||
|
|
|
|
|
|||||||
|
|
|
|
|
исполнении |
|
|
|
|
|
|
|
|
|
|
|
|||||||
|
|
|
формирование требований пользователя к ИТИ |
||||||||
|
|
|
|||||||||
|
|
|
|
|
|
|
|
|
|||
|
|
|
|
|
формирование |
|
и |
оформление |
|||
|
|
|
|
|
требований пользователя к ИТИ в части |
||||||
|
|
|
|
|
требований безопасности информации |
||||||
|
|
|
|
|
|
|
|
|
|||
|
|
|
|
|
определение |
|
порядка |
обработки |
|||
|
|
|
|
|
информации в КВО в целом и в |
||||||
А |
|
|
Г |
отдельных компонентах |
|
|
|||||
|
|
|
|
|
|
|
|
|
|||
Рис. 3.12. Структурная схема процесса реализации мероприятий по управлению рисками в информационнотехнологической инфраструктуре критически важного объекта (продолжение)
94
А |
Г |
|
|
|
|
|
|
оценка степени участия персонала в |
|||||||
|
|
||||||
|
|
обработке |
(обсуждении, |
передаче, |
|||
|
|
хранении) информации, относимой к |
|||||
|
|
охраняемой, |
в |
соответствии |
с |
||
|
|
законодательством |
РФ, |
информации |
|||
|
|
ограниченного доступа |
|
|
|||
|
|
|
|
|
|
||
|
|
определение |
|
требуемого |
класса |
||
|
|
защищенности КВО от НСД |
|
|
|||
выбор целесообразных (исходя из экономических, научно-технических,  временных и др. ограничений, а также технологи обработки информации) способов ЗИ и контроля состояния ЗИ в
ИТИ
обоснование архитектуры и конфигурации СЗИ ИТИ и ее отдельных составных частей, физических, функциональных и  технологических связей как внутри КВО, так и с другими взаимодействующими
системами
|
|
Выбор программных |
и технических |
|||
|
|
средств, которые могут быть использованы |
||||
|
|
при разработке (модернизации) СЗИ ИТИ |
||||
|
|
|
Для |
создания |
ИТИ |
могут |
|
|
|
применяться |
как |
серийно |
|
|
|
|
выпускаемые, так и специальные ТС |
|||
|
|
|
и ПС обработки информации, а |
|||
А |
Г |
|
также технические, программные, |
|||
|
программно-технические, |
|
||||
|
|
|
|
|||
Рис. 3.12. Структурная схема процесса реализации мероприятий по управлению рисками в информационнотехнологической инфраструктуре критически важного объекта (продолжение)
95