Материал: Проникновения в операционную среду компьютера. модели злоумышленного удаленного доступа. Радько Н.М., Язов Ю.К
4.4.2. Подмена доверенного объекта сети. Перехват tcp-сессии (ip-hijacking)
Для проведения данной атаки хакер должен иметь доступ к машине, находящейся на пути сетевого потока и обладать достаточными правами на ней для генерации и перехвата IP-пакетов. При передаче данных постоянно используются два 32-битных поля-счетчика (оба поля находятся в IP-заголовке). Исходя из их значения, сервер и клиент проверяют корректность передачи пакетов. Существует возможность ввести соединение в десинхронизированное состояние, когда присылаемые сервером значения счетчиков не будут совпадать с ожидаемым значением клиента, и наоборот [6,29,48]. В данном случае злоумышленник, прослушивая линию, может взять на себя функции посредника, генерируя корректные пакеты отдельно для клиента и сервера и перехватывая их ответы. Метод позволяет полностью обойти такие системы защиты, как, например, одноразовые пароли, поскольку злоумышленник начинает работу уже после того, как произойдет авторизация пользователя.
Этапы реализации данной атаки и типы пересылаемых пакетов приведены на рис. 4.17.
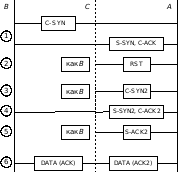
Рис. 4.17. Этапы реализации подмены доверенного объекта (IP-hijacking)
Смоделируем данную атаку с помощью сети Петри-Маркова. Обозначения элементов этой сети приведены ниже, si — позиции, tj — переходы:
s1 — A и B готовы,
s2 — С готов к перехвату трафика,
t1 — обмен A и B пакетами для установления соединения, перехват S-SYN и C-ACK,
s3 — пакет S-SYN, C-ACK перехвачен,
t2 — отправка RST от имени B,
s4 — соединение A-B закрыто для A,
t3 — отправка A S-SYN2 для B, перехват S-SYN2,
s5 — C-SYN2 обработан A,
t4 — отправка C-SYN2 от имени B,
s6 — S-SYN2 перехвачен, возникновение ACK-бури между A и B
t5 — отправка S-ACK2 от имени B,
s7 — S-ACK2 прият, соединение с правами B установлено,
t6 — обмен модифицированными данными с B по ACK, с A по ACK-2,
s 8 — результат.
Вид данной сети представлен на рис. 4.18.
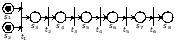
Рис. 4.18. Вид сети Петри-Маркова для атаки «подмена доверенного объекта сети. Перехват TCP-сессии»
В этой сети позиции не имеют инцидентных дуг, поэтому вероятности перемещения из них в переходы равны единице.
Элементы матрицы, определяющие логические функции срабатывания сети, могут быть записаны (без учета направленности дуг графа) следующим образом:
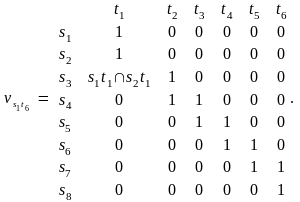
Для данной сети Петри-Маркова имеет место следующая система интегро-дифференциальных уравнений [60,62]:
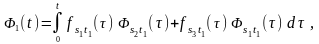
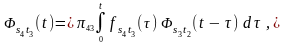 (4.14)
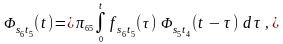
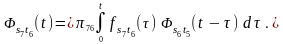
Полагаем, что плотности распределения вероятностей являются экспоненциальными зависимостями и имеют вид (4.2) при i1,…,6; j1,...,4.
Применяя пуассоновское приближение, получаем среднее время перемещения по сети Петри-Маркова из начальной позиции до конечного перехода и вероятность этого перемещения:
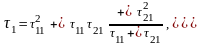
13243546576,
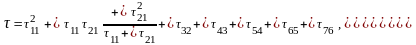 (4.15)
где 324354650,1 c,
110,2 с ‑ средние времена пересылки и обработки пакетов SYN и ACK;
2113,5 с ‑ среднее время запуска и настройки злоумышленником программы для реализации атаки.
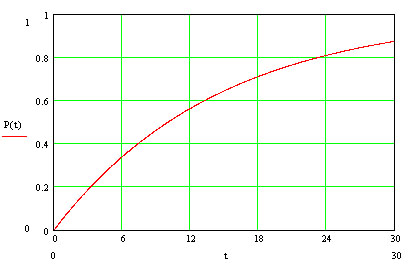
Таким образом, среднее время перехода по всей сети 14,5 с, и зависимость вероятности реализации атаки от времени приобретает вид, представленный на рис. 4.19.
P(t)1et/14,5
P(t)
Рис. 4.19. Зависимость вероятности реализации атаки «угон TCP-сессии» от времени
Рассмотрим вероятностные характеристики реализации данной атаки с учетом применения мер противодействия.
1. Выявление ACK-бурь. С помощью специальных средств контроля за сетью возможно выявлять возникающие ACK-бури — бесконечный обмен ACK-пакетами атакуемого хоста и сервера при десинхронизации соединения, который, однако, в силу особенностей сетевых технологий длится обычно не более секунды из-за потери пакетов [33]. Таким образом, если система контроля зафиксирует ACK-бурю до ее затухания, используемая злоумышленником TCP-сессия будет прервана до того как злоумышленнику удастся начать обмен модифицированными данными, и 76→0.
2. Криптозащита (шифрование пакетов). В случае шифрования трафика злоумышленнику не удастся за приемлемое время проанализировать содержимое перехваченных пакетов или надлежащим образом модифицировать их. Для данной сети шифрование пакетов влечет стремление среднего времени 76 перехода d76 (а, следовательно, и времени прохождения по всей сети) к бесконечности.
4.5. Моделирование процессов реализации внедрения ложного dns-сервера
4.5.1. Внедрение ложного dns-сервера
Основой данной атаки является то, что злоумышленник перехватывает запрос атакуемого хоста к настоящему DNS-серверу. Благодаря этому он решает задачу подбора номера порта, с которого отправлен запрос. Перед ним ставится задача определить идентификатор запроса, однако в большинстве систем этот идентификатор либо равен единице, либо имеет близкий порядок. Поэтому, отправив несколько ответов с разными идентификаторами, злоумышленник может рассчитывать на успех атаки.
Смоделируем данную атаку с помощью сети Петри-Маркова. Обозначения элементов этой сети приведены ниже, si — позиции, tj — переходы:
s1 — злоумышленник готов к проведению атаки и ожидает запроса от атакуемого хоста к DNS-серверу,
s2 — атакуемый хост готов,
t1 — ожидание передачи запроса атакуемого хоста к DNS-серверу,
s3 — требуемый запрос перехвачен,
t2 — анализ запроса и формирование ответа,
s4 — необходимый ответ сформирован,
t3 — отправка ответа атакуемому хосту,
s5 — ответ отправлен,
t4 — прием атакуемым хостом ложного ответа и изменение его таблицы имен,
s6 — соединение атакуемого хоста с ложным сервером осуществлено.
Вид данной сети представлен на рис. 4.20.
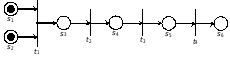
Рис. 4.20. Вид сети Петри-Маркова процесса реализации внутрисегментного внедрения ложного DNS-сервера
На этой сети позиции не имеют инцидентные дуги, поэтому вероятности перемещения из них в переходы равны единице.
Элементы матрицы, определяющие логические функции срабатывания сети, могут быть записаны (без учета направленности дуг графа) следующим образом:
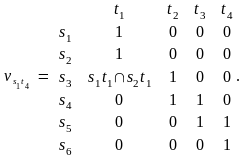
Для сети Петри-Маркова процесса реализации внутрисегментного внедрения ложного DNS-сервера имеет место следующая система интегро-дифференциальных уравнений [60,62]:
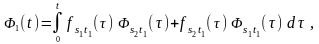
(4.16)
Полагаем, что плотности распределения вероятностей являются экспоненциальными зависимостями и имеют вид (4.2) при i1,…,7; j1,...,5.
Применяя пуассоновское приближение, получаем среднее время перемещения по сети Петри-Маркова из начальной позиции до конечного перехода и вероятность этого перемещения:
13243546576,
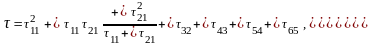 (4.17)
где исходные параметры атаки принимают следующие значения:
2115,5 с — среднее время запуска и настройки злоумышленником программы для реализации атаки,
21320,1 c,
430,2 с — средние времена соответственно пересылки и обработки пакетов.
Таким образом, среднее время перехода по всей сети 16,25 с, а зависимость вероятности реализации атаки от времени приобретает вид, представленный на рис. 4.21.
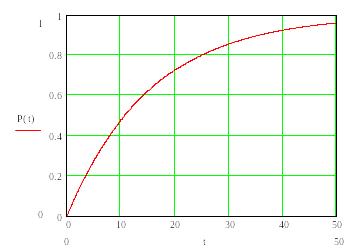
P(t)1et/16,25
P(t)
Рис. 4.21. Зависимость вероятности реализации внутрисегментного внедрения ложного DNS-сервера от времени
4.5.2. Межсегментное внедрение ложного dns-сервера
При реализации данной атаки злоумышленник не имеет возможности перехватить запрос атакуемого хоста к настоящему DNS-серверу. Перед ним ставится задача определить номер порта, с которого отправлен запрос и идентификатор запроса, однако в большинстве систем этот идентификатор либо равен единице, либо имеет близкий порядок. Поэтому, отправив несколько ответов с разными идентификаторами и номерами порта, злоумышленник может рассчитывать на успех атаки.
Смоделируем данную атаку с помощью сети Петри-Маркова. Обозначения элементов этой сети приведены ниже, si — позиции, tj — переходы:
s1 — атакуемый хост готов,
t1 — ожидание передачи запроса атакуемого хоста к DNS-серверу,
s2 — атакуемый хост отправил запрос к DNS-серверу и ожидает ответа,
s3 — злоумышленник сформировал и отправляет атакуемому хосту ложные DNS-ответы,
t2 — прием атакуемым хостом ложного ответа и изменение его таблицы имен,
s4 — соединение атакуемого хоста с ложным сервером осуществлено.
Вид данной сети представлен на рис. 4.22.
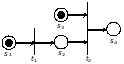
Рис. 4.22. Вид сети Петри-Маркова процесса реализации межсегментного внедрения ложного DNS-сервера
Элементы матрицы, определяющие логические функции срабатывания сети, могут быть записаны (без учета направленности дуг графа) следующим образом:
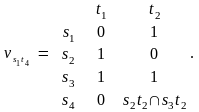
Для данной сети Петри-Маркова имеет место следующая система интегро-дифференциальных уравнений [60,62]:
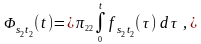
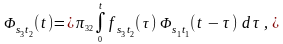 (4.18)
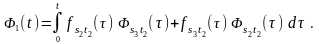
Полагаем, что плотности распределения вероятностей являются экспоненциальными зависимостями и имеют вид (4.2) при i1,…,4; j1,...,2.
Применяя пуассоновское приближение, получаем среднее время перемещения по сети Петри-Маркова из начальной позиции до конечного перехода и вероятность этого перемещения:
11132,
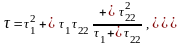
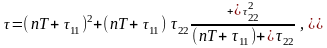 (4.19)
где исходные параметры атаки принимают следующие значения:
2115,5 с — среднее время запуска и настройки злоумышленником программы для реализации атаки,
11220,2 c, 321 с — средние времена соответственно пересылки и обработки пакетов.
Таким образом, среднее время перехода по всей сети 17,53 с, и зависимость вероятности реализации этапа от времени приобретает вид, представленный на рис. 4.23.
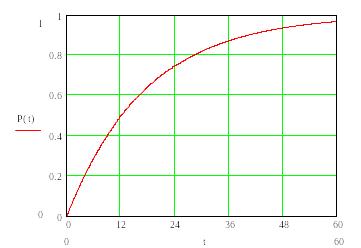
P(t)1et/17,53
P(t)
Рис. 4.23. Зависимость вероятности реализации межсегментного внедрения ложного DNS-сервера от времени