Материал: Проникновения в операционную среду компьютера. модели злоумышленного удаленного доступа. Радько Н.М., Язов Ю.К
5.2. Определение вероятностей реализации атак
5.2.1. Выбор закона Пуассона в качестве закона распределения вероятностей возникновения атак
Адекватная оценка рисков ИТКС при реализации атак подразумевает анализ функционирования системы на некотором промежутке времени T. С точки зрения рисков для ИТКС этот период характеризуется количеством и типом атак, реализованных на данном интервале.
Рассмотрим правомерность распределения вероятностей в данной задаче на основе закона Пуассона с позиции теории массового обслуживания.
Распределение Пуассона моделирует случайную величину, представляющую собой число событий, произошедших за фиксированное время, при условии, что данные события происходят с некоторой фиксированной средней интенсивностью и независимо друг от друга [22,84,85].
В большинстве случаев входящий поток неуправляем и зависит от ряда случайных факторов. Число атак, возникающих в единицу времени, является случайной величиной. Случайной величиной является также интервал времени между соседними атаками. Однако среднее количество атак, возникающих в единицу времени, и средний интервал времени между соседними атаками предполагаются заданными.
Среднее число атак на ИТКС за исследуемый интервал времени, назовем приведенной интенсивностью атак и определим соотношением
 (5.1)
где T0 — среднее значение временного интервала между атаками, т.е. интенсивность имеет смысл среднего числа атак, возникающих на исследуемом интервале времени.
Для многих реальных процессов поток событий (требований) достаточно хорошо описывается законом распределения Пуассона. Такой поток называется простейшим. Простейший поток обладает несколькими важными свойствами [86].
1. Свойство стационарности. Выражает неизменность вероятностного режима потока по времени. Это значит, что число событий, поступающих в равные промежутки времени, в среднем должно быть постоянным. Если рассматривать достаточно большой промежуток времени (например, более месяца), то в отсутствие серьезных изменений в ИТКС и среде ее функционирования это свойство справедливо для данной задачи.
2. Свойство отсутствия последействия. Обуславливает взаимную независимость поступления того или иного числа событий в непересекающиеся промежутки времени. Это значит, что число событий, поступающих в данный отрезок времени, не зависит от числа поступивших в предыдущем промежутке времени. Учитывая достаточную масштабность рассматриваемой ИТКС, можно сделать вывод о том, что число злоумышленников, как и число попыток реализации атак будет достаточно велико, а, следовательно, атаки одного типа можно считать независимыми.
3. Свойство ординарности. Выражает практическую невозможность одновременного поступления двух или более событий (вероятность такого события неизмеримо мала по отношению к рассматриваемому промежутку времени, когда последний устремляют к нулю).
На практике условия простейшего потока не всегда строго выполняются.
Часто имеет место нестационарность процесса (в различные часы дня и различные дни месяца поток событий может меняться, он может быть интенсивнее утром или в последние дни месяца). Существует также наличие последействия, когда количество атак в конце интервала времени зависит от их эффективности в начале интервала. Наблюдается и явление неоднородности, когда несколько злоумышленников одновременно реализуют однотипные атаки. Однако в целом пуассоновский закон распределения с достаточно высоким приближением отражает многие процессы массового обслуживания, а следовательно, применим для использования при распределении вероятностей возникновения атак.
Такое предположение в ряде важных случаев оказывается верным, что доказывается общей теоремой А.Я.Хинчина, которая представляет исключительную теоретическую и практическую ценность [87]. Эта теорема имеет место в случае, когда входящий поток можно представить в виде суммы большого числа независимых потоков, ни один из которых не является сравнимым по интенсивности со всем суммарным потоком. В данной задаче общий поток атак можно разбить на потоки атак каждого типа, реализуемых каждым отдельным злоумышленником.
При простейшем потоке распределение возникающих атак подчиняется закону распределения Пуассона [88]. В общем случае целесообразно применять формулу, учитывающую длину выбранного интервала T функционирования ИТКС:
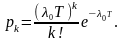 (5.2)
В этом случае интенсивность 0 равна числу атак в единицу времени, соответствующую единице измерения выбранного интервала T. Однако, если ввести величину
0T, (5.3)
то формулу можно упростить, тогда вероятность того, что за время T произойдет именно k атак (при среднем числе атак ) на данном интервале вычисляется по формуле
 (5.4)
Для расчета ущербов необходимо разделить общий поток атак на потоки атак по каждому из видов ущерба.
5.2.2. Расчет интенсивности возникновения атак
Для оценки интенсивности атак целесообразно исходить из сложности их реализации и необходимых навыков и инструментария. Поскольку в общем случае определить уровень каждого потенциального нарушителя не представляется возможным, положим соотношения между интенсивностями рассматриваемых атак постоянными, причем сами значения интенсивностей обратно пропорциональными сложности их реализации, и присвоим им соответствующие значения:
00.1 — непосредственный доступ путем сброса пароля,
00.2 — непосредственный доступ путем хищения файла паролей,
01.1 — сниффинг пакетов в сети без коммутаторов,
01.2, 02.2 — сканирование портов,
01.3, 02.3 — SYN-flood,
01.4, 02.4 — внедрение ложного объекта на основе недостатков алгоритма удаленного поиска,
01.5, 02.5 — внедрение ложного объекта путем навязывания ложного маршрута,
01.6, 02.6 — подмена доверенного объекта,
01.7 — подмена доверенного объекта (перехват сессии),
01.8, 02.8 — внедрение ложного DNS-сервера.
Также необходимо отметить тот факт, что активность злоумышленников относительно разных ИТКС может варьироваться в достаточно широких пределах и может зависеть от назначения и масштаба атакуемой системы, степени ее открытости, а также психологических и иных факторов. Таким образом, необходимо ввести такой параметр как коэффициент активности злоумышленника, который характеризует среднее число атак на ИТКС за единицу времени вне зависимости от их сложности. В рассматриваемой задаче этот коэффициент представляет собой множитель для всех приведенных выше начальных значений интенсивности
iKа0i. (5.5)
Для адекватной оценки интенсивности атак, а также исходя из особенностей применения возможных мер противодействия, целесообразно разделить злоумышленников по признаку их местоположения на внешних и внутренних. Внешний злоумышленник способен осуществлять только межсегментные удаленные атаки, поскольку не имеет физического доступа ни к атакуемым хостам, ни к любым другим объектам атакуемой подсети. Внутренний же злоумышленник имеет возможность получать доступ к таким объектам и, следовательно, способен реализовать как внутрисегментные удаленные атаки, так и атаки, связанные с непосредственным доступом.
Таким образом введем два различных коэффициента активности злоумышленника для внешнего Kex и внутреннего Kin, таких, что Kex характеризует внешнюю по отношении к ИТКС агрессивную среду и является коэффициентом для интенсивностей межсегментных атак 02.2, 02.3, 02.4, 02.5, 02.6, 02.7, 02.8, а Kin — внутреннюю, и является коэффициентом для непосредственных и внутрисегментных атак 00.1, 00.2, 01.1, 01.2, 01.3, 01.4, 01.5, 01.6, 01.7, 01.8.
Рассчитаем вероятности реализации злоумышленником каждой из рассматриваемых атак с учетом их сложности и взаимозависимости. Отметим, что интенсивность возникновения каждой из атак является суммой интенсивностей ее проведения в качестве самостоятельной атаки и в качестве этапа более сложной атаки, т.е.
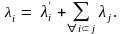 (5.6)
Для каждой из атак получим следующие исходные значения интенсивности:
— для атаки «сниффинг сети», являющейся также этапом атаки «подмена доверенного объекта на основе перехвата сессии»:
1.11.11.7; (5.7)
— для атаки «сканирование портов», не имеющей самостоятельного значения, но являющейся этапом всех удаленных атак внутрисегментная и межсегментная соответственно:
1.21.31.41.51.61.7, (5.8)
2.22.32.42.52.6; (5.9)
— для атаки «отказ в обслуживании», являющейся также возможным этапом атаки «подмена доверенного объекта» внутрисегментная и межсегментная соответственно:
1.31.31.6, (5.10)
2.32.32.6. (5.11)
Для остальных атак значение фактической интенсивности совпадает со значением интенсивности появления в качестве самостоятельной атаки.
Таким образом, полученные интенсивности принимаются в качестве параметра для распределения вероятностей атак каждого типа. Однако эти распределения показывают вероятность возникновения атак, т.е. распределение вероятностей числа попыток злоумышленника провести атаку и не имеют отношения к их эффективной реализации.
5.2.3. Расчет вероятности реализации атак
Для перехода к вероятности успешной реализации атак рассмотрим сначала изменение распределения вероятностей числа атак при вероятности реализации, отличной от 1.
Исходная формула закона распределения Пуассона подразумевает стопроцентную реализацию всех атак возникающих с интенсивностью . Однако при pр1 возникает ситуация, при которой из некоторого числа m возникших атак реализованы будут k≤m. Задача сводится к нахождению закона распределения вероятностей p(pi,k,m), где pi — вероятность успешной реализации атаки, k — число успешно реализованных атак, m — число возникших атак с найденной вероятностью
 (5.12)
для каждого mk. В данном случае справедлива формула описывающая схему Бернулли [89], согласно которой
pk,mCmkpik(1pi)mk, (5.13)
тогда общая вероятность реализации k атак равна сумме по всем mk (с учетом вероятности того, что на данном интервале времени при интенсивности i возникло именно m атак):
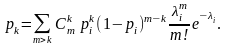 (5.14)
Причем такой учет вероятности реализации атаки является равносильным перемножению интенсивности возникновения атак i на данную вероятность pi, т.е.
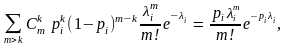 (5.15)
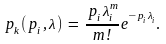 (5.16)
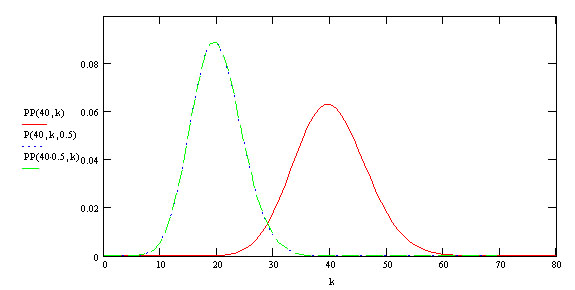
Вид огибающих распределений вероятностей возникновения с интенсивностью i40 и реализации атак с вероятностью pi0,5 приведен на рис. 5.2.
pm
pk
pk(pi,)
Рис. 5.2. Примерное распределение вероятностей числа случаев возникновения и случаев успешной реализации атаки
Найдем вероятности реализации всех рассматриваемых сложных атак. Успешная реализация сложной атаки определяется успешной реализацией всех ее этапов, а потому имеет место произведение вероятностей реализации этапов. Введем параметр вероятности реализации для атак:
p0.1 — непосредственный доступ путем сброса пароля,
p0.2 — непосредственный доступ путем хищения файла паролей,
p1.1 — сниффинг пакетов в сети без коммутаторов,
p1.2, p2.2 — сканирование портов,
p1.3p1.2p1.3, p2.3p2.2p2.3 — SYN-flood,